GPOs में महारत हासिल करना: प्रभावी नेटवर्क प्रबंधन के लिए एक व्यापक मार्गदर्शिका…
Table of Contents
GPO 101: ग्रुप पॉलिसी ऑब्जेक्ट्स के बारे में आपको जो कुछ भी जानना चाहिए
यदि आप अपनी संस्था में कंप्यूटरों के नेटवर्क का प्रबंधन करते हैं, तो आपने शायद ग्रुप पॉलिसी ऑब्जेक्ट्स (GPOs) के बारे में सुना होगा। लेकिन क्या आप वास्तव में जानते हैं कि वे क्या हैं और कैसे काम करते हैं?
GPOs एक शक्तिशाली उपकरण हैं जो आपको अपने नेटवर्क में कंप्यूटरों या उपयोगकर्ताओं के समूहों के लिए सेटिंग्स को केंद्रित रूप से प्रबंधित और कॉन्फ़िगर करने की अनुमति देते हैं। GPOs के साथ, आप सुरक्षा नीतियों, सॉफ़्टवेयर इंस्टॉलेशन, डेस्कटॉप सेटिंग्स और लॉगिन स्क्रिप्ट्स तक सब कुछ नियंत्रित कर सकते हैं।
लेकिन GPOs को सेटअप और प्रबंधित करना एक चुनौतीपूर्ण कार्य हो सकता है, खासकर उन लोगों के लिए जो इसमें नए हैं। यही कारण है कि GPO 101 मौजूद है। यह व्यापक मार्गदर्शिका आपको GPOs के बारे में सब कुछ प्रदान करेगी, जिसमें वे क्या हैं, कैसे काम करते हैं, और उन्हें प्रभावी ढंग से कैसे प्रबंधित करें।
चाहे आप एक अनुभवी आईटी पेशेवर हों या अभी शुरुआत कर रहे हों, यह मार्गदर्शिका आपको GPOs का पूरा लाभ उठाने और अपने नेटवर्क प्रबंधन कार्यों को सरल बनाने के लिए आवश्यक ज्ञान और कौशल देगी।
GPOs क्या हैं और वे कैसे काम करते हैं?
ग्रुप पॉलिसी ऑब्जेक्ट्स (GPOs) माइक्रोसॉफ्ट विंडोज ऑपरेटिंग सिस्टम की एक मूलभूत विशेषता हैं, जो व्यवस्थापकों को उपयोगकर्ताओं और कंप्यूटरों के लिए नीतियां और सेटिंग्स परिभाषित करने और लागू करने में सक्षम बनाती हैं, जो एक एक्टिव डायरेक्टरी डोमेन के भीतर होते हैं। GPOs नियमों का एक सेट होते हैं जो नेटवर्क पर कंप्यूटरों और उपयोगकर्ताओं के व्यवहार को नियंत्रित करते हैं। ये नियम एक्टिव डायरेक्टरी डोमेन के पदानुक्रम संरचना में संग्रहीत होते हैं, और उनका आवेदन उपयोगकर्ताओं और कंप्यूटरों के पदानुक्रम में स्थान के आधार पर होता है।
जब कोई उपयोगकर्ता एक कंप्यूटर पर लॉग ऑन करता है जो एक्टिव डायरेक्टरी डोमेन का हिस्सा है, तो कंप्यूटर डोमेन कंट्रोलर से संबंधित GPOs प्राप्त करता है। ये GPOs फिर उपयोगकर्ता और कंप्यूटर पर लागू होते हैं, जिससे परिभाषित सेटिंग्स या नीतियों का पालन सुनिश्चित होता है। यह केंद्रीकृत दृष्टिकोण व्यवस्थापकों को कंप्यूटरों या उपयोगकर्ताओं के समूहों के लिए सेटिंग्स को कुशलतापूर्वक प्रबंधित और कॉन्फ़िगर करने में मदद करता है, जिससे नेटवर्क में स्थिरता बढ़ती है।
GPOs व्यापक कॉन्फ़िगर करने योग्य होते हैं, जिससे व्यवस्थापक विभिन्न क्षेत्रों में सेटिंग्स परिभाषित कर सकते हैं, जैसे:
सुरक्षा नीतियां: GPOs नेटवर्क भर सुरक्षा नीतियों को लागू करने में सक्षम बनाते हैं। इन नीतियों में पासवर्ड जटिलता आवश्यकताएं, खाता लॉकआउट सीमा, फ़ायरवॉल सेटिंग्स और अधिक शामिल हो सकते हैं। GPO-आधारित सुरक्षा नीतियों को लागू करके, संगठन अपनी नेटवर्क सुरक्षा स्थिति को मजबूत कर सकते हैं।
सॉफ़्टवेयर इंस्टॉलेशन और कॉन्फ़िगरेशन: GPOs लक्षित कंप्यूटरों पर सॉफ़्टवेयर पैकेजों की स्वचालित स्थापना और कॉन्फ़िगरेशन की सुविधा प्रदान करते हैं। व्यवस्थापक GPOs परिभाषित कर सकते हैं जो निर्दिष्ट करते हैं कि कौन से सॉफ़्टवेयर अनुप्रयोग डोमेन के भीतर कंप्यूटरों पर तैनात और स्वचालित रूप से स्थापित किए जाने चाहिए। यह क्षमता सॉफ़्टवेयर प्रबंधन कार्यों को सरल बनाती है और नेटवर्क में सॉफ़्टवेयर कॉन्फ़िगरेशन की स्थिरता सुनिश्चित करती है।
डेस्कटॉप सेटिंग्स: GPOs व्यवस्थापकों को नेटवर्क किए गए कंप्यूटरों पर डेस्कटॉप सेटिंग्स परिभाषित और लागू करने की अनुमति देते हैं। इन सेटिंग्स में डेस्कटॉप वॉलपेपर, स्क्रीनसेवर कॉन्फ़िगरेशन, टास्कबार प्राथमिकताएं, और डेस्कटॉप वातावरण के अन्य दृश्य या कार्यात्मक पहलू शामिल हो सकते हैं। डेस्कटॉप सेटिंग्स के लिए GPOs का उपयोग करके, संगठन अपने नेटवर्क किए गए कंप्यूटरों पर एक मानकीकृत उपयोगकर्ता अनुभव बनाए रख सकते हैं।
लॉगिन स्क्रिप्ट्स: GPOs का उपयोग लॉगिन स्क्रिप्ट्स को निष्पादित करने के लिए किया जा सकता है, जो निर्देशों का सेट होते हैं जो उपयोगकर्ता के कंप्यूटर में लॉग इन करते समय चलते हैं। लॉगिन स्क्रिप्ट्स विभिन्न क्रियाएं कर सकते हैं, जैसे नेटवर्क ड्राइव मैप करना, नेटवर्क संसाधनों से कनेक्ट करना, कमांड निष्पादित करना, या विशिष्ट उपयोगकर्ता सेटिंग्स कॉन्फ़िगर करना। यह व्यवस्थापकों को लॉगिन प्रक्रिया के दौरान उपयोगकर्ता-विशिष्ट कार्यों और कॉन्फ़िगरेशन को स्वचालित करने में सक्षम बनाता है।
GPOs की बहुमुखी प्रतिभा और शक्ति उन्हें कुशल नेटवर्क प्रबंधन, स्थिर नीति प्रवर्तन, और सरल प्रशासन के लिए एक महत्वपूर्ण उपकरण बनाती है। GPOs को और अधिक जानने और उन्हें प्रभावी ढंग से उपयोग करने के लिए, आप [ग्रुप पॉलिसी पर आधिकारिक माइक्रोसॉफ्ट दस्तावेज़]( https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2012-r2-and-2012/hh831791(v=ws.11) देख सकते हैं।
GPOs के उपयोग के लाभ
ग्रुप पॉलिसी ऑब्जेक्ट्स (GPOs) आपके नेटवर्क के भीतर सेटिंग्स को प्रबंधित और कॉन्फ़िगर करने में कई फायदे प्रदान करते हैं। यहां कुछ प्रमुख लाभ दिए गए हैं:
केंद्रीकृत प्रबंधन और कॉन्फ़िगरेशन: GPOs आपको अपने नेटवर्क में कंप्यूटरों या उपयोगकर्ताओं के समूहों के लिए सेटिंग्स को केंद्रीकृत रूप से प्रबंधित और कॉन्फ़िगर करने की अनुमति देते हैं। यह केंद्रीकृत दृष्टिकोण प्रशासन को सरल बनाता है और विशेष रूप से बड़े नेटवर्क में समय और प्रयास बचाता है। प्रत्येक कंप्यूटर या उपयोगकर्ता खाते पर मैन्युअल रूप से सेटिंग्स कॉन्फ़िगर करने के बजाय, आप नीतियां एक बार परिभाषित कर सकते हैं और उन्हें स्वचालित रूप से संबंधित लक्ष्यों पर लागू कर सकते हैं।
स्थिर नीति प्रवर्तन: GPOs के साथ, आप अपने नेटवर्क में नीतियों और सेटिंग्स को स्थिर रूप से लागू कर सकते हैं। डोमेन या OU स्तर पर नीतियां परिभाषित करके, आप सुनिश्चित कर सकते हैं कि सभी कंप्यूटर और उपयोगकर्ता निर्दिष्ट कॉन्फ़िगरेशन का पालन करें। यह स्थिरता सुरक्षा को बढ़ाती है और कमजोरियों या गलत कॉन्फ़िगरेशन के जोखिम को कम करती है, जो सुरक्षा उल्लंघनों या संचालन संबंधी समस्याओं का कारण बन सकते हैं।
नेटवर्क प्रबंधन कार्यों का स्वचालन: GPO विभिन्न नेटवर्क प्रबंधन कार्यों के स्वचालन को सक्षम बनाते हैं, जिससे संचालन सरल होता है और स्थिरता सुनिश्चित होती है। उदाहरण के लिए, आप GPO का उपयोग सॉफ़्टवेयर स्थापना और कॉन्फ़िगरेशन को स्वचालित करने के लिए कर सकते हैं, जिससे आप बिना मैनुअल हस्तक्षेप के लक्षित कंप्यूटरों पर सॉफ़्टवेयर पैकेज तैनात कर सकते हैं। साथ ही, आप पूरे नेटवर्क में डेस्कटॉप सेटिंग्स जैसे वॉलपेपर, स्क्रीनसेवर, और सुरक्षा विकल्प लागू कर सकते हैं। GPO लॉगिन स्क्रिप्ट्स के निष्पादन को भी सक्षम बनाते हैं, जो उपयोगकर्ता लॉगिन करते समय विशिष्ट क्रियाएं करते हैं, जैसे नेटवर्क ड्राइव मैप करना या कस्टम कमांड चलाना।
GPO की शक्ति का उपयोग करके, आप कुशल प्रबंधन, सुसंगत नीति प्रवर्तन, और नेटवर्क प्रबंधन कार्यों के स्वचालन को सरल बना सकते हैं। इससे अंततः आपके नेटवर्क वातावरण में उत्पादकता, सुरक्षा, और स्थिरता में सुधार होता है।
GPO और उनकी क्षमताओं के बारे में अधिक जानने के लिए, आप [Group Policy पर आधिकारिक Microsoft दस्तावेज़]( https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2012-r2-and-2012/hh831791(v=ws.11) देख सकते हैं।
GPO पदानुक्रम और उत्तराधिकार
Group Policy Objects (GPOs) में, GPO पदानुक्रम और उत्तराधिकार की अवधारणाओं को समझना प्रभावी प्रबंधन और Active Directory डोमेन के भीतर सेटिंग्स के कॉन्फ़िगरेशन के लिए महत्वपूर्ण है। आइए इन अवधारणाओं को समझें और देखें कि ये आपके नेटवर्क को कैसे प्रभावित करते हैं।
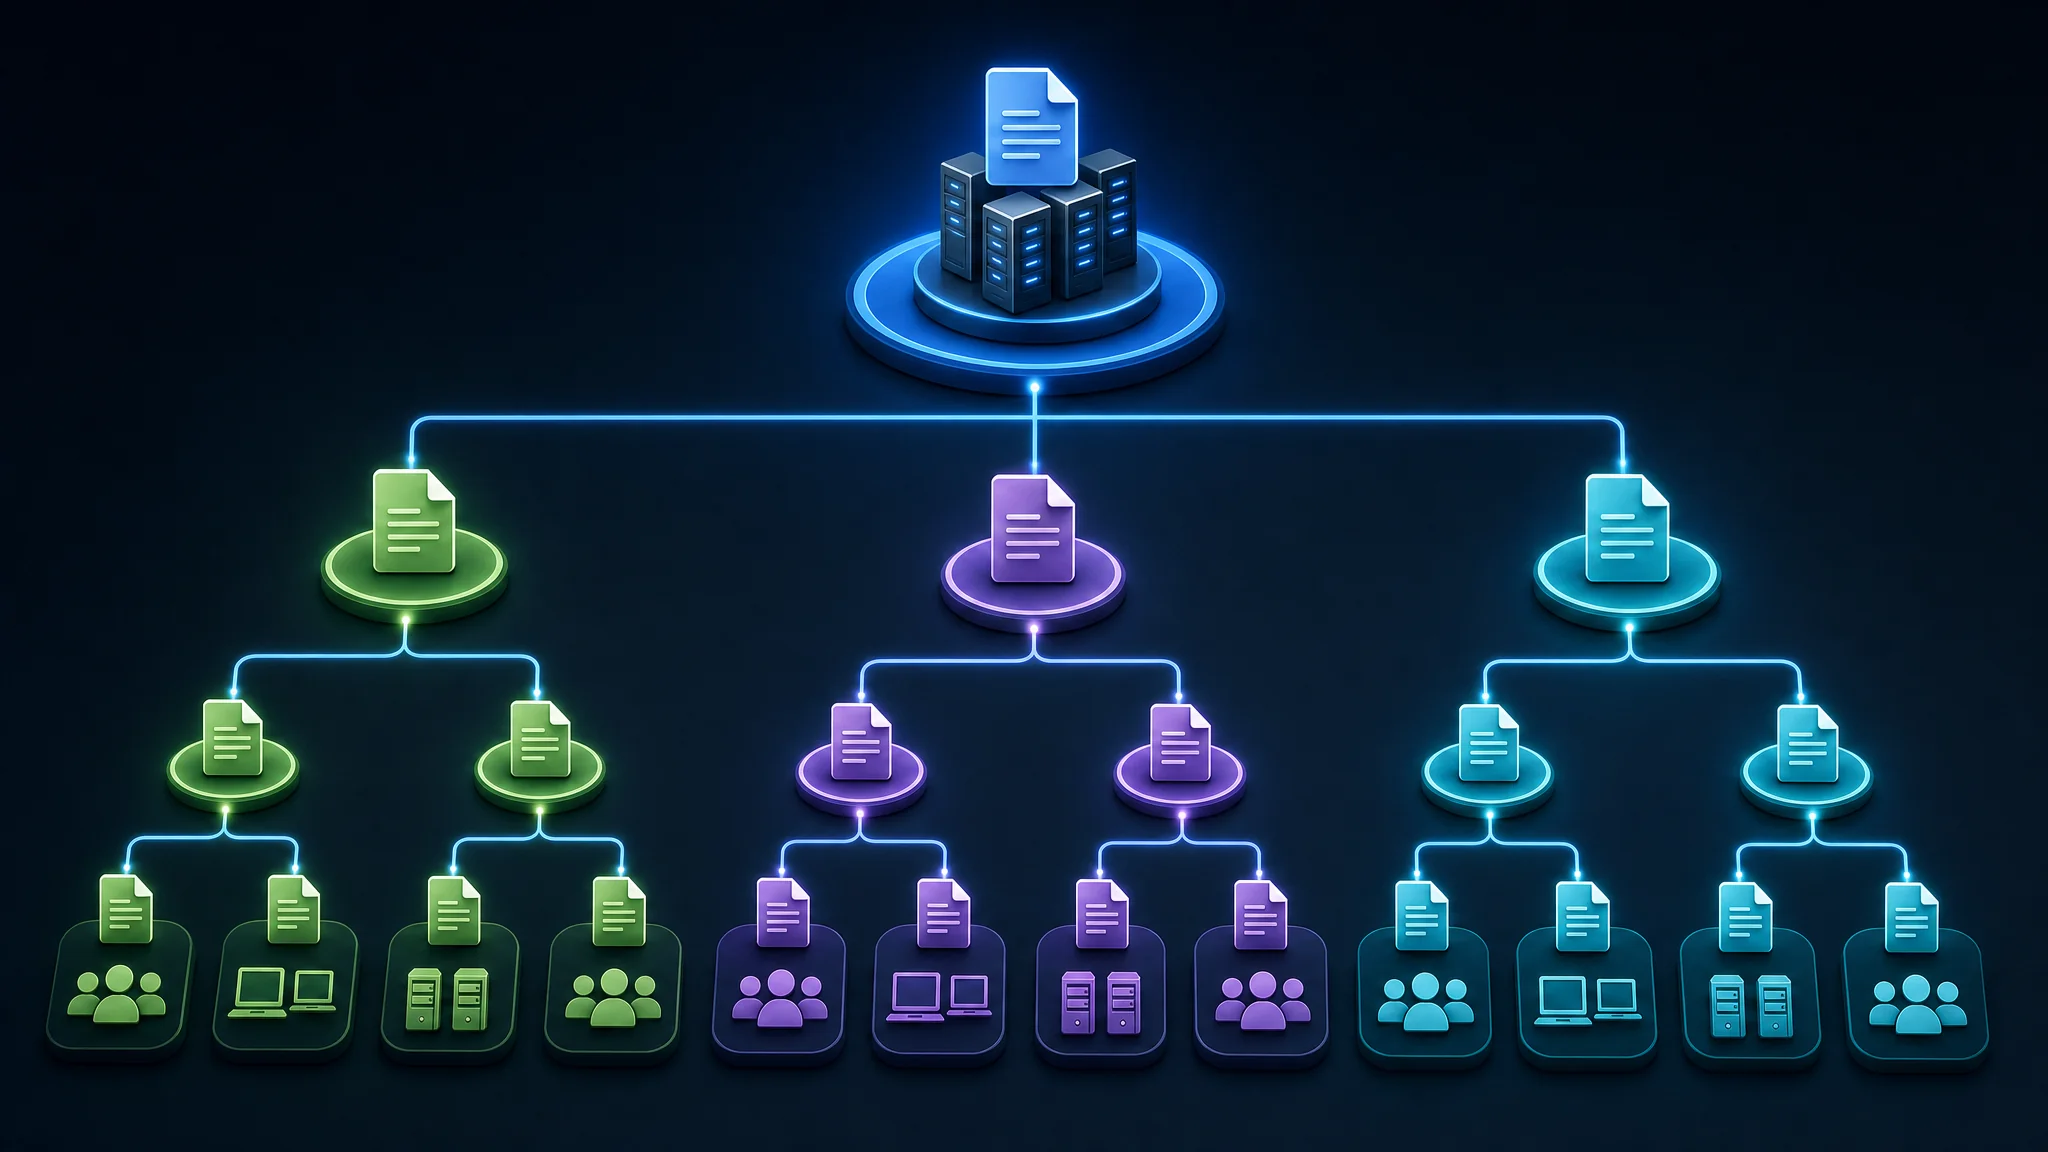
GPO पदानुक्रम: GPOs को एक पदानुक्रमित संरचना में व्यवस्थित किया जाता है, जिसमें शीर्ष स्तर पर डोमेन GPO होता है। यह डोमेन GPO उन सेटिंग्स को समाहित करता है जो डोमेन के सभी कंप्यूटरों और उपयोगकर्ताओं पर लागू होती हैं। डोमेन GPO के नीचे, आपके पास Organizational Unit (OU) GPOs होते हैं, जिनमें प्रत्येक OU के कंप्यूटरों और उपयोगकर्ताओं के लिए विशिष्ट सेटिंग्स होती हैं। यह पदानुक्रम आपको विभिन्न स्तरों पर सेटिंग्स लागू करने की अनुमति देता है, जो आपकी संस्था के विभिन्न समूहों या विभागों के लिए उपयुक्त होती हैं।
उदाहरण के लिए, मान लीजिए आपके पास “example.com” नामक एक Active Directory डोमेन है। इस डोमेन के भीतर, आपके पास कई OUs हैं, जैसे “Sales,” “Marketing,” और “Finance.” प्रत्येक OU के अपने GPO हो सकते हैं जो उनके भीतर के कंप्यूटरों और उपयोगकर्ताओं के लिए विशिष्ट कॉन्फ़िगरेशन लागू करते हैं। यह पदानुक्रमित व्यवस्था नीतियों और सेटिंग्स के लक्षित अनुप्रयोग को सुविधाजनक बनाती है।
GPO उत्तराधिकार: जब कोई GPO किसी OU से लिंक किया जाता है, तो उस GPO में परिभाषित सेटिंग्स उस पैरेंट OU के सभी चाइल्ड OUs और ऑब्जेक्ट्स द्वारा विरासत में ली जाती हैं। यह उत्तराधिकार पदानुक्रम में सुसंगत नीति प्रवर्तन की अनुमति देता है। हालांकि, ध्यान रखें कि चाइल्ड OUs की सेटिंग्स पैरेंट OUs से विरासत में मिली सेटिंग्स को ओवरराइड कर सकती हैं, जिससे कॉन्फ़िगरेशन पर लचीलेपन और सूक्ष्म नियंत्रण की सुविधा मिलती है।
एक उदाहरण लेते हैं। मान लीजिए आपके पास “Marketing” नामक एक पैरेंट OU है और उसके भीतर “Graphic Design” नामक एक चाइल्ड OU है। यदि आप पैरेंट “Marketing” OU से एक GPO लिंक करते हैं, तो उस GPO की सेटिंग्स “Marketing” और “Graphic Design” दोनों OUs के सभी ऑब्जेक्ट्स पर लागू होंगी। हालांकि, यदि आप विशेष रूप से “Graphic Design” OU से एक अलग GPO लिंक करते हैं, तो उस GPO की सेटिंग्स पैरेंट GPO से विरासत में मिली सेटिंग्स पर प्राथमिकता लेंगी।
GPO पदानुक्रम और उत्तराधिकार को समझना महत्वपूर्ण है क्योंकि यह आपके नेटवर्क के भीतर कंप्यूटरों और उपयोगकर्ताओं पर लागू सेटिंग्स के दायरे और प्राथमिकता को निर्धारित करता है। GPOs को रणनीतिक रूप से व्यवस्थित और कॉन्फ़िगर करके, आप सुसंगत नीति प्रवर्तन सुनिश्चित कर सकते हैं जबकि आपकी संगठनात्मक संरचना के विभिन्न स्तरों पर विशिष्ट आवश्यकताओं को पूरा कर सकते हैं।
अधिक जानकारी और विस्तृत उदाहरणों के लिए, आप GPO प्रोसेसिंग और प्राथमिकता पर आधिकारिक Microsoft दस्तावेज़ देख सकते हैं।
Group Policy Management Console (GPMC)
Group Policy Management Console (GPMC) एक शक्तिशाली उपकरण है जो आपके नेटवर्क में Group Policy Objects (GPOs) के प्रबंधन को सरल बनाता है। यह GPOs को प्रभावी ढंग से बनाने, संपादित करने, और प्रबंधित करने के लिए एक उपयोगकर्ता-मित्रवत ग्राफिकल इंटरफ़ेस प्रदान करता है।
GPMC के साथ, आप GPO प्रबंधन से संबंधित विभिन्न कार्य कर सकते हैं, जिनमें शामिल हैं:
- GPO पदानुक्रम को देखना और प्रबंधित करना: GPMC आपको आपके नेटवर्क में GPO पदानुक्रम को विज़ुअलाइज़ और नेविगेट करने की अनुमति देता है। आप विभिन्न GPOs के बीच संबंध और उनके Organizational Units (OUs) से लिंक को आसानी से समझ सकते हैं।
- GPO बनाना और संपादित करना: GPMC नए GPOs बनाने के लिए सहज विकल्प प्रदान करता है। उदाहरण के लिए, आप किसी OU पर राइट-क्लिक करके “Create a GPO in this domain, and Link it here” चुन सकते हैं। इससे आप आसानी से GPOs को विशिष्ट OUs से जोड़ सकते हैं। एक बार बनने के बाद, आप GPMC में उन्हें चुनकर “Edit” बटन पर क्लिक करके GPOs को संपादित कर सकते हैं।
- GPOs को OUs से लिंक करना: GPMC आपको GPOs को विशिष्ट OUs से लिंक करने की अनुमति देता है, जिससे GPO में परिभाषित नीतियां और सेटिंग्स उन OUs के कंप्यूटरों और उपयोगकर्ताओं पर लागू होती हैं। यह लिंकिंग तंत्र आपके नेटवर्क में विभिन्न समूहों के लिए लक्षित कॉन्फ़िगरेशन लागू करने में मदद करता है।
- GPO स्थिति और सेटिंग्स देखना: GPMC आपके GPOs की स्थिति और सेटिंग्स के बारे में व्यापक जानकारी प्रदान करता है। आप प्रत्येक GPO के लिए लागू नीतियों, कॉन्फ़िगरेशन, और उत्तराधिकार विवरणों की जांच कर सकते हैं। यह दृश्यता आपको GPO तैनाती को प्रभावी ढंग से सत्यापित और समस्या निवारण करने की अनुमति देती है।
- GPO प्रबंधन कार्यों का प्रतिनिधित्व करना: GPMC अन्य प्रशासकों को GPO प्रबंधन कार्य सौंपने का समर्थन करता है। यह सुविधा आपको जिम्मेदारियों को वितरित करने और आपकी संस्था में GPO प्रबंधन प्रक्रियाओं को सरल बनाने में सक्षम बनाती है।
GPMC GPOs के प्रबंधन के लिए एक अनिवार्य उपकरण है और यह Windows Server 2008 और बाद के संस्करणों के साथ शामिल है। GPMC और इसकी कार्यक्षमताओं के बारे में अधिक जानने के लिए, आप [आधिकारिक Microsoft दस्तावेज़]( https://docs.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2008-R2-and-2008/cc731764(v=ws.10) देख सकते हैं।
GPO बनाना और संपादित करना
Group Policy Objects (GPOs) बनाना और संपादित करना Group Policy Management Console (GPMC) का उपयोग करके अपेक्षाकृत सरल प्रक्रिया है। नया GPO बनाने के लिए, आप उस OU पर राइट-क्लिक करें जहां आप GPO लिंक करना चाहते हैं, और “Create a GPO in this domain, and Link it here” चुनें। फिर आप GPO को नाम दे सकते हैं और उसकी सेटिंग्स कॉन्फ़िगर कर सकते हैं। उदाहरण के लिए, मान लीजिए आप कंप्यूटरों के एक समूह के लिए एक विशिष्ट सुरक्षा नीति लागू करने के लिए GPO बनाना चाहते हैं। आप GPMC में उपयुक्त OU पर नेविगेट करेंगे, राइट-क्लिक करेंगे, और “Create a GPO in this domain, and Link it here” चुनेंगे। फिर आप GPO को नाम दे सकते हैं, जैसे “Security Policy GPO,” और GPO के भीतर आवश्यक सुरक्षा सेटिंग्स कॉन्फ़िगर कर सकते हैं, जैसे पासवर्ड जटिलता आवश्यकताएं या फ़ायरवॉल नियम।
किसी GPO को संपादित करने के लिए, आप बस GPMC में GPO का चयन करें और “संपादित करें” बटन पर क्लिक करें। इससे ग्रुप पॉलिसी एडिटर खुल जाएगा, जो आपको GPO में सेटिंग्स को कॉन्फ़िगर करने की अनुमति देता है। ग्रुप पॉलिसी एडिटर के भीतर, आप विभिन्न पॉलिसी श्रेणियों के माध्यम से नेविगेट कर सकते हैं और अपनी आवश्यकताओं के अनुसार उनकी सेटिंग्स को संशोधित कर सकते हैं। उदाहरण के लिए, मान लीजिए आपके पास एक मौजूदा GPO है जो उपयोगकर्ताओं के एक समूह के लिए डेस्कटॉप सेटिंग्स को परिभाषित करता है। आप GPMC में GPO का चयन कर सकते हैं, “संपादित करें” बटन पर क्लिक करें, और फिर ग्रुप पॉलिसी एडिटर में “यूजर कॉन्फ़िगरेशन” सेक्शन पर जाएं। वहां से, आप डेस्कटॉप वातावरण से संबंधित विभिन्न सेटिंग्स जैसे वॉलपेपर, स्क्रीनसेवर, या फ़ोल्डर रीडायरेक्शन को संशोधित कर सकते हैं।
GPOs बनाने और संपादित करने के दौरान, यह महत्वपूर्ण है कि आप सर्वोत्तम प्रथाओं का पालन करें ताकि आपके GPO प्रभावी और कुशल हों। इसमें आपके नेटवर्क पर तैनात करने से पहले गैर-उत्पादन वातावरण में GPOs का परीक्षण करना और भविष्य के संदर्भ के लिए अपने GPO कॉन्फ़िगरेशन का दस्तावेजीकरण शामिल है। इन प्रथाओं का पालन करने से अनचाहे परिणामों के जोखिम को कम करने में मदद मिलती है और यह सुनिश्चित होता है कि आपके GPO आपके नेटवर्क की आवश्यकताओं के अनुरूप हों।
GPOs बनाने और संपादित करने पर अधिक विस्तृत जानकारी के लिए, आप आधिकारिक Microsoft दस्तावेज़ देख सकते हैं।
सामान्य GPO सेटिंग्स और कॉन्फ़िगरेशन
ग्रुप पॉलिसी ऑब्जेक्ट्स (GPOs) के संदर्भ में, आपके नेटवर्क को प्रबंधित और नियंत्रित करने के लिए कई सेटिंग्स और कॉन्फ़िगरेशन उपलब्ध हैं। यहाँ कुछ सबसे सामान्य सेटिंग्स और कॉन्फ़िगरेशन दिए गए हैं:
सुरक्षा नीतियाँ: GPOs आपको अपने नेटवर्क में सुरक्षा नीतियों को लागू करने की अनुमति देते हैं। इसमें पासवर्ड नीतियाँ, उपयोगकर्ता अधिकार असाइनमेंट, और सुरक्षा विकल्प जैसी सेटिंग्स शामिल हैं। इन नीतियों को GPOs के माध्यम से परिभाषित और लागू करके, आप अपने संगठन की समग्र सुरक्षा स्थिति को बढ़ा सकते हैं।
सॉफ़्टवेयर इंस्टॉलेशन और कॉन्फ़िगरेशन: GPOs नेटवर्क कंप्यूटरों पर एप्लिकेशन तैनात करने और एप्लिकेशन सेटिंग्स कॉन्फ़िगर करने के लिए एक शक्तिशाली तंत्र प्रदान करते हैं। आप GPOs का उपयोग स्वचालित रूप से सॉफ़्टवेयर पैकेज इंस्टॉल करने, एप्लिकेशन सेटिंग्स को अनुकूलित करने, और आपके नेटवर्क में सॉफ़्टवेयर सेटअप को समान बनाए रखने के लिए कर सकते हैं। उदाहरण के लिए, आप Microsoft Office जैसे उत्पादकता उपकरण या आपके संगठन के विशिष्ट लाइन-ऑफ-बिजनेस एप्लिकेशन तैनात कर सकते हैं।
डेस्कटॉप सेटिंग्स: GPOs के साथ, आप नेटवर्क कंप्यूटरों पर डेस्कटॉप सेटिंग्स को परिभाषित और लागू कर सकते हैं। इसमें डेस्कटॉप पृष्ठभूमि, स्क्रीनसेवर, टास्कबार प्राथमिकताएँ, और अधिक को कॉन्फ़िगर करना शामिल है। मानकीकृत डेस्कटॉप सेटिंग्स लागू करके, आप एक समान उपयोगकर्ता अनुभव सुनिश्चित कर सकते हैं और अपने संगठन में दृश्य सामंजस्य बनाए रख सकते हैं।
लॉगिन स्क्रिप्ट्स: GPOs उपयोगकर्ताओं के अपने कंप्यूटरों में लॉगिन करते समय लॉगिन स्क्रिप्ट्स को निष्पादित करने में सक्षम बनाते हैं। ये स्क्रिप्ट्स विभिन्न क्रियाएं कर सकते हैं, जैसे नेटवर्क ड्राइव मैप करना, संसाधनों से कनेक्ट करना, कमांड निष्पादित करना, या उपयोगकर्ता-विशिष्ट सेटिंग्स कॉन्फ़िगर करना। लॉगिन स्क्रिप्ट्स दोहराए जाने वाले कार्यों को स्वचालित करते हैं और लॉगऑन के दौरान उपयोगकर्ता वातावरण को व्यक्तिगत बनाने की अनुमति देते हैं।
इंटरनेट एक्सप्लोरर सेटिंग्स: GPOs नेटवर्क कंप्यूटरों पर इंटरनेट एक्सप्लोरर सेटिंग्स पर सूक्ष्म नियंत्रण प्रदान करते हैं। आप प्रॉक्सी सेटिंग्स, होम पेज, सुरक्षा ज़ोन, और अधिक जैसी सेटिंग्स कॉन्फ़िगर कर सकते हैं। यह एक मानकीकृत वेब ब्राउज़िंग अनुभव सुनिश्चित करता है और संगठन भर में सुरक्षा उपायों को लागू करने में सक्षम बनाता है।
विंडोज अपडेट सेटिंग्स: GPOs नेटवर्क कंप्यूटरों पर विंडोज अपडेट सेटिंग्स को कॉन्फ़िगर करने की अनुमति देते हैं। आप स्वचालित अपडेट नीतियाँ निर्दिष्ट कर सकते हैं, अपडेट इंस्टॉलेशन का समय निर्धारित कर सकते हैं, और अपडेट व्यवहार को नियंत्रित कर सकते हैं। यह सुनिश्चित करता है कि आपके नेटवर्क के कंप्यूटर नवीनतम सुरक्षा पैच और फीचर अपडेट के साथ अद्यतित रहें।
आपके संगठन की विशिष्ट आवश्यकताओं और जरूरतों के आधार पर, आप GPOs के माध्यम से लागू की जाने वाली विशिष्ट सेटिंग्स और कॉन्फ़िगरेशन भिन्न हो सकते हैं। उपलब्ध GPO सेटिंग्स की विस्तृत श्रृंखला का पता लगाने के लिए, आप ग्रुप पॉलिसी सेटिंग्स पर आधिकारिक Microsoft दस्तावेज़ देख सकते हैं।
GPOs की शक्ति का उपयोग करके और इन सेटिंग्स को अपने संगठन के उद्देश्यों के अनुसार अनुकूलित करके, आप एक सुव्यवस्थित और नियंत्रित नेटवर्क वातावरण स्थापित कर सकते हैं जो आपकी विशिष्ट आवश्यकताओं के अनुरूप हो।
GPO समस्याओं का निवारण
जबकि ग्रुप पॉलिसी ऑब्जेक्ट्स (GPOs) नेटवर्क कॉन्फ़िगरेशन प्रबंधन के लिए शक्तिशाली उपकरण हैं, वे कभी-कभी ऐसी समस्याओं का सामना कर सकते हैं जिनका निवारण आवश्यक होता है। यहाँ कुछ सामान्य समस्याएँ हैं जिनका आप GPOs के साथ सामना कर सकते हैं:
GPO लागू नहीं हो रहे हैं: कभी-कभी, GPO लक्षित कंप्यूटरों या उपयोगकर्ताओं पर लागू नहीं हो पाते। यह विभिन्न कारणों से हो सकता है, जैसे गलत GPO कॉन्फ़िगरेशन, अन्य GPOs के साथ संघर्ष, या आवेदन क्रम में समस्याएँ। इस समस्या का निदान करने के लिए, आप ग्रुप पॉलिसी परिणाम (GPResult) टूल का उपयोग कर सकते हैं। GPResult आपको किसी विशिष्ट कंप्यूटर या उपयोगकर्ता पर लागू GPO सेटिंग्स देखने की अनुमति देता है, जिससे आप किसी भी विसंगति या त्रुटियों की पहचान कर सकते हैं।
गलत सेटिंग्स लागू हो रही हैं: कुछ मामलों में, GPO कंप्यूटरों या उपयोगकर्ताओं पर गलत सेटिंग्स लागू कर सकते हैं, जिससे अवांछित व्यवहार होता है। यह GPO में गलत कॉन्फ़िगरेशन या अन्य GPOs के साथ संघर्ष के कारण हो सकता है। इस समस्या का निवारण करने के लिए, आप ग्रुप पॉलिसी मॉडलिंग टूल का उपयोग कर सकते हैं। ग्रुप पॉलिसी मॉडलिंग टूल आपको किसी विशिष्ट कंप्यूटर या उपयोगकर्ता पर GPOs के आवेदन का अनुकरण करने की अनुमति देता है, जिससे आपको लागू होने वाली सेटिंग्स की जानकारी मिलती है और आप किसी भी विसंगति या संघर्ष की पहचान कर सकते हैं।
GPO प्रतिकृति समस्याएँ: एक बहु-डोमेन कंट्रोलर वातावरण में, GPOs को सही ढंग से प्रतिकृत किया जाना चाहिए ताकि नेटवर्क में समान नीति लागू हो सके। यदि GPO प्रतिकृति विफल हो जाती है या त्रुटियों का सामना करती है, तो यह नीति प्रवर्तन में असंगति का कारण बन सकता है। GPO प्रतिकृति समस्याओं का निवारण करने के लिए, आप अपने निर्देशिका सेवा द्वारा प्रदान किए गए प्रतिलिपि निगरानी उपकरणों जैसे Active Directory Replication Status Tool (ADREPLSTATUS) का संदर्भ ले सकते हैं। ये उपकरण डोमेन कंट्रोलरों के बीच GPOs की प्रतिकृति स्थिति की निगरानी करने और किसी भी प्रतिकृति विफलताओं या देरी की पहचान करने में सक्षम बनाते हैं।
GPO समस्याओं का निवारण करते समय, GPO कॉन्फ़िगरेशन की गहन समझ होना महत्वपूर्ण है, साथ ही निदान और समाधान के लिए उपलब्ध उपकरणों की भी। इसके अलावा, नवीनतम Microsoft दस्तावेज़ीकरण पर GPO निवारण के साथ अद्यतित रहना सामान्य GPO-संबंधित समस्याओं के लिए मूल्यवान अंतर्दृष्टि और समाधान प्रदान कर सकता है।
GPO समस्याओं का प्रभावी ढंग से निवारण करके, आप अपने नेटवर्क में नीतियों और सेटिंग्स के सुचारू संचालन और सुसंगत अनुप्रयोग को सुनिश्चित कर सकते हैं।
GPO प्रबंधन के लिए सर्वोत्तम प्रथाएँ
अपने Group Policy Objects (GPOs) की प्रभावशीलता और दक्षता को अधिकतम करने के लिए, आपको GPO प्रबंधन के सर्वोत्तम प्रथाओं का पालन करना चाहिए। इन प्रथाओं का पालन करके, आप अपने नेटवर्क प्रबंधन कार्यों के सुचारू संचालन को सुनिश्चित कर सकते हैं। यहाँ कुछ अनुशंसित सर्वोत्तम प्रथाएँ दी गई हैं:
GPOs को गैर-उत्पादन वातावरण में परीक्षण करें: GPOs को अपने उत्पादन नेटवर्क पर लागू करने से पहले, आपको उन्हें गैर-उत्पादन वातावरण में परीक्षण करना चाहिए। इससे आप संभावित समस्याओं या संघर्षों की पहचान कर सकते हैं और उन्हें अपने लाइव नेटवर्क को प्रभावित करने से पहले ठीक कर सकते हैं।
GPO कॉन्फ़िगरेशन का दस्तावेजीकरण करें: भविष्य के संदर्भ और समस्या निवारण के लिए अपने GPO कॉन्फ़िगरेशन का दस्तावेजीकरण करना आवश्यक है। इस दस्तावेज़ में GPO के उद्देश्य, इसकी सेटिंग्स, और कोई भी निर्भरता या आवश्यकताएँ शामिल होनी चाहिए।
वर्णनात्मक नामों का उपयोग करें: अपने GPOs को वर्णनात्मक और अर्थपूर्ण नाम दें। स्पष्ट और सहज नाम प्रत्येक GPO के उद्देश्य या कार्य को पहचानना आसान बनाते हैं, खासकर जब आप अपने नेटवर्क में कई GPOs का प्रबंधन कर रहे हों।
सुरक्षा फ़िल्टरिंग लागू करें: यह सुनिश्चित करने के लिए कि GPOs केवल उपयुक्त उपयोगकर्ताओं और कंप्यूटरों पर लागू हों, सुरक्षा फ़िल्टरिंग का उपयोग करें। इसमें GPOs को सुरक्षा समूह सदस्यता या अन्य मानदंडों के आधार पर लागू करना शामिल है। सुरक्षा फ़िल्टरिंग का उपयोग करके, आप सुनिश्चित कर सकते हैं कि GPOs लक्षित प्राप्तकर्ताओं तक ही पहुँचें, जिससे सुरक्षा और दक्षता बढ़ती है।
GPO को अत्यधिक जटिल बनाने से बचें: जबकि GPOs बड़ी लचीलापन प्रदान करते हैं, यह महत्वपूर्ण है कि आप उन्हें अत्यधिक जटिल न बनाएं। एक ही GPO में बहुत सारी सेटिंग्स या कॉन्फ़िगरेशन शामिल करने से प्रबंधन और समस्या निवारण कठिन हो सकता है। इसके बजाय, विभिन्न उद्देश्यों या कॉन्फ़िगरेशन के लिए अलग-अलग GPOs बनाने पर विचार करें, जिससे प्रत्येक GPO एक विशिष्ट सेटिंग्स पर केंद्रित रहे।
इन सर्वोत्तम प्रथाओं को लागू करके, आप अपने GPOs के प्रबंधन को अनुकूलित कर सकते हैं, नेटवर्क कॉन्फ़िगरेशन कार्यों को सरल बना सकते हैं, और अपने नेटवर्क के सुसंगत और कुशल संचालन को सुनिश्चित कर सकते हैं।
GPO प्रबंधन सर्वोत्तम प्रथाओं पर और मार्गदर्शन के लिए, आप Microsoft के आधिकारिक Group Policy प्रबंधन दस्तावेज़ का संदर्भ ले सकते हैं। यह संसाधन आपके नेटवर्क में GPOs को प्रभावी ढंग से प्रबंधित करने में मदद करने के लिए विस्तृत जानकारी और सिफारिशें प्रदान करता है।
निष्कर्ष
समापन करते हुए, Group Policy Objects (GPOs) विंडोज नेटवर्क के भीतर सेटिंग्स के प्रबंधन और कॉन्फ़िगरेशन में महत्वपूर्ण लाभ प्रदान करते हैं। GPO पदानुक्रम और विरासत का उपयोग करके, Group Policy Management Console (GPMC) का उपयोग करके, और सर्वोत्तम प्रथाओं का पालन करके, आप GPOs का प्रभावी प्रबंधन कर सकते हैं और अपने नेटवर्क में सुसंगतता बनाए रख सकते हैं।
GPOs महत्वपूर्ण पहलुओं जैसे कि सुरक्षा नीतियाँ, सॉफ़्टवेयर इंस्टॉलेशन, और डेस्कटॉप सेटिंग्स पर केंद्रीकृत नियंत्रण प्रदान करते हैं। यह नियंत्रण स्तर मानकीकृत कॉन्फ़िगरेशन लागू करने, सुरक्षा बढ़ाने, और नेटवर्क प्रबंधन कार्यों को सरल बनाने में मदद करता है।
GPO पदानुक्रम को समझना यह सुनिश्चित करने में महत्वपूर्ण है कि सेटिंग्स सही ढंग से लागू हों। GPOs को Active Directory डोमेन के भीतर पदानुक्रमित संरचना में व्यवस्थित किया जाता है, जो डोमेन GPO से शुरू होकर संगठनात्मक इकाई (OU) GPOs तक विस्तारित होती है। यह संरचना विरासत की अनुमति देती है, जहाँ चाइल्ड OU पैरेंट OU से सेटिंग्स विरासत में लेते हैं लेकिन आवश्यक होने पर उन्हें ओवरराइड भी कर सकते हैं।
Group Policy Management Console (GPMC) एक शक्तिशाली उपकरण है जो GPOs के प्रबंधन और प्रशासन को सुविधाजनक बनाता है। यह आपके नेटवर्क में उपयुक्त कंटेनरों से GPOs बनाने, संपादित करने, और लिंक करने के लिए एक व्यापक इंटरफ़ेस प्रदान करता है। साथ ही, GPMC आपको बैकअप और पुनर्स्थापना, रिपोर्टिंग, और प्रशासनिक अनुमतियों के प्रतिनिधित्व जैसे उन्नत कार्य करने की अनुमति देता है।
GPO समस्याओं के निवारण के दौरान, GPResult और Group Policy Modeling जैसे उपकरण समस्या निदान और समाधान में सहायता कर सकते हैं। GPResult आपको किसी विशिष्ट कंप्यूटर या उपयोगकर्ता पर लागू GPO सेटिंग्स देखने में सक्षम बनाता है, जबकि Group Policy Modeling आपको GPOs के अनुप्रयोग का अनुकरण करने की अनुमति देता है ताकि किसी भी संघर्ष या विसंगति की पहचान की जा सके।
GPO प्रबंधन के सर्वोत्तम प्रथाओं का पालन करके, जिसमें गैर-उत्पादन वातावरण में GPOs का परीक्षण, कॉन्फ़िगरेशन का दस्तावेजीकरण, वर्णनात्मक नामों का उपयोग, सुरक्षा फ़िल्टरिंग लागू करना, और अत्यधिक जटिलता से बचना शामिल है, आप अपने GPOs की प्रभावशीलता और दक्षता को अनुकूलित कर सकते हैं।
कुल मिलाकर, GPOs आईटी प्रशासकों को नेटवर्क प्रबंधन कार्यों को सरल बनाने, सुसंगत कॉन्फ़िगरेशन लागू करने, और अपने विंडोज नेटवर्क में सुरक्षा बढ़ाने में मदद करते हैं। GPOs और उनके संबंधित उपकरणों और सर्वोत्तम प्रथाओं को अपनाने से आपका आईटी प्रशासन काफी बेहतर होगा और एक सुव्यवस्थित नेटवर्क वातावरण में योगदान मिलेगा।
GPOs के प्रबंधन पर और जानकारी और विस्तृत मार्गदर्शन के लिए, आप Microsoft के आधिकारिक Group Policy दस्तावेज़ का संदर्भ ले सकते हैं। यह संसाधन व्यापक जानकारी, उदाहरण, और सर्वोत्तम प्रथाएँ प्रदान करता है जो आपके नेटवर्क में GPOs का प्रभावी उपयोग करने में सहायता करती हैं।
संदर्भ
- Group Policy अवलोकन - Microsoft दस्तावेज़
- Group Policy Management Console (GPMC) - Microsoft डाउनलोड केंद्र
- Group Policy समस्या निवारण - Microsoft दस्तावेज़
- Group Policy के लिए सर्वोत्तम प्रथाएँ - Microsoft दस्तावेज़
Related Posts