
व्यावसायिक पेशेवरों के लिए शीर्ष 5 साइबर सुरक्षा प्रमाणपत्र

Table of Contents
2026 में व्यावसायिक पेशेवरों के लिए शीर्ष 5 गैर-तकनीकी साइबर सुरक्षा प्रमाणपत्र
डिजिटल युग में साइबर सुरक्षा किसी भी व्यवसाय के संचालन का अहम हिस्सा है। साइबर खतरों और हमलों की बढ़ती संख्या के साथ संगठनों को ऐसे कुशल पेशेवरों की जरूरत है जो संवेदनशील जानकारी और डेटा की प्रभावी सुरक्षा कर सकें। साइबर सुरक्षा क्षेत्र में तकनीकी प्रमाणपत्र व्यापक रूप से जाने जाते हैं, लेकिन व्यावसायिक पेशेवरों के लिए उपयोगी गैर-तकनीकी प्रमाणपत्र भी उपलब्ध हैं। ये गहरे तकनीकी ज्ञान की मांग किए बिना साइबर सुरक्षा के सिद्धांतों, नीतियों और सर्वोत्तम प्रथाओं की व्यापक समझ देते हैं।
2026 तक साइबर सुरक्षा का परिदृश्य तेजी से बदल रहा है। हाल की उद्योग रिपोर्टों के अनुसार, 2026 में वैश्विक साइबर सुरक्षा खर्च 215 अरब डॉलर से अधिक होने का अनुमान है, जो पिछले वर्ष से 12% की वृद्धि है। संगठन तेजी से समझ रहे हैं कि प्रभावी साइबर सुरक्षा के लिए केवल तकनीकी विशेषज्ञता पर्याप्त नहीं है। इसके लिए मजबूत शासन, जोखिम प्रबंधन, गोपनीयता अनुपालन और व्यावसायिक दृष्टि वाले पेशेवरों का रणनीतिक नेतृत्व भी चाहिए।
2026 में साइबर सुरक्षा पेशेवरों की वैश्विक कमी 35 लाख रिक्त पदों तक पहुंच गई, जिनमें प्रबंधन, शासन और गोपनीयता पर केंद्रित पदों का बड़ा हिस्सा है। इन भूमिकाओं में गहरे तकनीकी कौशल के बजाय व्यावसायिक समझ की जरूरत होती है। इससे प्रासंगिक साइबर सुरक्षा प्रमाणपत्र हासिल करने वाले व्यावसायिक पेशेवरों के लिए अवसर बनते हैं।
इस विस्तृत मार्गदर्शिका में 2026 के व्यावसायिक पेशेवरों के लिए उपयोगी शीर्ष पांच गैर-तकनीकी साइबर सुरक्षा प्रमाणपत्र दिए गए हैं। इसमें मूल्य, निवेश पर प्रतिफल, करियर उन्नति के अवसर और बाजार के अन्य विकल्पों से तुलना शामिल है।
तकनीकी और गैर-तकनीकी क्षेत्रों के सभी प्रमुख साइबर सुरक्षा प्रमाणपत्रों की विस्तृत तुलना के लिए हमारी मार्गदर्शिका देखें: साइबर सुरक्षा प्रमाणपत्र तुलना मार्गदर्शिका 2026 .
2026 में गैर-तकनीकी प्रमाणपत्र क्यों महत्वपूर्ण हैं
विशिष्ट प्रमाणपत्रों पर जाने से पहले यह समझें कि गैर-तकनीकी साइबर सुरक्षा प्रमाणपत्रों का महत्व क्यों बढ़ा है:
व्यावसायिक आवश्यकता
आधुनिक साइबर सुरक्षा मूलतः व्यावसायिक जोखिम प्रबंधन का कार्य है। तकनीकी नियंत्रण जरूरी हैं, साथ ही संगठनों को ऐसे नेताओं की जरूरत है जो:
- तकनीकी जोखिमों को व्यावसायिक प्रभाव में समझा सकें
- व्यावसायिक लक्ष्यों के अनुरूप सुरक्षा रणनीतियां विकसित करें
- जटिल नियामक आवश्यकताओं का प्रबंधन करें
- प्रभावी सुरक्षा कार्यक्रम बनाएं और चलाएं
- गैर-तकनीकी हितधारकों को सुरक्षा की अवधारणाएं समझाएं
- सुरक्षा निवेश पर जोखिम-आधारित सूचित निर्णय लें
नियामक जटिलता
2026 में नियामक परिदृश्य काफी जटिल हो गया है। संगठनों को इनका अनुपालन करना पड़ता है:
- GDPR (सामान्य डेटा संरक्षण विनियमन), जिसका प्रवर्तन बढ़ा है
- CCPA 2.0 (कैलिफोर्निया उपभोक्ता गोपनीयता अधिनियम का उन्नत संस्करण)
- CPRA (कैलिफोर्निया गोपनीयता अधिकार अधिनियम)
- HIPAA (स्वास्थ्य बीमा पोर्टेबिलिटी और जवाबदेही अधिनियम)
- CMMC 2.0 (साइबर सुरक्षा क्षमता परिपक्वता मॉडल)
- विभिन्न राज्य स्तरीय गोपनीयता कानून
- अंतरराष्ट्रीय डेटा संरक्षण आवश्यकताएं
इस जटिल वातावरण के लिए गोपनीयता, अनुपालन और जोखिम प्रबंधन में विशेषज्ञ ज्ञान चाहिए, जो ये प्रमाणपत्र प्रदान करते हैं।
करियर उन्नति और पारिश्रमिक
मान्यता प्राप्त गैर-तकनीकी साइबर सुरक्षा प्रमाणपत्र वाले पेशेवरों को उल्लेखनीय वेतन लाभ मिलता है:
| पद | प्रमाणपत्र के बिना | प्रासंगिक प्रमाणपत्र के साथ | वेतन वृद्धि |
|---|---|---|---|
| गोपनीयता अधिकारी | $95,000 | $125,000 - $145,000 | 32-53% |
| सुरक्षा प्रबंधक | $110,000 | $140,000 - $165,000 | 27-50% |
| अनुपालन प्रबंधक | $100,000 | $130,000 - $155,000 | 30-55% |
| जोखिम प्रबंधक | $105,000 | $135,000 - $160,000 | 29-52% |
| CISO | $180,000 | $225,000 - $300,000 | 25-67% |
वेतन डेटा 2026 के अमेरिकी बाजार औसत पर आधारित है।
1. Certified Information Systems Security Professional (CISSP)
Certified Information Systems Security Professional (CISSP) साइबर सुरक्षा पेशेवरों के लिए विश्व स्तर पर मान्यता प्राप्त प्रमाणपत्र है। इसमें तकनीकी विषय भी हैं, लेकिन इसका दृष्टिकोण प्रबंधकीय और रणनीतिक है। साइबर सुरक्षा का ज्ञान बढ़ाने के इच्छुक व्यावसायिक अधिकारियों, प्रबंधकों और सलाहकारों के लिए यह उपयुक्त है।
व्यावसायिक पेशेवरों के लिए CISSP क्यों?
CISSP प्रमाणपत्र उद्यम स्तर के साइबर सुरक्षा कार्यक्रम की रूपरेखा बनाने, लागू करने और प्रबंधित करने की आपकी क्षमता दर्शाता है। पूरी तरह तकनीकी प्रमाणपत्रों से अलग, CISSP इन विषयों पर केंद्रित है:
- रणनीतिक सुरक्षा योजना और शासन
- व्यावसायिक आवश्यकताओं और सीमाओं को समझना
- जोखिम प्रबंधन और निर्णय ढाँचे
- नियमों और उद्योग मानकों का अनुपालन
- सुरक्षा कार्यक्रम प्रबंधन और नेतृत्व
CISSP के आठ डोमेन (2026)
CISSP साइबर सुरक्षा के विभिन्न विषयों को आठ डोमेन में शामिल करता है:
सुरक्षा और जोखिम प्रबंधन
- सुरक्षा शासन के सिद्धांत
- अनुपालन और कानूनी विचार
- पेशेवर नैतिकता
- सुरक्षा नीतियां, मानक, प्रक्रियाएं और दिशानिर्देश
- व्यवसाय निरंतरता और आपदा पुनर्प्राप्ति योजना
- कार्मिक सुरक्षा
- जोखिम प्रबंधन की अवधारणाएं
संपत्ति सुरक्षा
- सूचना और संपत्ति का वर्गीकरण
- गोपनीयता सुरक्षा
- डेटा जीवनचक्र प्रबंधन
- डेटा सुरक्षा नियंत्रण
- डेटा संभालने की आवश्यकताएं
सुरक्षा वास्तुकला और अभियांत्रिकी
- सुरक्षा डिजाइन के सिद्धांत
- सुरक्षा मॉडल और ढाँचे
- सुरक्षित प्रणाली डिजाइन
- क्रिप्टोग्राफिक प्रणालियां
- भौतिक सुरक्षा
संचार और नेटवर्क सुरक्षा
- नेटवर्क वास्तुकला और डिजाइन
- सुरक्षित संचार चैनल
- नेटवर्क घटक और प्रोटोकॉल
पहचान और पहुंच प्रबंधन (IAM)
- पहचान प्रबंधन
- पहुंच नियंत्रण मॉडल
- सेवा के रूप में पहचान (IDaaS)
- तृतीय पक्ष पहचान सेवाएं
सुरक्षा आकलन और परीक्षण
- आकलन और परीक्षण रणनीतियां
- सुरक्षा प्रक्रिया डेटा संग्रह
- सुरक्षा ऑडिट
- भेद्यता आकलन
सुरक्षा संचालन
- सुरक्षा संचालन की अवधारणाएं
- संसाधन प्रावधान
- घटना प्रबंधन
- आपदा पुनर्प्राप्ति और व्यवसाय निरंतरता
सॉफ्टवेयर विकास सुरक्षा
- सॉफ्टवेयर विकास जीवनचक्र में सुरक्षा
- विकास परिवेश में सुरक्षा नियंत्रण
- सॉफ्टवेयर सुरक्षा की प्रभावशीलता
CISSP आवश्यकताएं (2026)
- कार्य अनुभव: CISSP के आठ में से दो या अधिक डोमेन में कम से कम पांच वर्षों का संचयी वेतनभोगी कार्य अनुभव। चार वर्षीय कॉलेज डिग्री या (ISC)² की स्वीकृत सूची का प्रमाणपत्र अनुभव के एक वर्ष के बदले मान्य हो सकता है।
- परीक्षा: अनुकूलनीय प्रारूप में 100-150 प्रश्न, अवधि 3 घंटे, उत्तीर्ण अंक 700/1000।
- अनुमोदन: (ISC)² प्रमाणित पेशेवर से अनुमोदन आवश्यक है।
- CPE आवश्यकताएं: हर तीन वर्ष में 120 CPE क्रेडिट।
CISSP की लागत (2026)
| लागत घटक | राशि |
|---|---|
| परीक्षा शुल्क (अमेरिका) | $749 |
| वार्षिक रखरखाव शुल्क (AMF) | $149 |
| अध्ययन सामग्री (अनुमानित) | $300-$800 |
| प्रशिक्षण पाठ्यक्रम (वैकल्पिक) | $3,000-$4,500 |
| पहले वर्ष की कुल लागत | $1,198-$6,198 |
| वार्षिक नवीनीकरण | $149 |
करियर पर प्रभाव
व्यवसाय-केंद्रित भूमिकाओं में CISSP धारक बताते हैं:
- दो वर्षों के भीतर औसतन $25,000-$40,000 वेतन वृद्धि
- प्रमाणन के 18 महीनों के भीतर 68% को पदोन्नति
- सुरक्षा नेतृत्व भूमिकाओं में विश्वसनीयता में उल्लेखनीय वृद्धि
- C-level अधिकारियों से संवाद करने की बेहतर क्षमता
किसे CISSP लेना चाहिए?
- सुरक्षा प्रबंधक और निदेशक
- सुरक्षा भूमिकाओं में जाने वाले IT प्रबंधक
- जोखिम प्रबंधन पेशेवर
- अनुपालन अधिकारी
- व्यवसाय निरंतरता प्रबंधक
- सुरक्षा सलाहकार
- CISO या वरिष्ठ सुरक्षा नेतृत्व की आकांक्षा रखने वाले
CISSP और इसकी आवश्यकताओं की जानकारी के लिए देखें: CISSP - Certified Information Systems Security Professional
अन्य सुरक्षा प्रमाणपत्रों के साथ CISSP की विस्तृत तुलना के लिए साइबर सुरक्षा प्रमाणपत्र तुलना मार्गदर्शिका 2026 देखें।
2. Certified Information Privacy Professional/Europe (CIPP/E)
Certified Information Privacy Professional/Europe (CIPP/E) प्रमाणपत्र विशेष रूप से उन पेशेवरों के लिए बनाया गया है जो यूरोपीय संघ (EU) में डेटा संरक्षण और गोपनीयता कानूनों के साथ काम करते हैं। 2026 में GDPR का प्रवर्तन तेज हुआ है और कुल जुर्माने सालाना €2.5 बिलियन से अधिक हैं। संगठन अब गोपनीयता दक्षता को और प्राथमिकता दे रहे हैं।
2026 में CIPP/E क्यों?
कई वजहों से CIPP/E प्रमाणपत्र जरूरी बन गया है:
- GDPR की परिपक्वता: प्रवर्तन के आठवें वर्ष में नियामक प्राधिकरणों ने अपेक्षाएं स्पष्ट की हैं और जांच बढ़ाई है।
- वैश्विक प्रासंगिकता: कई देशों ने GDPR से प्रेरित ढाँचे अपनाए हैं, जिससे EU गोपनीयता ज्ञान विश्व स्तर पर लागू होता है।
- Schrems II और डेटा हस्तांतरण: अंतरराष्ट्रीय डेटा हस्तांतरण की जटिलताओं के लिए विशेष विशेषज्ञता चाहिए।
- डिजाइन में गोपनीयता: संगठन उत्पाद विकास में गोपनीयता को तेजी से शामिल कर रहे हैं, जिसके लिए योग्य पेशेवर चाहिए।
- बोर्ड स्तर का मुद्दा: गोपनीयता अब निदेशक मंडल का विषय है, जिससे प्रमाणित गोपनीयता पेशेवरों का महत्व बढ़ा है।
CIPP/E विषय-वस्तु का परिचय
यह प्रमाणपत्र EU गोपनीयता कानून और उसके अभ्यास को व्यापक रूप से शामिल करता है:
यूरोपीय डेटा संरक्षण कानून और विनियमन
- ऐतिहासिक संदर्भ और EU डेटा संरक्षण का विकास
- EU संस्थाएं और गोपनीयता विनियमन में उनकी भूमिकाएं
- कानून बनाने की प्रक्रियाएं और नियामक ढाँचा
- EU कानून के आधारभूत मुख्य गोपनीयता सिद्धांत
- गोपनीयता प्राधिकरण और उनकी प्रवर्तन शक्तियां
GDPR की मूल बातें
- विषयगत और क्षेत्रीय दायरा, GDPR कब लागू होता है
- मुख्य परिभाषाएं, व्यक्तिगत डेटा, प्रसंस्करण, नियंत्रक और प्रोसेसर
- प्रसंस्करण के सिद्धांत, वैधता, निष्पक्षता, पारदर्शिता, उद्देश्य सीमा और डेटा न्यूनतमकरण
- प्रसंस्करण के कानूनी आधार, सहमति, अनुबंध, कानूनी दायित्व, महत्वपूर्ण हित, सार्वजनिक कार्य और वैध हित
- विशेष श्रेणी का डेटा, उन्नत सुरक्षा वाला संवेदनशील डेटा
- बच्चों का डेटा, बच्चों की जानकारी संसाधित करने की विशेष आवश्यकताएं
डेटा विषय के अधिकार
- सूचना का अधिकार, पारदर्शिता की जिम्मेदारियां
- पहुंच का अधिकार, डेटा विषय पहुंच अनुरोध (SAR)
- सुधार का अधिकार, गलत डेटा ठीक करना
- मिटाने का अधिकार (“भुलाए जाने का अधिकार”)
- प्रसंस्करण सीमित करने का अधिकार
- डेटा पोर्टेबिलिटी का अधिकार
- आपत्ति का अधिकार, स्वचालित निर्णय लेने सहित
- स्वचालित प्रसंस्करण से जुड़े अधिकार, प्रोफाइलिंग और एल्गोरिदमिक निर्णय
नियंत्रक और प्रोसेसर की जिम्मेदारियां
- जवाबदेही का सिद्धांत, अनुपालन दिखाना
- डिजाइन में और डिफॉल्ट रूप से डेटा संरक्षण
- प्रसंस्करण गतिविधियों के रिकॉर्ड (अनुच्छेद 30 रिकॉर्ड)
- डेटा संरक्षण प्रभाव आकलन (DPIA)
- पर्यवेक्षी प्राधिकरणों से पूर्व परामर्श
- डेटा संरक्षण अधिकारी (DPO), नियुक्ति और भूमिका
- प्रसंस्करण की सुरक्षा, उपयुक्त तकनीकी और संगठनात्मक उपाय
- उल्लंघन की सूचना, 72 घंटे में सूचित करने की आवश्यकता
- प्रोसेसर अनुबंध, अनुच्छेद 28 की आवश्यकताएं
अंतरराष्ट्रीय डेटा हस्तांतरण
- हस्तांतरण तंत्र, पर्याप्तता निर्णय, मानक संविदात्मक खंड (SCC) और बाध्यकारी कॉर्पोरेट नियम (BCR)
- Schrems II के प्रभाव, पूरक उपाय और हस्तांतरण प्रभाव आकलन
- Brexit के बाद UK-EU पर्याप्तता
- US-EU डेटा गोपनीयता ढाँचा (Privacy Shield का विकल्प)
- हस्तांतरण जोखिम आकलन और दस्तावेजीकरण
प्रवर्तन और दायित्व
- पर्यवेक्षी प्राधिकरणों की शक्तियां और सहयोग तंत्र
- शिकायत निपटान प्रक्रियाएं
- जांच और सुधारात्मक शक्तियां
- प्रशासनिक जुर्माने, गणना पद्धति और अधिकतम राशि
- नागरिक दायित्व और मुआवजे के अधिकार
- आचार संहिता और प्रमाणन तंत्र
CIPP/E परीक्षा विवरण (2026)
- प्रारूप: 90 बहुविकल्पीय प्रश्न
- अवधि: 2.5 घंटे
- उत्तीर्ण अंक: स्केल्ड स्कोर में 300/500
- भाषाएं: अंग्रेजी, जर्मन, फ्रेंच और स्पेनिश सहित कई भाषाएं
- परीक्षा माध्यम: Pearson VUE केंद्र या ऑनलाइन निगरानी
CIPP/E लागत (2026)
| लागत घटक | राशि |
|---|---|
| IAPP सदस्यता (आवश्यक) | $550/वर्ष |
| परीक्षा शुल्क (सदस्य दर) | $550 |
| अध्ययन सामग्री | $200-$500 |
| प्रशिक्षण पाठ्यक्रम (वैकल्पिक) | $2,200-$3,500 |
| पहले वर्ष की कुल लागत | $1,300-$4,600 |
| वार्षिक नवीनीकरण | $550 (सदस्यता + CPE) |
CIPP/E को बनाए रखना
- CPE आवश्यकताएं: हर दो वर्ष में 20 CPE क्रेडिट
- पुनःप्रमाणन: CPE क्रेडिट पूरे न होने पर दोबारा परीक्षा का विकल्प
- IAPP सदस्यता: सक्रिय सदस्यता बनाए रखना जरूरी
CIPP/E के साथ करियर अवसर
CIPP/E प्रमाणपत्र कई भूमिकाओं के अवसर खोलता है:
- डेटा संरक्षण अधिकारी (DPO) - कई EU संगठनों के लिए आवश्यक
- गोपनीयता प्रबंधक - संगठन के गोपनीयता कार्यक्रमों की देखरेख
- गोपनीयता सलाहकार - GDPR अनुपालन पर सलाह
- गोपनीयता कानूनी सलाहकार - गोपनीयता कानून पर केंद्रित कानूनी भूमिका
- अनुपालन प्रबंधक - गोपनीयता पर ध्यान वाली व्यापक अनुपालन भूमिका
वेतन पर प्रभाव (2026)
| पद | स्थान | औसत वेतन |
|---|---|---|
| DPO | जर्मनी | €85,000-€120,000 |
| DPO | UK | £75,000-£110,000 |
| DPO | फ्रांस | €75,000-€100,000 |
| गोपनीयता प्रबंधक | EU औसत | €70,000-€95,000 |
| गोपनीयता सलाहकार | EU औसत | €80,000-€125,000 |
EU संचालन में सहायता करने वाली US-आधारित भूमिकाएं: $110,000-$155,000
किसे CIPP/E लेना चाहिए?
- EU-आधारित संगठनों में काम करने वाले पेशेवर
- EU ग्राहक या संचालन वाली US कंपनियां
- गोपनीयता पर ध्यान देने वाले कानूनी पेशेवर
- GDPR संभालने वाले अनुपालन अधिकारी
- डेटा संरक्षण अधिकारी
- EU डेटा संभालने वाले उत्पाद प्रबंधक
- EU ग्राहक डेटा संभालने वाले विपणन पेशेवर
पूरक प्रमाणपत्र
कई CIPP/E धारक ये प्रमाणपत्र भी लेते हैं:
- CIPP/US - US गोपनीयता कानून समझने के लिए
- CIPM - गोपनीयता कार्यक्रम प्रबंधन कौशल के लिए
- CIPT - गोपनीयता तकनीक समझने के लिए
CIPP/E के विवरण के लिए देखें: CIPP/E - Certified Information Privacy Professional/Europe
3. Certified Information Privacy Manager (CIPM)
Certified Information Privacy Manager (CIPM) प्रमाणपत्र उन पेशेवरों के लिए बनाया गया है जो संगठनों में गोपनीयता कार्यक्रमों के प्रबंधन और शासन के लिए जिम्मेदार हैं। CIPP/E जैसे प्रमाणपत्र गोपनीयता कानून समझने पर केंद्रित हैं, जबकि CIPM गोपनीयता कार्यक्रम लागू करने और संचालन में लाने पर ध्यान देता है।
2026 में CIPM क्यों?
गोपनीयता विनियम परिपक्व हुए हैं और संगठन केवल कानूनी अनुपालन से आगे बढ़कर व्यापक, टिकाऊ गोपनीयता कार्यक्रम बना रहे हैं। CIPM इस जरूरत को पूरा करने के लिए देता है:
- गोपनीयता कार्यक्रम प्रबंधन के व्यावहारिक ढाँचे
- रोजमर्रा के गोपनीयता प्रबंधन के लिए संचालन मार्गदर्शन
- गोपनीयता जोखिमों के आकलन की पद्धतियां
- संगठनात्मक गोपनीयता के लिए शासन संरचनाएं
- गोपनीयता कार्यक्रमों के मापन और मेट्रिक्स के तरीके
2026 में, Global 500 कंपनियों के 87% ने औपचारिक गोपनीयता कार्यक्रम बनाए हैं, जिससे CIPM कौशल वाले पेशेवरों की मांग बढ़ी है।
CIPM विषय-वस्तु का अवलोकन
इस प्रमाणपत्र में तीन मुख्य डोमेन शामिल हैं:
I. गोपनीयता कार्यक्रम शासन (45%)
यह डोमेन गोपनीयता शासन संरचनाएं स्थापित करने और बनाए रखने पर केंद्रित है:
1. गोपनीयता शासन ढाँचा
- गोपनीयता प्रबंधन के लिए संगठनात्मक संरचनाएं
- गोपनीयता नीतियां, मानक और प्रक्रियाएं
- बोर्ड और अधिकारियों को रिपोर्ट देने की व्यवस्था
- गोपनीयता समिति संरचनाएं और चार्टर विकास
- अन्य शासन कार्यों के साथ एकीकरण (जोखिम, अनुपालन, सुरक्षा)
2. गोपनीयता कार्यक्रम रणनीति
- गोपनीयता को व्यावसायिक लक्ष्यों के साथ संरेखित करना
- गोपनीयता कार्यक्रम परिपक्वता मॉडल
- गोपनीयता पहलों की रणनीतिक योजना
- बजट विकास और संसाधन आवंटन
- गोपनीयता निवेश के लिए व्यावसायिक औचित्य बनाना
3. गोपनीयता नेतृत्व
- संगठनों में गोपनीयता संस्कृति बनाना
- गोपनीयता पहलों के लिए परिवर्तन प्रबंधन
- हितधारक भागीदारी और संचार
- प्रशिक्षण और जागरूकता कार्यक्रम
- मेट्रिक्स और मुख्य प्रदर्शन संकेतक (KPI)
4. कानून, विनियम और ढाँचे
- नियामक आवश्यकताओं का मानचित्रण
- वैश्विक गोपनीयता ढाँचे समझना
- नियामक बदलावों की निगरानी
- नई आवश्यकताओं के अनुरूप कार्यक्रम ढालना
- कानूनी सलाहकारों के साथ काम करना
II. गोपनीयता कार्यक्रम संचालन जीवनचक्र (40%)
यह डोमेन रोजमर्रा के गोपनीयता कार्यक्रम प्रबंधन को शामिल करता है:
1. डेटा खोज और सूची
- डेटा सूची बनाना और बनाए रखना
- डेटा प्रवाह का मानचित्रण और दस्तावेजीकरण
- प्रणाली और विक्रेता सूची
- डेटा जीवनचक्र प्रबंधन
- प्रसंस्करण गतिविधियों के रिकॉर्ड
2. गोपनीयता आकलन
- गोपनीयता प्रभाव आकलन (PIA/DPIA)
- गोपनीयता जोखिम आकलन पद्धतियां
- हस्तांतरण प्रभाव आकलन
- वैध हित आकलन
- तृतीय पक्ष गोपनीयता आकलन
3. डिजाइन में गोपनीयता
- उत्पाद विकास में गोपनीयता शामिल करना
- प्रणाली डिजाइन में गोपनीयता आवश्यकताएं
- इंजीनियरिंग और उत्पाद टीमों के साथ काम
- एजाइल विकास परिवेश में गोपनीयता
- गोपनीयता आवश्यकताओं का दस्तावेजीकरण
4. डेटा विषय अधिकार प्रबंधन
- अधिकार अनुरोधों के लिए प्रक्रियाएं लागू करना
- अधिकार पूर्ति को स्वचालित करना
- जटिल अनुरोध संभालना
- सत्यापन प्रक्रियाएं
- जवाब देने के समय का प्रबंधन
5. विक्रेता और तृतीय पक्ष प्रबंधन
- विक्रेता गोपनीयता आकलन
- गोपनीयता के लिए अनुबंध प्रावधान
- निरंतर विक्रेता निगरानी
- GDPR के अंतर्गत प्रोसेसर प्रबंधन
- विक्रेता उल्लंघन प्रतिक्रिया
6. नीति और सूचना विकास
- गोपनीयता सूचनाएं और नीतियां बनाना
- सहमति प्रबंधन रणनीतियां
- कुकी सूचनाएं और प्रबंधन
- सूचना और विकल्प ढाँचे
- पारदर्शिता आवश्यकताएं
7. गोपनीयता उल्लंघन और घटना प्रतिक्रिया
- उल्लंघन प्रतिक्रिया प्रक्रियाएं
- उल्लंघन आकलन और सूचना
- सुधार और संशोधनात्मक कार्रवाई
- मूल कारण विश्लेषण
- घटना के बाद समीक्षा
III. गोपनीयता कार्यक्रम रणनीतिक अनुपालन (15%)
यह डोमेन गोपनीयता को व्यावसायिक रणनीति के साथ संरेखित करता है:
1. गोपनीयता तकनीक और डेटा प्रबंधन
- गोपनीयता-वर्धक तकनीक (PET)
- डेटा न्यूनतमकरण तकनीक
- अनामीकरण और छद्मनामकरण
- गोपनीयता प्रबंधन मंच
- गोपनीयता कार्यक्रमों में स्वचालन और AI
2. प्रशिक्षण और जागरूकता
- भूमिका-आधारित गोपनीयता प्रशिक्षण
- जागरूकता अभियान
- प्रशिक्षण प्रभावशीलता का मापन
- गोपनीयता चैंपियन कार्यक्रम
- गोपनीयता संस्कृति बनाना
3. गोपनीयता कार्यक्रम प्रभावशीलता मापन
- मुख्य प्रदर्शन संकेतक (KPI)
- मुख्य जोखिम संकेतक (KRI)
- मेट्रिक्स डैशबोर्ड विकास
- बेंचमार्किंग और परिपक्वता आकलन
- नेतृत्व को रिपोर्ट करना
CIPM परीक्षा विवरण (2026)
- प्रारूप: 90 बहुविकल्पीय और परिदृश्य-आधारित प्रश्न
- अवधि: 2.5 घंटे
- उत्तीर्ण अंक: स्केल्ड स्कोर में 300/500
- परीक्षा माध्यम: Pearson VUE केंद्र या ऑनलाइन निगरानी
- प्रश्न प्रकार: ज्ञान आधारित और व्यावहारिक परिदृश्य प्रश्नों का मिश्रण
CIPM लागत (2026)
| लागत घटक | राशि |
|---|---|
| IAPP सदस्यता (आवश्यक) | $550/वर्ष |
| परीक्षा शुल्क (सदस्य दर) | $550 |
| अध्ययन सामग्री | $200-$400 |
| प्रशिक्षण पाठ्यक्रम (वैकल्पिक) | $2,200-$3,200 |
| पहले वर्ष की कुल लागत | $1,300-$4,350 |
| वार्षिक नवीनीकरण | $550 (सदस्यता + CPE) |
CIPM का व्यावहारिक मूल्य
CIPM प्रमाणपत्र तुरंत उपयोगी मूल्य देता है:
1. तुरंत उपयोग योग्य ढाँचे
- गोपनीयता कार्यक्रम टेम्पलेट
- आकलन प्रश्नावली
- नीति टेम्पलेट
- घटना प्रतिक्रिया योजनाएं
2. संचालन उपकरण
- DPIA ढाँचे
- डेटा सूची टेम्पलेट
- जोखिम आकलन पद्धतियां
- विक्रेता आकलन प्रश्नावली
3. मेट्रिक्स और मापन
- गोपनीयता कार्यक्रम KPI ढाँचे
- डैशबोर्ड टेम्पलेट
- परिपक्वता आकलन मॉडल
- बेंचमार्किंग के तरीके
करियर पर प्रभाव
CIPM धारक बताते हैं:
- प्रमाणपत्र के 18 महीनों के भीतर औसतन 42% वेतन वृद्धि
- गोपनीयता नेतृत्व भूमिकाओं में तेज पदोन्नति
- व्यावसायिक हितधारकों के बीच बेहतर विश्वसनीयता
- गोपनीयता कार्यक्रम लागू करने में अधिक प्रभावशीलता
आदर्श उम्मीदवार प्रोफ़ाइल
CIPM विशेष रूप से उपयोगी है:
- गोपनीयता अधिकारियों के लिए जो कार्यक्रम बनाते या संभालते हैं
- गोपनीयता प्रबंधकों के लिए जो संचालन के जिम्मेदार हैं
- अनुपालन प्रबंधकों के लिए जिनकी गोपनीयता जिम्मेदारियां हैं
- जोखिम प्रबंधकों के लिए जो गोपनीयता जोखिम संभालते हैं
- व्यावसायिक पेशेवरों के लिए जो गोपनीयता नेतृत्व की भूमिका निभाते हैं
- सलाहकारों के लिए जो गोपनीयता कार्यक्रम लागू करते हैं
“Triple Crown” - CIPP/CIPM/CIPT
कई गोपनीयता पेशेवर IAPP के कई प्रमाणपत्र लेते हैं:
| प्रमाणपत्र | ध्यान का क्षेत्र | कब लें |
|---|---|---|
| CIPP/E या CIPP/US | गोपनीयता कानून | पहले, कानूनी आधार स्थापित करने के लिए |
| CIPM | गोपनीयता प्रबंधन | दूसरे, संचालन विशेषज्ञता जोड़ने के लिए |
| CIPT | गोपनीयता तकनीक | तीसरे, तकनीकी आयाम जोड़ने के लिए |
इस संयोजन से मिलता है:
- कानूनी ज्ञान (CIPP)
- प्रबंधन कौशल (CIPM)
- तकनीकी समझ (CIPT)
अन्य गोपनीयता प्रमाणपत्रों से तुलना
| पहलू | CIPM | CIPP/E | CIPP/US | CIPT |
|---|---|---|---|---|
| ध्यान का क्षेत्र | कार्यक्रम प्रबंधन | EU कानून | US कानून | तकनीक |
| तकनीकी गहराई | कम | कोई नहीं | कोई नहीं | मध्यम |
| प्रबंधन पर ध्यान | बहुत अधिक | कम | कम | मध्यम |
| कार्यान्वयन पर ध्यान | बहुत अधिक | मध्यम | मध्यम | अधिक |
| आदर्श भूमिका | गोपनीयता प्रबंधक/अधिकारी | DPO | US गोपनीयता प्रबंधक | गोपनीयता इंजीनियर |
CIPM के विवरण के लिए देखें: CIPM - Certified Information Privacy Manager
गोपनीयता प्रमाणपत्रों की व्यापक तुलना के लिए साइबर सुरक्षा प्रमाणपत्र तुलना मार्गदर्शिका 2026 देखें।
4. Certified Information Security Manager (CISM)
Certified Information Security Manager (CISM) प्रमाणपत्र उन व्यावसायिक पेशेवरों के लिए है जो किसी संगठन के सूचना सुरक्षा कार्यक्रम के प्रबंधन और निगरानी के लिए जिम्मेदार हैं। ISACA द्वारा संचालित CISM तकनीकी कार्यान्वयन के बजाय प्रबंधन और रणनीति पर केंद्रित है।
व्यावसायिक पेशेवरों के लिए CISM क्यों?
CISM उन पेशेवरों के लिए खास है जिन्हें IT सुरक्षा और व्यावसायिक लक्ष्यों के बीच तालमेल बैठाना होता है। 2026 में CISM धारकों का वैश्विक औसत वेतन $145,000 है, जबकि वरिष्ठ भूमिकाओं में अनुभवी पेशेवर $200,000 से अधिक कमाते हैं।
CISM की मुख्य विशेषताएं:
- प्रबंधन-केंद्रित: तकनीकी कार्यान्वयन के बजाय सुरक्षा कार्यक्रम प्रबंधन पर जोर।
- व्यावसायिक तालमेल: सुरक्षा को व्यावसायिक लक्ष्यों के साथ जोड़ने पर जोर।
- जोखिम-आधारित तरीका: सुरक्षा जोखिम समझना और संभालना मुख्य विषय।
- रणनीतिक सोच: व्यावसायिक उद्देश्यों को सक्षम करने वाली सुरक्षा रणनीतियां बनाना।
- उद्यम दृष्टिकोण: केवल IT नहीं, पूरे संगठन की सुरक्षा पर विचार।
CISM के चार डोमेन (2026)
CISM में चार व्यापक डोमेन हैं:
डोमेन 1: सूचना सुरक्षा शासन (17%)
यह डोमेन सूचना सुरक्षा शासन ढाँचा स्थापित करने और बनाए रखने पर केंद्रित है:
सुरक्षा शासन ढाँचा
- संगठनात्मक संरचनाएं और रिपोर्टिंग संबंध
- व्यावसायिक रणनीति के अनुरूप सूचना सुरक्षा रणनीति
- बोर्ड और अधिकारियों की भागीदारी
- सुरक्षा शासन ढाँचे (COBIT, ISO, NIST)
- नीतियों, मानकों और प्रक्रियाओं का पदानुक्रम
उद्यम शासन के साथ एकीकरण
- IT शासन एकीकरण
- उद्यम जोखिम प्रबंधन (ERM) के साथ तालमेल
- कॉर्पोरेट शासन संबंधी विचार
- नियामक अनुपालन ढाँचे
- आंतरिक ऑडिट संबंध
सुरक्षा कार्यक्रम मेट्रिक्स
- मुख्य प्रदर्शन संकेतक (KPI)
- मुख्य जोखिम संकेतक (KRI)
- संतुलित स्कोरकार्ड तरीके
- सुरक्षा मेट्रिक्स डैशबोर्ड
- बोर्ड स्तर की रिपोर्टिंग
व्यावसायिक औचित्य बनाना
- सुरक्षा निवेश का लागत-लाभ विश्लेषण
- सुरक्षा निवेश पर प्रतिफल (ROSI)
- सुरक्षा के लिए स्वामित्व की कुल लागत (TCO)
- बजट विकास और प्रबंधन
- संसाधन आवंटन
डोमेन 2: सूचना सुरक्षा जोखिम प्रबंधन और अनुपालन (20%)
यह डोमेन जोखिम आकलन और प्रबंधन पर जोर देता है:
जोखिम प्रबंधन ढाँचे
- ISO 31000 और 27005
- NIST जोखिम प्रबंधन ढाँचा (RMF)
- FAIR (सूचना जोखिम कारक विश्लेषण)
- जोखिम आकलन पद्धतियां
- जोखिम उपचार विकल्प
जोखिम आकलन
- संपत्ति पहचान और मूल्य निर्धारण
- खतरे और भेद्यता आकलन
- जोखिम विश्लेषण पद्धति (गुणात्मक बनाम मात्रात्मक)
- संभावना और प्रभाव निर्धारण
- जोखिम रजिस्टर और हीट मैप
जोखिम प्रतिक्रिया
- जोखिम स्वीकारना, कम करना, स्थानांतरित करना और टालना
- जोखिम उपचार योजनाएं
- नियंत्रण चुनना और लागू करना
- नियंत्रणों का लागत-लाभ विश्लेषण
- अवशिष्ट जोखिम प्रबंधन
तृतीय पक्ष जोखिम प्रबंधन
- विक्रेता जोखिम आकलन
- सेवा प्रदाता जोखिम प्रबंधन
- आपूर्ति श्रृंखला सुरक्षा जोखिम
- संविदात्मक सुरक्षा आवश्यकताएं
- तृतीय पक्ष निगरानी और निरीक्षण
अनुपालन प्रबंधन
- नियामक आवश्यकताओं की पहचान
- अनुपालन ढाँचे और मानक
- अंतर विश्लेषण और सुधार
- अनुपालन निगरानी और रिपोर्टिंग
- ऑडिट प्रबंधन और समन्वय
डोमेन 3: सूचना सुरक्षा कार्यक्रम विकास और प्रबंधन (33%)
यह सबसे बड़ा डोमेन है, जो सुरक्षा कार्यक्रम बनाने और प्रबंधित करने पर केंद्रित है:
सुरक्षा कार्यक्रम रणनीति
- सुरक्षा कार्यक्रम चार्टर का विकास
- सुरक्षा रोडमैप बनाना
- कार्यक्रम परिपक्वता मॉडल
- प्राथमिकता ढाँचे
- हितधारक प्रबंधन
सुरक्षा कार्यक्रम विकास
- सुरक्षा वास्तुकला सिद्धांत
- नियंत्रण ढाँचे (COBIT, CIS Controls, NIST CSF)
- आधारभूत सुरक्षा आवश्यकताएं
- सुरक्षा मानक विकास
- नीति विकास और प्रबंधन
संसाधन प्रबंधन
- सुरक्षा टीम संरचना और स्टाफिंग
- कौशल अंतर विश्लेषण और प्रशिक्षण
- प्रबंधित सुरक्षा सेवा प्रदाता (MSSP) प्रबंधन
- सुरक्षा सलाहकार प्रबंधन
- बजट प्रबंधन
सूचना सुरक्षा जागरूकता और प्रशिक्षण
- सुरक्षा जागरूकता कार्यक्रम विकास
- भूमिका-आधारित सुरक्षा प्रशिक्षण
- फिशिंग सिमुलेशन कार्यक्रम
- सुरक्षा संस्कृति निर्माण
- प्रशिक्षण प्रभावशीलता का मापन
सुरक्षा कार्यक्रम प्रबंधन
- सुरक्षा पहलों के लिए परियोजना प्रबंधन
- बदलाव प्रबंधन
- गुणवत्ता आश्वासन
- कार्यक्रम समीक्षा और सुधार
- सुरक्षा कार्यक्रम ऑडिट
व्यवसाय निरंतरता और आपदा पुनर्प्राप्ति
- व्यवसाय प्रभाव आकलन (BIA)
- पुनर्प्राप्ति समय उद्देश्य (RTO) और पुनर्प्राप्ति बिंदु उद्देश्य (RPO)
- निरंतरता रणनीतियां
- आपदा पुनर्प्राप्ति योजना
- परीक्षण और रखरखाव
डोमेन 4: घटना प्रबंधन (30%)
यह डोमेन सुरक्षा घटनाओं पर प्रतिक्रिया और उनके प्रबंधन को शामिल करता है:
घटना प्रतिक्रिया योजना
- घटना प्रतिक्रिया ढाँचा विकास
- भूमिकाएं और जिम्मेदारियां
- संचार योजनाएं
- वृद्धि प्रक्रियाएं
- कानूनी और नियामक विचार
घटना पहचान और विश्लेषण
- घटना पहचान के मानदंड
- छंटाई और वर्गीकरण
- प्रारंभिक आकलन और दायरा निर्धारण
- साक्ष्य संरक्षण
- खतरा खुफिया एकीकरण
घटना प्रतिक्रिया
- नियंत्रण रणनीतियां
- उन्मूलन प्रक्रियाएं
- पुनर्प्राप्ति संचालन
- संचार प्रबंधन
- हितधारकों को सूचना
घटना के बाद की गतिविधियां
- सीखे गए पाठ की समीक्षा
- मूल कारण विश्लेषण
- दस्तावेजीकरण और रिपोर्टिंग
- प्रक्रिया सुधार
- नियामक सूचना और उल्लंघन खुलासा
व्यवसाय निरंतरता एकीकरण
- BC/DR टीमों के साथ समन्वय
- सक्रियण मानदंड
- फेलओवर और पुनर्प्राप्ति प्रक्रियाएं
- व्यावसायिक इकाइयों के साथ संचार
- सामान्य संचालन में वापसी
CISM आवश्यकताएं (2026)
कार्य अनुभव
- सूचना सुरक्षा में कम से कम 5 वर्षों का कार्य अनुभव
- CISM के तीन या अधिक कार्य अभ्यास क्षेत्रों में 3 वर्ष का सूचना सुरक्षा प्रबंधन अनुभव होना चाहिए
- अधिकतम 2 वर्ष का सूचना सुरक्षा अनुभव सामान्य IT अनुभव से बदला जा सकता है
परीक्षा
- 200 प्रश्न: 150 अंकित, 50 पूर्व-परीक्षण (पहचान योग्य नहीं)
- अवधि: 4 घंटे
- प्रारूप: बहुविकल्पीय
- उत्तीर्ण अंक: स्केल्ड स्कोर में 450/800
- परीक्षा माध्यम: Pearson VUE केंद्र या ऑनलाइन निगरानी
निरंतर व्यावसायिक शिक्षा (CPE)
- 3 वर्ष की प्रमाणन अवधि में 120 CPE घंटे
- हर वर्ष कम से कम 20 CPE घंटे
- वार्षिक रखरखाव शुल्क आवश्यक
CISM लागत (2026)
| लागत घटक | ISACA सदस्य | गैर-सदस्य |
|---|---|---|
| परीक्षा शुल्क | $575 | $760 |
| वार्षिक रखरखाव शुल्क | $85 | $100 |
| ISACA सदस्यता (वैकल्पिक, पर अनुशंसित) | $135/वर्ष | लागू नहीं |
| अध्ययन सामग्री | $300-$600 | $300-$600 |
| समीक्षा पाठ्यक्रम (वैकल्पिक) | $1,500-$3,000 | $1,500-$3,000 |
| पहले वर्ष की कुल लागत (सदस्यता सहित) | $2,095-$4,395 | $1,660-$4,360 |
| वार्षिक नवीनीकरण (सदस्यता सहित) | $220 | $100 |
CISM या CISSP: कौन सा चुनें?
सुरक्षा प्रबंधकों के लिए दोनों उत्कृष्ट प्रमाणपत्र हैं, लेकिन उनका जोर अलग है:
| पहलू | CISM | CISSP |
|---|---|---|
| मुख्य ध्यान | सुरक्षा कार्यक्रम प्रबंधन | व्यापक सुरक्षा ज्ञान |
| किसके लिए बेहतर | सुरक्षा प्रबंधक, CISO | प्रबंधन की ओर बढ़ते सुरक्षा पेशेवर |
| तकनीकी गहराई | कम | मध्यम |
| प्रबंधन पर ध्यान | अधिक | मध्यम |
| जोखिम प्रबंधन | केंद्रीय महत्व | आठ डोमेन में से एक |
| उपयुक्त भूमिका | सुरक्षा प्रबंधक, CISO | सुरक्षा वास्तुकार, प्रबंधक, सलाहकार |
| संगठन | ISACA | (ISC)² |
| अनुभव आवश्यक | 5 वर्ष (3 प्रबंधन में) | 5 वर्ष (तकनीकी और प्रबंधन) |
निष्कर्ष:
- यदि आपका ध्यान प्रबंधन, शासन और कार्यकारी नेतृत्व पर है तो CISM चुनें।
- तकनीकी और प्रबंधकीय क्षेत्रों में व्यापक सुरक्षा ज्ञान चाहिए तो CISSP चुनें।
- व्यापक प्रमाणिकता के लिए कई पेशेवर दोनों लेते हैं।
CISM का करियर पर प्रभाव
CISM प्रमाणपत्र करियर की दिशा पर खास प्रभाव डालता है:
वेतन प्रभाव
| पद | CISM के बिना औसत वेतन | CISM के साथ औसत वेतन | वृद्धि |
|---|---|---|---|
| सुरक्षा प्रबंधक | $115,000 | $145,000 | 26% |
| वरिष्ठ सुरक्षा प्रबंधक | $135,000 | $165,000 | 22% |
| सुरक्षा निदेशक | $155,000 | $190,000 | 23% |
| CISO | $200,000 | $240,000 | 20% |
2026 के अमेरिकी बाजार डेटा पर आधारित।
करियर उन्नति
- 73% CISM धारक प्रमाणपत्र के दो वर्षों के भीतर पदोन्नति की सूचना देते हैं।
- CISO भूमिका तक औसत समय: CISM के साथ 2-3 वर्ष कम।
- कार्यकारी विश्वसनीयता: बोर्ड और C-suite अधिकारियों में मान्यता।
- वैश्विक मान्यता: 200 से अधिक देशों में स्वीकृत।
किसे CISM लेना चाहिए?
CISM इन लोगों के लिए आदर्श है:
- सुरक्षा प्रबंधक जो अपने प्रबंधन कौशल को औपचारिक मान्यता देना चाहते हैं
- सुरक्षा पेशेवर जो प्रबंधकीय भूमिकाओं में जा रहे हैं
- IT प्रबंधक जिन्हें सुरक्षा जिम्मेदारियां मिल रही हैं
- जोखिम प्रबंधक जो सूचना सुरक्षा पर केंद्रित हैं
- अनुपालन प्रबंधक जो सुरक्षा कार्यक्रम देखते हैं
- सुरक्षा सलाहकार जो प्रबंधन स्तर की सलाह देते हैं
- भावी CISO जो कार्यकारी भूमिकाओं के लिए योग्यता बना रहे हैं
अध्ययन और तैयारी के सुझाव
2026 की CISM उत्तीर्ण दर लगभग 50% के आधार पर:
अनुशंसित अध्ययन समय
- 3-6 महीने केंद्रित अध्ययन
- प्रति सप्ताह 15-20 घंटे
- कम से कम 4-6 अभ्यास परीक्षाएं
अध्ययन संसाधन
- ISACA की आधिकारिक CISM समीक्षा पुस्तिका
- CISM समीक्षा प्रश्न, उत्तर और स्पष्टीकरण पुस्तिका
- ISACA का CISM ऑनलाइन समीक्षा पाठ्यक्रम
- तृतीय पक्ष प्रश्न बैंक और अध्ययन मार्गदर्शिकाएं
अध्ययन रणनीति
- तकनीकी विवरण याद करने के बजाय प्रबंधन अवधारणाएं समझें।
- जोखिम और व्यवसाय दृष्टिकोण से सोचें।
- परीक्षा प्रश्नों के लिए परिदृश्य-आधारित सोच अपनाएं।
- अध्ययन समूह या ऑनलाइन मंचों में शामिल हों।
- समयबद्ध परिस्थितियों में अभ्यास परीक्षाएं दें।
CISM के विवरण के लिए देखें: CISM - Certified Information Security Manager
5. Certified Information Privacy Professional/United States (CIPP/US)
Certified Information Privacy Professional/United States (CIPP/US) प्रमाणपत्र उन व्यावसायिक पेशेवरों के लिए है जो अमेरिका के गोपनीयता कानूनों और अभ्यास से जुड़े हैं। 2026 में अमेरिकी गोपनीयता परिदृश्य में बड़े बदलाव आए हैं और अब 18 राज्यों में व्यापक गोपनीयता कानून हैं। इस कारण CIPP/US का महत्व बढ़ गया है।
2026 में CIPP/US क्यों?
अमेरिकी गोपनीयता परिदृश्य काफी बदल गया है:
विधायी विस्तार
- व्यापक उपभोक्ता गोपनीयता कानून वाले 18 राज्य (2023 में 5 थे)
- संघीय गोपनीयता कानून पर गंभीर विचार
- क्षेत्र-विशिष्ट कानून (HIPAA, GLBA, FCRA, COPPA आदि)
- राज्य-स्तरीय विविधताएं जिन्हें विस्तार से समझना जरूरी है
- उल्लेखनीय दंड के साथ बढ़ा हुआ प्रवर्तन
बाजार मांग
- गोपनीयता भूमिकाओं में CIPP/US धारकों का औसत वेतन $128,000
- 2023 से अमेरिकी गोपनीयता अधिकारी पदों में 65% वृद्धि
- राज्य की सीमाएं पूरी करने वाली कंपनियों के लिए अनिवार्य गोपनीयता कार्यक्रम
- GDPR और अन्य व्यवस्थाओं के साथ सीमापार विचार
CIPP/US विषय-वस्तु का अवलोकन
यह प्रमाणपत्र पांच मुख्य क्षेत्रों को शामिल करता है:
I. अमेरिकी गोपनीयता वातावरण का परिचय (10-15%)
ऐतिहासिक संदर्भ और विकास
- संवैधानिक अवधारणा के रूप में गोपनीयता
- सामान्य कानून के गोपनीयता अपकृत्य (घुसपैठ, प्रकटीकरण, गलत छवि, दुरुपयोग)
- सूचना गोपनीयता कानून का विकास
- स्व-नियमन और उद्योग की सर्वोत्तम प्रथाएं
- संघीय बनाम राज्य क्षेत्राधिकार
अमेरिकी गोपनीयता शासन संरचना
- Federal Trade Commission (FTC) का अधिकार और प्रवर्तन
- राज्य अटॉर्नी जनरल की प्रवर्तन शक्तियां
- क्षेत्र-विशिष्ट नियामक
- राज्य कानूनों में निजी मुकदमे का अधिकार
- वर्ग कार्रवाई मुकदमे का परिदृश्य
गोपनीयता ढाँचे और दिशानिर्देश
- FTC Fair Information Practice Principles (FIPPs)
- OECD गोपनीयता दिशानिर्देश
- APEC गोपनीयता ढाँचा
- NIST गोपनीयता ढाँचा
- उद्योग-विशिष्ट ढाँचे
II. निजी क्षेत्र में डेटा संग्रह और उपयोग की सीमाएं (20-25%)
व्यापक राज्य गोपनीयता कानून
अमेरिका में अब राज्य गोपनीयता कानूनों का जटिल जाल है। प्रमुख राज्यों में शामिल हैं:
California Consumer Privacy Act (CCPA) / California Privacy Rights Act (CPRA)
- उपभोक्ता अधिकार (पहुंच, मिटाना, सुधार, ऑप्ट-आउट, उपयोग सीमित करना)
- व्यावसायिक दायित्व और सीमाएं
- संवेदनशील व्यक्तिगत जानकारी की आवश्यकताएं
- जोखिम आकलन और डिजाइन में गोपनीयता
- California Privacy Protection Agency (CPPA) का प्रवर्तन
Virginia Consumer Data Protection Act (VCDPA)
- प्रयोज्यता सीमाएं
- उपभोक्ता अधिकार ढाँचा
- डेटा संरक्षण आकलन आवश्यकताएं
- ऑप्ट-आउट वरीयता संकेत
Colorado Privacy Act (CPA)
- सार्वभौमिक ऑप्ट-आउट तंत्र
- प्रोफाइलिंग और लक्षित विज्ञापन आवश्यकताएं
- डेटा संरक्षण आकलन
Connecticut Data Privacy Act (CTDPA)
- वर्जीनिया जैसा ढाँचा
- बच्चों के डेटा के लिए विशेष प्रावधान
Utah Consumer Privacy Act (UCPA)
- व्यवसाय-अनुकूल दृष्टिकोण
- संवेदनशील डेटा पर जोर
इसके अलावा 2026 में 13 अन्य राज्यों में व्यापक कानून हैं, जिनमें शामिल हैं:
- फ्लोरिडा, टेक्सास, ओरेगन, मोंटाना, डेलावेयर, इंडियाना, आयोवा, टेनेसी, मैरीलैंड, न्यू जर्सी, न्यू हैम्पशायर, केंटकी और नेब्रास्का
राज्य कानूनों के सामान्य तत्व अंतर के बावजूद, अधिकांश राज्य कानूनों में ये बातें हैं:
- उपभोक्ता संख्या/राजस्व पर आधारित प्रयोज्यता सीमाएं
- उपभोक्ता अधिकार (पहुंच, मिटाना, सुधार, पोर्टेबिलिटी)
- उद्देश्य सीमा और डेटा न्यूनतमकरण आवश्यकताएं
- बिक्री और लक्षित विज्ञापन से जुड़े ऑप्ट-आउट अधिकार
- उन्नत सुरक्षा वाली संवेदनशील डेटा श्रेणियां
- उच्च जोखिम प्रसंस्करण के लिए डेटा संरक्षण आकलन
संघीय क्षेत्र-विशिष्ट कानून
Health Insurance Portability and Accountability Act (HIPAA)
- कवर की गई संस्थाएं और व्यावसायिक सहयोगी
- संरक्षित स्वास्थ्य जानकारी (PHI)
- गोपनीयता नियम की आवश्यकताएं
- सुरक्षा नियम की आवश्यकताएं
- उल्लंघन सूचना आवश्यकताएं
Gramm-Leach-Bliley Act (GLBA)
- वित्तीय संस्थानों की आवश्यकताएं
- गोपनीयता सूचनाएं और ऑप्ट-आउट अधिकार
- Safeguards Rule
- सूचना साझा करने की सीमाएं
Family Educational Rights and Privacy Act (FERPA)
- शिक्षा रिकॉर्ड संरक्षण
- माता-पिता और विद्यार्थियों के अधिकार
- प्रकटीकरण सीमाएं
- स्कूलों की जिम्मेदारियां
Children’s Online Privacy Protection Act (COPPA)
- 13 वर्ष से कम आयु के बच्चों को लक्षित साइटों/सेवाओं की आवश्यकताएं
- माता-पिता की सहमति आवश्यकताएं
- डेटा न्यूनतमकरण और सुरक्षा
- मिटाने के अधिकार
Fair Credit Reporting Act (FCRA)
- उपभोक्ता रिपोर्टिंग एजेंसियां
- उपयोगकर्ता आवश्यकताएं
- उपभोक्ता अधिकार
- सटीकता और विवाद समाधान
III. विपणन, विज्ञापन और प्रोफाइलिंग (15-20%)
ईमेल और इलेक्ट्रॉनिक संदेश
- CAN-SPAM Act - व्यावसायिक ईमेल आवश्यकताएं
- Telephone Consumer Protection Act (TCPA) - कॉल, संदेश और फैक्स पर सीमाएं
- संघीय आवश्यकताओं को पूरक राज्य कानून
- National Do Not Call Registry
ऑनलाइन विज्ञापन और ट्रैकिंग
- कुकी सूचनाएं और सहमति
- लक्षित विज्ञापन के लिए ऑप्ट-आउट तंत्र
- गोपनीयता वरीयता संकेत
- अलग-अलग डिवाइस पर ट्रैकिंग के प्रभाव
- मोबाइल ऐप ट्रैकिंग (ATT ढाँचे के बाद)
बच्चों को विपणन
- विपणन संदर्भ में COPPA आवश्यकताएं
- राज्य-विशिष्ट बाल गोपनीयता कानून
- आयु सत्यापन की चुनौतियां
- व्यापक गोपनीयता कानूनों में युवा डेटा प्रतिबंध
प्रोफाइलिंग और स्वचालित निर्णय
- राज्य गोपनीयता कानूनों के अंतर्गत आवश्यकताएं
- प्रोफाइलिंग के लिए ऑप्ट-आउट अधिकार
- भेदभाव और निष्पक्षता संबंधी चिंताएं
- पारदर्शिता आवश्यकताएं
IV. सरकारी और कार्यस्थल गोपनीयता (15-20%)
डेटा तक सरकारी पहुंच
- चौथे संशोधन की सुरक्षा और सीमाएं
- Electronic Communications Privacy Act (ECPA)
- Stored Communications Act
- कानून प्रवर्तन डेटा अनुरोध
- राष्ट्रीय सुरक्षा पत्र और FISA आदेश
- तृतीय-पक्ष सिद्धांत
- Cloud Act के प्रभाव
सरकारी निगरानी
- PATRIOT Act प्रावधान
- FISA Section 702
- बड़े पैमाने पर संग्रह कार्यक्रम
- पारदर्शिता रिपोर्ट
कार्यस्थल गोपनीयता
- कर्मचारी निगरानी तरीके
- गोपनीयता की उचित अपेक्षा
- कर्मचारी निगरानी पर राज्य प्रतिबंध
- अपना उपकरण लाने (BYOD) संबंधी विचार
- कार्यस्थल जांच
- सोशल मीडिया और पृष्ठभूमि जांच
बायोमेट्रिक गोपनीयता कानून
- Illinois Biometric Information Privacy Act (BIPA) - निजी मुकदमे का अधिकार, लिखित सूचित सहमति
- टेक्सास बायोमेट्रिक पहचानकर्ता संग्रह या उपयोग अधिनियम (CUBI)
- वॉशिंगटन बायोमेट्रिक गोपनीयता कानून
- अन्य राज्य आवश्यकताएं
- चेहरे की पहचान पर प्रतिबंध
V. सूचना प्रबंधन और सुरक्षा (25-30%)
डेटा उल्लंघन कानून
- सभी 50 राज्यों और क्षेत्रों के डेटा उल्लंघन सूचना कानून
- सूचना ट्रिगर और समय सीमा
- उल्लंघन सूचनाओं की सामग्री
- नियामक सूचना आवश्यकताएं
- क्रेडिट निगरानी दायित्व
- संघीय क्षेत्र-विशिष्ट उल्लंघन कानून (HIPAA, GLBA)
सूचना सुरक्षा आवश्यकताएं
- FTC डेटा सुरक्षा प्रवर्तन
- राज्य अटॉर्नी जनरल प्रवर्तन
- उचित सुरक्षा मानक
- सुरक्षा ढाँचे (NIST साइबर सुरक्षा ढाँचा)
- विक्रेता सुरक्षा प्रबंधन
- घटना प्रतिक्रिया योजना
डेटा हस्तांतरण और सीमापार प्रवाह
- GDPR पर्याप्तता संबंधी विचार
- US कंपनियों के लिए मानक संविदात्मक खंड
- US संगठनों पर Schrems II के प्रभाव
- APEC CBPR System
- कनाडाई PIPEDA संबंधी विचार
डेटा प्रतिधारण और निपटान
- कानून और उद्योग के अनुसार प्रतिधारण आवश्यकताएं
- बचाव योग्य निपटान प्रथाएं
- रिकॉर्ड प्रबंधन कार्यक्रम
- ई-डिस्कवरी संबंधी विचार
CIPP/US परीक्षा विवरण (2026)
- प्रारूप: 90 बहुविकल्पीय प्रश्न
- अवधि: 2.5 घंटे
- उत्तीर्ण अंक: स्केल्ड स्कोर में 300/500
- परीक्षा माध्यम: Pearson VUE केंद्र या ऑनलाइन निगरानी
- प्रश्न वितरण: ऊपर दिए गए विषय क्षेत्रों के प्रतिशत पर आधारित
CIPP/US लागत (2026)
| लागत घटक | राशि |
|---|---|
| IAPP सदस्यता (आवश्यक) | $550/वर्ष |
| परीक्षा शुल्क (सदस्य दर) | $550 |
| अध्ययन सामग्री | $200-$500 |
| प्रशिक्षण पाठ्यक्रम (वैकल्पिक) | $2,200-$3,500 |
| पहले वर्ष की कुल लागत | $1,300-$4,600 |
| वार्षिक नवीनीकरण | $550 (सदस्यता + CPE) |
CIPP/US या CIPP/E: कौन सा चुनें?
कई पेशेवर सोचते हैं कि CIPP/US लें या CIPP/E:
| कारक | CIPP/US चुनें यदि… | CIPP/E चुनें यदि… |
|---|---|---|
| भौगोलिक ध्यान | मुख्य रूप से US कंपनियों/उपभोक्ताओं के साथ काम करते हैं | EU कंपनियों/निवासियों के साथ काम करते हैं |
| नियामक वातावरण | राज्य गोपनीयता कानून संभालने हैं | GDPR विशेषज्ञता चाहिए |
| उद्योग | US-केंद्रित उद्योग (स्वास्थ्य सेवा, वित्तीय सेवाएं) | EU-केंद्रित या बहुराष्ट्रीय कंपनियां |
| करियर लक्ष्य | US-आधारित गोपनीयता भूमिकाएं | अंतरराष्ट्रीय गोपनीयता या DPO भूमिकाएं |
| कंपनी संचालन | US घरेलू संचालन | EU संचालन या सीमापार हस्तांतरण |
दोनों प्रमाणपत्र: वैश्विक गोपनीयता आवश्यकताएं व्यापक रूप से संभालने के लिए कई पेशेवर दोनों लेते हैं।
करियर प्रभाव और अवसर
वेतन प्रभाव
| पद | औसत वेतन (2026) |
|---|---|
| गोपनीयता विश्लेषक | $75,000-$95,000 |
| गोपनीयता प्रबंधक | $110,000-$140,000 |
| मुख्य गोपनीयता अधिकारी | $160,000-$220,000 |
| गोपनीयता कानूनी सलाहकार | $140,000-$200,000 |
| गोपनीयता सलाहकार | $120,000-$175,000 |
CIPP/US प्रमाणपत्र वाले उम्मीदवारों का वेतन 20-35% अधिक होता है।
नौकरी के अवसर CIPP/US प्रमाणपत्र इन भूमिकाओं के लिए तैयार करता है:
- मुख्य गोपनीयता अधिकारी (CPO) - संपूर्ण गोपनीयता नेतृत्व
- गोपनीयता प्रबंधक - रोजमर्रा का गोपनीयता कार्यक्रम प्रबंधन
- गोपनीयता विश्लेषक - गोपनीयता आकलन और अनुपालन
- गोपनीयता कानूनी सलाहकार - गोपनीयता कानूनी परामर्श
- अनुपालन अधिकारी - गोपनीयता सहित क्रॉस-फंक्शनल अनुपालन
- डेटा संरक्षण सलाहकार - गोपनीयता सलाह सेवाएं
अध्ययन और तैयारी
अनुशंसित अध्ययन समय
- 8-12 सप्ताह केंद्रित अध्ययन
- प्रति सप्ताह 10-15 घंटे
- 3-5 अभ्यास परीक्षाएं
मुख्य अध्ययन क्षेत्र
- राज्य गोपनीयता कानूनों में अंतर - समानताएं और भिन्नताएं समझना
- संघीय क्षेत्र-विशिष्ट कानून - HIPAA, GLBA, COPPA, FERPA का गहरा ज्ञान
- प्रवर्तन परिदृश्य - FTC, राज्य AG, निजी मुकदमे का अधिकार
- व्यावहारिक अनुप्रयोग - अनुपालन रणनीतियां और सर्वोत्तम प्रथाएं
अध्ययन संसाधन
- IAPP CIPP/US अध्ययन मार्गदर्शिका
- IAPP CIPP/US नमूना प्रश्न
- IAPP प्रशिक्षण पाठ्यक्रम
- Privacy Advisor समाचारपत्र और अपडेट
- राज्य गोपनीयता कानून तुलना चार्ट
CIPP/US के विवरण के लिए देखें: CIPP/US - Certified Information Privacy Professional/United States
पांचों प्रमाणपत्रों की तुलना
अपने करियर लक्ष्यों के अनुरूप प्रमाणपत्र चुनने में मदद के लिए यह व्यापक तुलना देखें:
लागत तुलना सारांश (2026)
| प्रमाणपत्र | पहले वर्ष की लागत | वार्षिक नवीनीकरण | परीक्षा कठिनाई | तैयारी का समय |
|---|---|---|---|---|
| CISSP | $1,200-$6,200 | $149 | उच्च | 4-6 महीने |
| CIPP/E | $1,300-$4,600 | $550 | मध्यम | 2-3 महीने |
| CIPM | $1,300-$4,350 | $550 | मध्यम | 2-3 महीने |
| CISM | $2,095-$4,395 | $220 | उच्च | 3-6 महीने |
| CIPP/US | $1,300-$4,600 | $550 | मध्यम | 2-3 महीने |
ध्यान के क्षेत्र की तुलना
| प्रमाणपत्र | मुख्य ध्यान | किसके लिए बेहतर | उद्योग मान्यता |
|---|---|---|---|
| CISSP | सुरक्षा प्रबंधन और वास्तुकला | सुरक्षा प्रबंधक, सलाहकार, CISO आकांक्षी | बहुत उच्च (वैश्विक) |
| CIPP/E | EU गोपनीयता कानून (GDPR) | DPO, EU गोपनीयता प्रबंधक, अंतरराष्ट्रीय भूमिकाएं | बहुत उच्च (EU/वैश्विक) |
| CIPM | गोपनीयता कार्यक्रम प्रबंधन | गोपनीयता अधिकारी और प्रबंधक | उच्च (गोपनीयता क्षेत्र) |
| CISM | सुरक्षा कार्यक्रम प्रबंधन | सुरक्षा प्रबंधक, CISO, जोखिम प्रबंधक | बहुत उच्च (वैश्विक) |
| CIPP/US | US गोपनीयता कानून | US गोपनीयता प्रबंधक, अनुपालन अधिकारी | बहुत उच्च (US) |
करियर पथ सुझाव
Chief Information Security Officer (CISO) बनने की आकांक्षा
अनुशंसित पथ: CISM → CISSP
- प्रबंधन पर ध्यान देने के लिए CISM से शुरू करें
- तकनीकी विस्तार के लिए CISSP जोड़ें
- गोपनीयता एकीकरण के लिए CIPM पर विचार करें
गोपनीयता पेशेवर पथ
अनुशंसित पथ: CIPP/US या CIPP/E → CIPM → CIPT (यदि तकनीकी रुचि हो)
- भौगोलिक ध्यान के अनुसार CIPP से शुरू करें
- संचालन विशेषज्ञता के लिए CIPM जोड़ें
- तकनीकी गोपनीयता के लिए वैकल्पिक रूप से CIPT जोड़ें
सुरक्षा प्रबंधन पथ
अनुशंसित पथ: CISSP या CISM (या दोनों)
- तकनीकी पृष्ठभूमि हो तो CISSP
- प्रबंधन पृष्ठभूमि हो तो CISM
- व्यापक प्रमाणिकता के लिए दोनों प्रमाणपत्र लें
अनुपालन और जोखिम प्रबंधन पथ
अनुशंसित पथ: CISM + CIPP/US या CIPP/E
- सुरक्षा शासन और जोखिम के लिए CISM
- गोपनीयता अनुपालन के लिए CIPP
- गोपनीयता कार्यक्रम प्रबंधन के लिए CIPM पर विचार करें
प्रमाणपत्र के अनुसार निवेश प्रतिफल विश्लेषण
2026 के बाजार डेटा के आधार पर अनुमानित निवेश प्रतिफल:
| प्रमाणपत्र | औसत लागत | औसत वेतन वृद्धि | लागत वसूली अवधि | 5-वर्षीय ROI |
|---|---|---|---|---|
| CISSP | $3,500 | $30,000/वर्ष | 1.4 महीने | $146,500 |
| CIPP/E | $3,000 | $22,000/वर्ष | 1.6 महीने | $107,000 |
| CIPM | $2,800 | $25,000/वर्ष | 1.3 महीने | $122,200 |
| CISM | $3,200 | $28,000/वर्ष | 1.4 महीने | $136,800 |
| CIPP/US | $3,000 | $24,000/वर्ष | 1.5 महीने | $117,000 |
सभी प्रमाणपत्र उत्कृष्ट ROI देते हैं, दो महीने से कम समय में लागत वसूल करते हैं और पांच वर्षों में छह अंकों का प्रतिफल देते हैं।
सही प्रमाणपत्र कैसे चुनें
प्रमाणपत्र चुनते समय इन कारकों पर विचार करें:
1. करियर लक्ष्य
- CISO/वरिष्ठ सुरक्षा नेतृत्व: CISM या CISSP
- गोपनीयता नेतृत्व: क्षेत्रीय CIPP + CIPM
- सुरक्षा प्रबंधन: CISM या CISSP
- अनुपालन प्रबंधन: CISM + CIPP
- जोखिम प्रबंधन: CISM
2. भौगोलिक ध्यान
- वैश्विक/बहुराष्ट्रीय: CISSP, CIPP/E
- संयुक्त राज्य: CIPP/US, CISM, CISSP
- यूरोपीय संघ: CIPP/E, CIPM
- अंतरराष्ट्रीय: संयोजन दृष्टिकोण
3. उद्योग आवश्यकताएं
- स्वास्थ्य सेवा: CISSP या CISM + CIPP/US (HIPAA पर ध्यान)
- वित्तीय सेवाएं: CISM + CIPP/US (GLBA पर ध्यान)
- प्रौद्योगिकी: CISSP या CISM + CIPM
- परामर्श: विविधता के लिए कई प्रमाणपत्र
4. वर्तमान अनुभव स्तर
- प्रवेश से मध्य स्तर: CIPP या एक प्रमाणपत्र से शुरू करें
- अनुभवी पेशेवर: CISM या CISSP
- वरिष्ठ स्तर: व्यापक प्रमाणिकता के लिए कई प्रमाणपत्र
5. बजट सीमा
- सीमित बजट: कम कुल लागत वाले CIPP से शुरू करें
- मध्यम बजट: CISM या CISSP
- नियोक्ता वित्तपोषित: कई प्रमाणपत्र लें
6. समय उपलब्धता
- सीमित समय: CIPP प्रमाणपत्र (2-3 महीने तैयारी)
- मध्यम समय: CISM (3-6 महीने तैयारी)
- लचीला समय: CISSP और अतिरिक्त प्रमाणपत्र
प्रमाणपत्र पथ बनाना: रणनीतिक तरीका
वर्ष 1-2: आधार
लक्ष्य: बुनियादी प्रमाणिकता और ज्ञान बनाना
विकल्प A - सुरक्षा पर ध्यान:
- पृष्ठभूमि के अनुसार CISSP या CISM
- व्यावहारिक अनुभव बनाएं
- सुरक्षा प्रबंधन समुदाय में संपर्क बनाएं
विकल्प B - गोपनीयता पर ध्यान:
- भौगोलिक ध्यान के अनुसार CIPP/US या CIPP/E
- मौजूदा भूमिका में ज्ञान लागू करें
- IAPP से जुड़ें और गोपनीयता नेटवर्क बनाएं
वर्ष 3-4: विशेषज्ञता
लक्ष्य: विशेषज्ञता गहरी करना और पूरक प्रमाणपत्र जोड़ना
सुरक्षा पथ:
- दूसरा प्रमाणपत्र जोड़ें (CISSP या CISM)
- क्लाउड सुरक्षा प्रमाणपत्र (CCSP) पर विचार करें
- GRC या जोखिम प्रबंधन जैसी विशेषज्ञता विकसित करें
गोपनीयता पथ:
- कार्यक्रम प्रबंधन के लिए CIPM जोड़ें
- अतिरिक्त भौगोलिक CIPP पर विचार करें
- स्वास्थ्य सेवा गोपनीयता या तकनीकी गोपनीयता जैसी विशेषज्ञता विकसित करें
मिश्रित पथ:
- सुरक्षा पेशेवर: CIPP/CIPM जोड़ें
- गोपनीयता पेशेवर: CISM या CISSP जोड़ें
वर्ष 5+: नेतृत्व
लक्ष्य: कार्यकारी स्तर की प्रमाणिकता स्थापित करना
- अतिरिक्त उन्नत प्रमाणपत्र लें
- CERT-In पंजीकृत पेशेवर प्रमाणन पर विचार करें
- बोलने और लिखने से विचार नेतृत्व स्थापित करें
- प्रमाणपत्र पाने की तैयारी कर रहे अन्य लोगों को मार्गदर्शन दें
अपने प्रमाणपत्र बनाए रखना
सभी पांच प्रमाणपत्रों के लिए निरंतर व्यावसायिक विकास जरूरी है:
निरंतर व्यावसायिक शिक्षा (CPE) आवश्यकताएं
| प्रमाणपत्र | CPE अवधि | आवश्यक CPE | वार्षिक शुल्क |
|---|---|---|---|
| CISSP | 3 वर्ष | 120 CPE (न्यूनतम 40/वर्ष) | $149 |
| CIPP/E | 2 वर्ष | 20 CPE | $550 (सदस्यता) |
| CIPM | 2 वर्ष | 20 CPE | $550 (सदस्यता) |
| CISM | 3 वर्ष | 120 CPE (न्यूनतम 20/वर्ष) | $85 (सदस्य) |
| CIPP/US | 2 वर्ष | 20 CPE | $550 (सदस्यता) |
CPE क्रेडिट अर्जित करना
CPE क्रेडिट पाने के आम तरीके:
शिक्षा और प्रशिक्षण
- उद्योग सम्मेलन और सेमिनार
- ऑनलाइन वेबिनार और पाठ्यक्रम
- विश्वविद्यालय पाठ्यक्रम
- विक्रेता प्रशिक्षण (सुरक्षा/गोपनीयता उत्पाद)
पेशेवर गतिविधियां
- लेख या पुस्तकें लिखना
- सम्मेलनों में बोलना
- कार्य समूहों में भाग लेना
- अन्य पेशेवरों का मार्गदर्शन
स्व-अध्ययन
- प्रासंगिक पुस्तकें और प्रकाशन पढ़ना
- सुरक्षा/गोपनीयता अनुसंधान की समीक्षा
- नियमों में बदलाव के साथ अद्यतन रहना
कार्य अनुभव
- अधिकांश प्रमाणपत्र प्रासंगिक काम के लिए CPE क्रेडिट देते हैं
- अपनी पेशेवर गतिविधियां दर्ज करें
कई प्रमाणपत्रों के प्रबंधन के सुझाव
यदि आपके पास कई प्रमाणपत्र हैं:
- CPE क्रेडिट एक जगह दर्ज करें: सभी प्रमाणपत्रों का रिकॉर्ड रखने के लिए स्प्रेडशीट या ऐप लें।
- क्रेडिट के साझा उपयोग का लाभ लें: कई CPE गतिविधियां एकाधिक प्रमाणपत्रों में गिनी जा सकती हैं।
- वार्षिक CPE गतिविधियां तय करें: सभी आवश्यकताएं पूरी करने के लिए सम्मेलन और प्रशिक्षण निर्धारित करें।
- पेशेवर संगठनों का लाभ लें: CPE अवसरों के लिए IAPP, ISACA, (ISC)² से जुड़ें।
- कैलेंडर रिमाइंडर लगाएं: नवीनीकरण की तारीखें न चूकें।
प्रमाणपत्र सफलता के लिए अतिरिक्त संसाधन
पेशेवर संगठन
CISSP के लिए:
- (ISC)² सदस्यता: संसाधन, CPE अवसर और समुदाय तक पहुंच
- स्थानीय (ISC)² अध्याय: नेटवर्किंग और अध्ययन समूह
CIPP/E, CIPM, CIPP/US के लिए:
- IAPP सदस्यता: प्रमाणपत्र के लिए आवश्यक, व्यापक संसाधन देती है
- IAPP KnowledgeNet: समुदाय मंच और चर्चाएं
- स्थानीय IAPP अध्याय: नेटवर्किंग कार्यक्रम और अध्ययन समूह
CISM के लिए:
- ISACA सदस्यता: परीक्षा पर छूट और संसाधनों तक पहुंच
- स्थानीय ISACA अध्याय: अध्ययन समूह और पेशेवर विकास
- ISACA ऑनलाइन प्रशिक्षण: आधिकारिक तैयारी पाठ्यक्रम
अध्ययन संसाधन और समुदाय
ऑनलाइन समुदाय:
- Reddit: r/cissp, r/cybersecurity, r/privacy
- LinkedIn समूह: CISSP Study Group, Privacy Professionals Network
- Discord: विभिन्न सुरक्षा और गोपनीयता अध्ययन सर्वर
अध्ययन मंच:
- Cybrary (निःशुल्क और सशुल्क पाठ्यक्रम)
- Pluralsight (व्यापक तकनीकी प्रशिक्षण)
- LinkedIn Learning (पेशेवर विकास)
- Udemy (किफायती परीक्षा तैयारी पाठ्यक्रम)
प्रश्न बैंक और अभ्यास परीक्षाएं:
- प्रमाणन संस्थाओं की आधिकारिक अभ्यास परीक्षाएं
- Boson ExamSim (CISSP, CISM)
- Sybex प्रश्न बैंक
- LearnZapp (प्रश्न अभ्यास मोबाइल ऐप)
पुस्तकें और प्रकाशन:
- हर प्रमाणपत्र की आधिकारिक अध्ययन मार्गदर्शिका
- “11th Hour” अंतिम समय की समीक्षा मार्गदर्शिका
- Sybex व्यापक अध्ययन मार्गदर्शिकाएं
- Privacy Advisor समाचारपत्र (IAPP)
परीक्षा पंजीकरण और समय निर्धारण के सुझाव
- जल्दी पंजीकरण करें: परीक्षा स्लॉट भर सकते हैं, खासकर लोकप्रिय स्थानों पर।
- प्रारूप सोचकर चुनें: परीक्षा केंद्र या ऑनलाइन निगरानी।
- रणनीति से समय तय करें: काम का समय और तनाव स्तर ध्यान में रखें।
- व्यस्त समय से बचें: सुबह जल्दी के स्लॉट में तकनीकी समस्याएं अक्सर कम होती हैं।
- तकनीक जांचें: ऑनलाइन परीक्षा देने पर पहले से सिस्टम की जांच करें।
निष्कर्ष: अपने साइबर सुरक्षा करियर में निवेश
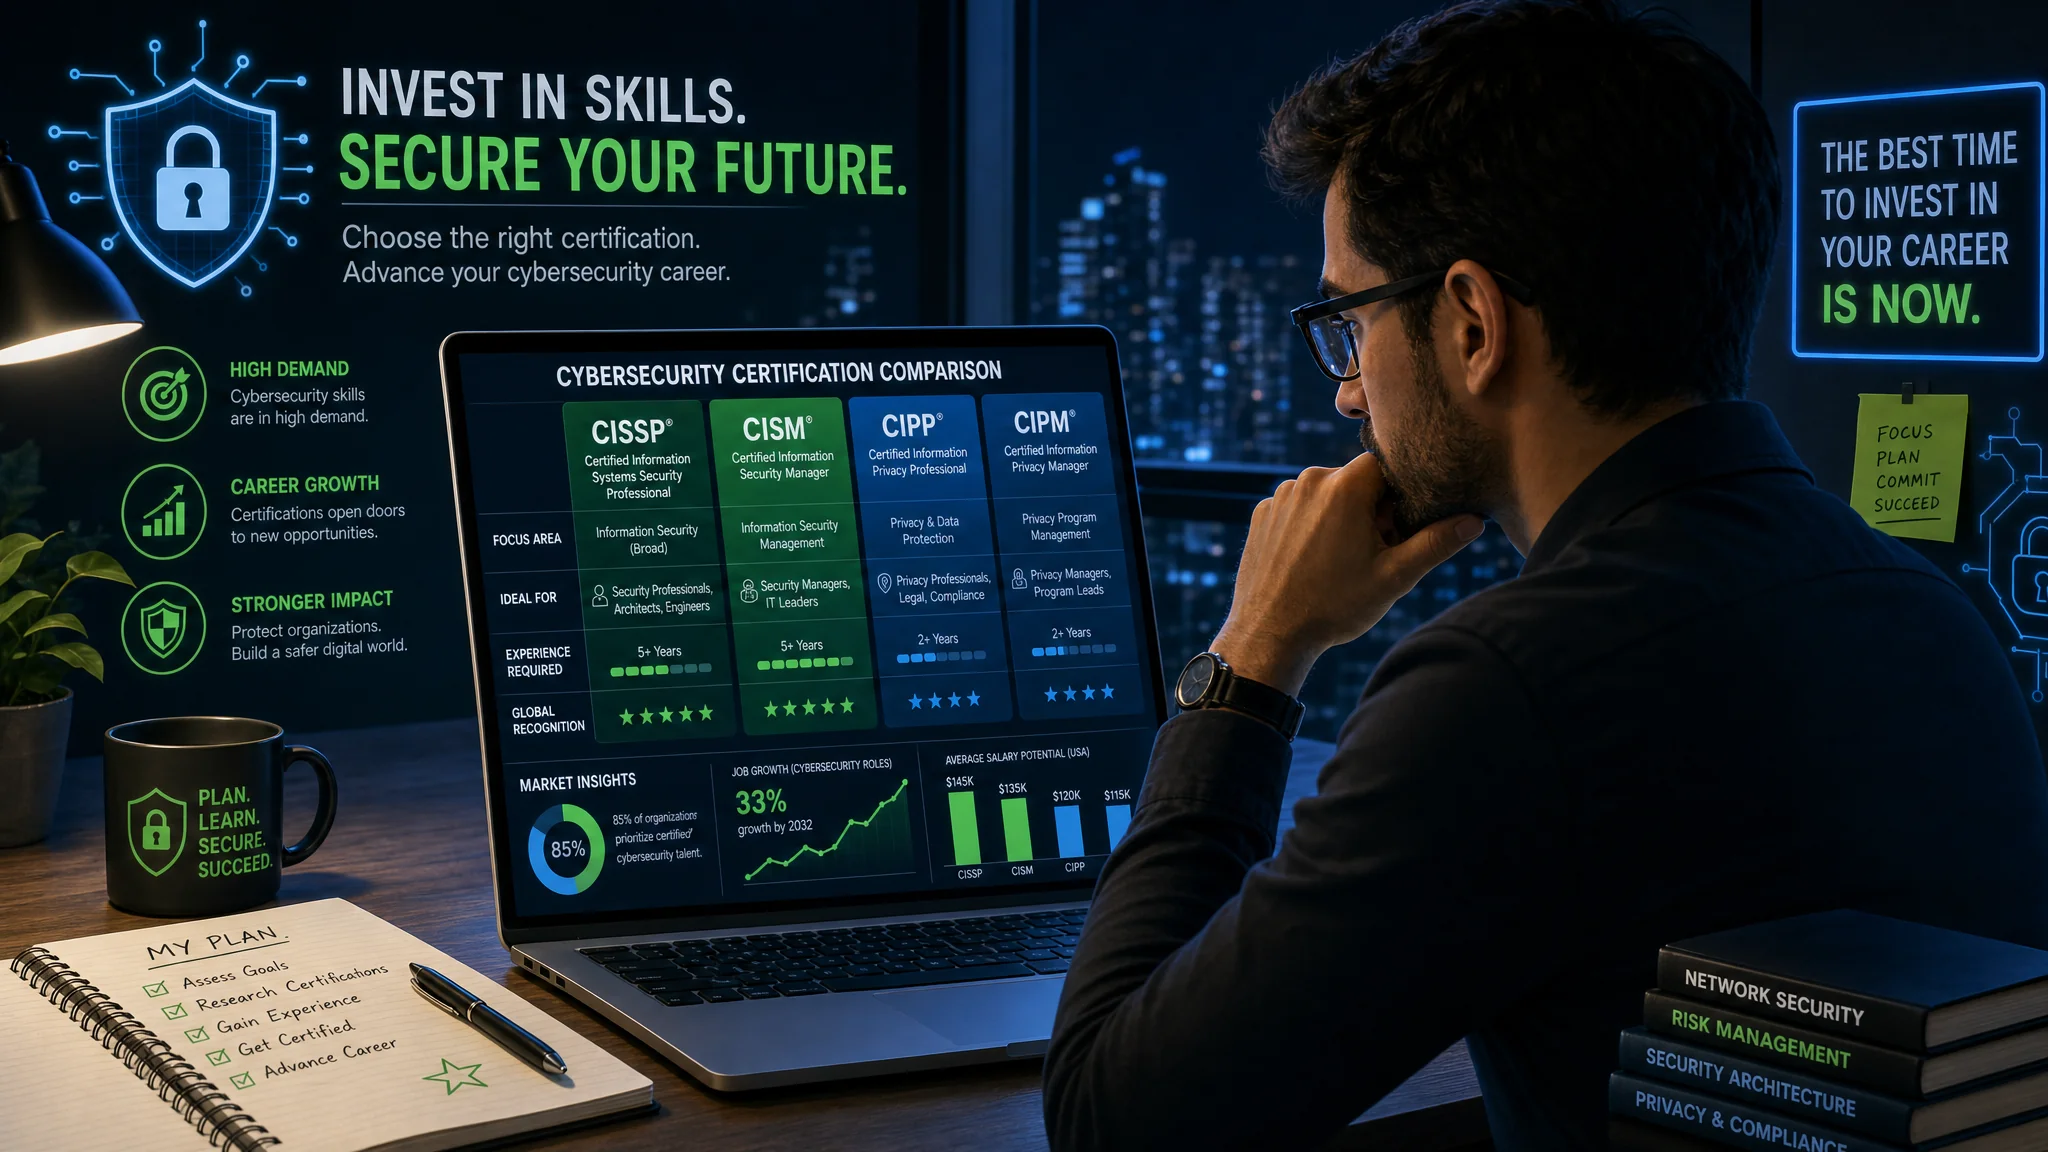
गैर-तकनीकी साइबर सुरक्षा प्रमाणपत्र 2026 में आपके करियर के सर्वोत्तम निवेशों में से हैं। वैश्विक साइबर सुरक्षा खर्च $215 अरब से अधिक, 35 लाख रिक्त पद और बढ़ती नियामक आवश्यकताओं के साथ प्रमाणित पेशेवरों की मांग बहुत अधिक है।
मुख्य बातें
सभी पांच प्रमाणपत्र उत्कृष्ट ROI देते हैं: हर प्रमाणपत्र दो महीने से कम समय में लागत वसूलता है और पांच वर्षों में छह अंकों का प्रतिफल देता है।
अपने करियर लक्ष्यों के अनुसार चुनें:
- सुरक्षा प्रबंधन नेतृत्व: CISM या CISSP
- गोपनीयता नेतृत्व: CIPP + CIPM
- व्यापक नेतृत्व: संयोजन दृष्टिकोण
भौगोलिक ध्यान महत्वपूर्ण है:
- US-केंद्रित भूमिकाएं: CIPP/US, CISM, CISSP
- EU-केंद्रित भूमिकाएं: CIPP/E, CIPM
- वैश्विक भूमिकाएं: प्रमाणपत्रों का संयोजन
कई प्रमाणपत्र मूल्य बढ़ाते हैं: 2-3 पूरक प्रमाणपत्र वाले पेशेवर अधिक वेतन पाते हैं और उनके पास करियर के अधिक विकल्प होते हैं।
निरंतर सीखना जरूरी है: सभी प्रमाणपत्रों में नियमित CPE चाहिए, जो बदलते खतरों और नियमों के साथ आपको अद्यतन रखता है।
आपके अगले कदम
- अपने करियर लक्ष्य आंकें: 3-5 वर्ष में आप कहां होना चाहते हैं?
- अपनी पृष्ठभूमि जांचें: आपके पास क्या अनुभव और शिक्षा है?
- पहला प्रमाणपत्र चुनें: लक्ष्यों, पृष्ठभूमि और बाजार मांग के अनुसार।
- अध्ययन योजना बनाएं: केंद्रित तैयारी के लिए 2-6 महीने रखें।
- पंजीकरण करें और तारीख तय करें: प्रेरणा बनाए रखने के लिए परीक्षा का दिन तय करें।
- पेशेवर समुदायों से जुड़ें: अध्ययन समूह और नेटवर्किंग अवसर अपनाएं।
- प्रमाणपत्र पथ की योजना बनाएं: कई वर्षों की प्रमाणन रणनीति तैयार करें।
जो लोग प्रमाणपत्र यात्रा शुरू करने के लिए तैयार हैं, वे याद रखें कि साइबर सुरक्षा सिर्फ तकनीक नहीं, बल्कि संगठनों, लोगों और डेटा की रक्षा भी है। ये गैर-तकनीकी प्रमाणपत्र आपको वह ज्ञान, ढाँचे और विश्वसनीयता देते हैं जिनसे आप अपने संगठन की सुरक्षा स्थिति में सार्थक योगदान कर सकें।
चाहे आप व्यापक सुरक्षा प्रबंधन के लिए CISSP, रणनीतिक सुरक्षा नेतृत्व के लिए CISM, EU गोपनीयता विशेषज्ञता के लिए CIPP/E, गोपनीयता कार्यक्रम प्रबंधन के लिए CIPM, या US गोपनीयता अनुपालन के लिए CIPP/US चुनें, आप आर्थिक और पेशेवर रूप से लाभदायक करियर में निवेश कर रहे हैं।
तकनीकी प्रमाणपत्रों, विक्रेता-विशिष्ट योग्यताओं और विशेष प्रमाणपत्रों सहित सभी प्रमुख साइबर सुरक्षा प्रमाणपत्रों की विस्तृत तुलना के लिए हमारी मार्गदर्शिका देखें: साइबर सुरक्षा प्रमाणपत्र तुलना मार्गदर्शिका 2026 .
साइबर सुरक्षा में व्यापक करियर पथ और जरूरी कौशल जानने के लिए हमारी मार्गदर्शिका देखें: साइबर सुरक्षा करियर मार्गदर्शिका: आवश्यक कौशल और प्रमाणपत्र .
अपने साइबर सुरक्षा करियर में निवेश करने का समय अभी है। आज अपनी प्रमाणपत्र यात्रा शुरू करें और तकनीक के सबसे तेजी से बढ़ते और महत्वपूर्ण क्षेत्रों में सफलता के लिए तैयार हों।
संदर्भ
- ISC² - Certified Information Systems Security Professional (CISSP): https://www.isc2.org/Certifications/CISSP
- International Association of Privacy Professionals - CIPP/E: https://iapp.org/certify/cipp/europe/
- International Association of Privacy Professionals - CIPM: https://iapp.org/certify/cipm/
- ISACA - Certified Information Security Manager (CISM): https://www.isaca.org/credentialing/cism
- International Association of Privacy Professionals - CIPP/US: https://iapp.org/certify/cipp/united-states/
- IAPP - गोपनीयता प्रमाणन: https://iapp.org/certify/
- (ISC)² प्रमाणपत्र: https://www.isc2.org/Certifications
- ISACA योग्यताएं: https://www.isaca.org/credentialing
- California Privacy Protection Agency - CPRA: https://cppa.ca.gov/
- Federal Trade Commission - गोपनीयता और सुरक्षा: https://www.ftc.gov/business-guidance/privacy-security
- NIST गोपनीयता ढाँचा: https://www.nist.gov/privacy-framework
- SimeonOnSecurity - साइबर सुरक्षा प्रमाणपत्र तुलना मार्गदर्शिका 2026: https://simeononsecurity.com/articles/cybersecurity-certifications-comparison-guide-2026/
- SimeonOnSecurity - साइबर सुरक्षा करियर मार्गदर्शिका: https://simeononsecurity.com/articles/cybersecurity-career-guide-essential-skills-and-certifications/
- SimeonOnSecurity - सरकारी और सैन्य पेशेवरों के लिए शीर्ष साइबर सुरक्षा प्रमाणपत्र: https://simeononsecurity.com/articles/cybersecurity-certifications-for-government-and-military-profesionals/
Related Posts