साइबर लचीलापन साकार करना

Table of Contents
साइबर सुरक्षा के लिए नियमित पेनिट्रेशन टेस्टिंग का महत्व
नियमित पेनिट्रेशन टेस्टिंग प्रभावी साइबर सुरक्षा रणनीति का अहम हिस्सा है। वास्तविक हमलों का अनुकरण करके संगठन अपनी प्रणालियों की कमजोरियां पहचान सकते हैं और उन्हें दूर करने के लिए सक्रिय कदम उठा सकते हैं। इस लेख में साइबर सुरक्षा में पेनिट्रेशन टेस्टिंग की भूमिका, इसकी प्रक्रिया, इसमें इस्तेमाल होने वाले उपकरण और तकनीकें, अनुपालन में इसका महत्व और इस क्षेत्र का भविष्य बताया गया है।
मुख्य बातें
- नियमित पेनिट्रेशन टेस्टिंग संगठनों को अपनी प्रणालियों की कमजोरियां पहचानने में मदद करती है।
- उभरते खतरों से आगे रहने के लिए नियमित पेनिट्रेशन टेस्ट करना जरूरी है।
- नेटवर्क स्कैनिंग, वेब एप्लिकेशन सुरक्षा स्कैनिंग और पासवर्ड क्रैकिंग सामान्य पेनिट्रेशन टेस्ट तकनीकें हैं।
- कुशल परीक्षकों की जरूरत और उत्पादन प्रणालियों पर संभावित असर, पेनिट्रेशन टेस्टिंग की चुनौतियां हैं।
- नियामक जरूरतें पूरी करने, संवेदनशील डेटा बचाने और घटना प्रतिक्रिया बेहतर करने के लिए पेनिट्रेशन टेस्टिंग जरूरी है।
साइबर सुरक्षा में पेनिट्रेशन टेस्टिंग की भूमिका
पेनिट्रेशन टेस्टिंग को समझना
पेनिट्रेशन टेस्टिंग, जिसे एथिकल हैकिंग भी कहते हैं, साइबर सुरक्षा की अहम प्रक्रिया है। इसमें किसी प्रणाली या नेटवर्क पर वास्तविक हमलों का अनुकरण करके कमजोरियां खोजी जाती हैं। पेनिट्रेशन टेस्ट करके संगठन अपनी सुरक्षा व्यवस्था का सक्रिय मूल्यांकन कर सकते हैं और संभावित जोखिम घटाने के लिए जरूरी कदम उठा सकते हैं।
दुर्भावनापूर्ण पक्षों के शोषण से पहले सुरक्षा कमजोरियां पहचानना और ठीक करना पेनिट्रेशन टेस्टिंग का सक्रिय उपाय है। इससे संगठन अपनी सुरक्षा स्थिति समझते हैं और सुरक्षा नियंत्रणों की प्रभावशीलता के बारे में उपयोगी जानकारी पाते हैं।
नियमित पेनिट्रेशन टेस्टिंग के प्रमुख लाभ:
- कमजोरियां पहचानना: प्रणालियों, नेटवर्क और अनुप्रयोगों में कमजोरियां ढूंढना, ताकि शोषण से पहले उन्हें ठीक किया जा सके।
- सुरक्षा नियंत्रणों का मूल्यांकन: सुरक्षा नियंत्रण कितने प्रभावी हैं यह जांचकर सुनिश्चित करना कि प्रणालियां पर्याप्त रूप से सुरक्षित हैं।
- घटना प्रतिक्रिया बेहतर करना: घटना प्रतिक्रिया योजनाओं में कमियां ढूंढना और सुरक्षा घटनाओं का पता लगाने, जवाब देने और उनसे उबरने की क्षमता बढ़ाना।
इन लाभों के अलावा, पेनिट्रेशन टेस्टिंग संगठनों को नियामक जरूरतें पूरी करने, संवेदनशील डेटा बचाने और साइबर सुरक्षा प्रयासों में उचित सावधानी दिखाने में भी मदद करती है।
सुझाव: सुरक्षा उपायों की प्रभावशीलता लगातार सुनिश्चित करने के लिए नियमित पेनिट्रेशन टेस्टिंग को संगठन की साइबर सुरक्षा रणनीति का अभिन्न हिस्सा बनाएं।
नियमित पेनिट्रेशन टेस्टिंग के लाभ
नियमित पेनिट्रेशन टेस्टिंग संगठन की साइबर सुरक्षा स्थिति मजबूत करने के कई लाभ देती है। नियमित परीक्षण करके संगठन:
कमजोरियां पहचान सकते हैं: प्रणालियों, नेटवर्क और अनुप्रयोगों की कमजोरियां सामने आती हैं। साइबर सुरक्षा विशेषज्ञ वास्तविक हमलों का अनुकरण करके दुर्भावनापूर्ण पक्षों द्वारा शोषण की जा सकने वाली कमियां खोज सकते हैं।
सुरक्षा नियंत्रण परख सकते हैं: अलग-अलग हमले के परिदृश्यों का अनुकरण करके सुरक्षा व्यवस्था की मजबूती जांची जा सकती है और सुधार के क्षेत्र तय किए जा सकते हैं।
सुरक्षा निवेश की पुष्टि कर सकते हैं: कमजोरियां पहचानने से संसाधनों और निवेश को सबसे गंभीर क्षेत्रों पर प्राथमिकता देने में मदद मिलती है।
जोखिम घटा सकते हैं: कमजोरियां पहले से पहचानकर और दूर करके सफल हमलों और उनसे परिचालन या प्रतिष्ठा को होने वाले नुकसान की आशंका कम की जा सकती है।
नियमों का पालन कर सकते हैं: कई नियामक ढांचे अनुपालन प्रयासों के तहत नियमित पेनिट्रेशन टेस्ट मांगते हैं। परीक्षण से सुरक्षा और अनुपालन के प्रति संगठन की प्रतिबद्धता दिखाई जा सकती है।
घटना प्रतिक्रिया सुधार सकते हैं: वास्तविक हमलों का अनुकरण करके घटना प्रतिक्रिया प्रक्रिया की कमियां पहचानी और सुरक्षा घटनाओं का पता लगाने, जवाब देने और उनसे उबरने की रणनीतियां बनाई जा सकती हैं।
सुरक्षा जागरूकता बढ़ा सकते हैं: कर्मचारियों को साइबर सुरक्षा के महत्व, संभावित खतरों और सुरक्षित वातावरण बनाए रखने में उनकी भूमिका की जानकारी मिलती है।
हमलावरों से आगे रह सकते हैं: प्रणालियों और अनुप्रयोगों का लगातार परीक्षण करके दुर्भावनापूर्ण पक्षों के शोषण से पहले कमजोरियां पहचानी और दूर की जा सकती हैं।
संक्षेप में, नियमित पेनिट्रेशन टेस्टिंग संगठन की साइबर सुरक्षा रणनीति का अहम हिस्सा है। इससे कमजोरियां पहचानी जाती हैं, सुरक्षा नियंत्रणों और निवेश की प्रभावशीलता जांची जाती है, जोखिम घटते हैं, अनुपालन में मदद मिलती है, घटना प्रतिक्रिया और जागरूकता सुधरती है और हमलावरों से आगे रहने में सहायता मिलती है।
पेनिट्रेशन टेस्टिंग की सामान्य तकनीकें
प्रणाली या नेटवर्क की कमजोरियां पहचानने के लिए पेनिट्रेशन टेस्ट में कई तकनीकें इस्तेमाल होती हैं। संगठन के बुनियादी ढांचे की सुरक्षा सुनिश्चित करने के लिए ये जरूरी हैं। नेटवर्क स्कैनिंग मुख्य तकनीकों में से एक है। इसमें नेटवर्क स्कैन करके खुले पोर्ट, सेवाएं और हमलावरों के संभावित प्रवेश बिंदु खोजे जाते हैं।
एक अन्य आम तकनीक कमजोरी आकलन है, जिसमें प्रणाली या नेटवर्क की कमजोरियां पहचानकर उनका मूल्यांकन किया जाता है। संभावित कमियां खोजने के लिए सॉफ्टवेयर कॉन्फिगरेशन, पैच स्तर और प्रणाली सेटिंग का विश्लेषण किया जाता है।
कमजोरी का शोषण पेनिट्रेशन टेस्टिंग की अहम तकनीक है। इसमें पहचानी गई कमजोरियों का इस्तेमाल करके प्रणाली पर अनधिकृत पहुंच या नियंत्रण पाने की कोशिश की जाती है। इससे कमजोरियों के असर और मौजूदा सुरक्षा नियंत्रणों की प्रभावशीलता का आकलन होता है।
शोषण के बाद की गतिविधियों में समझौता की गई प्रणाली पर पहुंच बनाए रखना और अतिरिक्त जानकारी जुटाना शामिल है। इससे वास्तविक परिस्थितियों का अनुकरण होता है और हमलावर द्वारा पहुंचाए जा सकने वाले नुकसान का आकलन किया जाता है।
अंत में, रिपोर्टिंग और सुधार पेनिट्रेशन टेस्टिंग का आवश्यक हिस्सा है। इसमें निष्कर्ष दर्ज करना, कमजोरियों को प्राथमिकता देना और सुधार के सुझाव देना शामिल है। इससे संगठन पहचानी गई कमियां ठीक करके अपनी समग्र सुरक्षा स्थिति बेहतर कर सकते हैं।
पेनिट्रेशन टेस्टिंग करने की चुनौतियां
संगठनों के लिए पेनिट्रेशन टेस्टिंग कई चुनौतियां पैदा कर सकती है। मुख्य चुनौती यह है कि परीक्षण प्रभावी ढंग से करने के लिए कुशल और अनुभवी पेशेवर चाहिए। सुरक्षा उपाय लगातार बदलते रहते हैं , इसलिए परीक्षकों को नवीनतम तकनीकों और उपकरणों से परिचित रहना चाहिए। आधुनिक IT बुनियादी ढांचे की जटिलता सभी संभावित कमजोरियां और कमियां ढूंढना कठिन बना सकती है। इसके लिए कई प्रणालियों और तकनीकों का गहरा ज्ञान चाहिए। परीक्षण के दौरान सामान्य कारोबारी कामकाज में रुकावट का खतरा भी है। नकारात्मक असर घटाने के लिए संगठनों को परीक्षण की योजना और समय-सारणी सावधानी से बनानी चाहिए। अंत में, रिपोर्टिंग और सुधार का चरण भी चुनौतीपूर्ण है, क्योंकि पहचानी गई कमजोरियों और सुधार की सिफारिशों को स्पष्ट रूप से बताना जरूरी है।
प्रभावी पेनिट्रेशन टेस्टिंग के सर्वोत्तम अभ्यास
प्रभावी पेनिट्रेशन टेस्टिंग के लिए सावधानीपूर्वक योजना, परीक्षण और विश्लेषण चाहिए। सर्वोत्तम अभ्यास अपनाने से प्रयास व्यापक और प्रभावी होते हैं। सफल पेनिट्रेशन टेस्ट के कुछ प्रमुख अभ्यास:
स्पष्ट उद्देश्य तय करें: परीक्षण शुरू करने से पहले लक्ष्य और उद्देश्य स्पष्ट रूप से तय करें। इससे परीक्षण केंद्रित रहता है और संगठन की सुरक्षा जरूरतों के अनुरूप होता है।
व्यापक दायरा तय करें: अनपेक्षित नतीजों से बचने के लिए परीक्षण का दायरा तय करें। इसमें जांचे जाने वाले सिस्टम, नेटवर्क और एप्लिकेशन तथा सीमाएं शामिल हों।
स्वचालित और मैनुअल परीक्षण मिलाकर करें: स्वचालित उपकरण आम कमजोरियां पहचान सकते हैं, जबकि जटिल कमजोरियां ढूंढने और वास्तविक हमले का अनुकरण करने के लिए मैनुअल परीक्षण जरूरी है।
नवीनतम खतरों और कमजोरियों से अपडेट रहें: साइबर खतरे लगातार बदलते हैं और नई कमजोरियां नियमित रूप से सामने आती हैं। व्यापक परीक्षण के लिए परीक्षकों को नवीनतम खतरे, कमजोरियां और हमले की तकनीकें पता होनी चाहिए।
निष्कर्ष दर्ज करें और प्रभावी ढंग से बताएं: परीक्षण के बाद निष्कर्ष सही ढंग से दर्ज करें और संबंधित हितधारकों को स्पष्ट रूप से बताएं। रिपोर्ट में कमजोरियां, उनका संभावित असर और सुझाए गए सुधार स्पष्ट व संक्षिप्त हों।
नियमित रूप से दोबारा परीक्षण और आकलन करें: पेनिट्रेशन टेस्ट एक बार की गतिविधि नहीं है। कमजोरियां ठीक हुईं या नहीं और नई कमजोरियां आईं या नहीं, यह जानने के लिए प्रणालियों और अनुप्रयोगों का नियमित पुनःपरीक्षण करें। इससे मजबूत सुरक्षा स्थिति बनी रहती है और संभावित जोखिम घटते हैं।
इन अभ्यासों से संगठन अपनी साइबर सुरक्षा मजबूत कर सकते हैं और दुर्भावनापूर्ण पक्षों के शोषण से पहले कमजोरियां पहचानकर दूर कर सकते हैं।
पेनिट्रेशन टेस्टिंग की प्रक्रिया
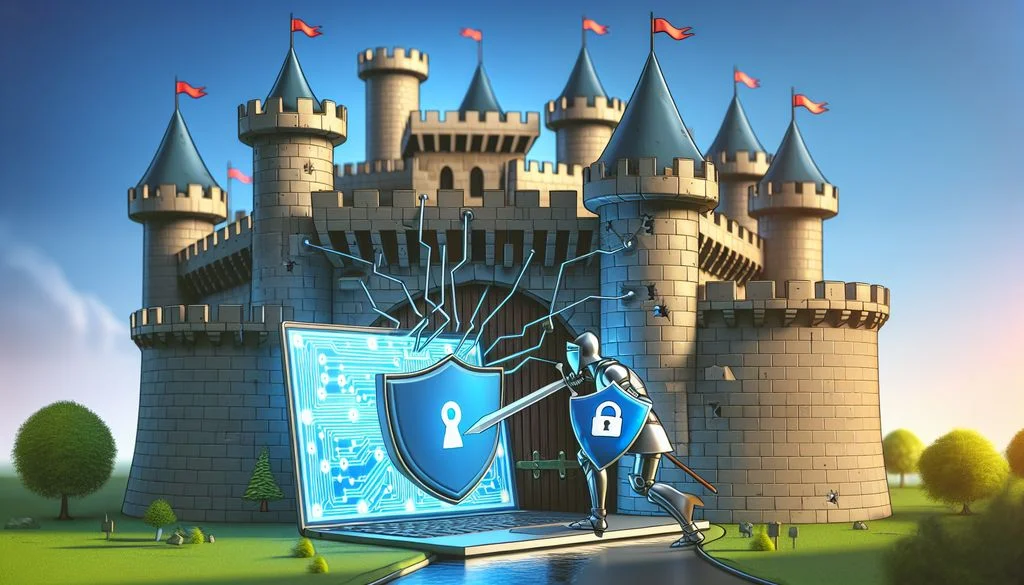
योजना और दायरा तय करना
योजना और दायरा तय करना पेनिट्रेशन टेस्टिंग की अहम अवस्था है। इसमें परीक्षण के उद्देश्य, दायरे और सीमाएं तय होती हैं। पूरी योजना परीक्षण को प्रभावी और कुशल ढंग से करने में मदद करती है। इस चरण में इन बातों पर ध्यान दें:
- जांचे जाने वाले लक्ष्य सिस्टम और संपत्तियां पहचानें, आंतरिक और बाहरी दोनों।
- परीक्षण विधि तय करें, जैसे ब्लैक-बॉक्स, व्हाइट-बॉक्स या ग्रे-बॉक्स परीक्षण।
- काम करने के नियम तय करें, ताकि परीक्षकों और संगठन के बीच संवाद और अपेक्षाएं स्पष्ट हों।
- परीक्षण की समय-सीमा तय करें, ताकि हर चरण के लिए पर्याप्त समय हो।
- संगठन की प्रणालियों और परिचालन पर संभावित असर पर विचार करें।
सुझाव: संगठन के बुनियादी ढांचे और लक्ष्यों की पूरी समझ के लिए IT, सुरक्षा और प्रबंधन समेत अलग-अलग विभागों के हितधारकों को शामिल करें।
योजना और दायरा तय होने के बाद परीक्षक अगले चरण पर जा सकते हैं।
रिकॉनिसन्स और जानकारी जुटाना
रिकॉनिसन्स और जानकारी जुटाना पेनिट्रेशन टेस्टिंग की अहम अवस्था है। संभावित कमजोरियां और कमियां पहचानने के लिए लक्ष्य प्रणाली या नेटवर्क के बारे में जितनी संभव हो उतनी जानकारी जुटाई जाती है। इससे परीक्षक लक्ष्य को बेहतर समझते हैं और अगले कदमों की योजना बना पाते हैं।
इस चरण में डेटा जुटाने के लिए कई तकनीकें और उपकरण इस्तेमाल होते हैं:
- ओपन-सोर्स इंटेलिजेंस (OSINT): सोशल मीडिया, ऑनलाइन फोरम और सर्च इंजन जैसे सार्वजनिक स्रोतों से जानकारी जुटाना।
- नेटवर्क स्कैनिंग: लक्ष्य नेटवर्क पर सक्रिय होस्ट, खुले पोर्ट और चल रही सेवाएं पहचानना।
- DNS एन्यूमरेशन: लक्ष्य के डोमेन नाम, IP पते और संबंधित सेवाओं के बारे में जानकारी जुटाना।
- सोशल इंजीनियरिंग: फिशिंग या किसी और की पहचान अपनाने जैसी चाल और छल की तकनीकों से जानकारी हासिल करना।
परीक्षकों को रिकॉनिसन्स और जानकारी जुटाने का काम नैतिक ढंग से और कानूनी सीमाओं में करना चाहिए। उचित अनुमति लें और ऐसा काम न करें जो नुकसान पहुंचाए या निजता का उल्लंघन करे।
तकनीकी पहलुओं के साथ, प्रभावी रिकॉनिसन्स और जानकारी जुटाने के लिए अच्छे विश्लेषण और शोध कौशल भी चाहिए। जुटाए गए डेटा का विश्लेषण और अर्थ समझना संभावित कमजोरियां पहचानने और आगे की प्रक्रिया तय करने के लिए जरूरी है।
अच्छी तरह किया गया रिकॉनिसन्स और जानकारी जुटाना सफल पेनिट्रेशन टेस्ट की नींव है। इससे उपयोगी जानकारी मिलती है और परीक्षक सोच-समझकर निर्णय ले पाते हैं।
कमजोरी आकलन
पेनिट्रेशन टेस्टिंग प्रक्रिया का अहम चरण कमजोरी आकलन है। इसमें किसी प्रणाली या नेटवर्क की संभावित कमजोरियां पहचानी और जांची जाती हैं। पूरी जांच से साइबर सुरक्षा विशेषज्ञ हमलावरों द्वारा शोषित की जा सकने वाली कमियां समझ सकते हैं। जोखिम कम करने और समग्र सुरक्षा स्थिति मजबूत करने की प्रभावी रणनीतियां बनाने के लिए कमजोरियां पहचानना जरूरी है।
शोषण और शोषण के बाद की गतिविधियां
शोषण और शोषण के बाद की गतिविधियां पेनिट्रेशन टेस्टिंग के अहम चरण हैं। शोषण चरण में परीक्षक कमजोरी आकलन में मिली कमजोरियों का फायदा उठाने की कोशिश करता है। लक्ष्य प्रणाली या नेटवर्क पर अनधिकृत पहुंच या नियंत्रण पाना इसका हिस्सा है। उद्देश्य वास्तविक हमलों का अनुकरण करना और सफल शोषण के असर को परखना है।
शोषण के बाद, परीक्षक समझौता की गई प्रणाली या नेटवर्क पर पहुंच बनाए रखने और अपने अधिकार बढ़ाने पर ध्यान देता है। इस चरण में ऐसे कुशल हमलावर के कामों का अनुकरण किया जाता है जिसने लक्ष्य वातावरण में सेंध लगा ली हो। प्रणाली को और खोजकर परीक्षक अतिरिक्त कमजोरियां पहचान सकता है, संवेदनशील जानकारी जुटा सकता है और हमलावर के संभावित नुकसान का आकलन कर सकता है।
इन गतिविधियों को प्रभावी ढंग से करने के लिए परीक्षक कई उपकरण और तकनीकें इस्तेमाल करते हैं:
- एक्सप्लॉइट फ्रेमवर्क: Metasploit जैसे फ्रेमवर्क पहले से बने एक्सप्लॉइट और पेलोड देते हैं, जिन्हें कमजोरियां आजमाने में इस्तेमाल किया जा सकता है।
- अधिकार बढ़ाने की तकनीकें: परीक्षक गलत कॉन्फिगरेशन या कमजोर पहुंच नियंत्रण का फायदा लेकर समझौता की गई प्रणाली में अपने अधिकार बढ़ाते हैं।
- पिवटिंग: लक्ष्य नेटवर्क के अन्य सिस्टम तक पहुंचने के लिए समझौता की गई प्रणाली को बीच के कदम के रूप में इस्तेमाल करना।
परीक्षकों को शोषण और उसके बाद की गतिविधियां सावधानी से करनी चाहिए और नैतिक दिशानिर्देश मानने चाहिए। उद्देश्य नियंत्रित तरीके से कमजोरियां पहचानना है, लक्ष्य वातावरण को नुकसान पहुंचाना या बाधित करना नहीं। पूरी जांच से संगठन को अपनी सुरक्षा स्थिति की जानकारी मिलती है और संभावित जोखिम घटाने के सक्रिय कदम उठाए जा सकते हैं।
रिपोर्टिंग और सुधार
पेनिट्रेशन टेस्ट पूरा होने के बाद अगला अहम चरण रिपोर्टिंग और सुधार है। इस चरण में जांच के दौरान मिली कमजोरियां और निष्कर्ष दर्ज किए जाते हैं और सुधार की सिफारिशें दी जाती हैं।
पहचानी गई समस्याएं प्रभावी ढंग से हल करने के लिए इस चरण में सुव्यवस्थित तरीका अपनाना जरूरी है। प्रमुख कदम:
दस्तावेजीकरण: कमजोरियों, उनके असर और संभावित जोखिमों का विस्तार से वर्णन करें।
प्राथमिकता तय करना: गंभीरता और संगठन की प्रणालियों व डेटा पर संभावित असर के आधार पर कमजोरियों को क्रम दें।
सिफारिशें: हर कमजोरी ठीक करने के लिए जरूरी कदम बताएं।
सहयोग: सफल सुधार के लिए पेनिट्रेशन टेस्टिंग टीम और संगठन की IT व सुरक्षा टीमों के बीच प्रभावी सहयोग जरूरी है।
सत्यापन: सुधार लागू करने के बाद दोबारा परीक्षण करके जांचें कि बदलाव प्रभावी हैं।
समापन: सभी कमजोरियां ठीक और सत्यापित हो जाने के बाद पेनिट्रेशन टेस्टिंग प्रक्रिया पूरी मानी जा सकती है।
सुझाव: सुधार के लिए स्पष्ट समय-सीमा तय करें और सुनिश्चित करें कि तय अवधि में सभी पहचानी गई कमजोरियां दूर हों।
रिपोर्टिंग और सुधार का चरण पेनिट्रेशन टेस्टिंग की समग्र प्रभावशीलता में अहम भूमिका निभाता है। इससे संगठन कमजोरियां दूर करने के सक्रिय कदम उठाते हैं और अपनी साइबर सुरक्षा स्थिति मजबूत करते हैं।
पेनिट्रेशन टेस्टिंग के उपकरण और तकनीकें
नेटवर्क स्कैनिंग उपकरण
पेनिट्रेशन टेस्टिंग की प्रक्रिया में नेटवर्क स्कैनिंग उपकरण अहम भूमिका निभाते हैं। ये उपकरण नेटवर्क स्कैन और विश्लेषण करके दुर्भावनापूर्ण पक्षों द्वारा शोषित की जा सकने वाली कमजोरियां और कमियां पहचानते हैं। नेटवर्क स्कैन करके साइबर सुरक्षा विशेषज्ञ नेटवर्क की सुरक्षा स्थिति समझते हैं और अधिक ध्यान या सुधार की जरूरत वाले क्षेत्र पहचानते हैं। ये उपकरण नेटवर्क ढांचे का पूरा दृश्य देते हैं, जिसमें जुड़े उपकरण, खुले पोर्ट और उन पर चलने वाली सेवाएं शामिल हैं। हमले की सतह और हमलावरों के संभावित प्रवेश बिंदु समझने के लिए यह जानकारी जरूरी है।
वेब एप्लिकेशन सुरक्षा स्कैनर
वेब एप्लिकेशन सुरक्षा स्कैनर साइबर सुरक्षा के अहम उपकरण हैं। ये वेब एप्लिकेशन की कमजोरियां और कमियां पहचानते हैं और संभावित हमलों से संगठन के संवेदनशील डेटा की रक्षा में मदद करते हैं। वास्तविक हैकिंग तकनीकों का अनुकरण करके ये SQL injection, cross-site scripting (XSS) और असुरक्षित direct object references जैसी सामान्य सुरक्षा खामियां खोज सकते हैं। इनसे वेब एप्लिकेशन की सुरक्षा स्थिति की जानकारी मिलती है और संगठन सक्रिय रूप से जोखिम घटा सकते हैं।
पासवर्ड क्रैकिंग उपकरण
संगठन की प्रणालियों में इस्तेमाल पासवर्ड की मजबूती जांचने के लिए पेनिट्रेशन परीक्षकों को पासवर्ड क्रैकिंग उपकरण चाहिए। ये कमजोर पासवर्ड और संभावित कमजोरियां खोजने के लिए कई तकनीकें अपनाते हैं। वास्तविक हमलों का अनुकरण करके परीक्षक पासवर्ड नीतियों की प्रभावशीलता जांचते हैं और हितधारकों को मजबूत पासवर्ड के महत्व के बारे में बताते हैं।
वायरलेस नेटवर्क ऑडिट उपकरण
वायरलेस नेटवर्क की सुरक्षा जांचने के लिए ऑडिट उपकरण जरूरी हैं। ये विशेषज्ञों को वायरलेस नेटवर्क की कमजोरियां पहचानने में मदद करते हैं, ताकि वे उचित जोखिम न्यूनीकरण उपाय कर सकें। Wireshark एक लोकप्रिय उपकरण है जो नेटवर्क ट्रैफिक कैप्चर और विश्लेषण करता है। नेटवर्क पैकेटों की विस्तृत जानकारी से विशेषज्ञ संदिग्ध या दुर्भावनापूर्ण गतिविधि पहचान सकते हैं।
एक अन्य अहम वायरलेस ऑडिट उपकरण Aircrack-ng है, जिसका उपयोग Wi-Fi नेटवर्क सुरक्षा जांचने में होता है। यह WEP और WPA-PSK कुंजियां क्रैक कर सकता है, जिससे नेटवर्क एन्क्रिप्शन की मजबूती परखी जा सकती है। Aircrack-ng में पैकेट कैप्चर और इंजेक्शन उपकरण भी हैं, इसलिए यह वायरलेस नेटवर्क ऑडिट का व्यापक समाधान है।
वायरलेस नेटवर्क ऑडिट के दौरान विशेषज्ञ Kismet भी इस्तेमाल कर सकते हैं। यह ओपन-सोर्स वायरलेस नेटवर्क डिटेक्टर, स्निफर और घुसपैठ पहचान प्रणाली है। Kismet छिपे नेटवर्क समेत वायरलेस नेटवर्क पहचानकर लॉग कर सकता है और विश्लेषण के लिए ट्रैफिक कैप्चर कर सकता है। यह आसपास के नेटवर्क का SSID, MAC पता और सिग्नल की ताकत जैसी उपयोगी जानकारी देता है।
इसके अलावा, विशेषज्ञ NetStumbler इस्तेमाल कर सकते हैं, जो Windows आधारित वायरलेस नेटवर्क खोज उपकरण है। यह आसपास के नेटवर्क पहचानकर उनका SSID, MAC पता, चैनल और सिग्नल की ताकत दिखाता है। इसका उपयोग बुनियादी नेटवर्क समस्या निवारण और संभावित व्यवधान पहचानने के लिए भी किया जा सकता है।
संक्षेप में, वायरलेस नेटवर्क की सुरक्षा जांचने में ऑडिट उपकरण अहम हैं। वे विशेषज्ञों को कमजोरियां पहचानने, नेटवर्क ट्रैफिक का विश्लेषण करने और एन्क्रिप्शन की मजबूती जांचने में मदद करते हैं। इन उपकरणों से साइबर सुरक्षा विशेषज्ञ वायरलेस नेटवर्क को संभावित खतरों से प्रभावी रूप से बचा सकते हैं और नेटवर्क पर भेजे गए डेटा की गोपनीयता व अखंडता सुनिश्चित कर सकते हैं।
सोशल इंजीनियरिंग फ्रेमवर्क
प्रभावी पेनिट्रेशन टेस्टिंग के लिए सोशल इंजीनियरिंग फ्रेमवर्क जरूरी उपकरण हैं। ये वास्तविक सोशल इंजीनियरिंग हमलों का अनुकरण करने और संगठन की ऐसी हमलों के प्रति कमजोरी जांचने का सुव्यवस्थित तरीका देते हैं। इनका उपयोग करके साइबर सुरक्षा विशेषज्ञ मानवीय सुरक्षा नियंत्रणों की कमियां पहचानते हैं और जोखिम घटाने की रणनीतियां बनाते हैं। फिशिंग और स्पीयर फिशिंग सामान्य तकनीकें हैं, जिनसे लोगों को संवेदनशील जानकारी देने या सुरक्षा से समझौता करने वाली कार्रवाई करने के लिए बरगलाया जाता है। बहाना गढ़ना एक अन्य तकनीक है, जिसमें झूठी पहचान या परिस्थिति बनाकर लोगों से जानकारी निकलवाई जाती है। किसी अधिकृत व्यक्ति के पीछे घुसना और कंधे के ऊपर से देखना शारीरिक सोशल इंजीनियरिंग तकनीकें हैं, जो सीमित क्षेत्रों या संवेदनशील जानकारी तक अनधिकृत पहुंच पाने के लिए भरोसे या दृश्य निरीक्षण का फायदा उठाती हैं।
अनुपालन में पेनिट्रेशन टेस्टिंग की भूमिका
कमजोरियां और कमियां पहचानना
कमजोरियां और कमियां पहचानना पेनिट्रेशन टेस्टिंग का अहम हिस्सा है। पूरी जांच से साइबर सुरक्षा विशेषज्ञ दुर्भावनापूर्ण पक्षों द्वारा शोषित की जा सकने वाली सुरक्षा खामियां खोजते हैं। लक्ष्य प्रणाली, नेटवर्क या एप्लिकेशन का व्यवस्थित परीक्षण करके अनधिकृत पहुंच या डेटा उल्लंघन का कारण बन सकने वाली कमियां पहचानी जाती हैं।
कमजोरियां प्रभावी ढंग से पहचानने के लिए परीक्षक मैनुअल परीक्षण, स्वचालित स्कैनिंग उपकरण और कमजोरी आकलन फ्रेमवर्क इस्तेमाल करते हैं। इन तरीकों को मिलाकर लक्ष्य की सुरक्षा स्थिति का व्यापक आकलन और सुधार के काम आने वाली सिफारिशें दी जा सकती हैं।
तकनीकी जांच के अलावा, परीक्षक संगठन की सुरक्षा नीतियों, प्रक्रियाओं और कर्मचारियों की जागरूकता भी देखते हैं। इस समग्र तरीके से साइबर सुरक्षा के मानवीय पहलू की कमजोरियां, जैसे सोशल इंजीनियरिंग का खतरा या अपर्याप्त सुरक्षा प्रशिक्षण, सामने आ सकती हैं।
कमजोरी पहचान के नतीजे बताने के लिए परीक्षक अक्सर मात्रात्मक और गुणात्मक तरीके मिलाते हैं। विस्तृत रिपोर्ट में मिली कमजोरियां, उनका संभावित असर और न्यूनीकरण के सुझाव हो सकते हैं। गंभीरता और शोषण की संभावना के आधार पर कमजोरियों को प्राथमिकता सूची में रखने से संगठन सुधार के लिए संसाधन प्रभावी रूप से दे सकते हैं।
ध्यान दें कि कमजोरियां और कमियां पहचानना लगातार चलने वाला काम है। तकनीक बदलती है और नए खतरे सामने आते हैं, इसलिए संभावित हमलावरों से आगे रहने के लिए संगठनों को नियमित पेनिट्रेशन टेस्ट करना चाहिए। कमजोरियों का लगातार आकलन और सुधार करके संगठन अपनी समग्र सुरक्षा स्थिति मजबूत करते हैं और संवेदनशील डेटा को अनधिकृत पहुंच से बचाते हैं।
संवेदनशील डेटा की सुरक्षा
संवेदनशील डेटा की रक्षा साइबर सुरक्षा का अहम पहलू है। इसका उल्लंघन होने पर बड़े वित्तीय, प्रतिष्ठागत या कानूनी परिणाम हो सकते हैं। संवेदनशील डेटा बचाने की एक प्रमुख तकनीक एन्क्रिप्शन है। डेटा को ऐसे रूप में बदलकर जिसे केवल सही डिक्रिप्शन कुंजी से खोला जा सके, एन्क्रिप्शन यह सुनिश्चित करता है कि डेटा बीच में पकड़ा जाने पर भी अनधिकृत लोगों के लिए अपठनीय और अनुपयोगी रहे।
संवेदनशील डेटा की रक्षा का एक और अहम उपाय पहुंच नियंत्रण है। सख्त अनुमतियां और प्रमाणीकरण तरीके लागू करके यह सुनिश्चित किया जाता है कि केवल अधिकृत लोग संवेदनशील जानकारी देख सकें। पहुंच सीमित करने से संगठन अनधिकृत खुलासे या दुरुपयोग का जोखिम घटाते हैं।
एन्क्रिप्शन और पहुंच नियंत्रण के साथ संगठनों को डेटा हानि रोकथाम (DLP) समाधान भी लागू करने चाहिए। ये समाधान संवेदनशील डेटा के अनधिकृत प्रसारण या भंडारण पर नजर रखते हैं और उसे रोकते हैं। ईमेल, फाइल ट्रांसफर या अन्य संचार माध्यमों से संवेदनशील डेटा भेजने के प्रयासों को पहचानकर रोकना सुरक्षा की एक अतिरिक्त परत देता है।
संवेदनशील डेटा की सुरक्षा और बढ़ाने के लिए संगठनों को नियमित डेटा वर्गीकरण करना चाहिए। संवेदनशीलता स्तर के अनुसार डेटा वर्गीकृत करने से सुरक्षा उपायों की प्राथमिकता तय और संसाधन उचित रूप से आवंटित होते हैं। इससे सबसे महत्वपूर्ण डेटा संपत्तियां पहचानी जाती हैं और उनकी रक्षा के लिए सही नियंत्रण लगाए जाते हैं।
संक्षेप में, संवेदनशील डेटा बचाने के लिए एन्क्रिप्शन, पहुंच नियंत्रण, डेटा हानि रोकथाम और डेटा वर्गीकरण समेत कई उपाय चाहिए। इन्हें लागू करके संगठन डेटा उल्लंघन का जोखिम काफी घटा सकते हैं और अपनी मूल्यवान जानकारी बचा सकते हैं।
घटना प्रतिक्रिया बेहतर करना
घटना प्रतिक्रिया बेहतर करना पेनिट्रेशन टेस्टिंग का अहम पहलू है। नियमित पेनिट्रेशन टेस्ट करके संगठन अपनी प्रणालियों और नेटवर्क की कमजोरियां पहचान सकते हैं और घटना प्रतिक्रिया की क्षमता सुधार सकते हैं। घटना प्रतिक्रिया का अर्थ सुरक्षा घटनाओं का पता लगाने, जवाब देने और उनसे उबरने की प्रक्रिया है। इसमें घटना का असर घटाने और सामान्य कामकाज लौटाने के लिए समन्वित प्रयास शामिल है।
पेनिट्रेशन टेस्टिंग इन तरीकों से घटना प्रतिक्रिया बेहतर कर सकती है:
कमजोरियां पहचानना: प्रणाली और नेटवर्क में हमलावरों द्वारा शोषित की जा सकने वाली कमजोरियां खोजें। इन्हें पहचानकर संगठन पैच या जोखिम न्यूनीकरण उपाय अपना सकते हैं और सफल हमलों की आशंका घटा सकते हैं।
घटना प्रतिक्रिया योजनाएं जांचना: वास्तविक हमले के परिदृश्यों का अनुकरण करके प्रतिक्रिया प्रक्रियाओं की प्रभावशीलता जांचें और जरूरी सुधार करें।
प्रतिक्रिया क्षमता सुधारना: पेनिट्रेशन टेस्ट के निष्कर्षों और सुझावों से प्रक्रियाएं अपडेट करें, कर्मचारियों को सर्वोत्तम अभ्यास का प्रशिक्षण दें और नई तकनीकें या उपकरण लागू करें।
समन्वय बढ़ाना: पेनिट्रेशन टेस्टिंग में IT, सुरक्षा और घटना प्रतिक्रिया दल साथ काम करते हैं। इससे बेहतर समन्वय और संवाद बनता है और घटनाओं का जवाब अधिक कुशलता से दिया जा सकता है।
संक्षेप में, नियमित पेनिट्रेशन टेस्टिंग घटना प्रतिक्रिया क्षमता सुधारने में महत्वपूर्ण है। कमजोरियां पहचानकर, योजनाएं जांचकर, क्षमताएं सुधारकर और समन्वय बढ़ाकर संगठन सुरक्षा घटनाओं की बेहतर तैयारी और प्रतिक्रिया कर सकते हैं।
उचित सावधानी दिखाना
उचित सावधानी दिखाना पेनिट्रेशन टेस्टिंग का अहम पहलू है। इसमें संगठन के सिस्टम और डेटा सुरक्षित रखने के लिए पूरी जांच करना और सही कदम उठाना शामिल है। नियमित पेनिट्रेशन टेस्ट करके संगठन अपने बुनियादी ढांचे, एप्लिकेशन और प्रक्रियाओं में छिपी कमजोरियां पहले से पहचान सकते हैं। इससे दुर्भावनापूर्ण पक्षों द्वारा शोषण से पहले इन समस्याओं को ठीक किया जा सकता है।
पेनिट्रेशन टेस्टिंग का भविष्य
उभरती तकनीकें और खतरे
तकनीक आगे बढ़ने के साथ नई उभरती तकनीकें साइबर सुरक्षा क्षेत्र में अवसर और चुनौतियां दोनों लाती हैं। इनसे नए हमले के रास्ते और कमजोरियां पैदा होती हैं, जिनका साइबर अपराधी फायदा उठा सकते हैं। साइबर सुरक्षा पेशेवरों को इन तकनीकों और उनसे पैदा होने वाले खतरों से अपडेट रहना चाहिए।
ऐसी ही एक तकनीक इंटरनेट ऑफ थिंग्स (IoT) है, यानी आपस में जुड़े ऐसे उपकरणों और वस्तुओं का नेटवर्क जो संवाद और डेटा साझा कर सकते हैं। IoT उपकरणों के बढ़ने से कमजोर प्रमाणीकरण, असुरक्षित संचार प्रोटोकॉल और संवेदनशील डेटा तक अनधिकृत पहुंच समेत कई सुरक्षा जोखिम पैदा होते हैं।
एक अन्य उभरती तकनीक कृत्रिम बुद्धिमत्ता (AI) है। AI आधारित प्रणालियां कई उद्योग बदल सकती हैं, पर नए जोखिम भी लाती हैं। विरोधी AI एल्गोरिदम का उपयोग करके AI से बने फिशिंग ईमेल या AI आधारित मैलवेयर जैसे परिष्कृत हमले कर सकते हैं।
इन उभरते खतरों का सामना करने के लिए साइबर सुरक्षा पेशेवरों को अपनी रणनीतियां और सुरक्षा व्यवस्था लगातार अनुकूलित करनी होगी। इसमें मजबूत प्रमाणीकरण और एन्क्रिप्शन प्रोटोकॉल जैसे IoT सुरक्षा उपाय लागू करना शामिल है। संस्थानों को AI संचालित हमलों की पहचान और रोकथाम करने वाले AI आधारित सुरक्षा समाधानों में भी निवेश करना चाहिए।
संक्षेप में, तकनीक की तेज प्रगति साइबर सुरक्षा में अवसर और चुनौतियां दोनों लाती है। पेशेवरों को सतर्क रहकर उभरती तकनीकों और उनसे जुड़े खतरों के अनुसार अपनी रणनीतियां बदलनी चाहिए।
पेनिट्रेशन टेस्टिंग में स्वचालन और कृत्रिम बुद्धिमत्ता
स्वचालन और कृत्रिम बुद्धिमत्ता (AI) पेनिट्रेशन टेस्टिंग क्षेत्र में बदलाव ला रहे हैं और साइबर सुरक्षा विशेषज्ञों को अहम लाभ देते हैं। इन तकनीकों से कमजोरियां तेजी और दक्षता से पहचानी जा सकती हैं, जिससे संगठन संभावित खतरों से आगे रह सकते हैं। दोहराए जाने वाले काम स्वचालित करके और AI एल्गोरिदम लगाकर विशेषज्ञ जटिल सुरक्षा समस्याओं का विश्लेषण तथा असरदार जोखिम न्यूनीकरण रणनीतियां बनाने पर ध्यान दे सकते हैं।
लगातार परीक्षण और DevSecOps
साइबर सुरक्षा में लगातार परीक्षण और DevSecOps दो अहम अवधारणाएं हैं। लगातार परीक्षण का अर्थ सॉफ्टवेयर विकास जीवनचक्र के दौरान जांच गतिविधियां जोड़ना है, ताकि सुरक्षा कमजोरियां शुरुआत में पहचानकर दूर की जा सकें। इससे सुरक्षा समस्याएं जल्दी मिलती और ठीक होती हैं और संभावित उल्लंघन का जोखिम घटता है।
दूसरी ओर, DevSecOps ऐसी पद्धति है जिसमें सॉफ्टवेयर विकास प्रक्रिया में सुरक्षा अभ्यास जोड़े जाते हैं। विकास, संचालन और सुरक्षा दल मिलकर विकास जीवनचक्र के हर चरण में सुरक्षा सुनिश्चित करते हैं।
लगातार परीक्षण और DevSecOps प्रभावी रूप से लागू करने के लिए संगठन ये अभ्यास अपना सकते हैं:
- स्वचालन: लगातार और व्यापक परीक्षण सुनिश्चित करने के लिए सुरक्षा जांच प्रक्रियाएं स्वचालित करें।
- एकीकरण: विकास पाइपलाइन में सुरक्षा उपकरण और प्रक्रियाएं जोड़ें, ताकि कमजोरियां शुरुआत में मिलें और ठीक हों।
- सहयोग: सुरक्षा को साझा जिम्मेदारी बनाने के लिए विकास, संचालन और सुरक्षा दलों में सहयोग बढ़ाएं।
- शिक्षा और प्रशिक्षण: सर्वोत्तम सुरक्षा अभ्यासों की समझ बढ़ाने के लिए विकासकर्ताओं और हितधारकों को लगातार शिक्षा व प्रशिक्षण दें।
लगातार परीक्षण और DevSecOps अपनाकर संगठन अपने सॉफ्टवेयर एप्लिकेशन की समग्र सुरक्षा स्थिति सुधार सकते हैं और संभावित साइबर हमलों का जोखिम घटा सकते हैं।
पेनिट्रेशन टेस्टिंग में नैतिक पहलू
पेनिट्रेशन टेस्टिंग में नैतिक पहलू अहम भूमिका निभाते हैं। साइबर सुरक्षा विशेषज्ञ होने के नाते हमारी जिम्मेदारी है कि हमारे काम नैतिक मानकों और सिद्धांतों के अनुरूप हों। साइबर अपराधी अपनी तरकीबें लगातार बदलते हुए प्रणालियों और नेटवर्क की कमजोरियों का शोषण करते हैं। इसलिए परीक्षकों को नवीनतम नैतिक दिशा-निर्देशों और सर्वोत्तम अभ्यासों से अपडेट रहना चाहिए।
पेनिट्रेशन परीक्षकों के कौशल और प्रशिक्षण
साइबर सुरक्षा विशेषज्ञ के रूप में पेनिट्रेशन परीक्षकों के लिए जरूरी कौशल और प्रशिक्षण समझना चाहिए। पेनिट्रेशन परीक्षकों की नेटवर्किंग, ऑपरेटिंग सिस्टम और प्रोग्रामिंग भाषाओं में मजबूत नींव होनी चाहिए। उन्हें सुरक्षा सिद्धांतों और सर्वोत्तम अभ्यासों का ज्ञान भी होना चाहिए। प्रभावी पेनिट्रेशन टेस्ट के लिए एथिकल हैकिंग की तकनीकें और उपकरण भी जरूरी हैं।
कुशल पेनिट्रेशन परीक्षक बनने के लिए औपचारिक प्रशिक्षण लें और Certified Ethical Hacker (CEH) या Offensive Security Certified Professional (OSCP) जैसे उचित प्रमाणपत्र हासिल करें। ये प्रमाणपत्र पेनिट्रेशन टेस्टिंग के लिए जरूरी ज्ञान और कौशल की पुष्टि करते हैं।
तकनीकी कौशल के साथ परीक्षकों में विश्लेषणात्मक सोच और समस्या सुलझाने की क्षमता भी होनी चाहिए। उन्हें हमलावर की तरह सोचकर प्रणालियों और एप्लिकेशन की संभावित कमजोरियां पहचाननी चाहिए।
पेनिट्रेशन टेस्टिंग के नए रुझानों और तकनीकों से अपडेट रहने के लिए पेशेवर लगातार सीखें और साइबर सुरक्षा सम्मेलनों तथा Capture the Flag (CTF) प्रतियोगिताओं में भाग लें।
तकनीकी विशेषज्ञता, विश्लेषणात्मक सोच और लगातार सीखने का मेल पेनिट्रेशन परीक्षकों को सुरक्षा जोखिम प्रभावी ढंग से पहचानने और घटाने में मदद करता है।
पेनिट्रेशन टेस्टिंग का भविष्य तेजी से बदल रहा है। तकनीक आगे बढ़ने और साइबर खतरे अधिक परिष्कृत होने के साथ संगठनों को साइबर सुरक्षा में आगे रहना जरूरी है। simeononsecurity.com पर विशेषज्ञ सुरक्षा जानकारी और संसाधन उपलब्ध हैं, जो बदलते साइबर सुरक्षा क्षेत्र को समझने में मदद करते हैं। शुरुआती और अनुभवी दोनों पाठकों को वहां नवीनतम रुझान, सर्वोत्तम अभ्यास और ज्ञान बढ़ाने के जरूरी संसाधन मिलते हैं, जो उनके कौशल बढ़ाने में मदद करते हैं। साइबर सुरक्षा में आगे रहने का तरीका जानने के लिए आज simeononsecurity.com पर जाएं।
निष्कर्ष
कुल मिलाकर, नियमित पेनिट्रेशन टेस्टिंग संगठन की साइबर प्रतिरक्षा की सुरक्षा और लचीलेपन को सुनिश्चित करने में महत्वपूर्ण है। कमजोरियों और कमियों का व्यवस्थित आकलन करके संगठन दुर्भावनापूर्ण पक्षों के शोषण से पहले संभावित सुरक्षा खामियां पहचानकर दूर कर सकते हैं। नियमित पेनिट्रेशन टेस्टिंग के अनेक लाभों में बेहतर घटना प्रतिक्रिया, नियामक जरूरतों का अनुपालन और संवेदनशील डेटा की बेहतर सुरक्षा शामिल है। प्रभावी परीक्षण के लिए सावधानीपूर्वक योजना, उपयुक्त उपकरणों व तकनीकों का इस्तेमाल और सर्वोत्तम अभ्यासों का पालन जरूरी है। साइबर सुरक्षा क्षेत्र बदलने के साथ पेनिट्रेशन टेस्टिंग को भी उभरती तकनीकों और खतरों के अनुसार ढलना, स्वचालन व कृत्रिम बुद्धिमत्ता अपनाना और लगातार परीक्षण तथा DevSecOps के सिद्धांतों से जुड़ना होगा। जिम्मेदार और प्रभावी उपयोग के लिए नैतिक पहलू और परीक्षकों के कौशल व प्रशिक्षण का निरंतर विकास भी जरूरी रहेगा।
अक्सर पूछे जाने वाले प्रश्न
पेनिट्रेशन टेस्टिंग क्या है?
पेनिट्रेशन टेस्टिंग, जिसे एथिकल हैकिंग भी कहते हैं, कंप्यूटर प्रणालियों और नेटवर्क की कमजोरियां पहचानने का सक्रिय तरीका है। इसमें वास्तविक हमलों का अनुकरण करके संगठन की सुरक्षा स्थिति जांची जाती है।
नियमित पेनिट्रेशन टेस्टिंग क्यों जरूरी है?
नियमित पेनिट्रेशन टेस्टिंग जरूरी है, क्योंकि यह दुर्भावनापूर्ण पक्षों के शोषण से पहले कमजोरियां पहचानने और दूर करने में मदद करती है। इससे व्यवसाय साइबर खतरों से आगे रहकर संवेदनशील डेटा सुरक्षित रख सकते हैं।
नियमित पेनिट्रेशन टेस्टिंग के क्या लाभ हैं?
लाभों में सुरक्षा नियंत्रण की कमजोरियां पहचानना, सुरक्षा उपायों की प्रभावशीलता जांचना, घटना प्रतिक्रिया क्षमता सुधारना और नियामक अनुपालन जरूरतें पूरी करना शामिल है।
पेनिट्रेशन टेस्टिंग की सामान्य तकनीकें क्या हैं?
सामान्य तकनीकों में नेटवर्क स्कैनिंग, कमजोरी आकलन, कमजोरियों का शोषण, सोशल इंजीनियरिंग और पासवर्ड क्रैकिंग शामिल हैं। इनसे परीक्षक अलग-अलग कोणों से कमजोरियां पहचानते हैं।
पेनिट्रेशन टेस्टिंग करने की चुनौतियां क्या हैं?
जटिल नेटवर्क वातावरण, बदलती हमले की तकनीकें, समय और संसाधनों की कमी तथा कुशल परीक्षकों की जरूरत जैसे कारणों से पेनिट्रेशन टेस्टिंग चुनौतीपूर्ण हो सकती है। सावधानीपूर्वक योजना और समन्वय से इन चुनौतियों का सामना किया जा सकता है।
प्रभावी पेनिट्रेशन टेस्टिंग के सर्वोत्तम अभ्यास क्या हैं?
प्रमुख अभ्यासों में स्पष्ट उद्देश्य तय करना, उचित अनुमति लेना, स्वचालित और मैनुअल परीक्षण मिलाकर करना, निष्कर्ष सही ढंग से दर्ज करना और सुधार के काम आने वाली सिफारिशें देना शामिल है।
Related Posts