रैनसमवेयर से अपनी सुरक्षा कैसे करें

Table of Contents
रैनसमवेयर हमले: वे क्या हैं, कैसे काम करते हैं, और उनसे अपनी सुरक्षा कैसे करें
हाल के वर्षों में रैनसमवेयर हमले साइबर अपराध के सबसे प्रचलित और नुकसानदेह रूपों में से एक बन गए हैं। व्यक्तियों और संगठनों के लिए यह समझना ज़रूरी है कि रैनसमवेयर हमले कैसे काम करते हैं और उनका संभावित प्रभाव क्या हो सकता है। इस लेख में हम रैनसमवेयर हमलों की कार्यप्रणाली समझेंगे, प्रमुख उदाहरण देखेंगे, और इन दुर्भावनापूर्ण अभियानों का शिकार बनने से बचने के प्रभावी उपाय बताएँगे।
रैनसमवेयर हमलों को समझना
रैनसमवेयर हमलों से सुरक्षा की शुरुआत यह समझने से होती है कि दाँव पर क्या लगा है। पहले “रैनसमवेयर” शब्द की परिभाषा देखें।
रैनसमवेयर एक प्रकार का दुर्भावनापूर्ण सॉफ्टवेयर है, जो पीड़ित के कंप्यूटर या नेटवर्क की फ़ाइलों को एन्क्रिप्ट करता है और उन्हें फिरौती चुकाए जाने तक अनुपलब्ध बना देता है। यह आम तौर पर फ़िशिंग ईमेल, दुर्भावनापूर्ण अटैचमेंट, या समझौता की गई वेबसाइटों के माध्यम से पहुँचाया जाता है।
रैनसमवेयर हमले गंभीर खतरा हैं, क्योंकि वे किसी व्यक्ति या संगठन के कामकाज को ठप कर सकते हैं और भारी वित्तीय नुकसान पहुँचा सकते हैं।
रैनसमवेयर हमलों का इतिहास
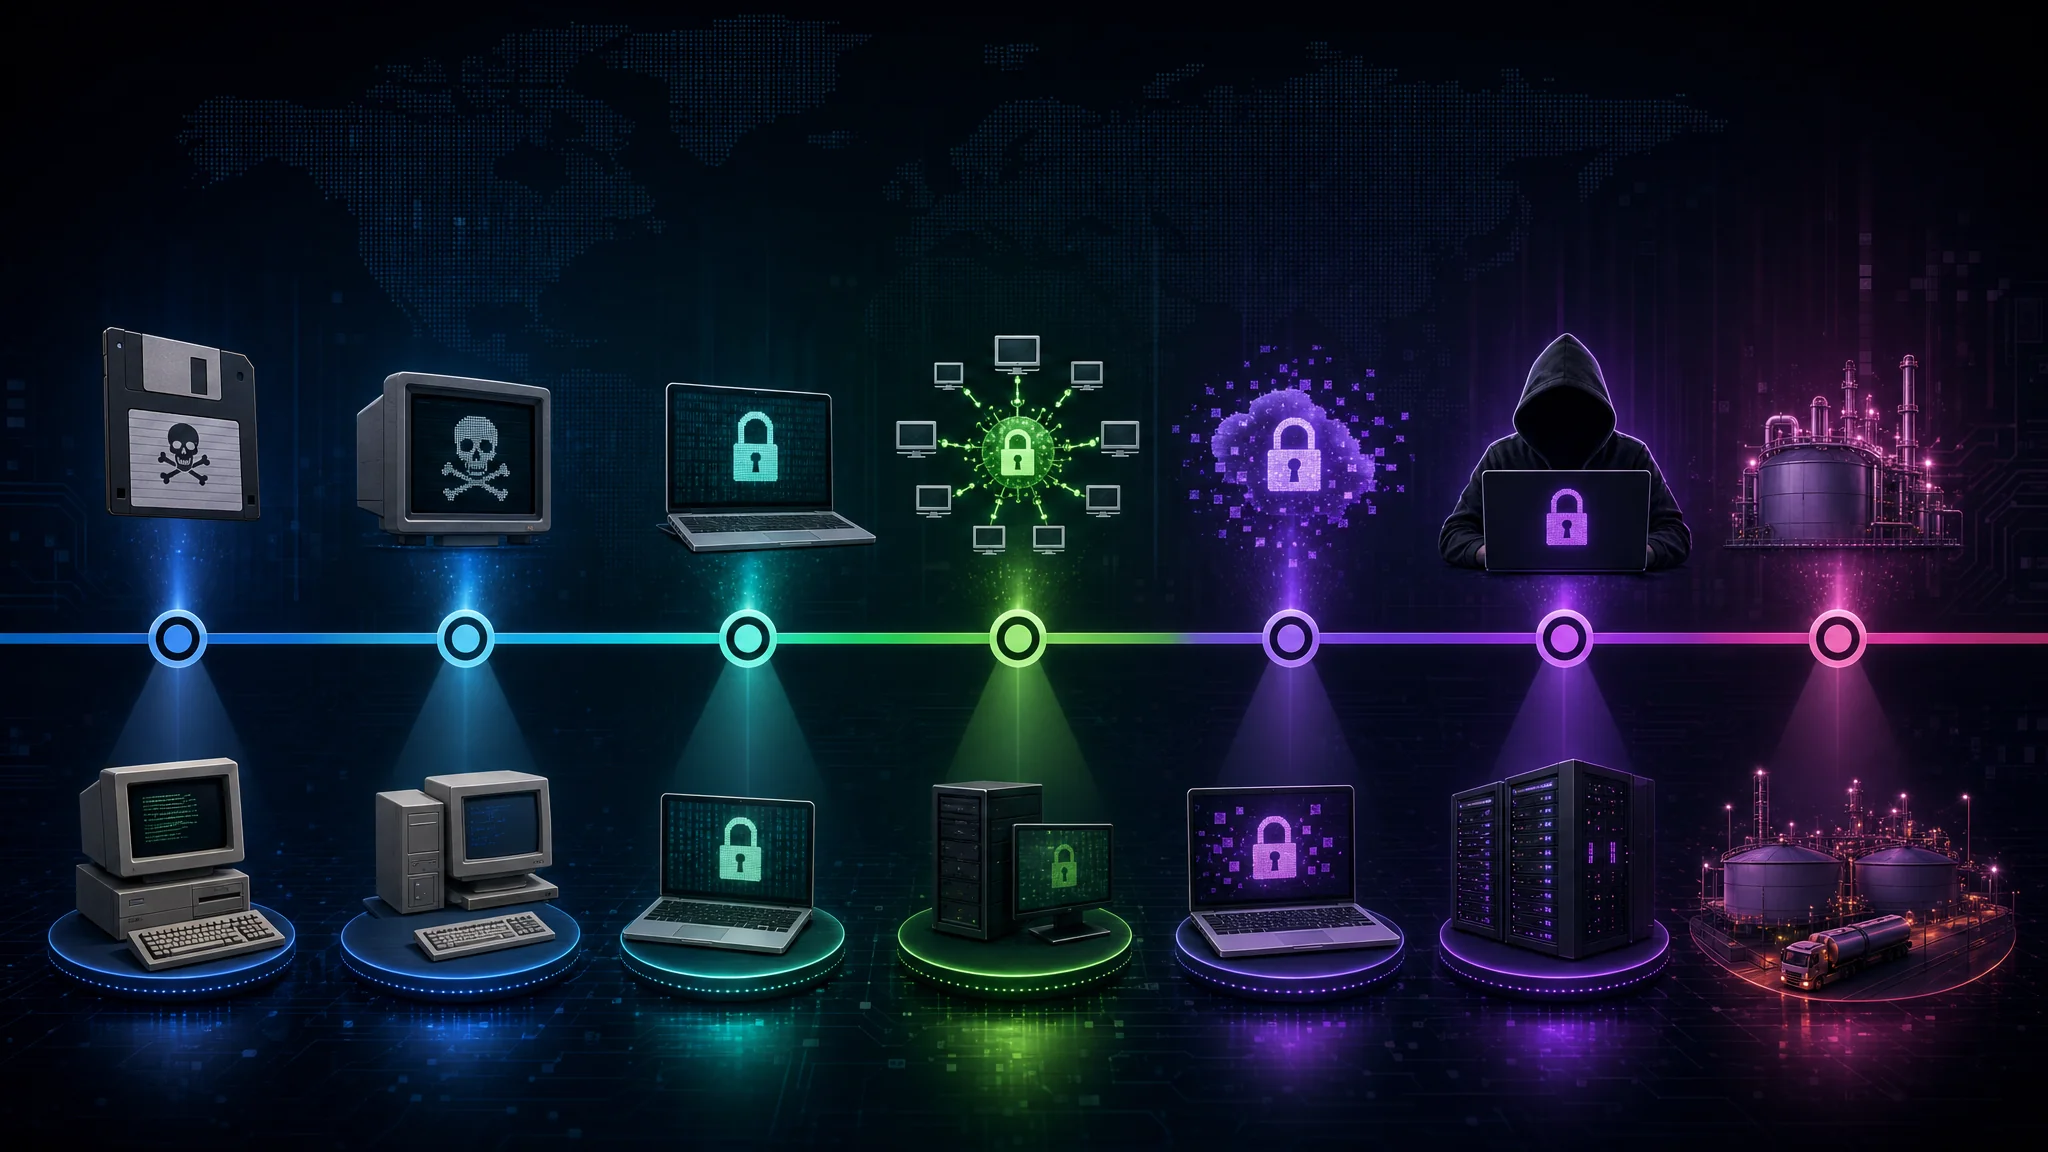
रैनसमवेयर हमलों का लंबा और घटनापूर्ण इतिहास है। शुरुआती ज्ञात उदाहरणों में से एक 1989 के AIDS ट्रोजन का है। यह दुर्भावनापूर्ण प्रोग्राम फ्लॉपी डिस्क से फैलता था, उपयोगकर्ताओं की फ़ाइलें एन्क्रिप्ट करता था, और फिरौती पनामा के एक पोस्ट ऑफिस बॉक्स में भेजने की माँग करता था।
समय के साथ रैनसमवेयर हमले अधिक परिष्कृत और आम होते गए और साइबर अपराधियों के पसंदीदा औज़ार बन गए। CryptoLocker, Locky, और Ryuk जैसे रैनसमवेयर परिवारों ने बड़े पैमाने पर नुकसान किया और अरबों डॉलर का वित्तीय घाटा पहुँचाया।
हाल के इतिहास के सबसे कुख्यात हमलों में से एक 2017 का WannaCry हमला है। इस वैश्विक साइबर हमले ने 150 से अधिक देशों में लाखों कंप्यूटरों को प्रभावित किया, जिनमें ब्रिटेन की राष्ट्रीय स्वास्थ्य सेवा (NHS) जैसे बड़े संगठन भी शामिल थे। हमलावरों ने Windows ऑपरेटिंग सिस्टम की एक कमज़ोरी का फ़ायदा उठाया। हमला तेज़ी से फैला और संक्रमित मशीनों की फ़ाइलें एन्क्रिप्ट कर दीं। हमलावरों ने Bitcoin में फिरौती माँगी, जिससे घटना से निपटना और जटिल हो गया।
एक और बड़ी खबर बना हमला 2021 में Colonial Pipeline पर हुआ। निशाना संयुक्त राज्य अमेरिका के सबसे बड़े ईंधन पाइपलाइन संचालकों में से एक था, जिससे पूर्वी तट पर ईंधन आपूर्ति बुरी तरह बाधित हुई। इस हमले का आरोप DarkSide नाम के रैनसमवेयर समूह पर लगा, जिसने लाखों डॉलर मूल्य के Bitcoin की माँग की। इस घटना ने महत्वपूर्ण अवसंरचना की रैनसमवेयर हमलों के प्रति कमज़ोरी दिखाई और आवश्यक सेवाओं पर पड़ने वाले संभावित असर को लेकर चिंता बढ़ाई।
रैनसमवेयर हमले लगातार बदल रहे हैं और अधिक परिष्कृत होते जा रहे हैं, इसलिए संगठनों और व्यक्तियों को सतर्क रहना चाहिए। मज़बूत साइबर सुरक्षा उपाय लागू करना, सॉफ्टवेयर को नियमित रूप से अपडेट करना, कर्मचारियों को फ़िशिंग और दूसरे आक्रमण मार्गों के बारे में शिक्षित करना, और महत्वपूर्ण डेटा का सुरक्षित बैकअप रखना जोखिम कम करने के अहम कदम हैं।
इसके अलावा, Bitcoin जैसी क्रिप्टोकरेंसी ने गुमनाम रूप से फिरौती चुकाना आसान बनाया है। इससे क़ानून प्रवर्तन एजेंसियों के लिए अपराधियों का पता लगाना और उन्हें पकड़ना अधिक कठिन हो जाता है। इसने साइबर अपराधियों के लिए लाभदायक कारोबारी मॉडल बनाया और रैनसमवेयर के विकास तथा प्रसार को बढ़ावा दिया।
कुल मिलाकर, रैनसमवेयर हमलों का इतिहास, तरीके और प्रभाव समझना उनसे निपटने की प्रभावी रणनीतियाँ बनाने के लिए ज़रूरी है। जानकारी से अपडेट रहकर और सक्रिय सुरक्षा उपाय अपनाकर व्यक्ति तथा संगठन इन हमलों के विनाशकारी नतीजों से बेहतर बच सकते हैं।
रैनसमवेयर हमले की कार्यप्रणाली
रैनसमवेयर हमले के पैमाने और संभावित परिणामों को समझने के लिए यह जानना ज़रूरी है कि हमलावर उन्हें कैसे अंजाम देते हैं और वे किन चरणों से गुज़रते हैं।
हमलावर सिस्टम में घुसपैठ करने और मूल्यवान डेटा को बंधक बनाने के लिए कई तरीके अपनाते हैं। आइए इस कार्यप्रणाली को विस्तार से समझें।
रैनसमवेयर आपके सिस्टम को कैसे संक्रमित करता है
रैनसमवेयर अक्सर भ्रामक तरीकों से सिस्टम में पहुँचता है, जैसे दुर्भावनापूर्ण ईमेल अटैचमेंट या संक्रमित वेबसाइटें। साइबर अपराधी अपनी तकनीकें लगातार बेहतर बनाते रहते हैं और सोशल इंजीनियरिंग से उपयोगकर्ताओं को संक्रमित फ़ाइल खोलने या दुर्भावनापूर्ण लिंक पर क्लिक करने के लिए फँसाते हैं।
शुरुआती संक्रमण सफल होने पर रैनसमवेयर नेटवर्क में फैलना और आगे बढ़ते हुए फ़ाइलों को एन्क्रिप्ट करना शुरू कर देता है। यह तेज़ी से फैलकर पूरे संगठन के बुनियादी ढाँचे को ठप कर सकता है, इसलिए मज़बूत सुरक्षा उपाय लागू करना ज़रूरी है।
रैनसमवेयर संक्रमण अक्सर सॉफ्टवेयर या ऑपरेटिंग सिस्टम की कमज़ोरियों का फ़ायदा उठाते हैं। इसलिए सॉफ्टवेयर को अद्यतन रखना और पहचानी गई कमज़ोरियों पर तुरंत सुरक्षा पैच लगाना ज़रूरी है। सिस्टम नियमित रूप से अपडेट करने से रैनसमवेयर का शिकार बनने का जोखिम काफ़ी कम हो सकता है।
रैनसमवेयर हमले की प्रक्रिया
सिस्टम में घुसने के बाद रैनसमवेयर एन्क्रिप्शन प्रक्रिया शुरू करता है। वह कुछ फ़ाइल प्रकारों को निशाना बनाकर उन्हें अनुपलब्ध कर देता है। इसमें आम तौर पर जटिल एल्गोरिदम इस्तेमाल होते हैं, जिनसे कुंजी के बिना फ़ाइलों को डिक्रिप्ट करना लगभग असंभव हो जाता है।
एन्क्रिप्शन के बाद हमलावर फिरौती का संदेश दिखाता है, आम तौर पर पॉप-अप या टेक्स्ट फ़ाइल के रूप में, जिसमें डिक्रिप्शन कुंजी पाने के लिए भुगतान करने के निर्देश होते हैं। संदेश में यह धमकी भी हो सकती है कि तय समय में भुगतान न करने पर एन्क्रिप्ट की गई फ़ाइलें हमेशा के लिए मिटा दी जाएँगी या फिरौती की रकम बढ़ा दी जाएगी।
रैनसमवेयर हमला करते समय हमलावर को नाज़ुक संतुलन बनाना पड़ता है। एन्क्रिप्शन इतना मज़बूत हो कि कुंजी के बिना फ़ाइलें खोलना लगभग असंभव हो, लेकिन पीड़ित को भुगतान करने के लिए पर्याप्त प्रोत्साहन भी मिले। कुछ मामलों में हमलावर भुगतान की प्रक्रिया समझाने के लिए “ग्राहक सहायता” भी देते हैं, जिससे हमला और जटिल हो जाता है।
ध्यान रखें: फिरौती देने से एन्क्रिप्ट की गई फ़ाइलें वापस मिलने या सिस्टम से मैलवेयर हटने की गारंटी नहीं होती। साइबर सुरक्षा विशेषज्ञ फिरौती देने से सख़्ती से मना करते हैं, क्योंकि इससे रैनसमवेयर हमले अधिक लाभदायक बनते हैं और भविष्य के अपराधों को बढ़ावा मिलता है।
कुल मिलाकर, रैनसमवेयर हमले की कार्यप्रणाली समझने से प्रभावी रोकथाम के उपाय लागू किए जा सकते हैं। सतर्क रहना, सॉफ्टवेयर अपडेट रखना, उपयोगकर्ताओं को संभावित खतरों के बारे में शिक्षित करना, और मज़बूत सुरक्षा उपाय अपनाना इन दुर्भावनापूर्ण हमलों का शिकार बनने का जोखिम काफ़ी घटा सकता है।
रैनसमवेयर हमलों का प्रभाव
सफल रैनसमवेयर हमले के दूरगामी नतीजे होते हैं, जिनमें वित्तीय और गैर-वित्तीय दोनों तरह के परिणाम शामिल हैं। यहाँ कुछ सबसे महत्वपूर्ण प्रभाव दिए गए हैं।
रैनसमवेयर हमले बढ़ती चिंता का विषय हैं। साइबर अपराधियों द्वारा किए गए ये दुर्भावनापूर्ण हमले व्यक्तियों और संगठनों, दोनों पर विनाशकारी असर डाल सकते हैं। नीचे हम वित्तीय और गैर-वित्तीय नतीजों को समझेंगे और उनके व्यापक प्रभाव की व्याख्या करेंगे।
रैनसमवेयर हमलों के वित्तीय परिणाम
रैनसमवेयर हमले व्यक्तियों और संगठनों को गंभीर वित्तीय नुकसान पहुँचा सकते हैं। खर्च में हमलावरों द्वारा माँगी गई फिरौती के साथ घटना की प्रतिक्रिया, फॉरेंसिक जाँच, और अतिरिक्त सुरक्षा उपाय लागू करने का खर्च भी शामिल होता है।
संगठनों के लिए वित्तीय असर बहुत बड़ा हो सकता है। तत्काल फिरौती के अलावा, उन्हें हमले से उबरने की लागत भी उठानी पड़ती है। इसमें उल्लंघन की जाँच के लिए साइबर सुरक्षा विशेषज्ञों को नियुक्त करना, नए सुरक्षा बुनियादी ढाँचे में निवेश, और ग्राहक डेटा उजागर होने पर संभावित भारी जुर्माने शामिल हैं।
रैनसमवेयर से प्रभावित संगठनों को प्रतिष्ठा का नुकसान, ग्राहकों का जाना, और संभावित क़ानूनी परिणाम भी झेलने पड़ सकते हैं। सीमित संसाधनों वाले छोटे कारोबारियों पर वित्तीय असर खास तौर पर विनाशकारी हो सकता है और वे पूरी तरह उबर नहीं पाते। कुछ मामलों में हमले का वित्तीय दबाव दिवालियापन तक पहुँचा सकता है।
डेटा का नुकसान और अन्य गैर-वित्तीय प्रभाव
वित्तीय असर के अलावा, रैनसमवेयर हमलों से अक्सर बड़े पैमाने पर डेटा का नुकसान होता है। पीड़ित मूल्यवान बौद्धिक संपदा, ग्राहक डेटा, या मालिकाना जानकारी खो सकते हैं, जिससे उनके संचालन को बड़ा झटका लगता है और भरोसा कम होता है।
डेटा खोने के परिणाम तत्काल वित्तीय असर से भी आगे जाते हैं। व्यक्तियों की निजी जानकारी खोने से पहचान की चोरी या अन्य साइबर अपराध हो सकते हैं। कारोबारों के संवेदनशील डेटा के नुकसान से अनुपालन नियमों का उल्लंघन हो सकता है, प्रतिष्ठा को नुकसान पहुँच सकता है, और क़ानूनी परिणाम हो सकते हैं।
रैनसमवेयर हमलों से कामकाज में बाधा और डाउनटाइम भी हो सकता है, जिससे उत्पादकता घटती है, समय-सीमाएँ चूकती हैं, और ग्राहक असंतुष्ट होते हैं। आधुनिक कारोबार चौबीसों घंटे चलते हैं, इसलिए सामान्य संचालन जल्दी बहाल करना महत्वपूर्ण है। यही मज़बूत घटना-प्रतिक्रिया योजनाओं की ज़रूरत दिखाता है। हमलों का असर कम करने के लिए संगठनों को बैकअप सिस्टम और आपदा-पुनर्प्राप्ति रणनीतियों में निवेश करना चाहिए।
इसके अलावा, प्रभावित व्यक्तियों और संगठनों पर पड़ने वाले मनोवैज्ञानिक तनाव को कम करके नहीं आँकना चाहिए। उल्लंघन और असुरक्षा का एहसास लंबे समय तक बना रह सकता है और डिजिटल सिस्टम पर भरोसे तथा दूसरों पर फिर से विश्वास करने की क्षमता को प्रभावित कर सकता है।
कुल मिलाकर, रैनसमवेयर का असर केवल वित्तीय नुकसान तक सीमित नहीं है। इसमें डेटा का नुकसान, प्रतिष्ठा को क्षति, संचालन में बाधा, और भरोसे का ह्रास शामिल है। खतरे का परिदृश्य बदलता रहता है, इसलिए व्यक्तियों और संगठनों को सतर्क रहना और मज़बूत साइबर सुरक्षा उपाय लागू करना चाहिए।
उल्लेखनीय रैनसमवेयर हमले
प्रमुख रैनसमवेयर हमलों का अध्ययन करने से यह समझने में मदद मिलती है कि इन अभियानों का व्यक्तियों और संस्थानों पर कितना बड़ा असर पड़ सकता है। आइए दो प्रमुख मामलों पर नज़र डालें।
मामला: WannaCry रैनसमवेयर हमला
मई 2017 में हुआ WannaCry रैनसमवेयर हमला इतिहास के सबसे बड़े और व्यापक रैनसमवेयर हमलों में से एक था। इसने Windows ऑपरेटिंग सिस्टम की एक कमज़ोरी का फ़ायदा उठाकर 150 देशों में लाखों सिस्टम प्रभावित किए।
इस हमले ने रैनसमवेयर की विनाशकारी क्षमता दिखाई और संगठनों के लिए सुरक्षा पैच तथा अपडेट समय पर लागू करने की ज़रूरत उजागर की।
WannaCry हमला वर्म जैसे व्यवहार से शुरू हुआ। यह नेटवर्क में तेज़ी से फैला और कमज़ोर सिस्टमों को संक्रमित करता गया। इसने संक्रमित कंप्यूटरों की फ़ाइलें एन्क्रिप्ट कीं और उन्हें खोलने के लिए Bitcoin में फिरौती माँगी। इस हमले ने व्यक्तियों और संगठनों, जिनमें स्वास्थ्य सेवा संस्थान, सरकारी एजेंसियाँ, और हर आकार के कारोबार शामिल थे, को निशाना बनाया।
इस हमले का असर व्यापक था और स्वास्थ्य सेवा, परिवहन, और वित्त जैसे महत्वपूर्ण क्षेत्रों में गंभीर बाधाएँ आईं। अस्पतालों को मरीजों को दूसरी जगह भेजना पड़ा, और मेडिकल रिकॉर्ड उपलब्ध न होने के कारण सर्जरी टाल दी गईं। शिपिंग और लॉजिस्टिक्स कंपनियों को देरी और वित्तीय नुकसान हुआ। हमले ने महत्वपूर्ण अवसंरचना की कमज़ोरी को लेकर चिंता बढ़ाई और मज़बूत साइबर सुरक्षा उपायों की आवश्यकता दिखाई।
मामला: NotPetya रैनसमवेयर हमला
जून 2017 में हुए NotPetya रैनसमवेयर हमले का निशाना शुरुआत में मुख्य रूप से यूक्रेन के संगठन थे, लेकिन यह जल्दी ही अंतरराष्ट्रीय स्तर पर फैल गया और कई बहुराष्ट्रीय कंपनियाँ प्रभावित हुईं। यह हमला पहले यूक्रेन में व्यापक रूप से उपयोग किए जाने वाले टैक्स अकाउंटिंग सॉफ्टवेयर के अपडेट का रूप धारण करके आया।
इस घटना ने मज़बूत बैकअप रणनीतियों का महत्व और रैनसमवेयर हमलों के प्रभाव तथा विनाश को कम करने के लिए अच्छी तरह जाँची गई आपदा-पुनर्प्राप्ति योजनाओं की ज़रूरत दिखाई।
NotPetya ने टैक्स अकाउंटिंग सॉफ्टवेयर के अपडेट तंत्र की एक कमज़ोरी का फ़ायदा उठाया, जिससे मैलवेयर नेटवर्क में घुसा और फैल गया। सिस्टम में पहुँचने के बाद इसने फ़ाइलें एन्क्रिप्ट कीं और Bitcoin में फिरौती माँगी। लेकिन पारंपरिक रैनसमवेयर से अलग, NotPetya का मुख्य उद्देश्य आर्थिक लाभ नहीं, बल्कि व्यापक विनाश था।
इस हमले ने शिपिंग कंपनी Maersk, दवा निर्माता Merck, और खाद्य निर्माता Mondelez International सहित बड़ी बहुराष्ट्रीय कंपनियों को प्रभावित किया। इन कंपनियों के कामकाज में बड़ी बाधा आई और कुछ ने सैकड़ों मिलियन डॉलर का नुकसान आँका।
NotPetya के व्यापक नतीजे भी हुए, क्योंकि इसने आपूर्ति शृंखला सुरक्षा की कमज़ोरियाँ उजागर कीं। इस हमले ने वैश्विक नेटवर्कों के आपसी जुड़ाव और एक ही उल्लंघन से कई संगठनों पर श्रृंखलाबद्ध असर पड़ने की संभावना दिखाई।
NotPetya हमले के जवाब में सरकारों और साइबर सुरक्षा विशेषज्ञों ने सक्रिय उपायों का महत्व बताया, जैसे नियमित सॉफ्टवेयर अपडेट, नेटवर्क विभाजन, और कर्मचारी जागरूकता प्रशिक्षण। यह घटना दुनिया भर के संगठनों के लिए चेतावनी थी कि वे अपनी साइबर सुरक्षा मजबूत करें और व्यापक घटना-प्रतिक्रिया योजनाएँ बनाएँ।
रैनसमवेयर हमलों से सुरक्षा
रैनसमवेयर हमले अब भी गंभीर खतरा हैं, लेकिन व्यक्ति और संगठन इन दुर्भावनापूर्ण अभियानों का शिकार बनने का जोखिम घटाने के लिए सक्रिय कदम उठा सकते हैं।
साइबर स्वच्छता के सर्वोत्तम अभ्यास
रैनसमवेयर से बचाव के लिए अच्छी साइबर स्वच्छता बनाए रखना बहुत ज़रूरी है। इसमें सॉफ्टवेयर और ऑपरेटिंग सिस्टम को नियमित रूप से अपडेट करना, मज़बूत और अलग-अलग पासवर्ड इस्तेमाल करना, मल्टी-फैक्टर प्रमाणीकरण लागू करना, और संदिग्ध लिंक या अज्ञात स्रोतों से आए अटैचमेंट खोलने में सावधानी रखना शामिल है।
साइबर स्वच्छता के लिए सक्रिय रवैया रैनसमवेयर संक्रमण और अन्य साइबर खतरों का जोखिम काफ़ी कम कर सकता है।
रैनसमवेयर रोकने में एंटीवायरस सॉफ्टवेयर की भूमिका
रैनसमवेयर हमलों को रोकने और पहचानने में एंटीवायरस सॉफ्टवेयर महत्वपूर्ण भूमिका निभाता है। अच्छे समाधान व्यवहार-आधारित विश्लेषण और मशीन लर्निंग जैसे उन्नत खतरा-पहचान तरीकों का उपयोग करते हैं, ताकि रैनसमवेयर दुर्भावनापूर्ण कोड चलाने से पहले उसे पहचाना और रोका जा सके। भरोसेमंद और अद्यतन एंटीवायरस सॉफ्टवेयर बहुस्तरीय साइबर सुरक्षा रणनीति का अहम हिस्सा है।
नियमित डेटा बैकअप का महत्व
रैनसमवेयर हमले का असर कम करने के लिए महत्वपूर्ण डेटा का नियमित बैकअप लेना ज़रूरी है। बैकअप आपको हमलावरों की माँगों के आगे झुके बिना एन्क्रिप्ट की गई फ़ाइलें बहाल करने का तरीका देता है। लेकिन हमले के दौरान बैकअप भी प्रभावित न हों, इसके लिए उन्हें ऑफ़लाइन या सुरक्षित, अलग-थलग वातावरण में रखना चाहिए।
संगठनों को सख़्त बैकअप कार्यक्रम बनाना चाहिए और डेटा बहाली की प्रक्रिया नियमित रूप से जाँचनी चाहिए। इससे डेटा की अखंडता सुनिश्चित होती है और हमले के बाद तेज़ी से उबरने की क्षमता बनी रहती है।
निष्कर्ष
कुल मिलाकर, रैनसमवेयर हमले व्यक्तियों और संगठनों की साइबर सुरक्षा के लिए गंभीर और तेज़ी से बदलता खतरा हैं। उनकी कार्यप्रणाली, संभावित असर, और सुरक्षा उपाय समझना इस साइबर अपराध से बचाव के लिए ज़रूरी है। सतर्क रहकर, सर्वोत्तम अभ्यास अपनाकर, और मज़बूत सुरक्षा उपाय लागू करके हम रैनसमवेयर हमलों को रोक सकते हैं, पहचान सकते हैं, और उनसे उबर सकते हैं, तथा सभी के लिए अधिक सुरक्षित डिजिटल वातावरण बना सकते हैं।
Related Posts