न्यूनतम विशेषाधिकार के सिद्धांत में महारत हासिल करें

Table of Contents
Linux सिस्टम पर न्यूनतम विशेषाधिकार आधारित पहुँच नियंत्रण नीतियाँ लागू करना: सफलता के लिए सुझाव और रणनीतियाँ
आज के साइबर सुरक्षा परिवेश में संवेदनशील जानकारी और डिजिटल संपत्तियों की रक्षा करना बेहद महत्वपूर्ण है। संगठन न्यूनतम विशेषाधिकार आधारित पहुँच नीतियाँ लागू करके अपनी सुरक्षा मजबूत कर सकते हैं। उपयोगकर्ताओं को उनके काम के लिए आवश्यक न्यूनतम अधिकार ही दें। इससे अनधिकृत पहुँच और अनजाने नुकसान का जोखिम घटता है। इस लेख में सिद्धांत, साइबर सुरक्षा में इसका महत्व, Linux की भूमिका, कार्यान्वयन के चरण, सर्वोत्तम तरीके और आम समस्याओं के समाधान बताए गए हैं।
साइबर सुरक्षा में न्यूनतम विशेषाधिकार का महत्व
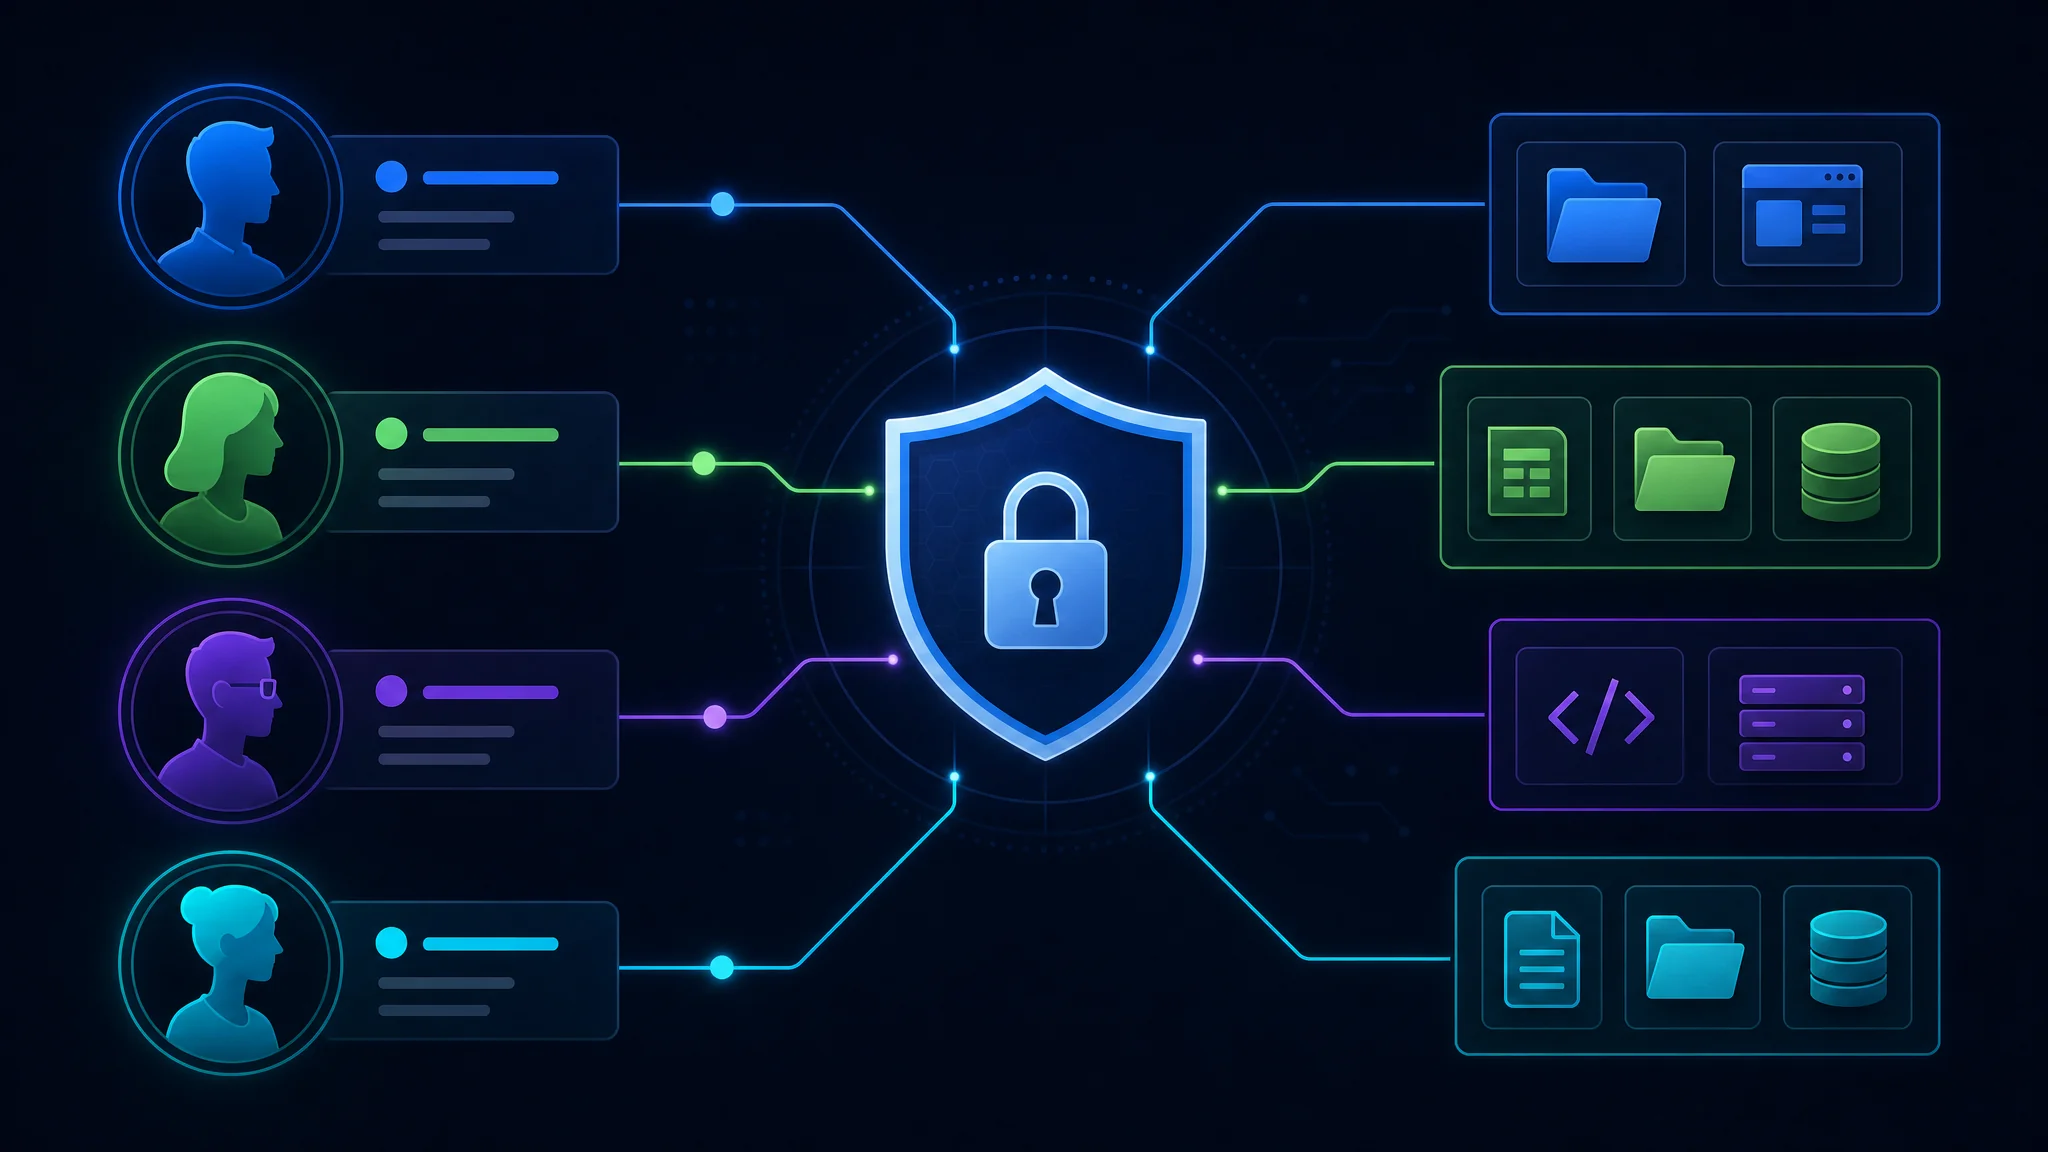
न्यूनतम विशेषाधिकार लागू करने से सुरक्षित परिवेश बनाए रखने में मदद मिलती है। उपयोगकर्ताओं को केवल ज़रूरी अधिकार देने से हमले का क्षेत्र छोटा होता है और सुरक्षा उल्लंघन का संभावित प्रभाव सीमित रहता है। साइबर खतरे तेज़ी से बदलते हैं। इसलिए संगठनों को अनधिकृत पहुँच और उपयोगकर्ता की गलतियों के जोखिम घटाने के लिए सक्रिय कदम उठाने चाहिए।
मान लें कि किसी संगठन का आईटी विभाग हर कर्मचारी को काम के कंप्यूटर पर प्रशासनिक विशेषाधिकार देता है। तब हर कर्मचारी सॉफ़्टवेयर स्थापित कर सकता है, सिस्टम सेटिंग बदल सकता है और संवेदनशील फ़ाइलें खोल सकता है। यह सुविधाजनक लग सकता है, लेकिन इससे मैलवेयर संक्रमण, अनजाने में डेटा खोने और महत्वपूर्ण सिस्टम पर अनधिकृत पहुँच का खतरा बढ़ता है। न्यूनतम विशेषाधिकार के तहत केवल अधिकृत लोग, जिन्हें प्रशासनिक अधिकारों की वैध आवश्यकता है, ये काम कर सकते हैं।
यह सिद्धांत संगठनों को नियामक आवश्यकताएँ पूरी करने में भी मदद करता है। Payment Card Industry Data Security Standard (PCI DSS) और General Data Protection Regulation (GDPR) जैसे उद्योग मानक संवेदनशील डेटा तक पहुँच सीमित रखने पर ज़ोर देते हैं। इस सिद्धांत को लागू करके संगठन डेटा सुरक्षा और अनुपालन के प्रति अपनी प्रतिबद्धता दिखाते हैं और संभावित कानूनी व वित्तीय परिणामों से बचते हैं।
न्यूनतम विशेषाधिकार आधारित पहुँच नियंत्रण कैसे काम करता है
यह नियंत्रण उपयोगकर्ताओं को उनके काम के लिए आवश्यक न्यूनतम अनुमतियाँ देता है। यह “जानने की आवश्यकता” या “उपयोग की आवश्यकता” के सिद्धांत पर आधारित है। स्पष्ट अनुमति के बिना उपयोगकर्ता संवेदनशील संसाधनों तक नहीं पहुँच सकते और विशेषाधिकार वाले काम नहीं कर सकते। सटीक नियंत्रण लागू करें और मजबूत सुरक्षा बनाए रखने के लिए अनुमतियों की नियमित समीक्षा करें।
एक सामान्य तरीका भूमिका-आधारित पहुँच नियंत्रण (RBAC) है। संगठन अलग-अलग भूमिकाएँ तय करता है और हर भूमिका को विशेष पहुँच अधिकार देता है। उदाहरण के लिए, “कर्मचारी”, “प्रबंधक” और “प्रशासक” की भूमिकाओं को संसाधनों और कामों तक अलग-अलग स्तर की पहुँच मिल सकती है। उपयोगकर्ताओं को उपयुक्त भूमिका दें ताकि वे केवल अपने काम के लिए ज़रूरी संसाधनों तक पहुँचें।
दूसरा तरीका समय-विशेष पर पहुँच (JIT) है। किसी खास काम के लिए ज़रूरत पड़ने पर उपयोगकर्ता को सीमित समय के लिए संसाधनों तक अस्थायी पहुँच दी जाती है। तय समय पूरा होने पर पहुँच अपने आप वापस ले ली जाती है। इससे दुरुपयोग का जोखिम घटता है।
न्यूनतम विशेषाधिकार लागू करने के लिए सावधानीपूर्वक योजना और निरंतर प्रबंधन चाहिए। नियमित रूप से जाँचें कि अनुमतियाँ अभी भी उचित और आवश्यक हैं। प्रशिक्षण और जागरूकता कार्यक्रम कर्मचारियों को ज़रूरत से अधिक अधिकारों के जोखिम समझने में मदद करते हैं।
न्यूनतम विशेषाधिकार एक व्यापक साइबर सुरक्षा रणनीति का महत्वपूर्ण हिस्सा है। केवल आवश्यक अधिकार दें और पहुँच की नियमित समीक्षा करें। इससे उल्लंघन का जोखिम और अनधिकृत पहुँच का प्रभाव घटता है। सुरक्षित और लचीला परिवेश बनाने के लिए आईटी विभाग, प्रबंधन और कर्मचारियों को मिलकर काम करना चाहिए।
पहुँच नियंत्रण में Linux सिस्टम की भूमिका
संगठन Linux को उसके मज़बूत सुरक्षा फ़ीचर और लचीलेपन के लिए पसंद करते हैं। इसमें न्यूनतम विशेषाधिकार प्रभावी रूप से लागू करने के लिए कई पहुँच नियंत्रण तंत्र हैं।
Linux के पहुँच नियंत्रण तंत्र का परिचय
Linux में विवेकाधीन पहुँच नियंत्रण (DAC), अनिवार्य पहुँच नियंत्रण (MAC) और भूमिका-आधारित पहुँच नियंत्रण (RBAC) शामिल हैं। DAC में संसाधनों के मालिक उन तक पहुँच नियंत्रित करते हैं। MAC और RBAC प्रशासकों को पूरे सिस्टम की नीतियों पर अधिक सूक्ष्म नियंत्रण देते हैं।
DAC में उपयोगकर्ता अपनी फ़ाइलों और डायरेक्टरी की अनुमतियाँ तय करते हैं। वे चुनते हैं कि कौन फ़ाइलों को पढ़, लिख या चला सकता है। इससे संवेदनशील जानकारी की रक्षा और अनधिकृत पहुँच रोकने में मदद मिलती है।
MAC एक सिस्टम-व्यापी पहुँच नियंत्रण तंत्र है जिसे ऑपरेटिंग सिस्टम लागू करता है। इसकी नीतियाँ उपयोगकर्ता और प्रक्रिया जैसे विषयों तथा फ़ाइल और डायरेक्टरी जैसे वस्तुओं को दिए गए लेबल पर आधारित होती हैं। केवल अनुमोदित विषय अपनी सुरक्षा मंज़ूरी और वस्तु के वर्गीकरण के अनुसार पहुँच सकते हैं।
RBAC में भूमिका के आधार पर पहुँच दी जाती है। हर उपयोगकर्ता को एक भूमिका दी जाती है और पहुँच उसी के अनुसार तय होती है। अलग-अलग लोगों के बजाय भूमिकाओं को अनुमतियाँ देना प्रबंधन आसान करता है और नए उपयोगकर्ता जोड़ना सरल बनाता है।
पहुँच नियंत्रण नीतियों के लिए Linux क्यों चुनें
संगठन Linux को उसकी मज़बूती, अनुकूलन क्षमता और समुदाय के सहयोग के कारण चुनते हैं। Linux वितरण में पहुँच नियंत्रण कॉन्फ़िगर करने और लागू करने के लिए कई उपकरण हैं।
Linux सिस्टम स्थिरता और सुरक्षा के लिए जाने जाते हैं। कुछ अन्य ऑपरेटिंग सिस्टम की तुलना में इनमें क्रैश और कमज़ोरियों की संभावना कम हो सकती है। इस कारण वे विश्वसनीय और सुरक्षित पहुँच नियंत्रण समाधान चाहने वाले संगठनों के लिए उपयुक्त हैं।
अनुकूलन क्षमता Linux को लोकप्रिय बनाती है। वितरण अनेक विकल्प और कॉन्फ़िगरेशन देते हैं, जिससे संगठन अपने ज़रूरतों के अनुसार नियंत्रण मॉडल और अनुमतियाँ तय कर सकते हैं।
Linux का ओपन सोर्स होना पारदर्शिता देता है और सुरक्षा विशेषज्ञों को कमज़ोरियाँ खोजने के लिए कोड का ऑडिट करने देता है। सुरक्षा खामियों को जल्दी पहचानकर ठीक किया जा सकता है, जिससे अनधिकृत पहुँच और डेटा उल्लंघन का जोखिम घटता है।
एक बड़ा और सक्रिय समुदाय Linux के विकास और सहायता में योगदान देता है। संगठन उसका ज्ञान और सहायता पा सकते हैं, दस्तावेज़ और ट्यूटोरियल देख सकते हैं और नई सुरक्षा प्रथाओं से अवगत रह सकते हैं।
Linux पर न्यूनतम विशेषाधिकार लागू करने के चरण
Linux सिस्टम पर न्यूनतम विशेषाधिकार लागू करने के लिए व्यवस्थित तरीका अपनाएँ। सफल कार्यान्वयन के लिए ये चरण पूरे करें।
Linux सिस्टम तैयार करना
सिस्टम को नवीनतम स्थिर संस्करण में अपडेट करें और सुरक्षा पैच नियमित रूप से लागू करें। इससे ज्ञात कमज़ोरियाँ दूर होती हैं और अनधिकृत पहुँच या दुर्भावनापूर्ण गतिविधि का जोखिम घटता है।
नेटवर्क ट्रैफ़िक नियंत्रित करने और सिस्टम को हमलों से बचाने के लिए फ़ायरवॉल स्थापित और कॉन्फ़िगर करें। फ़ायरवॉल आंतरिक नेटवर्क और बाहरी दुनिया के बीच अवरोध बनता है। यह पहले से तय नियमों के अनुसार आने-जाने वाले ट्रैफ़िक की निगरानी और छँटाई करता है। उचित कॉन्फ़िगरेशन अनधिकृत पहुँच रोकने और संवेदनशील डेटा बचाने में मदद करता है।
नेटवर्क ट्रैफ़िक पर नज़र रखने और संदिग्ध या दुर्भावनापूर्ण गतिविधि पहचानने के लिए घुसपैठ पहचान और रोकथाम प्रणाली (IDPS) लगाने की भी सलाह दी जाती है। ये प्रणालियाँ संभावित खतरों को वास्तविक समय में पहचान और उनका जवाब दे सकती हैं।
उपयोगकर्ता खाते और समूह बनाना
काम की भूमिकाओं और ज़िम्मेदारियों के अनुसार उपयोगकर्ता खाते और समूह बनाएँ। हर उपयोगकर्ता को काम के लिए आवश्यक न्यूनतम अधिकार दें। इससे लोग केवल ज़रूरी संसाधनों तक पहुँचते हैं और खाते के समझौता होने का असर सीमित रहता है।
खाते बनाते समय मज़बूत पासवर्ड नीतियाँ लागू करें। जटिल पासवर्ड अनिवार्य करें, उन्हें नियमित रूप से बदलें और जहाँ संभव हो बहु-कारक प्रमाणीकरण लागू करें। ये उपाय खातों तक अनधिकृत पहुँच रोकते और संवेदनशील जानकारी बचाते हैं।
उपयोगकर्ता खातों और समूह सदस्यताओं की नियमित समीक्षा और ऑडिट करें। हमले का क्षेत्र घटाने के लिए अनावश्यक अधिकार और अब ज़रूरी न रहे खाते हटाएँ।
अनुमतियाँ और पहुँच नियंत्रण कॉन्फ़िगर करना
खाते और समूह स्थापित करने के बाद फ़ाइलों, डायरेक्टरी और सिस्टम संसाधनों की अनुमतियाँ तय करें। इन्हें नियमित रूप से देखें और अपडेट करें ताकि संवेदनशील जानकारी केवल अधिकृत उपयोगकर्ताओं को मिले।
फ़ाइल और डायरेक्टरी अनुमतियों का मज़बूत ढाँचा ज़रूरी है। भूमिकाओं और ज़िम्मेदारियों के अनुसार पढ़ने, लिखने और चलाने की अनुमतियाँ दें। इससे महत्वपूर्ण सिस्टम फ़ाइलों और संवेदनशील डेटा में अनधिकृत बदलाव या पहुँच रुकती है।
पारंपरिक अनुमतियों के साथ, ज़रूरत पड़ने पर अधिक सूक्ष्म नियंत्रण के लिए पहुँच नियंत्रण सूचियाँ (ACL) अपनाएँ। ACL अलग-अलग फ़ाइलों या डायरेक्टरी पर विशेष उपयोगकर्ताओं या समूहों के अधिकार तय करती हैं।
महत्वपूर्ण फ़ाइलों और डायरेक्टरी तक पहुँच के प्रयासों की नियमित निगरानी और लॉगिंग करें। इससे अनधिकृत पहुँच या संदिग्ध गतिविधि पहचानकर समय पर जवाब देना आसान होता है।
फ़ाइल अखंडता निगरानी और SELinux या AppArmor जैसे अनिवार्य पहुँच नियंत्रण (MAC) फ़्रेमवर्क भी अपनाने पर विचार करें। ये तकनीकें महत्वपूर्ण फ़ाइलों की अखंडता बचाती हैं और सख्त पहुँच नियंत्रण लागू करती हैं।
न्यूनतम विशेषाधिकार लागू करने के सर्वोत्तम तरीके
सफल कार्यान्वयन के लिए ये सर्वोत्तम तरीके अपनाएँ।
नियमित ऑडिट और निगरानी
अनधिकृत पहुँच के प्रयास या संदिग्ध व्यवहार पहचानने के लिए उपयोगकर्ता गतिविधियों, पहुँच लॉग और सिस्टम लॉग का नियमित ऑडिट और निरीक्षण करें। प्रक्रिया को स्वचालित करने और वास्तविक समय की चेतावनी पाने के लिए घुसपैठ पहचान प्रणाली और Security Information and Event Management (SIEM) समाधान लागू करें।
उपयोगकर्ता प्रशिक्षण और जागरूकता
उपयोगकर्ताओं को न्यूनतम विशेषाधिकार का महत्व और अनधिकृत पहुँच या आकस्मिक कार्रवाइयों के जोखिम समझाएँ। सुरक्षित तरीकों, पासवर्ड स्वच्छता और संवेदनशील जानकारी संभालने के उचित तरीकों पर पूरा प्रशिक्षण दें।
अपवाद और अस्थायी अधिकार संभालना
कुछ स्थितियों में किसी विशेष काम के लिए उपयोगकर्ताओं को अस्थायी रूप से ऊँचे अधिकार चाहिए। अस्थायी पहुँच देने की प्रक्रिया बनाएँ और काम पूरा होते ही पहुँच वापस लें। खातों की नियमित समीक्षा करें और अनावश्यक अधिकार जमा होने से पहले हटा दें।
पहुँच नियंत्रण लागू करते समय आम समस्याएँ सुलझाना
न्यूनतम विशेषाधिकार लागू करते समय संगठनों को कुछ आम समस्याएँ आ सकती हैं। सुरक्षित परिवेश बनाए रखने के लिए उन्हें समझना और हल करना ज़रूरी है।
अनुमति के टकराव सुलझाना
फ़ाइलों और डायरेक्टरी की पदानुक्रमित संरचना के कारण उपयोगकर्ताओं के पास परस्पर विरोधी अधिकार हो सकते हैं। अनुमतियों और पहुँच नियंत्रण कॉन्फ़िगरेशन की सावधानी से समीक्षा करके टकराव पहचानें और ठीक करें। भूमिका-आधारित पहुँच नियंत्रण अनुमतियों को सरल करता है और टकराव रोकने में मदद करता है।
उपयोगकर्ता पहुँच की समस्याएँ संभालना
अनुमतियाँ सही ढंग से कॉन्फ़िगर न होने पर उपयोगकर्ता संसाधनों तक नहीं पहुँच पाते। खाते, समूह सदस्यता और अनुमतियाँ जाँचकर समस्याएँ तुरंत ठीक करें। उपयोगकर्ताओं से बात करते रहें ताकि उनकी ज़रूरत समझकर पहुँच संबंधी बाधाएँ दूर की जा सकें।
निष्कर्ष
Linux सिस्टम पर मज़बूत सुरक्षा बनाए रखने के लिए न्यूनतम विशेषाधिकार आधारित पहुँच नियंत्रण नीतियाँ ज़रूरी हैं। सिद्धांत और पहुँच नियंत्रण में Linux की भूमिका समझकर तथा सर्वोत्तम तरीके अपनाकर संगठन सुरक्षा बढ़ा सकते हैं और अनधिकृत पहुँच या उपयोगकर्ता की गलतियों से जुड़े जोखिम घटा सकते हैं। सफल कार्यान्वयन के लिए नियमित निगरानी, प्रशिक्षण और आम समस्याओं का समाधान आवश्यक है। इन उपायों से संवेदनशील जानकारी और डिजिटल संपत्तियों को संभावित खतरों से बचाएँ।
Related Posts