सोशल इंजीनियरिंग हमलों से अपनी सुरक्षा करें

Table of Contents
सोशल इंजीनियरिंग से अपनी रक्षा कैसे करें?
सोशल इंजीनियरिंग एक भ्रामक तकनीक है, जिसका उपयोग साइबर अपराधी लोगों को संवेदनशील जानकारी उजागर करने या सुरक्षा को नुकसान पहुँचाने वाले काम करने के लिए मनाने में करते हैं। इसमें निजी डेटा, वित्तीय संसाधनों या कंप्यूटर प्रणालियों तक अनधिकृत पहुँच पाने के लिए मानवीय मनोविज्ञान और भावनाओं का लाभ उठाया जाता है। ये हमले लगातार विकसित और अधिक जटिल हो रहे हैं, इसलिए जोखिम समझना और पहले से सुरक्षा उपाय करना ज़रूरी है। यह लेख इनसे बचने की प्रभावी रणनीतियाँ और अच्छी प्रथाएँ बताता है।
इन रणनीतियों और सतर्कता से सोशल इंजीनियरिंग का शिकार होने का जोखिम काफी घटता है। अपनी और संवेदनशील जानकारी की रक्षा के लिए जागरूकता और सावधानी ज़रूरी हैं।
अधिक जानकारी के लिए सोशल इंजीनियरिंग पर National Cyber Security Centre का मार्गदर्शन और आम घोटालों तथा धोखाधड़ी पर FBI की जानकारी देखें।
आम सोशल इंजीनियरिंग हमलों से बचाव
डिजिटल युग में सोशल इंजीनियरिंग हमले अधिक परिष्कृत और आम हो गए हैं। हमलावर लोगों के मनोविज्ञान का लाभ उठाकर उनसे संवेदनशील जानकारी निकलवाते हैं। ईमेल और टेक्स्ट संदेश ऐसे हमलों के दो आम माध्यम हैं। फ़िशिंग इस खतरे का एक प्रमुख रूप है।
फ़िशिंग हमलों में लोगों को धोखा देकर निजी डेटा, वित्तीय संसाधनों या कंप्यूटर प्रणालियों तक अनधिकृत पहुँच पाने की कोशिश की जाती है। हमलावर अक्सर ऐसे नकली ईमेल या टेक्स्ट भेजते हैं जो असली लगते हैं और तुरंत कार्रवाई के लिए दबाव डालते हैं, जैसे दुर्भावनापूर्ण लिंक खोलना या संवेदनशील जानकारी देना।
संवेदनशील जानकारी माँगने या जल्दी कार्रवाई का दबाव बनाने वाले किसी भी ईमेल या संदेश की प्रामाणिकता जाँचें। इन चरणों का पालन करें:
स्रोत की पुष्टि करें: जवाब देने से पहले भेजने वाले की पहचान जाँचें। संदिग्ध व्यवहार और असामान्य अनुरोधों पर ध्यान दें।
लिंक और अटैचमेंट जाँचें: ईमेल या संदेश के लिंक और अटैचमेंट खोलने से पहले जाँचें। लिंक पर कर्सर रखकर असली URL देखें और पुष्टि करें कि वह वैध वेबसाइट पर जाता है।
जल्दबाज़ी पर सवाल करें: तुरंत जवाब या कार्रवाई माँगने वाले संदेशों से सावधान रहें। स्थिति जाँचने और अनुरोध की वैधता सुनिश्चित करने के लिए समय लें।
सतर्कता और ये रोकथाम उपाय फ़िशिंग जैसे आम सोशल इंजीनियरिंग हमलों का जोखिम घटाते हैं। बचाव के लिए जागरूकता, सावधानी और सक्रिय कदमों का मेल ज़रूरी है।
सोशल इंजीनियरिंग को समझें
सुरक्षा उपाय अपनाने से पहले सोशल इंजीनियरिंग के अलग-अलग रूप समझें:
फ़िशिंग: साइबर अपराधी भरोसेमंद संगठन या व्यक्ति होने का दिखावा करते हैं ताकि उपयोगकर्ता लॉगिन विवरण या क्रेडिट कार्ड जानकारी जैसे संवेदनशील डेटा दें।
बहाना बनाना: हमलावर मनगढ़ंत स्थिति या कारण बनाकर पीड़ित से गोपनीय जानकारी बताने या कोई खास काम करने को कहते हैं।
लालच देना: मुफ़्त डाउनलोड या छूट जैसे आकर्षक प्रस्ताव से पीड़ित को जानकारी उजागर करने या दुर्भावनापूर्ण सॉफ़्टवेयर इंस्टॉल करने के लिए उकसाया जाता है।
लाभ के बदले लाभ: हमलावर निजी जानकारी या सिस्टम तक पहुँच के बदले कोई लाभ या सेवा देने का प्रस्ताव रखते हैं। वे अक्सर तकनीकी सहायता कर्मी होने का दावा करते हैं।
किसी के पीछे-पीछे सुरक्षित क्षेत्र में जाना: घुसपैठिए अधिकृत व्यक्ति के पीछे चलकर या कर्मचारी होने का नाटक करके प्रतिबंधित क्षेत्र में पहुँचते हैं।
इन रूपों को समझने से हमलों को पहचानना और उनसे बचना आसान होता है। इन युक्तियों से परिचित रहकर आप सतर्क रह सकते हैं और उनका शिकार होने से बच सकते हैं।
अधिक जानकारी के लिए SimeonOnSecurity का फ़िशिंग कैसे पहचानें लेख देखें।
सोशल इंजीनियरिंग से मुकाबले में ज्ञान और जागरूकता आवश्यक हैं। जानकारी लेते रहें और अनजान या संदिग्ध अनुरोधों तथा लोगों से सावधानी से पेश आएँ।
जानकारी रखें और सीखते रहें
सोशल इंजीनियरिंग से बचने का पहला कदम नई तकनीकों और रुझानों से अवगत रहना है। साइबर अपराधियों के तरीकों को जानने से संभावित खतरे पहचानने और उचित कार्रवाई करने में मदद मिलती है। अपना ज्ञान बढ़ाने के लिए:
सुरक्षा समाचार पढ़ें: साइबर सुरक्षा के भरोसेमंद समाचार, ब्लॉग और लेख नियमित पढ़ें। simeononsecurity.com जैसी वेबसाइटें मौजूदा खतरों और बचाव के तरीकों की जानकारी देती हैं।
खतरे की चेतावनियों की सदस्यता लें: प्रतिष्ठित संगठनों और साइबर सुरक्षा एजेंसियों की चेतावनियाँ लें। वे नई सोशल इंजीनियरिंग युक्तियों और उभरते खतरों के बारे में बताती हैं।
सुरक्षा जागरूकता प्रशिक्षण में भाग लें: साइबर सुरक्षा और सोशल इंजीनियरिंग से बचाव पर सेमिनार, वेबिनार या कार्यशालाओं में जाएँ। ये सत्र व्यावहारिक सुझाव और वास्तविक उदाहरण देते हैं, जिससे संभावित हमले पहचानने और जवाब देने में मदद मिलती है।
जानकारी में रहने से आप पहले से बचाव कर सकते हैं। simeononsecurity.com जैसे विश्वसनीय स्रोत पढ़ने से नए खतरे, कमजोरियाँ और बचाव के तरीके पता चलते हैं। प्रतिष्ठित संस्थाओं की चेतावनियाँ उभरती युक्तियों की समय पर जानकारी देती हैं। प्रशिक्षण हमले पहचानने और उनका असर कम करने का ज्ञान देता है।
सोशल इंजीनियरिंग से बचाव में ज्ञान शक्ति है। इसकी तकनीकें सीखने और साइबर सुरक्षा के रुझानों पर ध्यान देने से धोखे का शिकार होने का जोखिम घटता है।
अधिक संसाधनों के लिए सक्रिय साइबर सुरक्षा में थ्रेट हंटिंग की भूमिका और simeononsecurity.com की सिफ़ारिशों में अन्य साइबर सुरक्षा स्रोत देखें।
पासवर्ड और प्रमाणीकरण मज़बूत करें
मज़बूत पासवर्ड और सुरक्षित प्रमाणीकरण सोशल इंजीनियरिंग से बचाव के बुनियादी कदम हैं। कमज़ोर पासवर्ड आसानी से तोड़े जा सकते हैं और हमलावरों को खातों तक पहुँच देते हैं। इन सुझावों का पालन करें:
जटिल और अलग-अलग पासवर्ड बनाएँ: बड़े और छोटे अक्षरों, अंकों और विशेष चिह्नों को मिलाकर लंबे पासवर्ड बनाएँ। आम वाक्यांशों और आसानी से अनुमानित निजी जानकारी से बचें।
मल्टी-फ़ैक्टर प्रमाणीकरण (MFA) चालू करें: जहाँ संभव हो MFA अपनाएँ। फ़िंगरप्रिंट या फ़ोन पर भेजा गया एक विशिष्ट कोड अतिरिक्त सुरक्षा परत जोड़ता है।
पासवर्ड दोबारा इस्तेमाल न करें: एक खाता समझौता होने पर वही पासवर्ड दूसरे खातों तक पहुँच न दे।
पासवर्ड नियमित बदलें: ईमेल, बैंकिंग और सोशल मीडिया जैसे अहम खातों के पासवर्ड समय-समय पर बदलें। उन्हें सुरक्षित रखने और प्रबंधित करने के लिए पासवर्ड मैनेजर अपनाने पर विचार करें।
ये अच्छे तरीके सोशल इंजीनियरिंग का जोखिम घटाते हैं। जटिल और अलग पासवर्ड का अनुमान लगाना या उन्हें तोड़ना कठिन होता है। MFA हमलावर के सामने एक अतिरिक्त बाधा रखता है। पासवर्ड दोबारा न इस्तेमाल करने से एक खाते का समझौता दूसरे खातों को प्रभावित नहीं करता। नियमित बदलाव चोरी हुए या उजागर क्रेडेंशियल से अनधिकृत पहुँच का जोखिम कम करते हैं।
मज़बूत पासवर्ड पर विस्तृत मार्गदर्शन के लिए मज़बूत पासवर्ड कैसे बनाएँ पढ़ें। MFA कारकों के बारे में MFA में अलग-अलग प्रकार के कारक कौन-से हैं? देखें। मज़बूत पासवर्ड और सुरक्षित प्रमाणीकरण आपकी डिजिटल पहचान की रक्षा करते हैं।
संदिग्ध ईमेल और फ़ोन कॉल से सावधान रहें
सोशल इंजीनियरिंग हमलों के आम माध्यम ईमेल और फ़ोन कॉल हैं। इनका उपयोग करते समय सतर्क रहें। हमले पहचानने और उनसे बचने के लिए:
भेजने वाले की पुष्टि करें: ईमेल के लिंक या अटैचमेंट खोलने से पहले भेजने वाले की प्रामाणिकता जाँचें। ईमेल पते में नकली पहचान या फ़िशिंग के संकेत देखें।
अटैचमेंट और लिंक पर सावधानी रखें: अनजान या अविश्वसनीय स्रोतों के अटैचमेंट डाउनलोड न करें और संदिग्ध लिंक न खोलें। क्लिक करने से पहले लिंक पर कर्सर रखकर असली URL देखें।
जल्दबाज़ी और निजी जानकारी के अनुरोध पर संदेह करें: तुरंत कार्रवाई या निजी जानकारी माँगने वाले ईमेल और कॉल से सावधान रहें। वैध संगठन आमतौर पर ईमेल या फ़ोन पर संवेदनशील जानकारी नहीं माँगते।
निजी जानकारी साझा न करें: पासवर्ड, सामाजिक सुरक्षा नंबर या बैंक विवरण ईमेल या फ़ोन पर तब तक न दें, जब तक अनुरोध की वैधता जाँच न लें।
सोशल इंजीनियरिंग हमले लोगों से संवेदनशील जानकारी निकलवाने या नुकसानदेह काम कराने के लिए भ्रामक ईमेल और कॉल का सहारा लेते हैं। भेजने वाले की जाँच नकली पते वाले फ़िशिंग से बचाती है। अटैचमेंट और लिंक पर सावधानी रखने से मैलवेयर तथा धोखाधड़ी वाली वेबसाइटों से बचाव होता है। जल्दबाज़ी और निजी जानकारी की माँग घोटाले का संकेत हो सकती है। वैध संस्थाएँ सुरक्षित संचार को प्राथमिकता देती हैं और ईमेल या फ़ोन पर संवेदनशील जानकारी कम ही माँगती हैं। अनुरोध को किसी विश्वसनीय माध्यम से जाँचें।
संदिग्ध ईमेल और फ़िशिंग पहचानने के लिए फ़िशिंग कैसे पहचानें पढ़ें। ये अच्छे तरीके ईमेल और कॉल से होने वाले हमलों से बचाते हैं।
अपने डिवाइस नियमित अपडेट और सुरक्षित रखें
सोशल इंजीनियरिंग से बचाव के लिए कंप्यूटर, स्मार्टफ़ोन और टैबलेट अपडेट व सुरक्षित रखना ज़रूरी है। हमलावर पुराने ऑपरेटिंग सिस्टम और उपेक्षित सॉफ़्टवेयर की कमजोरियों का फायदा उठा सकते हैं। इन सुझावों पर अमल करें:
सुरक्षा अपडेट इंस्टॉल करें: नवीनतम सुरक्षा पैच और बग सुधार पाने के लिए अपने डिवाइस में स्वचालित अपडेट चालू करें। ऑपरेटिंग सिस्टम, ब्राउज़र और ऐप नियमित अपडेट करें।
विश्वसनीय एंटीवायरस और एंटी-मैलवेयर सॉफ़्टवेयर इस्तेमाल करें: प्रतिष्ठित सॉफ़्टवेयर इंस्टॉल करें। ये उपकरण सोशल इंजीनियरिंग में इस्तेमाल होने वाले दुर्भावनापूर्ण सॉफ़्टवेयर को पहचान और हटा सकते हैं।
फ़ायरवॉल सुरक्षा चालू करें: डिवाइस में मौजूद फ़ायरवॉल सक्रिय करें या अनधिकृत पहुँच से बचाव के लिए भरोसेमंद तृतीय-पक्ष फ़ायरवॉल इस्तेमाल करें।
सार्वजनिक Wi-Fi पर सावधानी रखें: असुरक्षित नेटवर्क पर संवेदनशील जानकारी देखने या वित्तीय लेनदेन करने से बचें। इंटरनेट कनेक्शन एन्क्रिप्ट करने और डेटा सुरक्षित रखने के लिए वर्चुअल प्राइवेट नेटवर्क (VPN) का उपयोग करें।
नियमित अपडेट से ज्ञात कमजोरियों के लिए सुरक्षा पैच मिलते हैं। स्वचालित अपडेट ऑपरेटिंग सिस्टम, ब्राउज़र और ऐप सुरक्षित रखने की प्रक्रिया आसान करते हैं। भरोसेमंद एंटीवायरस और एंटी-मैलवेयर सॉफ़्टवेयर सोशल इंजीनियरिंग में इस्तेमाल होने वाले मैलवेयर समेत कई खतरों से तत्काल सुरक्षा देते हैं।
डिवाइस का फ़ायरवॉल या भरोसेमंद तृतीय-पक्ष फ़ायरवॉल अनधिकृत पहुँच और घुसपैठ के प्रयासों से अतिरिक्त बचाव देता है। फ़ायरवॉल नेटवर्क ट्रैफ़िक की निगरानी कर संदिग्ध कनेक्शन पहचानने और रोकने में मदद करते हैं। सार्वजनिक Wi-Fi पर डेटा सुने या रोके जाने का खतरा हो सकता है। असुरक्षित नेटवर्क पर संवेदनशील जानकारी न देखें और वित्तीय लेनदेन न करें। VPN कनेक्शन एन्क्रिप्ट कर आपकी जानकारी को दूसरों की नज़र से बचाता है।
सुरक्षा अपडेट और डिवाइस बचाव के लिए कमजोरियों वाले सिस्टम पर पैच लागू करना और एंटीवायरस सुझाव देखें।
घटनाओं की रिपोर्ट करें और जानकारी साझा करें
सोशल इंजीनियरिंग हमले का सामना करने या धोखाधड़ी का संदेह होने पर संबंधित अधिकारियों को घटना की रिपोर्ट और जानकारी साझा करें। इससे भविष्य के हमले रुक सकते हैं और दूसरे लोग सुरक्षित रह सकते हैं:
स्थानीय अधिकारियों से संपर्क करें: स्थानीय कानून प्रवर्तन एजेंसी को घटना बताएँ। ईमेल, फ़ोन नंबर या संदिग्ध गतिविधि जैसे सभी संबंधित विवरण दें। वे जाँच कर आवश्यक कानूनी कार्रवाई कर सकते हैं।
नियोक्ता या IT विभाग को बताएँ: कार्यस्थल पर घटना होने पर तुरंत जानकारी दें। वे आंतरिक जाँच, सुरक्षा मज़बूत करने या दूसरे कर्मचारियों को सचेत करने जैसे उपायों से असर घटा और आगे के हमले रोक सकते हैं।
जानकारी साझा करें: कोई नई सोशल इंजीनियरिंग तकनीक दिखे या संदिग्ध ईमेल मिले तो सहकर्मियों या साइबर सुरक्षा समुदाय को बताएँ। साइबर खतरों का विश्लेषण करने वाले संगठनों, जैसे Anti-Phishing Working Group (APWG) या Internet Crime Complaint Center (IC3), को भी रिपोर्ट करें। साझा जानकारी से नए बचाव उपाय विकसित करने में मदद मिलती है।
स्थानीय अधिकारियों को रिपोर्ट देकर आप साइबर अपराध से लड़ने और लोगों व व्यवसायों की रक्षा करने के सामूहिक प्रयास में योगदान देते हैं। कानून प्रवर्तन एजेंसियाँ रुझान पहचानने, अपराधियों का पता लगाने और कानूनी कार्रवाई के लिए रिपोर्ट पर निर्भर करती हैं। नियोक्ता या IT विभाग को बताने से सुरक्षा कमियाँ दूर करने और संगठन की संपत्ति व डेटा बचाने में मदद मिलती है।
अपने संगठन और साइबर सुरक्षा समुदाय में जानकारी साझा करने से ज्ञान का आदान-प्रदान और सहयोग बढ़ता है। इससे दूसरे लोग नई हमलावर तकनीकें जान सकते हैं, खतरे पहचान सकते हैं और बचाव उपाय अपना सकते हैं। रिपोर्ट करना और साझा करना सामूहिक सुरक्षा में आपकी भूमिका है।
साइबर घटनाओं की रिपोर्ट करने और समुदाय के साथ सहयोग के लिए स्थानीय कानून प्रवर्तन एजेंसियों की वेबसाइट, Anti-Phishing Working Group (APWG) या Internet Crime Complaint Center (IC3) देखें।
निष्कर्ष
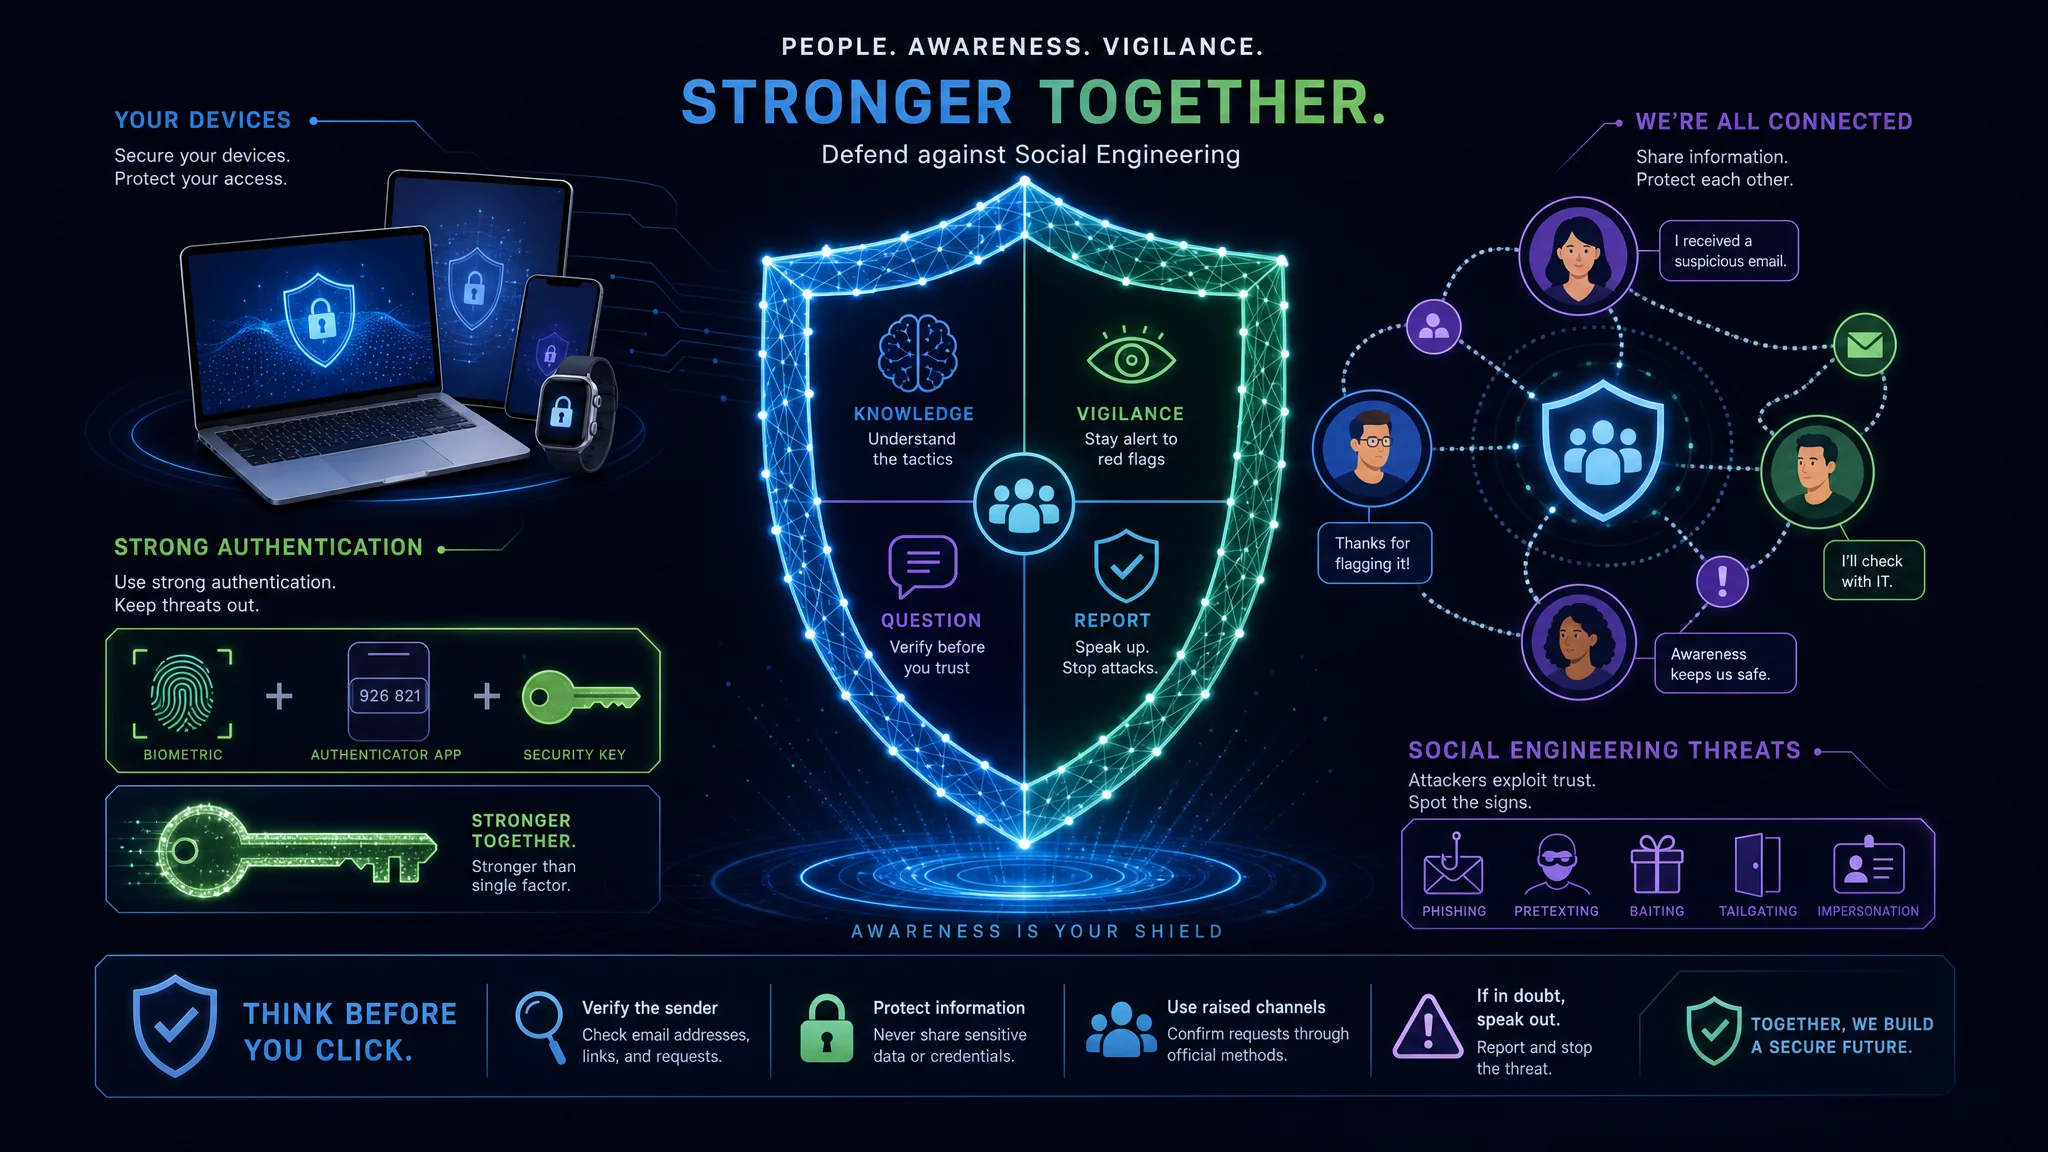
सोशल इंजीनियरिंग से बचने के लिए ज्ञान, सतर्कता और सक्रिय उपाय ज़रूरी हैं। इसके अलग-अलग रूप समझकर इस लेख की रणनीतियाँ अपनाने से शिकार होने का जोखिम घटता है।
जानकारी लेते रहें, डिवाइस अपडेट और सुरक्षित रखें, पासवर्ड और प्रमाणीकरण मज़बूत करें, ईमेल और फ़ोन कॉल पर सावधान रहें, और घटनाएँ संबंधित अधिकारियों को बताएँ। ये कदम आपकी रक्षा मज़बूत करते हैं और साइबर सुरक्षा स्थिति बेहतर बनाते हैं।
सोशल इंजीनियरिंग के हमले बदलते रहते हैं। नवीनतम तरीके जानें, विश्वसनीय सुरक्षा समाचार पढ़ें और प्रशिक्षण में भाग लें ताकि संभावित खतरे पहचान सकें और उचित कार्रवाई कर सकें।
मज़बूत पासवर्ड और MFA खातों को अतिरिक्त सुरक्षा देते हैं। अनोखे और जटिल पासवर्ड रखें, उन्हें दोबारा इस्तेमाल न करें और नियमित बदलें।
ईमेल और फ़ोन कॉल पर सावधान रहें। भेजने वाले की पहचान जाँचें, संदिग्ध लिंक और अटैचमेंट से बचें, और निजी जानकारी के लिए जल्दबाज़ी वाले अनुरोधों पर संदेह करें। अनुरोध की वैधता जाँचे बिना संवेदनशील जानकारी साझा न करें।
सुरक्षा अपडेट इंस्टॉल करें, विश्वसनीय एंटीवायरस व एंटी-मैलवेयर उपयोग करें, फ़ायरवॉल चालू रखें और सार्वजनिक Wi-Fi पर सावधान रहें। इससे ज्ञात कमजोरियों और उनके दुरुपयोग से बचाव मिलता है।
घटना होने पर स्थानीय अधिकारियों, नियोक्ता या साइबर सुरक्षा समुदाय को रिपोर्ट करें और जानकारी साझा करें। इससे भविष्य के हमले रुकते हैं और सोशल इंजीनियरिंग के विरुद्ध सामूहिक बचाव मज़बूत होता है।
इन रणनीतियों से रक्षा मज़बूत होती है और शिकार होने का जोखिम घटता है। साइबर सुरक्षा लगातार चलने वाली प्रक्रिया है; निजी जानकारी और डिजिटल संपत्ति की रक्षा के लिए सतर्क रहें।
ये उपाय व्यक्ति और व्यवसायों के लिए अधिक सुरक्षित ऑनलाइन माहौल बनाने में भी योगदान देते हैं। जागरूकता और अच्छे तरीकों से हम मिलकर सोशल इंजीनियरिंग का मुकाबला कर सकते हैं।
संदर्भ
- simeononsecurity.com
- Federal Trade Commission - पहचान की चोरी
- National Institute of Standards and Technology - पासवर्ड दिशानिर्देश
- Federal Communications Commission - साइबर सुरक्षा सुझाव
Related Posts