सुरक्षित Wi-Fi नेटवर्क कैसे बनाएं

Table of Contents
सुरक्षित Wi-Fi नेटवर्क कैसे बनाएं
डिजिटल युग में संवेदनशील डेटा की सुरक्षा और सुरक्षित इंटरनेट अनुभव के लिए सुरक्षित Wi-Fi नेटवर्क ज़रूरी है। सुरक्षित नेटवर्क आपके इंटरनेट कनेक्शन पर अनधिकृत पहुँच रोकता है और निजी जानकारी को उजागर होने से बचाता है। यह लेख सुरक्षित Wi-Fi नेटवर्क बनाने और अपने उपकरणों को सुरक्षित रखने के लिए उपयोगी सुझाव देता है।
Wi-Fi सुरक्षा का महत्व समझें
सुरक्षित Wi-Fi नेटवर्क बनाने के चरण शुरू करने से पहले समझें कि Wi-Fi सुरक्षा क्यों ज़रूरी है। कमज़ोर या असुरक्षित नेटवर्क हैकरों का आसान लक्ष्य बन सकता है। वे नेटवर्क में प्रवेश करके वित्तीय जानकारी, निजी फ़ाइलों और आपकी ऑनलाइन गतिविधि तक पहुँच सकते हैं। Wi-Fi सुरक्षा को प्राथमिकता देने से ऐसे जोखिम घटते हैं और आप अधिक सुरक्षित रूप से ब्राउज़ कर सकते हैं।
मज़बूत नेटवर्क नाम (SSID) चुनें
नेटवर्क नाम, जिसे SSID (Service Set Identifier) भी कहते हैं, आपके Wi-Fi नेटवर्क की पहचान करता है। ऐसा अनूठा और याद रखने योग्य SSID चुनें जो निजी जानकारी उजागर न करे। राउटर निर्माता के डिफ़ॉल्ट नामों का उपयोग न करें। ये नाम अक्सर जाने-पहचाने होते हैं और हमलावरों के लिए आपका नेटवर्क ढूँढ़ना आसान बनाते हैं। ऐसा नाम रखें जिसका अनुमान लगाना कठिन हो और जो आपका स्थान या पहचान न बताए।
WPA2 या WPA3 एन्क्रिप्शन चालू करें
एन्क्रिप्शन Wi-Fi नेटवर्क को सुरक्षित रखने में अहम भूमिका निभाता है। यह आपके उपकरणों और राउटर के बीच भेजे गए डेटा को अनधिकृत पहुँच से बचाता है। सुझाए गए मानक WPA2 (Wi-Fi Protected Access II) और नया WPA3 हैं। ये पुराने और असुरक्षित WEP (Wired Equivalent Privacy) प्रोटोकॉल से अधिक सुरक्षित हैं। राउटर की सेटिंग में पुष्टि करें कि WPA2 या WPA3 चालू है। यदि राउटर इन्हें समर्थन नहीं करता, तो बेहतर सुरक्षा सुविधाओं वाले नए मॉडल पर जाने पर विचार करें।
मज़बूत Wi-Fi पासवर्ड सेट करें
एक मज़बूत और अनूठा Wi-Fi पासवर्ड सुरक्षित नेटवर्क का मूल हिस्सा है। यह अनधिकृत लोगों को नेटवर्क से जुड़ने से रोकता है। लंबा और जटिल पासवर्ड रखें, जिसमें बड़े और छोटे अक्षर, अंक और विशेष चिह्न हों। शब्दकोश के शब्द, जन्मतिथि या क्रमिक अंक जैसे आसानी से अनुमानित पासवर्ड से बचें। सुरक्षा बढ़ाने के लिए समय-समय पर पासवर्ड बदलें।
नेटवर्क फ़ायरवॉल चालू करें
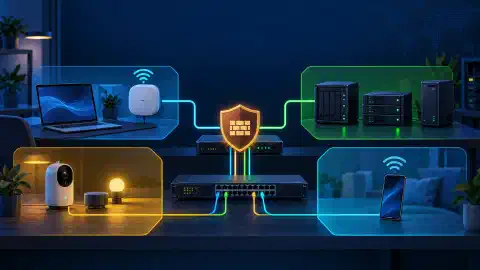
फ़ायरवॉल आने-जाने वाले नेटवर्क ट्रैफ़िक की निगरानी और छँटाई करके सुरक्षा की एक अतिरिक्त परत जोड़ता है। अधिकतर आधुनिक राउटर में अंतर्निर्मित फ़ायरवॉल होता है, जिसे सेटिंग पृष्ठ से चालू किया जा सकता है। यह केवल अधिकृत ट्रैफ़िक को अनुमति देता है और संभावित खतरों को रोकता है। फ़ायरवॉल मैलवेयर, हैकिंग प्रयासों और अन्य दुर्भावनापूर्ण गतिविधियों से उपकरणों की रक्षा करने में मदद करता है।
राउटर फर्मवेयर नियमित रूप से अपडेट करें
सुरक्षित Wi-Fi नेटवर्क बनाए रखने के लिए राउटर फर्मवेयर को अपडेट रखना ज़रूरी है। निर्माता सुरक्षा कमज़ोरियाँ ठीक करने और नई सुविधाएँ जोड़ने के लिए अपडेट जारी करते हैं। निर्माता की वेबसाइट या राउटर के प्रशासन पैनल पर नियमित रूप से अपडेट देखें। नवीनतम फर्मवेयर डाउनलोड और इंस्टॉल करने के लिए दिए गए निर्देशों का पालन करें। इससे राउटर को नवीनतम सुरक्षा पैच मिलते हैं और कमज़ोरियों के दुरुपयोग का जोखिम घटता है।
रिमोट प्रबंधन बंद करें
रिमोट प्रबंधन से आप किसी दूसरी जगह से राउटर की सेटिंग तक पहुँच सकते हैं और उन्हें बदल सकते हैं। यह सुविधा उपयोगी है, लेकिन सुरक्षा जोखिम भी पैदा करती है। राउटर के प्रशासन इंटरफ़ेस तक अनधिकृत पहुँच रोकने के लिए रिमोट प्रबंधन बंद करें। इसे चालू छोड़ने से हैकर कमज़ोरियों का फ़ायदा उठाकर नेटवर्क पर नियंत्रण पा सकते हैं। इसे बंद करने के निर्देश राउटर के मैनुअल या निर्माता की वेबसाइट पर देखें।
राउटर के डिफ़ॉल्ट लॉगिन विवरण बदलें
नया राउटर अक्सर डिफ़ॉल्ट लॉगिन विवरण के साथ आता है। डिफ़ॉल्ट उपयोगकर्ता नाम और पासवर्ड व्यापक रूप से जाने जाते हैं, इसलिए हमलावर आसानी से राउटर सेटिंग तक पहुँच सकते हैं। राउटर के डिफ़ॉल्ट लॉगिन विवरण को अनूठे और मज़बूत विवरण से बदलें। अक्षरों, अंकों और विशेष चिह्नों वाला जटिल पासवर्ड चुनें। संभव हो तो डिफ़ॉल्ट उपयोगकर्ता नाम भी बदलें। इससे Wi-Fi नेटवर्क को अतिरिक्त सुरक्षा मिलती है।
MAC पता फ़िल्टरिंग चालू करें
MAC पता फ़िल्टरिंग विशिष्ट MAC पतों के आधार पर तय करती है कि कौन से उपकरण Wi-Fi नेटवर्क से जुड़ सकते हैं। हर नेटवर्क उपकरण का अपना MAC पता होता है। MAC पता फ़िल्टरिंग चालू करके, आप अनुमति प्राप्त पतों की सूची बना सकते हैं। सही Wi-Fi पासवर्ड होने पर भी यह सुविधा अनधिकृत उपकरणों को नेटवर्क से रोकती है। फ़िल्टरिंग चालू करने के निर्देश राउटर के दस्तावेज़ या निर्माता की वेबसाइट पर देखें।
WPS (Wi-Fi Protected Setup) बंद करें
Wi-Fi Protected Setup (WPS) उपकरणों को Wi-Fi नेटवर्क से जोड़ना आसान बनाता है, लेकिन इससे सुरक्षा कमज़ोरी भी आ सकती है। WPS पर brute-force हमले हो सकते हैं, जिनमें हमलावर प्रमाणीकरण के लिए इस्तेमाल होने वाला PIN बार-बार अनुमानित करते हैं। इस जोखिम को हटाने के लिए राउटर पर WPS बंद करें। अधिकतर राउटर की सेटिंग में इसे बंद करने का विकल्प होता है। विस्तृत निर्देश मैनुअल या निर्माता की वेबसाइट पर देखें।
मेहमानों के लिए नेटवर्क चालू करें
यदि मेहमानों को Wi-Fi चाहिए, तो अतिथि नेटवर्क चालू करने पर विचार करें। यह मेहमानों के लिए अलग Wi-Fi नेटवर्क बनाता है और उन्हें मुख्य नेटवर्क से अलग रखता है। इससे संवेदनशील डेटा और उपकरण संभावित सुरक्षा उल्लंघनों से सुरक्षित रहते हैं। राउटर में अतिथि नेटवर्क चालू करें और उसके लिए अलग पासवर्ड तय करें। मेहमान इंटरनेट इस्तेमाल कर सकेंगे और मुख्य नेटवर्क की सुरक्षा प्रभावित नहीं होगी।
नेटवर्क गतिविधि की नियमित निगरानी करें
Wi-Fi नेटवर्क की सुरक्षा बनाए रखने के लिए नेटवर्क गतिविधि की नियमित निगरानी करें। जुड़े हुए उपकरणों पर नज़र रखें और संदिग्ध या अनजान उपकरण खोजें। कुछ राउटर नेटवर्क गतिविधि की निगरानी और प्रबंधन के लिए अंतर्निर्मित साधन या मोबाइल ऐप देते हैं। अनधिकृत पहुँच या असामान्य व्यवहार के संकेतों के लिए ट्रैफ़िक लॉग देखें। संदिग्ध गतिविधि मिलने पर तुरंत Wi-Fi पासवर्ड बदलें और नेटवर्क सुरक्षा सेटिंग जाँचें।
सही वायरलेस सुरक्षा मोड चुनें
जब सभी ज़रूरी क्लाइंट इसका समर्थन करें, तो मज़बूत पासफ़्रेज़ के साथ WPA3-Personal इस्तेमाल करें। पुराने क्लाइंट के लिए AES या CCMP वाला WPA2-Personal चुनें। नियोजित संगतता अवधि के दौरान WPA2/WPA3 संक्रमण मोड इस्तेमाल करें। इसके बाद संगत उपकरणों को WPA3 पर ले जाएँ और पुराने सुरक्षा मानकों पर निर्भर क्लाइंट बदलें।
किसी संगठन में WPA3-Enterprise या 802.1X और RADIUS सेवा के साथ WPA2-Enterprise इस्तेमाल करें। Enterprise प्रमाणीकरण हर उपयोगकर्ता या उपकरण के लिए अलग क्रेडेंशियल देता है। इसके लिए प्रमाणपत्र, पहचान और खाता बहाली की प्रक्रियाएँ चाहिए।
निजी नेटवर्क में WEP, मूल WPA, TKIP वाला WPA2 और खुली सुरक्षा से बचें। जब एक्सेस पॉइंट और क्लाइंट समर्थन करें, तो Protected Management Frames चालू करें। NSA की घरेलू नेटवर्क गाइड WPA3-Personal, कम से कम बीस अक्षरों वाला पासफ़्रेज़ और उपलब्ध होने पर सुरक्षित प्रबंधन फ़्रेम सुझाती है। NSA की घरेलू नेटवर्क सलाह पढ़ें।
छिपे हुए SSID को पहुँच नियंत्रण न मानें। नाम छिपाने से एन्क्रिप्शन की जगह नहीं ली जा सकती और कुछ क्लाइंट में संगतता समस्याएँ आती हैं। MAC फ़िल्टरिंग भी व्यक्ति की पहचान सत्यापित नहीं करती। कई क्लाइंट MAC पता बदलते रहते हैं, और स्थानीय पहुँच वाला हमलावर अनुमति प्राप्त पते की नकल कर सकता है।
रोमिंग, स्थान और विभाजन
यदि क्लाइंट को एक्सेस पॉइंट के बीच घूमना है, तो सभी एक्सेस पॉइंट पर एक ही SSID और सुरक्षा नीति रखें। रोमिंग का निर्णय क्लाइंट ही लेता है। 802.11k, 802.11v और 802.11r सहायता और हैंडऑफ़ सुधारते हैं, लेकिन Fast Transition चालू होने पर पुराने या कम ऊर्जा वाले क्लाइंट कभी-कभी डिस्कनेक्ट हो जाते हैं। सभी रोमिंग विकल्प चालू करने से पहले फ़ोन, प्रिंटर, कैमरे और वॉइस उपकरण जाँचें।
एक्सेस पॉइंट फर्नीचर से ऊपर और धातु, एक्वेरियम, माइक्रोवेव तथा मोटी चिनाई से दूर रखें। शुरुआत में कवरेज क्षेत्रों को एक-दूसरे पर थोड़ा ओवरलैप करें। यदि क्लाइंट दूर के एक्सेस पॉइंट से जुड़े रहें या आस-पास के सेल एक ही चैनल के लिए प्रतिस्पर्धा करें, तो ट्रांसमिट पावर कम करें या चैनल बदलें। वायर्ड Ethernet बैकहॉल हर नोड को स्थिर मार्ग देता है। वायरलेस बैकहॉल के लिए नोडों के बीच मज़बूत लिंक चाहिए। इसलिए सैटेलाइट को राउटर और कमज़ोर सिग्नल वाले क्षेत्र के बीच रखें, उस क्षेत्र के भीतर नहीं।
अलग मुख्य, अतिथि और IoT नेटवर्क बनाएं। मेहमानों और IoT उपकरणों को प्रबंधन इंटरफ़ेस तथा निजी उपकरणों तक पहुँचने से रोकें। IoT काम के लिए आवश्यक उपकरण-सेवा ट्रैफ़िक की ही अनुमति दें। नेटवर्क नाम पर भरोसा करने के बजाय परीक्षण क्लाइंट से अलगाव की पुष्टि करें।
सुरक्षित Wi-Fi चेकलिस्ट
- राउटर प्रशासन: प्रशासक पासवर्ड बदलें, फर्मवेयर अपडेट करें, इंटरनेट से प्रबंधन बंद करें और UPnP बंद करें, जब तक किसी दर्ज की गई आवश्यकता वाले उपकरण को यह न चाहिए।
- वायरलेस मोड: WPA3-Personal इस्तेमाल करें। संगतता के लिए आवश्यक होने पर AES वाला WPA2-Personal चुनें।
- क्रेडेंशियल: कम से कम 16 अक्षरों वाला अनूठा पासफ़्रेज़ रखें। नए नेटवर्क के लिए 20 या अधिक अक्षर इस्तेमाल करें।
- WPS: सेटअप के बाद WPS बंद करें। उपकरण जोड़ने के लिए ऐप या QR कोड को प्राथमिकता दें।
- विभाजन: अतिथि और IoT क्लाइंट को भरोसेमंद उपकरणों से अलग रखें।
- रोमिंग: Fast Transition को हर जगह चालू करने से पहले सभी महत्वपूर्ण क्लाइंट पर जाँचें।
- बहाली: कॉन्फ़िगरेशन बैकअप रखें और रीसेट तथा बहाली की प्रक्रिया दर्ज करें।
FTC की घरेलू Wi-Fi गाइड भी WPA3 या WPA2, फर्मवेयर अपडेट, डिफ़ॉल्ट क्रेडेंशियल बदलने और रिमोट प्रबंधन, WPS तथा UPnP बंद करने की सलाह देती है।
निष्कर्ष
व्यक्तिगत जानकारी की सुरक्षा और सुरक्षित इंटरनेट उपयोग के लिए सुरक्षित Wi-Fi नेटवर्क ज़रूरी है। मज़बूत नेटवर्क नाम चुनना, एन्क्रिप्शन चालू करना, मज़बूत पासवर्ड रखना और राउटर फर्मवेयर अपडेट करना नेटवर्क की सुरक्षा बेहतर बनाता है। फ़ायरवॉल चालू करना, रिमोट प्रबंधन बंद करना और MAC पता फ़िल्टरिंग भी सुरक्षा बढ़ाते हैं। सतर्क रहें और अनधिकृत पहुँच या संदिग्ध गतिविधि के लिए नेटवर्क की नियमित निगरानी करें। Wi-Fi सुरक्षा को प्राथमिकता देना
संदर्भ
- NSA: घरेलू नेटवर्क सुरक्षित करने की सर्वोत्तम प्रक्रियाएँ
- FTC: अपने घरेलू Wi-Fi नेटवर्क को कैसे सुरक्षित करें
- CISA: वायरलेस तकनीक का सुरक्षित उपयोग
Related Posts