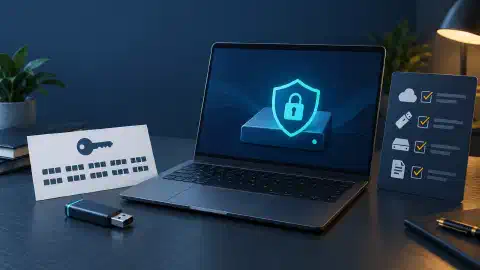

अपने वर्कस्टेशन सुरक्षित करें

Table of Contents
किसी संगठन के कर्मचारी डेस्कटॉप, लैपटॉप और मोबाइल उपकरणों का उपयोग करते हैं। ये वर्कस्टेशन साइबर हमलों का बढ़ता हुआ लक्ष्य हैं। ऐसे हमले संवेदनशील जानकारी की गोपनीयता, अखंडता और उपलब्धता को नुकसान पहुँचा सकते हैं, जिससे वित्तीय और प्रतिष्ठा संबंधी बड़ी हानि हो सकती है। संगठनों को वर्कस्टेशन सुरक्षित रखने में मदद देने के लिए National Institute of Standards and Technology (NIST) ने NIST Special Publication 800-46 Revision 2, “General Guidance on Securing Workstations” जारी किया है।
वर्कस्टेशन के खतरे समझें
वर्कस्टेशन कई तरह के साइबर खतरों के प्रति संवेदनशील होते हैं, जिनमें मैलवेयर, फ़िशिंग और सोशल इंजीनियरिंग हमले शामिल हैं। साइबर अपराधी बौद्धिक संपदा, वित्तीय डेटा और व्यक्तिगत जानकारी जैसी संवेदनशील जानकारी चुराने के लिए अक्सर वर्कस्टेशन को निशाना बनाते हैं। वे संगठन के नेटवर्क तक पहुँचने और अन्य सिस्टम से छेड़छाड़ करने के लिए भी इनका उपयोग कर सकते हैं।
बाहरी खतरों के साथ, वर्कस्टेशन आंतरिक खतरों के प्रति भी संवेदनशील होते हैं। कर्मचारी अनजाने में या जानबूझकर वर्कस्टेशन की सुरक्षा को खतरे में डाल सकते हैं, जैसे अनधिकृत सॉफ़्टवेयर इंस्टॉल करना, संवेदनशील जानकारी उजागर करना या अन्य जोखिमपूर्ण व्यवहार करना।
वर्कस्टेशन सुरक्षित रखने के लिए NIST की प्रमुख सिफारिशें
वर्कस्टेशन सुरक्षा पर NIST का मार्गदर्शन संगठनों को वर्कस्टेशन और उनमें मौजूद संवेदनशील जानकारी की रक्षा के लिए एक व्यापक ढाँचा देता है। NIST की कुछ प्रमुख सिफारिशें ये हैं:
1. मज़बूत एक्सेस नियंत्रण लागू करें
केवल अधिकृत लोगों को वर्कस्टेशन और संवेदनशील जानकारी तक पहुँच देने के लिए संगठनों को मज़बूत एक्सेस नियंत्रण लागू करने चाहिए। इसमें मज़बूत पासवर्ड , दो-कारक प्रमाणीकरण और प्रशासनिक अधिकार कुछ चुनिंदा लोगों तक सीमित रखना शामिल है।
2. सॉफ़्टवेयर को अपडेट रखें
संगठनों को वर्कस्टेशन पर इंस्टॉल किए गए सभी सॉफ़्टवेयर अपडेट रखने चाहिए, जिनमें ऑपरेटिंग सिस्टम, ब्राउज़र और एप्लिकेशन शामिल हैं। पुराने सॉफ़्टवेयर में अक्सर सुरक्षा कमजोरियाँ होती हैं, जिनका उपयोग साइबर अपराधी संवेदनशील जानकारी तक पहुँचने के लिए कर सकते हैं।
3. एंटीवायरस सॉफ़्टवेयर का उपयोग करें
मैलवेयर और अन्य हानिकारक सॉफ़्टवेयर से वर्कस्टेशन की रक्षा के लिए संगठनों को एंटीवायरस सॉफ़्टवेयर का उपयोग करना चाहिए। नवीनतम खतरों का पता लगाने और उन्हें हटाने के लिए एंटीवायरस सॉफ़्टवेयर नियमित रूप से अपडेट करें।
4. फ़ायरवॉल सुरक्षा सक्षम करें
नेटवर्क तक अनधिकृत पहुँच रोकने के लिए संगठनों को सभी वर्कस्टेशन पर फ़ायरवॉल सुरक्षा सक्षम करनी चाहिए। अज्ञात स्रोतों से आने वाले ट्रैफ़िक को रोकने और बाहर जाने वाले ट्रैफ़िक को आवश्यक सीमा तक रखने के लिए फ़ायरवॉल कॉन्फ़िगर करें।
5. डेटा एन्क्रिप्शन लागू करें
वर्कस्टेशन पर संग्रहीत संवेदनशील जानकारी की रक्षा के लिए संगठनों को डेटा एन्क्रिप्शन लागू करना चाहिए। इसमें संग्रहीत डेटा और भेजे जा रहे डेटा, दोनों को एन्क्रिप्ट करना शामिल है।
6. नियमित रूप से डेटा का बैकअप लें
साइबर हमले के दौरान डेटा हानि का प्रभाव कम करने के लिए संगठनों को वर्कस्टेशन पर संग्रहीत डेटा का नियमित बैकअप लेना चाहिए। संवेदनशील जानकारी की रक्षा के लिए बैकअप को बाहरी स्थान पर रखें और एन्क्रिप्ट करें।
निष्कर्ष
संगठनों में वर्कस्टेशन महत्वपूर्ण भूमिका निभाते हैं, क्योंकि उनका उपयोग अक्सर संवेदनशील जानकारी संग्रहीत और संसाधित करने के लिए होता है। साइबर हमलों का जोखिम कम करने के लिए संगठनों को वर्कस्टेशन सुरक्षा पर NIST के मार्गदर्शन का पालन करना चाहिए। यह मार्गदर्शन उपकरणों और उनमें मौजूद संवेदनशील जानकारी की रक्षा के लिए एक व्यापक ढाँचा देता है। मज़बूत एक्सेस नियंत्रण लागू करके, सॉफ़्टवेयर अपडेट रखकर, एंटीवायरस और फ़ायरवॉल का उपयोग करके, डेटा एन्क्रिप्ट करके और नियमित बैकअप लेकर संगठन अपने वर्कस्टेशन और संवेदनशील जानकारी को साइबर खतरों से बेहतर ढंग से बचा सकते हैं।
Related Posts