Fortinet बनाम Cisco: पूर्ण नेटवर्क सुरक्षा तुलना…
Table of Contents
परिचय: Fortinet बनाम Cisco नेटवर्क सुरक्षा मुकाबला
Fortinet और Cisco नेटवर्क सुरक्षा समाधानों के बीच चयन 2026 में उद्यमों के लिए सबसे महत्वपूर्ण इन्फ्रास्ट्रक्चर निर्णयों में से एक है। दोनों विक्रेता एंटरप्राइज नेटवर्क सुरक्षा बाजार में प्रमुख हैं, लेकिन वे सुरक्षा वास्तुकला, प्रबंधन, और मूल्य निर्धारण में मौलिक रूप से अलग दृष्टिकोण अपनाते हैं।
Fortinet ने अपने एकीकृत Security Fabric दृष्टिकोण और आक्रामक मूल्य निर्धारण के साथ महत्वपूर्ण बाजार हिस्सेदारी हासिल की है, जबकि Cisco अपनी एंटरप्राइज-ग्रेड विश्वसनीयता और व्यापक पारिस्थितिकी तंत्र एकीकरण के लिए अपनी प्रतिष्ठा बनाए रखता है। नवीनतम Gartner Magic Quadrant for Network Firewalls (2026) के अनुसार, दोनों विक्रेता नेतृत्व पदों पर हैं, लेकिन अलग-अलग ताकतों के साथ।
यह व्यापक गाइड Fortinet FortiGate फायरवॉल, FortiSwitch, और Security Fabric की तुलना Cisco ASA, Firepower NGFW, Catalyst स्विच, और Cisco Secure प्लेटफॉर्म से करता है। हम प्रदर्शन बेंचमार्क, मूल्य निर्धारण, फीचर्स का विश्लेषण करेंगे और वास्तविक दुनिया के परिदृश्यों के आधार पर तैनाती सिफारिशें प्रदान करेंगे।
आप क्या सीखेंगे
- Fortinet Security Fabric और Cisco Secure पारिस्थितिकी तंत्र के बीच वास्तुकला तुलना
- फायरवॉल, स्विच, और SD-WAN समाधानों के लिए प्रदर्शन बेंचमार्क
- लाइसेंसिंग मॉडल और कुल स्वामित्व लागत सहित मूल्य निर्धारण विश्लेषण
- सुरक्षा क्षमताओं की फीचर-दर-फीचर तुलना
- विभिन्न संगठन आकारों और आवश्यकताओं के लिए उपयोग केस सिफारिशें
- प्लेटफ़ॉर्म बदलते समय माइग्रेशन विचार
- FortiOS 7.6 और Cisco Secure Firewall 7.4 सहित 2026 अपडेट्स
बाजार स्थिति और विक्रेता पृष्ठभूमि
Fortinet: नवाचार में अग्रणी चुनौतीकर्ता
Fortinet की स्थापना 2000 में हुई थी और यह राजस्व के हिसाब से विश्व का दूसरा सबसे बड़ा नेटवर्क सुरक्षा विक्रेता बन गया है। 2026 में, Fortinet एंटरप्राइज फायरवॉल बाजार में लगभग 28% बाजार हिस्सेदारी रखता है।
Fortinet की प्रमुख ताकतें:
- उद्देश्य-निर्मित सुरक्षा प्रोसेसर (SPUs): FortiGate फायरवॉल हार्डवेयर-त्वरित सुरक्षा के लिए कस्टम ASICs का उपयोग करते हैं
- एकीकृत Security Fabric: सभी सुरक्षा घटकों के लिए एकल-पैन प्रबंधन
- आक्रामक मूल्य निर्धारण: समान प्रदर्शन के लिए आमतौर पर Cisco से 30-40% कम
- उच्च प्रदर्शन: फायरवॉल थ्रूपुट-प्रति-डॉलर मेट्रिक्स में उद्योग में अग्रणी
- सरल लाइसेंसिंग: बंडल्ड सुरक्षा सदस्यताएं जटिलता कम करती हैं
Fortinet उत्पाद पोर्टफोलियो (2026):
- FortiGate: नेक्स्ट-जनरेशन फायरवॉल (FortiGate 40F से FortiGate 3980E तक 60+ मॉडल)
- FortiSwitch: प्रबंधित स्विच (Security Fabric के साथ एकीकृत 40+ मॉडल)
- FortiAP: एकीकृत सुरक्षा के साथ वायरलेस एक्सेस पॉइंट
- FortiManager: केंद्रीकृत प्रबंधन प्लेटफ़ॉर्म
- FortiAnalyzer: सुरक्षा विश्लेषण और लॉगिंग
- FortiEDR: एंडपॉइंट डिटेक्शन और रिस्पांस
- FortiSASE: Secure Access Service Edge प्लेटफ़ॉर्म
Cisco: एंटरप्राइज मानक
Cisco Systems ने 1984 से एंटरप्राइज नेटवर्किंग में प्रभुत्व रखा है और कुल मिलाकर एंटरप्राइज नेटवर्किंग में लगभग 35% बाजार हिस्सेदारी के साथ बाजार नेता बना हुआ है। जबकि Cisco का फायरवॉल बाजार हिस्सा (19%) Fortinet से कम है, उनकी पारिस्थितिकी तंत्र एकीकरण बेजोड़ है।
Cisco की प्रमुख ताकतें:
- उद्योग-अग्रणी पारिस्थितिकी तंत्र: नेटवर्किंग, सुरक्षा, और सहयोग में सहज एकीकरण
- एंटरप्राइज समर्थन: गोल्ड-स्टैंडर्ड TAC (तकनीकी सहायता केंद्र) और पेशेवर सेवाएं
- उन्नत रूटिंग: श्रेष्ठ BGP, MPLS, और रूटिंग प्रोटोकॉल समर्थन
- ब्रांड प्रतिष्ठा: फॉर्च्यून 500 कंपनियों के लिए डिफ़ॉल्ट विकल्प
- व्यापक पोर्टफोलियो: डेटा सेंटर से शाखा तक एंड-टू-एंड समाधान
Cisco सुरक्षा उत्पाद पोर्टफोलियो (2026):
- Cisco Secure Firewall (Firepower): नेक्स्ट-जनरेशन फायरवॉल (FPR मॉडल और ASA के साथ FirePOWER)
- Cisco ASA: पारंपरिक स्टेटफुल फायरवॉल (अभी भी व्यापक रूप से तैनात)
- Cisco Catalyst स्विच: सुरक्षा समूह टैग के साथ एंटरप्राइज स्विचिंग
- Cisco SD-WAN: Viptela-आधारित सॉफ़्टवेयर-परिभाषित WAN
- Cisco Secure Endpoint: उन्नत एंडपॉइंट सुरक्षा
- Cisco SecureX: एकीकृत सुरक्षा प्लेटफ़ॉर्म
- Cisco Umbrella: क्लाउड-डिलीवर्ड सुरक्षा (DNS फ़िल्टरिंग, SWG, CASB)
वास्तुकला तुलना
Fortinet सुरक्षा फैब्रिक वास्तुकला
Fortinet का Security Fabric एक व्यापक साइबरसुरक्षा प्लेटफ़ॉर्म है जो सभी Fortinet सुरक्षा उत्पादों को एकीकृत वास्तुकला में जोड़ता है। यह दृष्टिकोण केंद्रीकृत दृश्यता, स्वचालित खतरा प्रतिक्रिया, और पूरे इन्फ्रास्ट्रक्चर में समन्वित सुरक्षा नीतियां प्रदान करता है।
Security Fabric के मुख्य घटक:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
Security Fabric की प्रमुख विशेषताएं:
- सिंगल फैब्रिक कनेक्टर: APIs तीसरे पक्ष के उपकरणों को Security Fabric में एकीकृत करते हैं
- स्वचालित खतरा प्रतिक्रिया: FortiGate खतरे का पता लगाता है → FortiClient के माध्यम से संक्रमित एंडपॉइंट को स्वचालित रूप से अलग करता है
- एकीकृत नीति: सुरक्षा नीतियां सभी फैब्रिक घटकों में समान रूप से लागू होती हैं
- फैब्रिक टेलीमेट्री: इन्फ्रास्ट्रक्चर में वास्तविक समय सुरक्षा रेटिंग और जोखिम स्कोर
- जीरो-टच प्रोविजनिंग: FortiSwitch को FortiGate के माध्यम से स्वचालित रूप से खोजा और कॉन्फ़िगर किया जाता है
Security Fabric के फायदे:
- सुरक्षा प्रबंधन की जटिलता को 60-70% तक कम करता है (Fortinet आंतरिक अध्ययन)
- स्वचालित खतरा नियंत्रण घटना प्रतिक्रिया समय को घंटों से मिनटों में घटाता है
- एकल विक्रेता एकीकरण संगतता समस्याओं को समाप्त करता है
- बंडल सदस्यताओं के साथ पूर्वानुमेय लाइसेंसिंग लागत
Security Fabric की सीमाएं:
- विक्रेता लॉक-इन: सर्वोत्तम मूल्य तब मिलता है जब सभी Fortinet घटकों का उपयोग किया जाए
- खुले प्लेटफार्मों की तुलना में सीमित तीसरे पक्ष का एकीकरण
- फैब्रिक को पूर्ण क्षमताओं के लिए FortiManager/FortiAnalyzer की आवश्यकता होती है (अतिरिक्त लागत)
Cisco Secure इकोसिस्टम वास्तुकला
Cisco का दृष्टिकोण नेटवर्किंग, सुरक्षा, सहयोग, और क्लाउड सेवाओं सहित व्यापक इकोसिस्टम में श्रेष्ठ-इन-क्लास एकीकरण पर जोर देता है। सभी Cisco घटकों की आवश्यकता के बजाय, Cisco प्लेटफ़ॉर्म तीसरे पक्ष के सुरक्षा उपकरणों के साथ व्यापक रूप से एकीकृत होते हैं।
Cisco Secure वास्तुकला:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Cisco Secure की प्रमुख विशेषताएं:
- SecureX इंटीग्रेशन प्लेटफ़ॉर्म: 300+ सुरक्षा विक्रेताओं से डेटा एकत्र करता है
- लचीली वास्तुकला: आवश्यकतानुसार Cisco और तीसरे पक्ष के सुरक्षा उपकरणों को मिलाएं
- Talos Threat Intelligence: उद्योग-अग्रणी खतरा अनुसंधान सभी Cisco सुरक्षा उत्पादों को प्रदान करता है
- Identity Services Engine (ISE): उन्नत नेटवर्क एक्सेस नियंत्रण और विभाजन
- SD-Access: सुरक्षा नीति स्वचालन के साथ सॉफ़्टवेयर-परिभाषित कैंपस नेटवर्किंग
Cisco Secure के फायदे:
- उत्कृष्ट तीसरे पक्ष का एकीकरण: मौजूदा सुरक्षा निवेशों के साथ काम करता है
- उन्नत नेटवर्क विभाजन: ISE + TrustSec उद्योग-अग्रणी माइक्रो-सेगमेंटेशन प्रदान करते हैं
- स्केल पर सिद्ध: विश्व के सबसे बड़े उद्यमों और सेवा प्रदाताओं में तैनात
- व्यापक रूटिंग: जब उन्नत रूटिंग प्रोटोकॉल आवश्यक हों तो सर्वोत्तम विकल्प
Cisco Secure की सीमाएं:
- अधिक जटिलता: प्रबंधन और एकीकरण के लिए अधिक घटक
- लाइसेंसिंग जटिलता: उत्पाद पोर्टफोलियो में कई लाइसेंसिंग मॉडल
- अधिक कुल लागत: Cisco ब्रांड और समर्थन के लिए प्रीमियम मूल्य निर्धारण
- एकीकरण ओवरहेड: बहु-विक्रेता इकोसिस्टम को बनाए रखने के लिए अधिक विशेषज्ञता आवश्यक
फ़ायरवॉल प्रदर्शन तुलना
FortiGate बनाम Cisco Firepower: प्रमुख मॉडल
| मॉडल | थ्रूपुट (फ़ायरवॉल) | थ्रूपुट (IPS) | थ्रूपुट (NGFW) | समवर्ती सत्र | नए सत्र/सेकंड | मूल्य सीमा |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2.5 Gbps | 1.2 Gbps | 500,000 | 50,000 | $2,500-$3,500 |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2.5 Gbps | 1,000,000 | 100,000 | $5,000-$7,000 |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10,000,000 | 350,000 | $18,000-$22,000 |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60,000,000 | 1,200,000 | $75,000-$95,000 |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1.5 Gbps | 500,000 | 45,000 | $4,500-$6,000 |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2,000,000 | 90,000 | $9,000-$12,000 |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15,000,000 | 280,000 | $28,000-$35,000 |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65,000,000 | 950,000 | $125,000-$160,000 |
प्रमुख प्रदर्शन नोट्स:
- थ्रूपुट प्रकार: फ़ायरवॉल (स्टेटफुल निरीक्षण), IPS (घुसपैठ रोकथाम), NGFW (सभी सुरक्षा सुविधाएँ सक्षम)
- NGFW प्रदर्शन उत्पादन तैनाती के लिए सबसे यथार्थवादी मीट्रिक है
- FortiGate आमतौर पर NGFW मोड में 30-40% बेहतर मूल्य/प्रदर्शन प्रदान करता है
- Cisco मॉडल ने हाल ही में Firepower 7.4 (2026) में Snort 3 इंजन के साथ सुधार किया है
वास्तविक दुनिया प्रदर्शन परीक्षण (2026)
NSS Labs और CyberRatings.org (2026) द्वारा स्वतंत्र परीक्षण महत्वपूर्ण प्रदर्शन विशेषताएं प्रकट करते हैं:
FortiGate प्रदर्शन विशेषताएं:
- सतत प्रदर्शन: हार्डवेयर SPUs सुनिश्चित करते हैं कि सुरक्षा सुविधाएं थ्रूपुट को कम न करें
- कम विलंबता: सभी सुरक्षा सुविधाओं के सक्षम होने पर औसत 3-5ms विलंबता
- TLS निरीक्षण दक्षता: न्यूनतम प्रदर्शन प्रभाव (10-15% थ्रूपुट कमी)
- HTTP/3 और QUIC समर्थन: आधुनिक प्रोटोकॉल के लिए नेटिव हार्डवेयर त्वरण
- सबसे अच्छा थ्रूपुट-प्रति-डॉलर: सभी आकार श्रेणियों में इस मीट्रिक में उद्योग में अग्रणी
Cisco Firepower प्रदर्शन विशेषताएं:
- Snort 3 के साथ सुधार: 2026 अपडेट ने पुराने संस्करणों की तुलना में CPU उपयोग को 40% कम किया
- मध्यम विलंबता: पूर्ण सुरक्षा स्टैक के साथ औसत 6-10ms
- TLS निरीक्षण ओवरहेड: 25-30% थ्रूपुट कमी (x86-आधारित प्लेटफार्मों के लिए सामान्य)
- उन्नत खतरा पहचान: FortiGate की तुलना में बेहतर पहचान दरें (Talos इंटेलिजेंस)
- लचीले प्लेटफ़ॉर्म विकल्प: UCS सर्वर, क्लाउड इंस्टेंस, या समर्पित हार्डवेयर पर चल सकता है
SSL/TLS निरीक्षण प्रदर्शन
TLS निरीक्षण आधुनिक सुरक्षा के लिए महत्वपूर्ण है लेकिन फ़ायरवॉल प्रदर्शन को काफी प्रभावित करता है। दोनों विक्रेताओं की तुलना इस प्रकार है:
| मीट्रिक | FortiGate 600F | Cisco FPR4145 | नोट्स |
|---|---|---|---|
| HTTPS थ्रूपुट (कोई निरीक्षण नहीं) | 6.5 Gbps | 7.2 Gbps | दोनों आधुनिक TLS 1.3 संभालते हैं |
| HTTPS थ्रूपुट (गहरा निरीक्षण) | 5.5 Gbps | 5.0 Gbps | FortiASIC लाभ प्रदान करता है |
| प्रमाणपत्र प्रसंस्करण | 45,000 TPS | 35,000 TPS | प्रति सेकंड लेनदेन |
| TLS 1.3 समर्थन | पूर्ण समर्थन | पूर्ण समर्थन | दोनों आधुनिक TLS के लिए अपडेटेड |
| प्रदर्शन गिरावट | 15% | 30% | TLS निरीक्षण सक्षम करने का प्रभाव |
TLS निरीक्षण सिफारिशें:
- FortiGate: अधिकांश मॉडलों पर बिना महत्वपूर्ण प्रदर्शन समस्याओं के TLS निरीक्षण सक्षम करें
- Cisco Firepower: यदि TLS निरीक्षण आवश्यक हो तो उपकरण का आकार थ्रूपुट आवश्यकताओं से 50% बड़ा रखें
- दोनों विक्रेता: ज्ञात-सुरक्षित अनुप्रयोगों (Office 365, आदि) के लिए प्रमाणपत्र पिनिंग अपवादों का उपयोग करें
फीचर तुलना: सुरक्षा क्षमताएं
मुख्य सुरक्षा फीचर्स मैट्रिक्स
| फीचर श्रेणी | FortiGate | Cisco Firepower | विजेता |
|---|---|---|---|
| स्टेटफुल फ़ायरवॉल | ✓ पूर्ण | ✓ पूर्ण | टाई |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (पता लगाने में) |
| एप्लिकेशन नियंत्रण | ✓ 6,000+ ऐप्स | ✓ 4,500+ ऐप्स | Fortinet (कवरेज) |
| वेब फ़िल्टरिंग | ✓ FortiGuard वेब फ़िल्टर | ✓ Cisco Talos वेब फ़िल्टर | Fortinet (प्रदर्शन) |
| एंटी-मैलवेयर | ✓ FortiGuard AV | ✓ AMP फॉर नेटवर्क्स | Cisco (उन्नत पता लगाने) |
| सैंडबॉक्सिंग | ✓ FortiSandbox (एड-ऑन) | ✓ Threat Grid (शामिल) | Cisco |
| SSL/TLS निरीक्षण | ✓ हार्डवेयर त्वरित | ✓ सॉफ्टवेयर आधारित | Fortinet (प्रदर्शन) |
| VPN (IPsec) | ✓ उच्च प्रदर्शन | ✓ उच्च प्रदर्शन | टाई |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (फीचर्स) |
| SD-WAN | ✓ एकीकृत | ✓ Viptela एकीकरण | Fortinet (एकीकरण) |
| क्लाउड एकीकरण | ✓ अच्छा (AWS, Azure, GCP) | ✓ उत्कृष्ट (नेटिव API) | Cisco |
| जीरो ट्रस्ट आर्किटेक्चर | ✓ Security Fabric के माध्यम से | ✓ ISE एकीकरण के माध्यम से | Cisco (परिपक्वता) |
| थ्रेट इंटेलिजेंस | FortiGuard Labs | Cisco Talos | Cisco (विस्तार) |
उन्नत फीचर्स का विस्तृत विवरण
SD-WAN क्षमताएं
दोनों विक्रेताओं ने SD-WAN में महत्वपूर्ण निवेश किया है, लेकिन अलग-अलग वास्तुकला दृष्टिकोणों के साथ:
FortiGate SD-WAN (एकीकृत):
- नेटिव एकीकरण: FortiOS में SD-WAN कार्यक्षमता अंतर्निहित (अलग उपकरण की आवश्यकता नहीं)
- प्रदर्शन रूटिंग: विलंब, जिटर, पैकेट लॉस के आधार पर एप्लिकेशन-सचेत पथ चयन
- सुरक्षा एकीकरण: सभी WAN लिंक पर सुरक्षा नीतियां समान रूप से लागू करें
- सरल तैनाती: फ़ायरवॉल + SD-WAN के लिए एकल उपकरण जटिलता कम करता है
- हब-एंड-स्पोक स्केलेबिलिटी: 10,000+ साइटों के साथ प्रमाणित तैनाती
FortiGate SD-WAN उपयोग मामले:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (Viptela प्लेटफ़ॉर्म):
- उद्देश्य-निर्मित: बेहतर SD-WAN प्रदर्शन के लिए अलग Viptela vEdge उपकरण
- उन्नत ऑर्केस्ट्रेशन: vManage कंट्रोलर परिष्कृत नीति प्रबंधन प्रदान करता है
- मल्टी-टेनेंट: MSP तैनातियों के लिए सेवा प्रदाता-ग्रेड क्षमताएं
- क्लाउड-प्रथम वास्तुकला: AWS, Azure, GCP नेटवर्किंग के साथ उत्कृष्ट एकीकरण
- लचीली तैनाती: वर्चुअल, भौतिक, या क्लाउड-होस्टेड कंट्रोलर
Cisco SD-WAN उपयोग मामले:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
SD-WAN निर्णय:
- Fortinet जीतता है सरल शाखा तैनातियों और लागत-सचेत कार्यान्वयन के लिए
- Cisco जीतता है बड़े पैमाने पर एंटरप्राइज़ WAN प्रतिस्थापन और सेवा प्रदाता उपयोग मामलों के लिए
नेटवर्क विभाजन
FortiGate विभाजन दृष्टिकोण:
- VLAN-आधारित: पारंपरिक VLAN विभाजन इंटर-VLAN फ़ायरवॉल नीतियों के साथ
- नीति-आधारित: FortiGate आंतरिक विभाजन फ़ायरवॉल (ISFW) के रूप में कार्य करता है
- सुरक्षा-चालित नेटवर्किंग (SDN): FortiSwitch फैब्रिक्स स्वचालित नीति के साथ
- फैब्रिक ऑटोमेशन: Security Fabric में सुरक्षा टैग स्वचालित रूप से लागू होते हैं
Cisco विभाजन (TrustSec + ISE):
- सिक्योरिटी ग्रुप टैग्स (SGT): ISE के माध्यम से उपयोगकर्ताओं/उपकरणों को टैग असाइन करें, किसी भी बिंदु पर लागू करें
- सॉफ्टवेयर-डिफाइंड एक्सेस (SD-Access): DNA सेंटर के साथ स्वचालित कैंपस विभाजन
- माइक्रो-विभाजन: डेटा सेंटर में वर्कलोड-स्तरीय विभाजन (ACI एकीकरण)
- डायनामिक VLAN असाइनमेंट: ISE उपयोगकर्ता पहचान/स्थिति के आधार पर VLAN असाइन करता है
विभाजन परिदृश्य:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
विभाजन निर्णय:
- Fortinet SMB/मध्य-बाजार के लिए तैनाती में आसान और अधिक लागत प्रभावी है
- Cisco बड़े उद्यमों के लिए बेहतर सूक्ष्मता और पैमाना प्रदान करता है
प्रबंधन और संचालन
प्रबंधन प्लेटफ़ॉर्म तुलना
| क्षमता | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| प्रबंधन क्षमता | 10,000 उपकरण तक | 1,000 उपकरण तक (प्रति FMC) |
| तैनाती विकल्प | हार्डवेयर, VM, क्लाउड | हार्डवेयर, VM, क्लाउड |
| इंटरफ़ेस | वेब GUI (आधुनिक) | वेब GUI (विशेषताओं से भरपूर) |
| नीति प्रबंधन | कॉन्फ़िगरेशन टेम्पलेट्स | नीति विरासत पदानुक्रम |
| रिपोर्टिंग | बुनियादी (FortiAnalyzer उन्नत के लिए) | एकीकृत (व्यापक) |
| डिवाइस प्रोविजनिंग | ज़ीरो-टच (FortiSwitch, FortiAP) | मैनुअल प्रारंभिक कॉन्फ़िग आवश्यक |
| API | REST API | REST API |
| मल्टी-टेनेंसी | प्रशासनिक डोमेन (ADOMs) | मल्टी-इंस्टेंस या अलग FMCs |
| हाई अवेलेबिलिटी | सक्रिय-पैसिव क्लस्टर | सक्रिय-स्टैंडबाय जोड़े |
| सामान्य लागत | $5,000-$30,000 (VM <10 उपकरणों के लिए मुफ्त) | $8,000-$50,000 (VM लाइसेंसिंग आवश्यक) |
दैनिक संचालन तुलना
सामान्य प्रशासनिक कार्य:
FortiGate प्रशासन
नीति निर्माण (FortiOS CLI):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
FortiGate की ताकतें:
- सुसंगत CLI सिंटैक्स: सभी FortiOS संस्करणों और उत्पादों में समान
- कॉन्फ़िगरेशन बैकअप: एकल फ़ाइल में पूरा डिवाइस कॉन्फ़िग शामिल
- तेज़ नीति खोज: अनुकूलित नीति इंजन हजारों नियमों को कुशलता से संभालता है
- एकीकृत SD-WAN: जटिल SD-WAN कॉन्फ़िगरेशन के लिए सरल CLI कमांड
FortiGate की कमजोरियां:
- सीमित सूक्ष्म डिबगिंग: Cisco की तुलना में कम विस्तृत पैकेट कैप्चर
- GUI सीमाएं: कुछ उन्नत फीचर्स केवल CLI के माध्यम से उपलब्ध
- नीति अनुकूलन: स्वचालित नीति सफाई या अनुकूलन सुझाव नहीं
Cisco Firepower प्रशासन
नीति निर्माण (Firepower Management Center GUI):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Cisco Firepower की ताकतें:
- शक्तिशाली GUI: अधिकांश फीचर्स CLI विशेषज्ञता के बिना उपलब्ध
- विस्तृत लॉगिंग: व्यापक कनेक्शन घटनाएं और फोरेंसिक डेटा
- उन्नत समस्या निवारण: नीति सिमुलेशन के लिए पैकेट ट्रेसर
- SecureX के साथ एकीकरण: सुरक्षा पोर्टफोलियो में एकीकृत खतरा प्रतिक्रिया
Cisco Firepower की कमजोरियां:
- तैनाती विलंब: नीति परिवर्तन के लिए तैनाती प्रक्रिया आवश्यक (1-5 मिनट)
- FMC निर्भरता: FMC के बिना फ़ायरवॉल प्रभावी रूप से प्रबंधित नहीं हो सकता
- लाइसेंसिंग जटिलता: कई लाइसेंस प्रकारों (बेस, थ्रेट, मैलवेयर, URL) को ट्रैक करना आवश्यक
- संसाधन गहन: बड़े तैनातियों के लिए FMC को पर्याप्त RAM और CPU चाहिए
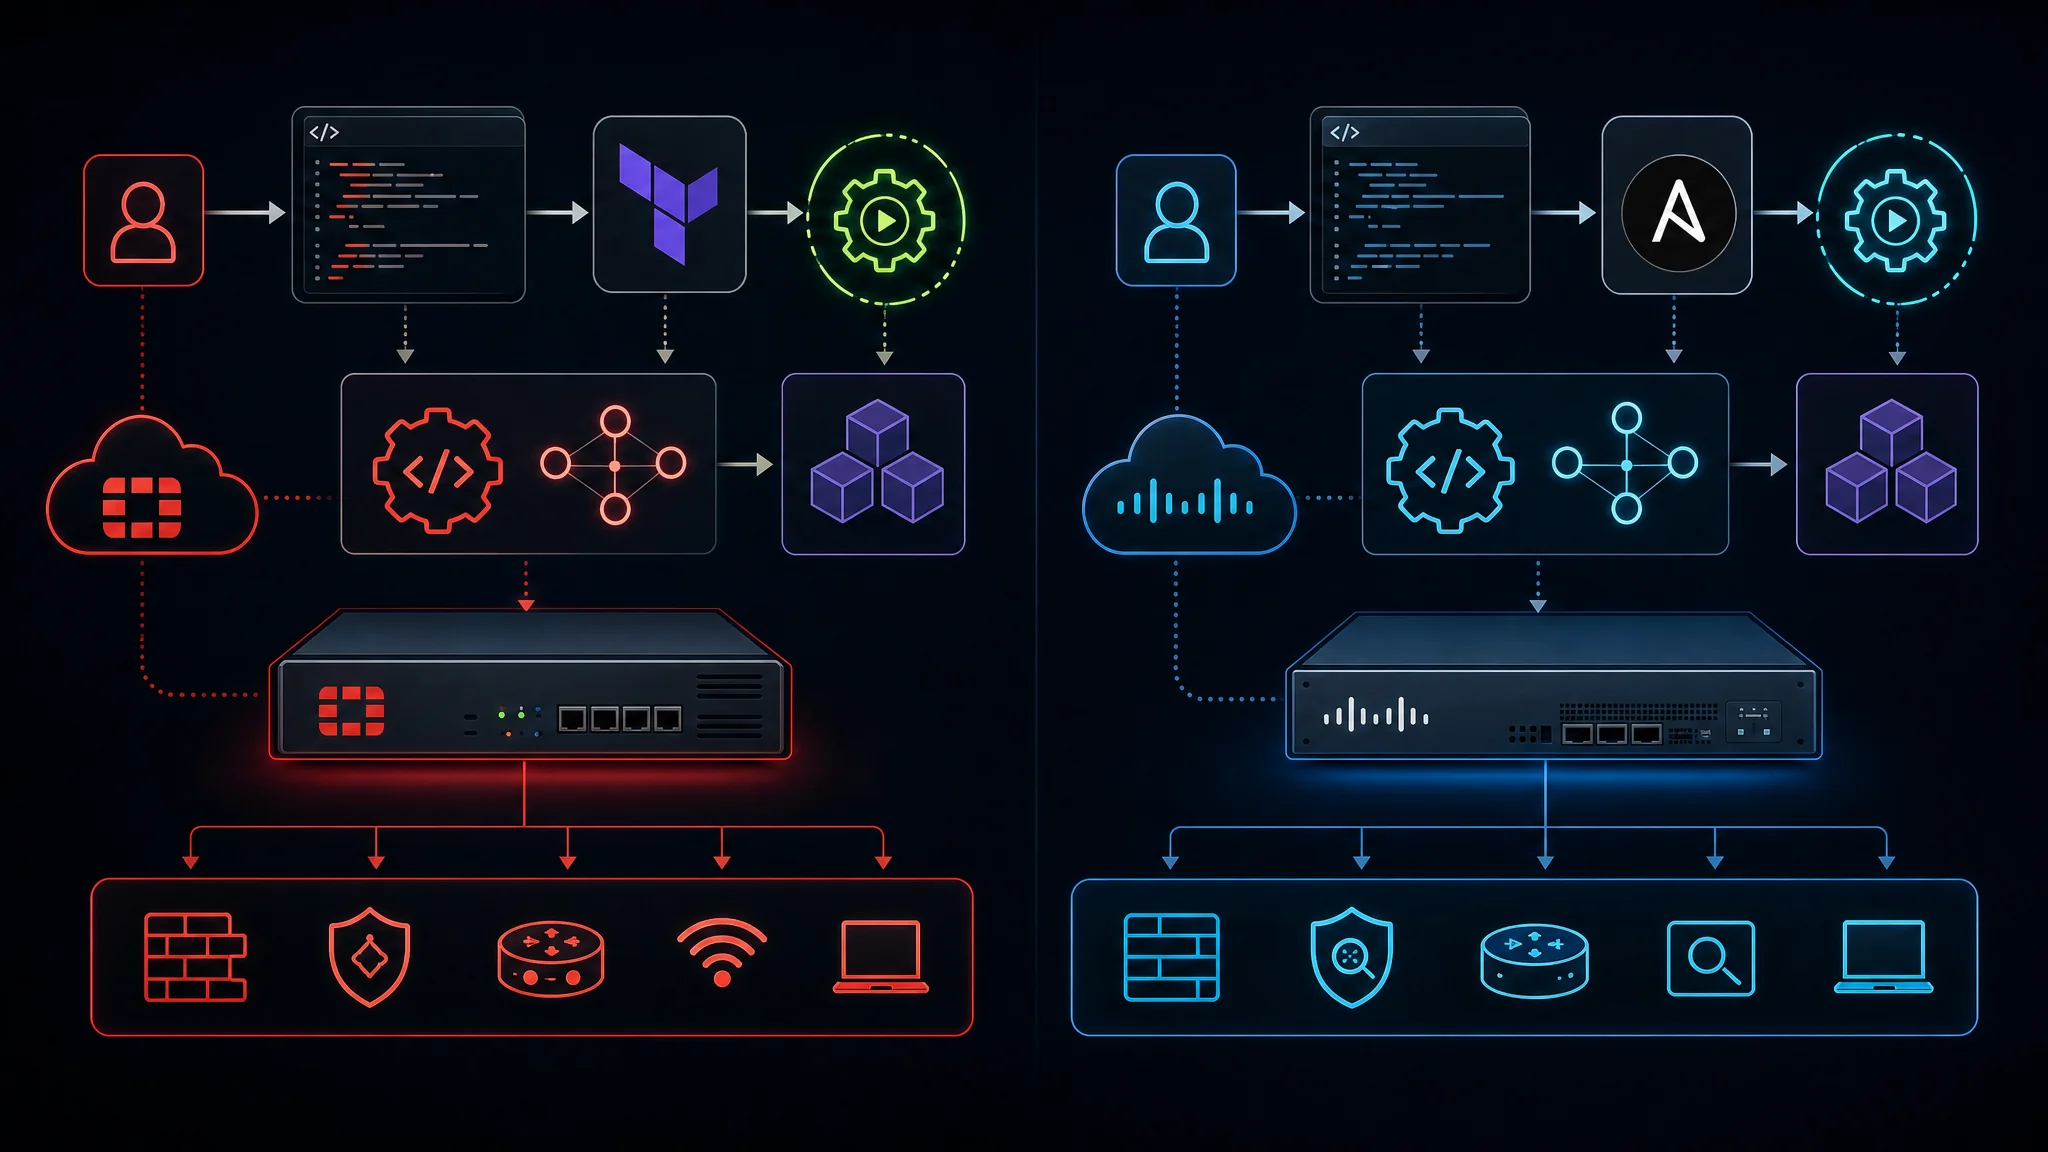
स्वचालन और API एकीकरण
दोनों प्लेटफ़ॉर्म आधुनिक ऑटोमेशन का समर्थन करते हैं, लेकिन परिपक्वता के विभिन्न स्तरों के साथ:
FortiGate ऑटोमेशन:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
FortiGate ऑटोमेशन परिपक्वता:
- REST API कवरेज: 95%+ कॉन्फ़िगरेशन API के माध्यम से सुलभ
- Ansible मॉड्यूल: आधिकारिक FortiOS Ansible संग्रह (200+ मॉड्यूल)
- Terraform प्रदाता: इन्फ्रास्ट्रक्चर-एज़-कोड के लिए परिपक्व Fortinet प्रदाता
- फैब्रिक कनेक्टर्स: AWS, Azure, GCP, ServiceNow, Splunk के साथ पूर्व-निर्मित एकीकरण
- Python SDK: आधिकारिक Python लाइब्रेरीज़ (fortigate-api)
Cisco Firepower ऑटोमेशन:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Cisco Firepower ऑटोमेशन परिपक्वता:
- FMC REST API: सभी प्रबंधन कार्यों के लिए व्यापक API
- Ansible मॉड्यूल: आधिकारिक Cisco FTD/FMC Ansible मॉड्यूल (60+ मॉड्यूल)
- Terraform प्रदाता: समुदाय द्वारा बनाए रखा प्रदाता (मध्यम परिपक्वता)
- SecureX एकीकरण: स्वचालित खतरा प्रतिक्रिया वर्कफ़्लो
- Python SDK: समुदाय लाइब्रेरीज़ (python-fireREST, fmcapi)
ऑटोमेशन निष्कर्ष:
- FortiGate के पास इन्फ्रास्ट्रक्चर-एज़-कोड समर्थन अधिक परिपक्व है (विशेष रूप से Terraform)
- Cisco बेहतर सुरक्षा ऑर्केस्ट्रेशन एकीकरण प्रदान करता है (SOAR प्लेटफ़ॉर्म)
स्विचिंग और नेटवर्क इन्फ्रास्ट्रक्चर
जबकि यह लेख सुरक्षा पर केंद्रित है, नेटवर्क स्विचिंग एकीकरण दोनों विक्रेताओं के इकोसिस्टम के लिए महत्वपूर्ण है।
FortiSwitch एकीकरण
FortiSwitch वास्तुकला:
- FortiGate द्वारा प्रबंधित: FortiSwitch उपकरण FortiGate के माध्यम से स्वचालित रूप से खोजे और कॉन्फ़िगर किए जाते हैं
- कोई अलग नियंत्रक नहीं: FortiGate केंद्रीकृत स्विचिंग नियंत्रक के रूप में कार्य करता है
- सिक्योरिटी फैब्रिक एकीकरण: स्विच टेलीमेट्री सिक्योरिटी फैब्रिक में खतरा पहचान के लिए फीड करती है
- सरल लाइसेंसिंग: प्रति स्विच लाइसेंसिंग नहीं (प्रबंधन FortiGate के साथ शामिल)
FortiSwitch परिनियोजन मॉडल्स:
- स्टैंडअलोन मोड: स्थानीय प्रबंधन के साथ पारंपरिक स्विच
- FortiLink मोड: FortiGate द्वारा प्रबंधित (सिक्योरिटी फैब्रिक के लिए अनुशंसित)
FortiSwitch के फायदे:
- जीरो-टच प्रोविजनिंग: स्विच को FortiGate से कनेक्ट करें, स्वचालित कॉन्फ़िगरेशन
- एकीकृत सुरक्षा नीतियाँ: VLAN और सुरक्षा नीतियाँ FortiGate पर कॉन्फ़िगर की जाती हैं
- कम लागत: FortiSwitch मॉडल Cisco Catalyst की तुलना में 30-40% सस्ते
- सरलीकृत संचालन: फ़ायरवॉल और स्विचिंग के लिए एक प्रबंधन इंटरफ़ेस
FortiSwitch के नुकसान:
- सीमित उन्नत फीचर्स: कुछ एंटरप्राइज़ स्विचिंग फीचर्स (VSS, StackWise Virtual) नहीं हैं
- FortiGate निर्भरता: यदि FortiGate उपलब्ध नहीं है तो स्विच प्रबंधन सीमित
- छोटा इकोसिस्टम: Cisco स्विचिंग की तुलना में कम तृतीय-पक्ष एकीकरण
Cisco Catalyst स्विचिंग
Cisco Catalyst वास्तुकला:
- उद्योग मानक: एंटरप्राइज़ कैंपस नेटवर्क के लिए डिफ़ॉल्ट विकल्प
- समृद्ध फीचर सेट: व्यापक लेयर 2/3 फीचर्स, QoS, मल्टीकास्ट
- DNA सेंटर विकल्प: आधुनिक इरादे-आधारित नेटवर्क प्रबंधन (अतिरिक्त लागत)
- TrustSec एकीकरण: हार्डवेयर-आधारित सिक्योरिटी ग्रुप टैग प्रवर्तन
Cisco Catalyst परिनियोजन मॉडल्स:
- स्टैंडअलोन: व्यक्तिगत स्विच प्रबंधन
- स्टैकिंग: 9 तक स्विचों का लचीला स्टैक (StackWise-480)
- VSS/StackWise Virtual: दो चेसिस एकल तार्किक स्विच के रूप में कार्य करते हैं
- SD-Access फैब्रिक: DNA सेंटर पूरी तरह स्वचालित कैंपस नेटवर्क का प्रबंधन करता है
Cisco Catalyst के फायदे:
- साबित विश्वसनीयता: उद्योग में अग्रणी अपटाइम और स्थिरता
- उन्नत रूटिंग: लेयर 3 स्विचों पर पूर्ण BGP, OSPF, EIGRP समर्थन
- विशाल पैमाना: मॉडल एकल तार्किक स्विच में 384-768 पोर्ट्स का समर्थन करते हैं
- परिपक्व इकोसिस्टम: दशकों का परिचालन ज्ञान और उपकरण
Cisco Catalyst के नुकसान:
- उच्च लागत: प्रीमियम मूल्य निर्धारण (समान पोर्ट संख्या के लिए FortiSwitch से 2-3 गुना)
- जटिल लाइसेंसिंग: DNA लाइसेंसिंग, नेटवर्क स्टैक फीचर्स, सुरक्षा फीचर्स अलग-अलग
- अलग प्रबंधन: सुरक्षा प्रबंधन से अलग इंटरफ़ेस (जब तक कि DNA सेंटर न हो)
स्विचिंग एकीकरण तुलना:
| कारक | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| प्रबंधन जटिलता | एकल इंटरफ़ेस (FortiGate) | अलग-अलग इंटरफ़ेस (या DNA सेंटर) |
| प्रारंभिक कॉन्फ़िगरेशन समय | 15 मिनट (स्वचालित खोज) | 2-4 घंटे (मैनुअल कॉन्फ़िग) |
| सुरक्षा नीति स्थिरता | FortiGate द्वारा लागू | डायनेमिक नीतियों के लिए ISE आवश्यक |
| कुल लागत (48-पोर्ट स्विच) | $2,000-$3,500 | $5,000-$12,000 |
| सर्वश्रेष्ठ उपयोग मामला | SMB, शाखा कार्यालय | बड़े एंटरप्राइज़ कैंपस |
मूल्य निर्धारण और लाइसेंसिंग तुलना
FortiGate मूल्य निर्धारण मॉडल (2026)
हार्डवेयर उपकरण लागतें:
| मॉडल | MSRP | सामान्य स्ट्रीट मूल्य | प्रदर्शन (NGFW) |
|---|---|---|---|
| FortiGate 60F | $1,200 | $800-$1,000 | 500 Mbps |
| FortiGate 100F | $3,500 | $2,500-$3,000 | 1.2 Gbps |
| FortiGate 200F | $7,000 | $5,000-$6,000 | 2.5 Gbps |
| FortiGate 400F | $13,000 | $9,000-$11,000 | 4 Gbps |
| FortiGate 600F | $25,000 | $18,000-$22,000 | 6 Gbps |
| FortiGate 1800F | $110,000 | $75,000-$90,000 | 35 Gbps |
FortiGuard सुरक्षा सदस्यता बंडल (वार्षिक):
- UTM बंडल: AV, वेब फ़िल्टरिंग, IPS, एप्लिकेशन नियंत्रण (~हार्डवेयर लागत का 25% प्रति वर्ष)
- एंटरप्राइज़ बंडल: UTM + उन्नत मैलवेयर सुरक्षा + सुरक्षा रेटिंग (~हार्डवेयर लागत का 35% प्रति वर्ष)
- UTP बंडल: एंटरप्राइज़ + FortiSandbox क्लाउड (~हार्डवेयर लागत का 40% प्रति वर्ष)
- ATP बंडल: एंटरप्राइज़ + FortiSandbox + FortiClient EMS (~हार्डवेयर लागत का 50% प्रति वर्ष)
उदाहरण FortiGate कुल लागत (3-वर्ष):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
FortiGate लाइसेंसिंग के फायदे:
- बंडल सदस्यताएँ: एक SKU में कई सुरक्षा सेवाएँ शामिल
- पूर्वानुमेय लागत: हार्डवेयर लागत का स्थिर प्रतिशत
- प्रति-डिवाइस एंडपॉइंट लाइसेंसिंग नहीं: FortiClient ATP बंडल में शामिल
- उदार मूल्यांकन: सभी नए उपकरणों पर 15-दिन का पूर्ण-विशेषता परीक्षण
Cisco Firepower मूल्य निर्धारण मॉडल (2026)
हार्डवेयर उपकरण लागतें:
| मॉडल | MSRP | सामान्य स्ट्रीट मूल्य | प्रदर्शन (NGFW) |
|---|---|---|---|
| FPR1140 | $7,500 | $4,500-$6,000 | 1.5 Gbps |
| FPR2140 | $15,000 | $9,000-$12,000 | 3 Gbps |
| FPR4145 | $45,000 | $28,000-$35,000 | 7 Gbps |
| FPR9300-SM-36 | $200,000 | $125,000-$160,000 | 25 Gbps |
Cisco Firepower सदस्यता लाइसेंसिंग (प्रति उपकरण, वार्षिक):
- थ्रेट लाइसेंस: IPS, URL फ़िल्टरिंग, सुरक्षा इंटेलिजेंस (~$1,500-$8,000/वर्ष मॉडल पर निर्भर)
- मैलवेयर लाइसेंस: नेटवर्क के लिए AMP, फ़ाइल विश्लेषण (~$1,000-$6,000/वर्ष)
- URL फ़िल्टरिंग लाइसेंस: श्रेणी-आधारित वेब फ़िल्टरिंग (~$500-$3,000/वर्ष)
- Cisco Plus Secure (बंडल): सभी सुरक्षा फीचर्स + DNA एकीकरण (~हार्डवेयर लागत का 40-50% प्रति वर्ष)
उदाहरण Cisco Firepower कुल लागत (3 वर्ष):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Cisco Firepower लाइसेंसिंग के नुकसान:
- अला-कार्ट जटिलता: कई अलग-अलग लाइसेंस प्रकारों को ट्रैक करना आवश्यक
- FMC अतिरिक्त लागत: प्रबंधन प्लेटफ़ॉर्म के लिए अलग खरीद/सब्सक्रिप्शन चाहिए
- स्मार्ट लाइसेंसिंग: इंटरनेट कनेक्टिविटी या स्मार्ट सॉफ्टवेयर मैनेजर सैटेलाइट आवश्यक
- उच्च समर्थन लागत: SmartNet आमतौर पर हार्डवेयर लागत का 12-15% वार्षिक
कुल स्वामित्व लागत (TCO) तुलना
वास्तविक दुनिया TCO परिदृश्य: मध्यम आकार का उद्यम (500 कर्मचारी)
आवश्यकताएँ:
- 5 Gbps फ़ायरवॉल थ्रूपुट (सभी सुरक्षा सुविधाओं के साथ)
- 3 स्थानों के लिए केंद्रीकृत प्रबंधन
- 5 वर्ष की तैनाती जीवनचक्र
- उच्च उपलब्धता (सक्रिय-पैसिव क्लस्टर)
Fortinet समाधान TCO:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
Cisco समाधान TCO:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
TCO विश्लेषण:
- Cisco समाधान की लागत Fortinet से 5 वर्षों में 103% अधिक है ($158,500 का अंतर)
- Cisco प्रीमियम मुख्य रूप से हार्डवेयर लागत (50% अधिक) और समर्थन (100% अधिक) में
- दोनों समाधान तकनीकी आवश्यकताओं को पूरा करते हैं (6 Gbps FortiGate बनाम 7 Gbps Firepower)
जब Cisco की उच्च लागत उचित होती है:
- मौजूदा Cisco कैंपस नेटवर्क जिसमें ISE और TrustSec शामिल हैं
- उन्नत रूटिंग प्रोटोकॉल की आवश्यकता (पूर्ण BGP टेबल, MPLS एकीकरण)
- Cisco TAC समर्थन स्तर के लिए उद्यम आदेश
- जटिल मल्टी-टेनेंट या सेवा प्रदाता तैनाती
उपयोग केस सिफारिशें
छोटा व्यवसाय (10-100 कर्मचारी)
परिदृश्य: एकल कार्यालय, बुनियादी सुरक्षा आवश्यकताएँ, सीमित आईटी स्टाफ, बजट-सचेत
सिफारिश समाधान: Fortinet
तर्क:
- कम प्रारंभिक लागत: FortiGate 60F या 100F $1,000-$3,000 में पर्याप्त प्रदर्शन प्रदान करता है
- सरल प्रबंधन: सिंगल-पेन-ऑफ-ग्लास सिक्योरिटी फैब्रिक जटिलता कम करता है
- सभी-इन-वन: फ़ायरवॉल, VPN, SD-WAN, और वायरलेस कंट्रोलर एक डिवाइस में
- पूर्वानुमेय लाइसेंसिंग: बंडल सब्सक्रिप्शन बजट के लिए आसान
नमूना कॉन्फ़िगरेशन:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
मध्यम आकार का उद्यम (100-1,000 कर्मचारी)
परिदृश्य: कई कार्यालय, अनुपालन आवश्यकताएँ (PCI-DSS, HIPAA), आंतरिक आईटी टीम, उन्नत सुविधाओं की आवश्यकता
सिफारिश समाधान: नेटवर्क इन्फ्रास्ट्रक्चर पर निर्भर करता है
Fortinet चुनें यदि:
- कोई मौजूदा Cisco कैंपस नेटवर्क नहीं
- शाखा कार्यालयों को एकीकृत SD-WAN की आवश्यकता
- बजट प्रतिबंध (Cisco की तुलना में 30-40% लागत बचत)
- आईटी टीम एकीकृत सुरक्षा प्रबंधन में सहज
Cisco चुनें यदि:
- मौजूदा Cisco कैंपस नेटवर्क जिसमें Catalyst स्विच शामिल हैं
- नेटवर्क एक्सेस नियंत्रण के लिए पहले से तैनात ISE
- उन्नत विभाजन आवश्यकताएँ (TrustSec/SGT)
- विक्रेता समर्थन SLA के लिए अनुपालन आदेश
नमूना कॉन्फ़िगरेशन (Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
नमूना कॉन्फ़िगरेशन (Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
लागत अंतर: Cisco समाधान 216% अधिक लागत वाला है ($269,500 पहला वर्ष, $103,000 वार्षिक)
बड़ा उद्यम (1,000-10,000 कर्मचारी)
परिदृश्य: वैश्विक संचालन, डेटा सेंटर इन्फ्रास्ट्रक्चर, जटिल अनुपालन, समर्पित सुरक्षा टीम
सिफारिश समाधान: Cisco (विचारों के साथ)
Cisco के लिए तर्क:
- स्केल पर प्रमाणित: 24×7 संचालन के लिए Cisco TAC समर्थन महत्वपूर्ण
- उन्नत एकीकरण: SecureX, ISE, ACI, SD-WAN सहजता से काम करते हैं
- डेटा सेंटर सुविधाएँ: Nexus, ACI, Tetration के साथ एकीकरण वर्कलोड सुरक्षा के लिए
- परामर्श समर्थन: वास्तुकला और अनुकूलन के लिए Cisco Advanced Services
- ऑडिट आवश्यकताएँ: कई अनुपालन फ्रेमवर्क Cisco इन्फ्रास्ट्रक्चर की अपेक्षा करते हैं
हालांकि, हाइब्रिड दृष्टिकोण पर विचार करें:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
सेवा प्रदाता / MSP
परिदृश्य: मल्टी-टेनेंट वातावरण, स्वचालन आवश्यकताएँ, API एकीकरण महत्वपूर्ण
सिफारिश समाधान: अधिकांश MSP के लिए Fortinet, विशेष मामलों के लिए Cisco
MSP के लिए Fortinet:
- प्रशासनिक डोमेन (ADOMs): FortiManager सच्ची मल्टी-टेनेंसी का समर्थन करता है
- लचीली लाइसेंसिंग: प्रति-डिवाइस लाइसेंसिंग बढ़ोतरी के अनुसार भुगतान की अनुमति देती है
- API परिपक्वता: स्वचालन के लिए उत्कृष्ट Terraform/Ansible समर्थन
- लाभ मार्जिन: कम लागत प्रबंधित सेवाओं पर बेहतर मार्जिन की अनुमति देती है
सेवा प्रदाताओं के लिए Cisco:
- Viptela SD-WAN: सेवा प्रदाता पैमाने और मल्टी-टेनेंसी के लिए विशेष रूप से निर्मित
- मल्टी-इंस्टेंस FMC: ग्राहक के लिए अलग FMC या टेनेंसी के साथ साझा
- ब्रांड मान्यता: उद्यम ग्राहक अक्सर Cisco नाम से मांग करते हैं
- पेशेवर सेवाएँ: Cisco पार्टनर प्रोग्राम डील पंजीकरण और मार्जिन प्रदान करते हैं
माइग्रेशन विचार
Cisco से Fortinet में माइग्रेशन
सामान्य माइग्रेशन प्रेरक:
- लागत में कमी: 5 वर्षों में 40-60% TCO बचत
- सरलीकृत प्रबंधन: सिक्योरिटी फैब्रिक परिचालन भार कम करता है
- SD-WAN एकीकरण: अलग उपकरणों के बिना एकीकृत SD-WAN की आवश्यकता
माइग्रेशन चुनौतियाँ:
कॉन्फ़िगरेशन अनुवाद:
- कोई स्वचालित Cisco → FortiOS रूपांतरण उपकरण नहीं
- नीति तर्क को मैन्युअल रूप से पुनः बनाना होगा
- VPN कॉन्फ़िगरेशन को पुनः कॉन्फ़िगर करना होगा (विशेष रूप से साइट-टू-साइट IPsec)
कर्मचारी प्रशिक्षण:
- FortiOS CLI सिंटैक्स Cisco IOS से काफी अलग है
- सिक्योरिटी फैब्रिक अवधारणाएँ बड़े बदलाव की मांग करती हैं
- प्रशासनिक टीम प्रशिक्षण के लिए 2-3 सप्ताह का बजट रखें
एकीकरण बिंदु:
- Cisco APIs के साथ एकीकृत तृतीय-पक्ष उपकरणों को अपडेट की आवश्यकता
- निगरानी प्रणालियाँ (Splunk, ELK) को नए लॉग पार्सर चाहिए
- नेटवर्क प्रबंधन उपकरणों को पुनः कॉन्फ़िगर करना होगा
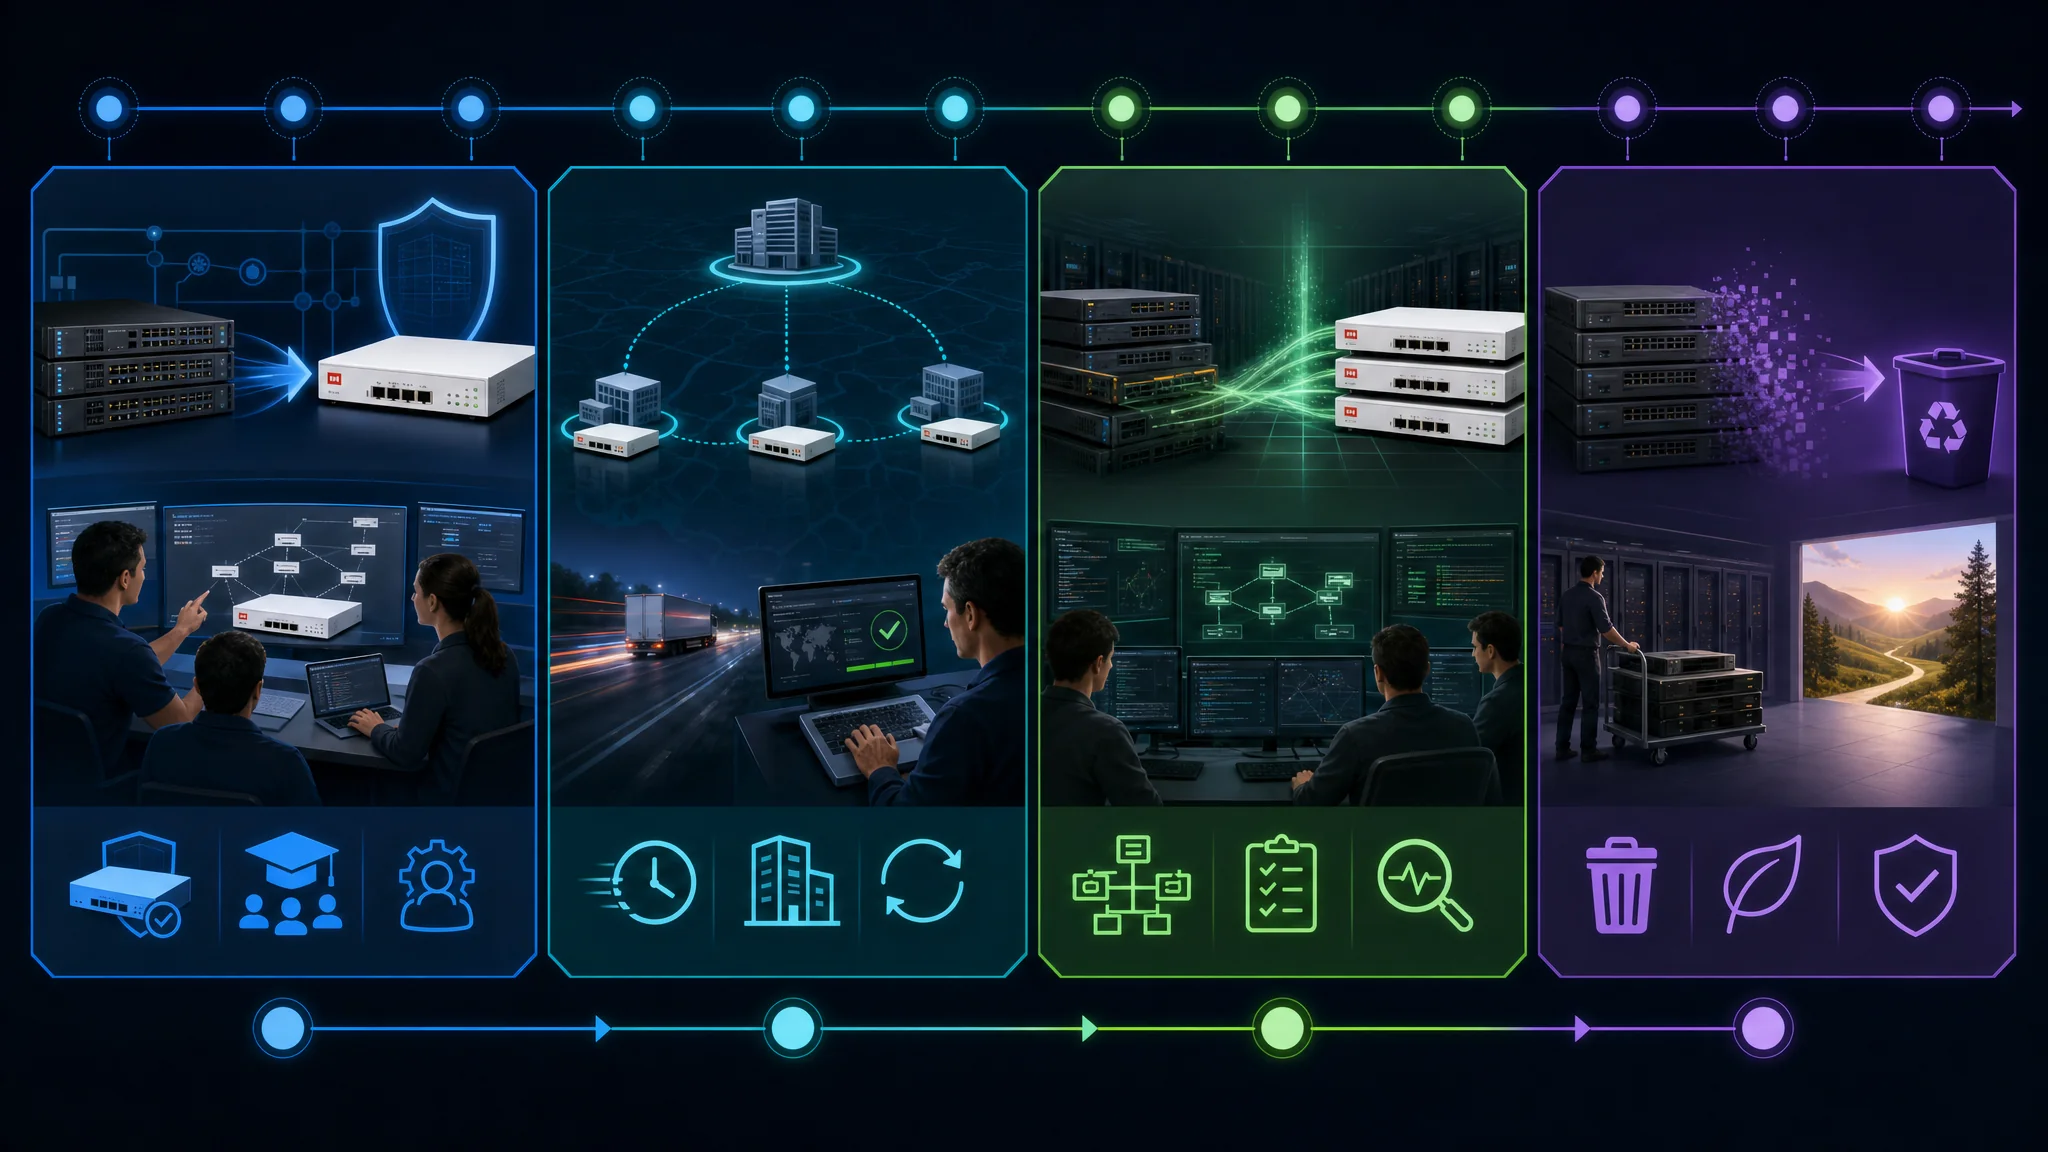
माइग्रेशन सर्वोत्तम प्रथाएँ:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
Fortinet से Cisco में माइग्रेशन
सामान्य माइग्रेशन प्रेरक:
- उद्यम मानकीकरण: कॉर्पोरेट आदेश Cisco इन्फ्रास्ट्रक्चर के लिए
- उन्नत सुविधाएँ: ISE एकीकरण या TrustSec विभाजन की आवश्यकता
- अधिग्रहण: कंपनी को बड़े Cisco-मानकीकृत उद्यम द्वारा अधिग्रहित किया गया
माइग्रेशन चुनौतियाँ:
बढ़ी हुई जटिलता:
- FMC FortiManager की सरलता की तुलना में अतिरिक्त प्रबंधन स्तर जोड़ता है
- Cisco लाइसेंसिंग अधिक जटिल (कई SKU बनाम बंडल FortiGuard)
- FMC इंटरफ़ेस और Cisco CLI के लिए कर्मचारी प्रशिक्षण आवश्यक
लागत प्रभाव:
- तुलनीय प्रदर्शन के लिए हार्डवेयर लागत 50-100% अधिक
- लाइसेंसिंग और समर्थन लगभग दोगुना
- उद्यम तैनाती के लिए अक्सर पेशेवर सेवाएँ आवश्यक
विशेषता समानता:
- Fortinet सिक्योरिटी फैब्रिक सुविधाओं के सीधे Cisco समकक्ष नहीं हैं
- कार्यक्षमता मेल खाने के लिए अतिरिक्त Cisco उत्पादों (ISE, Tetration) की आवश्यकता हो सकती है
माइग्रेशन सर्वोत्तम प्रथाएँ:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
2026 उत्पाद अपडेट और रोडमैप
Fortinet अपडेट (2026)
FortiOS 7.6 (रिलीज़ Q1 2026):
- HTTP/3 और QUIC हार्डवेयर एक्सेलेरेशन: आधुनिक वेब प्रोटोकॉल के लिए नेटिव सपोर्ट
- सशक्त AI/ML खतरा पहचान: FortiGuard AI इंजन ज़ीरो-डे खतरों की पहचान करता है
- बेहतर SD-WAN: मल्टी-साइट डिप्लॉयमेंट के लिए SLA टेम्पलेटिंग
- कुबेरनेट्स इंटीग्रेशन: कंटेनरयुक्त एप्लिकेशन के लिए नेटिव सुरक्षा
- 5G इंटीग्रेशन: FortiExtender 5G WAN फेलओवर एम्बेडेड 5G मॉडेम के साथ
Security Fabric 3.0 (रिलीज़ Q2 2026):
- एक्सटेंडेड डिटेक्शन एंड रिस्पांस (XDR): नेटवर्क, एंडपॉइंट, क्लाउड में एकीकृत खतरे
- स्वचालित घटना प्रतिक्रिया: FortiSOAR प्लेबुक्स खतरे पर स्वचालित रूप से निष्पादित होते हैं
- बेहतर टेलीमेट्री: सभी डिवाइस और उपयोगकर्ताओं के लिए रियल-टाइम जोखिम स्कोरिंग
- क्लाउड-नेटिव सुरक्षा: ऑन-प्रिम और क्लाउड वर्कलोड के लिए एकीकृत नीतियां
आगामी FortiGate हार्डवेयर (2026-2027):
- FortiGate 7000 सीरीज: नया फ्लैगशिप प्लेटफ़ॉर्म (400 Gbps+ थ्रूपुट)
- FortiGate रग्ड सीरीज: औद्योगिक और IoT-केंद्रित उपकरण
- FortiGate 5G सीरीज: मोबाइल डिप्लॉयमेंट के लिए एकीकृत 5G कनेक्टिविटी
Cisco अपडेट्स (2026)
Cisco Secure Firewall 7.4 (रिलीज़ Q1 2026):
- Snort 3 प्रदर्शन सुधार: Snort 2 की तुलना में CPU उपयोग में 40% कमी
- बेहतर क्लाउड इंटीग्रेशन: नेटिव AWS गेटवे लोड बैलेंसर सपोर्ट
- बेहतर TLS 1.3 दृश्यता: बेहतर एन्क्रिप्टेड ट्रैफ़िक एनालिटिक्स
- अनुकूल नीति सिफारिशें: AI द्वारा सुझाई गई नीति अनुकूलन
- मल्टी-क्लाउड प्रबंधन: AWS, Azure, GCP डिप्लॉयमेंट के लिए एकीकृत नीतियां
SecureX प्लेटफ़ॉर्म अपडेट्स (Q3 2026):
- विस्तारित थर्ड-पार्टी इंटीग्रेशन: 400+ सुरक्षा विक्रेता इंटीग्रेशन (पहले 300)
- बेहतर ऑटोमेशन: लो-कोड सुरक्षा ऑर्केस्ट्रेशन वर्कफ़्लोज़
- थ्रेट हंटिंग: Talos इंटेलिजेंस के साथ अंतर्निहित खतरा खोज उपकरण
- अनुपालन डैशबोर्ड: PCI-DSS, HIPAA, NIST के लिए पूर्व-निर्मित डैशबोर्ड
आगामी Cisco फ़ायरवॉल हार्डवेयर (2026-2027):
- Firepower 10000 सीरीज: अगली पीढ़ी का फ्लैगशिप (500 Gbps+ थ्रूपुट)
- Firepower एम्बेडेड सर्विसेज: अगली पीढ़ी के ISR राउटर के लिए सुरक्षा मॉड्यूल
- Firepower वर्चुअल सुधार: Azure और AWS पर बेहतर प्रदर्शन
प्रतिस्पर्धात्मक विश्लेषण: कौन जीत रहा है?
मार्केट शेयर ट्रेंड्स (2024-2026):
- Fortinet: बढ़ता हुआ मार्केट शेयर (24% → 28%), खासकर मिड-मार्केट में
- Cisco: थोड़ा गिरावट (21% → 19% फ़ायरवॉल मार्केट), लेकिन SD-WAN में बढ़ोतरी
- ड्राइवर्स: Fortinet की आक्रामक मूल्य निर्धारण और SD-WAN इंटीग्रेशन डिप्लॉयमेंट जीत रहे हैं
प्रौद्योगिकी नेतृत्व:
- प्रदर्शन: Fortinet SPU प्रोसेसर के साथ थ्रूपुट-प्रति-डॉलर में अग्रणी
- खतरा इंटेलिजेंस: Cisco Talos अभी भी उद्योग का स्वर्ण मानक माना जाता है
- नवाचार: Fortinet प्रमुख फीचर्स तेज़ी से जारी करता है (6 महीने बनाम 12 महीने चक्र)
- क्लाउड इंटीग्रेशन: नेटिव क्लाउड API इंटीग्रेशन में Cisco आगे
ग्राहक संतुष्टि (Gartner Peer Insights, 2026):
- Fortinet: 4.5/5.0 सितारे (मूल्य और प्रदर्शन पर जोर)
- Cisco: 4.2/5.0 सितारे (सपोर्ट और इकोसिस्टम पर जोर)
निर्णय ढांचा: अपनी समाधान चुनना
निर्णय वृक्ष
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
चयन मानदंड स्कोरकार्ड
प्रत्येक कारक को 1-5 के बीच रेट करें (1=महत्वहीन, 5=महत्वपूर्ण), फिर विक्रेता स्कोर से गुणा करें:
| मानदंड | वजन (1-5) | Fortinet स्कोर | Cisco स्कोर | आपकी प्राथमिकता |
|---|---|---|---|---|
| प्रारंभिक लागत | _____ | 5 | 3 | _____ |
| कुल स्वामित्व लागत (5 वर्ष) | _____ | 5 | 3 | _____ |
| प्रदर्शन/मूल्य | _____ | 5 | 3 | _____ |
| कच्चा प्रदर्शन | _____ | 4 | 4 | _____ |
| प्रबंधन सरलता | _____ | 5 | 3 | _____ |
| विक्रेता इकोसिस्टम | _____ | 3 | 5 | _____ |
| थर्ड-पार्टी इंटीग्रेशन | _____ | 3 | 5 | _____ |
| उन्नत रूटिंग | _____ | 3 | 5 | _____ |
| सपोर्ट गुणवत्ता | _____ | 4 | 5 | _____ |
| SD-WAN इंटीग्रेशन | _____ | 5 | 4 | _____ |
| खतरा इंटेलिजेंस | _____ | 4 | 5 | _____ |
| ऑटोमेशन परिपक्वता | _____ | 4 | 4 | _____ |
| क्लाउड इंटीग्रेशन | _____ | 4 | 5 | _____ |
स्कोरिंग निर्देश:
- प्रत्येक मानदंड के लिए अपनी प्राथमिकता वजन भरें (1-5)
- प्रत्येक पंक्ति के लिए वजन × विक्रेता स्कोर गुणा करें
- Fortinet और Cisco के लिए कुल जोड़ें
- उच्च कुल स्कोर आपके आवश्यकताओं के लिए बेहतर फिट दर्शाता है
परिदृश्य के अनुसार अंतिम सिफारिशें
Fortinet चुनें जब:
- ✅ बजट सीमाएं महत्वपूर्ण हों (40-60% लागत बचत)
- ✅ अलग उपकरणों के बिना एकीकृत SD-WAN की आवश्यकता हो
- ✅ सरल प्रबंधन प्राथमिकता हो (छोटी IT टीम)
- ✅ मुख्य रूप से शाखा कार्यालयों में डिप्लॉयमेंट हो
- ✅ कोई मौजूदा Cisco कैंपस नेटवर्क निवेश न हो
- ✅ प्रदर्शन-प्रति-डॉलर प्रमुख मेट्रिक हो
- ✅ इन्फ्रास्ट्रक्चर-एज़-कोड महत्वपूर्ण हो (बेहतर Terraform सपोर्ट)
Cisco चुनें जब:
- ✅ मौजूदा Cisco कैंपस नेटवर्क ISE के साथ हो
- ✅ उन्नत सेगमेंटेशन की आवश्यकता हो (TrustSec/SGT आवश्यकताएं)
- ✅ एंटरप्राइज प्रीमियम विक्रेता सपोर्ट (Cisco TAC) की मांग हो
- ✅ जटिल रूटिंग आवश्यकताएं हों (पूर्ण BGP टेबल, MPLS)
- ✅ बड़े पैमाने पर डेटा सेंटर डिप्लॉयमेंट (ACI इंटीग्रेशन)
- ✅ अनुपालन के लिए विशिष्ट विक्रेता प्रमाणपत्र आवश्यक हों
- ✅ क्लाउड-नेटिव डिप्लॉयमेंट (सर्वश्रेष्ठ AWS/Azure API इंटीग्रेशन)
- ✅ मल्टी-टेनेंट सेवा प्रदाता आर्किटेक्चर
हाइब्रिड दृष्टिकोण पर विचार करें जब:
- ✅ बड़े एंटरप्राइज में डेटा सेंटर और शाखा कार्यालय दोनों हों
- ✅ मुख्यालय में Cisco गुणवत्ता और शाखाओं में लागत बचत चाहिए
- ✅ एक विक्रेता से दूसरे में संक्रमण (चरणबद्ध माइग्रेशन)
- ✅ विभिन्न साइटों के लिए अलग-अलग सुरक्षा आवश्यकताएं हों
निष्कर्ष
दोनों Fortinet और Cisco विश्व स्तरीय नेटवर्क सुरक्षा समाधान प्रदान करते हैं, लेकिन वे अलग-अलग परिदृश्यों में उत्कृष्ट हैं:
Fortinet FortiGate सुरक्षा फैब्रिक आर्किटेक्चर के माध्यम से असाधारण मूल्य, प्रदर्शन-प्रति-डॉलर, और सरल प्रबंधन प्रदान करता है। एकीकृत दृष्टिकोण उन संगठनों के लिए शानदार है जो जटिलता के बिना एकीकृत सुरक्षा प्रबंधन चाहते हैं। FortiGate स्पष्ट विजेता है SMBs, शाखा कार्यालय डिप्लॉयमेंट, और बजट-सचेत एंटरप्राइज के लिए जिन्हें आधुनिक सुरक्षा फीचर्स प्रीमियम मूल्य के बिना चाहिए।
Cisco Secure Firewall (Firepower) बड़े एंटरप्राइज के लिए आवश्यक एंटरप्राइज-ग्रेड विश्वसनीयता, व्यापक इकोसिस्टम इंटीग्रेशन, और उन्नत फीचर्स प्रदान करता है। जब आपको ISE इंटीग्रेशन, TrustSec माइक्रो-सेगमेंटेशन, विश्व स्तरीय सपोर्ट, या जटिल रूटिंग क्षमताएं चाहिए तो प्रीमियम मूल्य उचित है। Cisco बड़े एंटरप्राइज, डेटा सेंटर, और मौजूदा Cisco इन्फ्रास्ट्रक्चर निवेश वाले संगठनों के लिए मानक बना हुआ है।
Cisco समाधानों के लिए 60-80% TCO प्रीमियम महत्वपूर्ण है और अक्सर इसे सही ठहराना मुश्किल होता है जब तक कि आपको विशेष रूप से Cisco की उन्नत क्षमताओं या इकोसिस्टम एकीकरण की आवश्यकता न हो। हालांकि, जिन संगठनों के लिए ये विशेषताएं महत्वपूर्ण हैं, वहां Cisco का निवेश परिचालन दक्षता और उन्नत सुरक्षा क्षमताओं के माध्यम से लाभ देता है।
हमारी 2026 सिफारिशें:
- छोटा व्यवसाय (10-100 उपयोगकर्ता): Fortinet FortiGate 60F-100F (अप्रतिदेय मूल्य)
- मध्य-बाजार (100-1,000 उपयोगकर्ता): Fortinet (जब तक मौजूदा Cisco इन्फ्रास्ट्रक्चर Cisco को अनिवार्य न करे)
- एंटरप्राइज (1,000-10,000 उपयोगकर्ता): मुख्यालय/डेटा सेंटर के लिए Cisco, शाखाओं के लिए Fortinet पर विचार करें
- बड़ा एंटरप्राइज (10,000+ उपयोगकर्ता): Cisco (स्केल पर सिद्ध, व्यापक इकोसिस्टम)
- सेवा प्रदाता/MSPs: Fortinet (बेहतर मल्टी-टेनेंसी और मार्जिन)
मुख्य बिंदु: केवल ब्रांड के आधार पर चयन न करें। अपनी तकनीकी आवश्यकताओं, बजट सीमाओं, और मौजूदा इन्फ्रास्ट्रक्चर को ऊपर दिए गए निर्णय ढांचे से मिलाएं। कई संगठन सफलतापूर्वक हाइब्रिड आर्किटेक्चर लागू करते हैं, जहां Cisco की ताकतें सबसे अधिक मायने रखती हैं वहां Cisco का उपयोग करते हैं और जहां लागत दक्षता महत्वपूर्ण है वहां Fortinet का उपयोग करते हैं।
संदर्भ
- Fortinet आधिकारिक वेबसाइट
- Cisco सुरक्षा आधिकारिक वेबसाइट
- नेटवर्क फायरवॉल के लिए Gartner मैजिक क्वाड्रंट 2026
- FortiOS 7.6 रिलीज नोट्स
- Cisco Secure Firewall 7.4 दस्तावेज़ीकरण
- NSS Labs NGFW तुलनात्मक रिपोर्ट 2026
- Fortinet सुरक्षा फैब्रिक आर्किटेक्चर गाइड
- Cisco SecureX प्लेटफ़ॉर्म अवलोकन
- Fortinet बनाम Cisco TCO विश्लेषण - Forrester Research 2026
- IDC MarketScape: विश्वव्यापी नेटवर्क सुरक्षा उपकरण 2026
Related Posts

This article refers to other articles we've written:
- pfSense बनाम Firewalla बनाम OPNsense
घर और उद्यम नेटवर्क सुरक्षा के लिए pfSense, Firewalla, और OPNsense फ़ायरवॉल समाधानों की व्यापक 2026 तुलना। अपनी आवश्यकताओं के लिए सर्वोत्तम विकल्प खोजें।
- Ubiquiti Unifi बनाम TP-लिंक ओमाडा: कौन सा नेटवर्क सिस्टम आपके लिए सही है?
अपनी आवश्यकताओं के लिए सही चुनने के लिए Ubiquiti Unifi और TP-Link Omada नेटवर्किंग सिस्टम की तुलना करें।