अपनी सुरक्षा मज़बूत करें: EDR साइबर सुरक्षा समाधान

Table of Contents
EDR साइबर सुरक्षा समाधानों को समझें
एंडपॉइंट डिटेक्शन एंड रिस्पॉन्स (EDR) समाधान संगठनों की सुरक्षा के लिए अधिक महत्वपूर्ण हो रहे हैं। साइबर खतरे बदलते और जटिल होते जा रहे हैं, इसलिए संवेदनशील डेटा और सिस्टम की रक्षा जरूरी है। यह लेख EDR, इसकी मुख्य सुविधाओं और लाभों तथा व्यवसाय के लिए सही समाधान चुनने के बारे में बताता है।
EDR साइबर सुरक्षा क्या है?
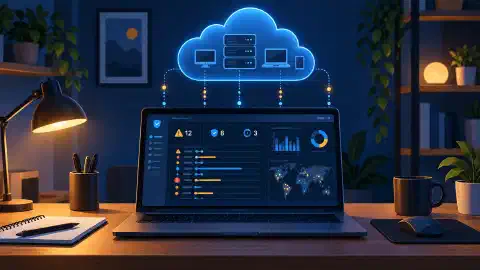
EDR वह सुरक्षा तरीका है जो एंडपॉइंट पर खतरों का पता लगाता, जांचता और उनका जवाब देता है। फ़ायरवॉल और एंटीवायरस उपयोगी हैं, पर जटिल खतरों के विरुद्ध हमेशा पर्याप्त नहीं होते। EDR एंडपॉइंट गतिविधियों की रीयल-टाइम दृश्यता देता है और सक्रिय पहचान व प्रतिक्रिया में मदद करता है।
एंडपॉइंट नेटवर्क से जुड़े लैपटॉप, डेस्कटॉप और मोबाइल उपकरण हैं। इन पर मैलवेयर, रैनसमवेयर और फ़िशिंग का खतरा रहता है। EDR इनके व्यवहार की निगरानी करता है, असामान्य गतिविधि खोजने के लिए डेटा का विश्लेषण करता है और सुरक्षा टीमों को उपयोगी जानकारी देता है।
EDR व्यवहार विश्लेषण, मशीन लर्निंग और खतरा जानकारी को मिलाकर जोखिम पहचानता और कम करता है। लगातार निगरानी से समझौते के संकेतक (IoC) खोजने और रीयल-टाइम खतरा तलाशने में मदद मिलती है।
एंडपॉइंट पहचान और प्रतिक्रिया की बुनियाद
EDR एंडपॉइंट को साइबर हमलों के विरुद्ध रक्षा की पहली पंक्ति मानता है। रीयल-टाइम दृश्यता टीमों को संदिग्ध व्यवहार खोजने और नुकसान बढ़ने से पहले कार्रवाई करने देती है। व्यवहार विश्लेषण सामान्य गतिविधि का आधार तय करके विचलन खोजता है। मशीन लर्निंग उन विचलनों का विश्लेषण कर संभावित खतरे का संकेत जांचती है। खतरा जानकारी ज्ञात खतरों और हमले की तकनीकों का रिकॉर्ड रखती है और नए खतरों के अनुसार अपडेट होती है।
आज EDR क्यों महत्वपूर्ण है
साइबर हमले अधिक बार और अधिक परिष्कृत हो रहे हैं। दूरस्थ काम और क्लाउड सेवाओं ने एंडपॉइंट को प्रमुख लक्ष्य बनाया है। EDR उपकरणों और उनमें मौजूद संवेदनशील डेटा की रक्षा करता है, पारंपरिक साधनों से छूट सकने वाले खतरे ढूंढता है और घटना प्रतिक्रिया तेज करता है।
घटना के समय EDR समयरेखा, प्रभावित एंडपॉइंट और हमलावरों की तकनीकों जैसे फॉरेंसिक विवरण देता है। ये जांच और भविष्य की रोकथाम में मदद करते हैं। EDR व्यापक सुरक्षा रणनीति में पहचान, जांच और प्रतिक्रिया को मजबूत करता है।
EDR समाधानों की मुख्य सुविधाएँ
EDR एंडपॉइंट की रक्षा और साइबर खतरों के जोखिम को कम करने वाली सुविधाएँ देता है।
रीयल-टाइम खतरा पहचान
EDR एंडपॉइंट की लगातार निगरानी करके सिस्टम व्यवहार और नेटवर्क ट्रैफ़िक का विश्लेषण करता है। मशीन लर्निंग और व्यवहार विश्लेषण ज्ञात तथा अज्ञात खतरे पहचानते हैं। खतरा फ़ीड और सैंडबॉक्स दुर्भावनापूर्ण फ़ाइलों और गतिविधियों को ढूंढने और रोकने में मदद करते हैं। संदिग्ध व्यवहार मिलने पर EDR संबंधित ट्रैफ़िक का विश्लेषण कर प्रभावित उपकरण को अलग कर सकता है, जिससे प्रसार सीमित हो।
स्वचालित प्रतिक्रिया
संभावित खतरा मिलने पर EDR एंडपॉइंट अलग कर सकता है, दुर्भावनापूर्ण प्रक्रिया रोक सकता है या संदिग्ध कनेक्शन ब्लॉक कर सकता है। स्वचालन समय बचाता है और टीम को जांच व सुधार पर ध्यान देने देता है। उदाहरण के लिए, ज्ञात मैलवेयर हस्ताक्षर से मेल खाने वाली फ़ाइल को क्वारंटीन करके उपकरण में दूसरे खतरे खोजे जा सकते हैं।
अन्य सुरक्षा उपकरणों के साथ एकीकरण
EDR सुरक्षा सूचना और घटना प्रबंधन (SIEM) तथा सुरक्षा ऑर्केस्ट्रेशन, स्वचालन और प्रतिक्रिया (SOAR) प्लेटफ़ॉर्म से जुड़ता है। इससे संचालन केंद्रीकृत, विभिन्न स्रोतों का डेटा सहसंबद्ध और प्रतिक्रिया प्रक्रिया स्वचालित होती है। SIEM EDR चेतावनी को अन्य घटनाओं से जोड़कर संभावित प्रभाव के अनुसार प्राथमिकता तय करने में मदद करता है। SOAR मानकीकृत कार्रवाइयों का समन्वय करके घटनाओं को एकसमान ढंग से संभालता है।
EDR लागू करने के लाभ
EDR मैलवेयर, रैनसमवेयर और फ़ाइलरहित हमलों से सुरक्षा मजबूत करता है। टीमें हमलावरों की रणनीति, तकनीक और प्रक्रियाओं (TTP) की जानकारी भी पाती हैं, जिससे सक्रिय रक्षा बनाई जा सकती है।
साइबर खतरों से बेहतर सुरक्षा
सक्रिय निगरानी और उन्नत पहचान तेज प्रतिक्रिया और नुकसान सीमित करने में मदद करते हैं। TTP की जानकारी रक्षा को अनुकूल बनाने, खतरे में बदलाव देखने और शोषण से पहले कमजोरियाँ पहचानने में मदद करती है।
घटना प्रतिक्रिया समय में कमी
पहचान, जांच और सुधार का स्वचालन प्रतिक्रिया समय घटाता है और घटना बढ़ने से पहले उसे रोकने में मदद करता है। फॉरेंसिक डेटा बाद के विश्लेषण और मूल कारण की पहचान में सहायक है। तेज प्रतिक्रिया डेटा चोरी और वित्तीय या प्रतिष्ठा संबंधी नुकसान भी सीमित करती है।
लागत-कुशल सुरक्षा प्रबंधन
स्वचालन सुरक्षा संसाधनों का बेहतर उपयोग करता है। एंडपॉइंट पर खतरे पहचानने और संभालने से डेटा उल्लंघन और संबंधित लागत, जिनमें संभावित नियामक दंड शामिल हैं, का जोखिम घटता है। सुरक्षा स्थिति और कमजोरियों की जानकारी जोखिम के अनुसार संसाधन लगाने में मदद करती है।
व्यवसाय के लिए सही EDR चुनें
सुरक्षा जरूरतों का आकलन करें, विक्रेताओं की तुलना करें और कीमत तथा लाइसेंस समझें।
सुरक्षा जरूरतों का आकलन
संगठन का आकार, नेटवर्क की जटिलता और सुरक्षित रखने वाले एंडपॉइंट के प्रकार देखें। समाधान की विस्तार क्षमता, भविष्य की वृद्धि और लागू अनुपालन नियमों से मेल जांचें।
EDR विक्रेताओं की तुलना
विक्रेता की प्रतिष्ठा, अनुभव और ग्राहक समीक्षाएँ देखें। उभरते खतरों की पहचान, सुविधाओं, उपयोग में सरलता और सहायता की गुणवत्ता का मूल्यांकन करें। अपने वातावरण में जांच के लिए डेमो या परीक्षण माँगें।
कीमत और लाइसेंस समझें
जांचें कि कीमत बजट में है और आवश्यक सुविधाएँ शामिल हैं। शामिल एंडपॉइंट संख्या, सहायता स्तर तथा उन्नत सुविधाओं या एकीकरण के अतिरिक्त शुल्क देखें। संगठन के बढ़ने के साथ विस्तार करने वाला लचीला मॉडल चुनें।
निष्कर्ष
EDR समाधान संगठनों की रक्षा में मदद करते हैं। उनका काम, सुविधाएँ और लाभ समझने से सूचित निर्णय लिए जा सकते हैं। सही समाधान का प्रभावी उपयोग साइबर खतरों की पहचान, प्रतिक्रिया और प्रभाव कम करने की क्षमता बढ़ाता है।
Related Posts