साइबर सुरक्षा घटनाओं का प्रबंधन

Table of Contents
साइबर सुरक्षा घटना प्रतिक्रिया योजना बनाना: प्रभावी प्रतिक्रिया के प्रमुख चरण
डिजिटल युग में, हर आकार के संगठनों के लिए साइबर सुरक्षा एक महत्वपूर्ण चिंता बन गई है। साइबर खतरों और हमलों की बढ़ती संख्या के कारण व्यवसायों को एक स्पष्ट घटना प्रतिक्रिया योजना की आवश्यकता है। यह योजना साइबर सुरक्षा घटनाओं को संभालने और उनके प्रभाव को कम करने के लिए मार्गदर्शिका है। इस लेख में योजना बनाने के प्रमुख चरण और हर चरण का महत्व बताया गया है।
_
साइबर सुरक्षा घटना प्रतिक्रिया योजना क्यों महत्वपूर्ण है
डिजिटल युग में साइबर सुरक्षा की भूमिका
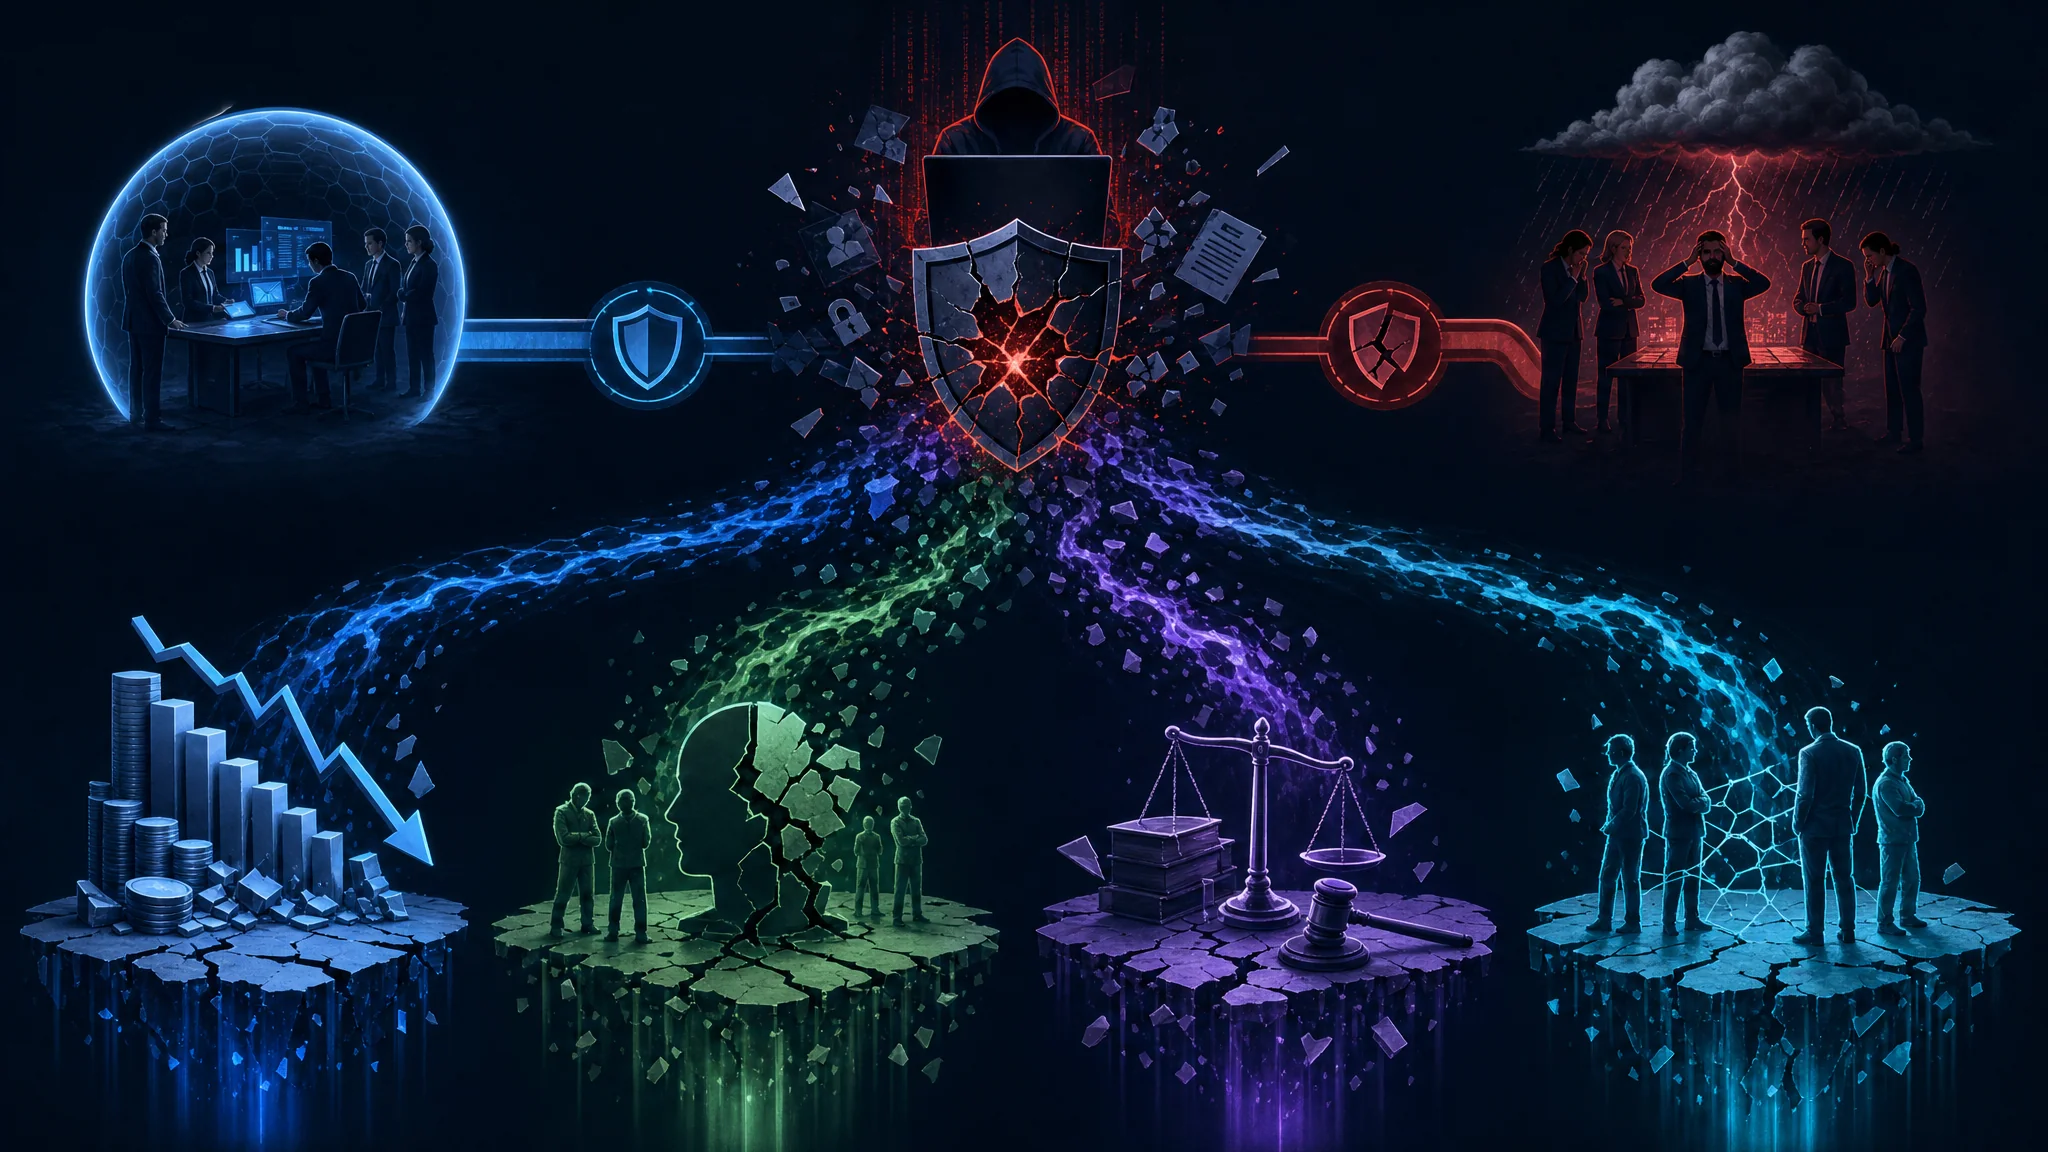
आज की परस्पर जुड़ी दुनिया में संगठन दैनिक कामकाज के लिए डिजिटल प्रणालियों और नेटवर्क पर बहुत निर्भर हैं। यह निर्भरता उन्हें डेटा उल्लंघनों, मैलवेयर हमलों और रैनसमवेयर संक्रमणों सहित कई साइबर खतरों के प्रति असुरक्षित बनाती है। एक साइबर सुरक्षा घटना से बड़ा वित्तीय नुकसान, प्रतिष्ठा को क्षति और कानूनी परिणाम हो सकते हैं। इसलिए, ऐसे प्रभावों को कम करने के लिए अच्छी तरह बनाई गई प्रतिक्रिया योजना आवश्यक है।
साइबर सुरक्षा घटनाओं के संभावित प्रभाव
एक साइबर घटना संगठन के कामकाज को गंभीर रूप से बाधित कर सकती है, जिससे काम बंद होना, संवेदनशील जानकारी का नुकसान और महत्वपूर्ण प्रणालियों को क्षति हो सकती है। इसके परिणाम संगठन के बाहर ग्राहकों, भागीदारों और आपूर्तिकर्ताओं को भी प्रभावित कर सकते हैं। साइबर सुरक्षा से जुड़े कानूनी और नियामक नियम सख्त हो रहे हैं, और उल्लंघन पर भारी जुर्माना और दंड लग सकते हैं। संगठनों को तेजी और प्रभावशीलता से प्रतिक्रिया देने के लिए तैयार रहना चाहिए।
व्यापक घटना प्रतिक्रिया योजना बनाने का एक प्रमुख कारण संभावित वित्तीय नुकसान है। IBM के एक अध्ययन के अनुसार, 2020 में डेटा उल्लंघन की औसत लागत 3.86 मिलियन डॉलर थी। इसमें जाँच, कानूनी शुल्क, ग्राहकों को सूचना देना और क्षति नियंत्रण के खर्च शामिल हैं। उचित योजना के बिना संगठन वित्तीय प्रभाव से निपटने के लिए तैयार नहीं हो सकता, जिससे उसकी वित्तीय स्थिरता और व्यवसाय लंबे समय तक प्रभावित हो सकते हैं।
किसी घटना से प्रतिष्ठा को होने वाली क्षति भी गंभीर हो सकती है। आज सोशल मीडिया और ऑनलाइन मंचों पर जानकारी तेजी से फैलती है। डेटा उल्लंघन या साइबर हमले की खबर संगठन की छवि को नुकसान पहुँचा सकती है और ग्राहकों का विश्वास कम कर सकती है। इससे व्यवसाय के अवसर घट सकते हैं, ग्राहक निष्ठा कम हो सकती है और नए ग्राहकों को आकर्षित करना कठिन हो सकता है। प्रतिक्रिया योजना के जरिए संगठन शीघ्र और पारदर्शी जवाब देकर प्रतिष्ठा का सक्रिय प्रबंधन कर सकता है और ब्रांड को होने वाला नुकसान कम कर सकता है।
वित्तीय और प्रतिष्ठा संबंधी परिणामों के अलावा, घटनाओं के कानूनी और नियामक प्रभाव भी हो सकते हैं। भारी दंड से बचने के लिए संगठनों को डेटा सुरक्षा के अनेक कानूनों और नियमों का पालन करना चाहिए। उदाहरण के लिए, यूरोपीय संघ का सामान्य डेटा संरक्षण विनियमन (GDPR) उल्लंघन पर 2 करोड़ यूरो या वैश्विक वार्षिक कारोबार के 4% तक का जुर्माना लगा सकता है, जो भी अधिक हो। कानूनी और नियामक दायित्वों के लिए उपाय रखने वाली योजना गैर-अनुपालन और उससे जुड़े वित्तीय व कानूनी परिणामों का जोखिम कम करती है।
आज के कारोबारी तंत्र की परस्पर निर्भरता के कारण घटना का प्रभाव संगठन से बाहर भी फैल सकता है। आपूर्तिकर्ता की प्रणालियाँ प्रभावित होने पर आपूर्ति शृंखला बाधित हो सकती है और वस्तुओं या सेवाओं की उपलब्धता घट सकती है। ग्राहक डेटा का उल्लंघन पहचान की चोरी या धोखाधड़ी का कारण बन सकता है और ग्राहक संबंधों को नुकसान पहुँचा सकता है। बाहरी हितधारकों को ध्यान में रखने वाली योजना परिणामों को संभालने और भागीदारों, आपूर्तिकर्ताओं तथा ग्राहकों का विश्वास बनाए रखने में मदद करती है।
साइबर सुरक्षा घटना प्रतिक्रिया योजना संगठन की समग्र सुरक्षा रणनीति का अहम हिस्सा है। यह वित्तीय स्थिरता, प्रतिष्ठा, कानूनी अनुपालन और बाहरी संबंधों पर पड़ने वाला प्रभाव कम करती है। अच्छी योजना में निवेश जोखिम घटाने और डिजिटल युग में व्यवसाय की निरंतरता सुनिश्चित करने में मदद करता है।
साइबर सुरक्षा घटना प्रतिक्रिया योजना के प्रमुख तत्व
साइबर सुरक्षा घटनाओं की पहचान और वर्गीकरण
पहला चरण अलग-अलग प्रकार की घटनाओं की सही पहचान और वर्गीकरण करना है। पुरानी घटनाओं का विश्लेषण करें, उनकी विशेषताएँ समझें और गंभीरता तथा संभावित प्रभाव के आधार पर उनका वर्गीकरण करें। इससे संगठन संसाधन बाँट सकते हैं और प्रतिक्रिया के काम को प्राथमिकता दे सकते हैं।
उदाहरण के लिए, घटनाएँ डेटा उल्लंघन, मैलवेयर संक्रमण, नेटवर्क घुसपैठ या फ़िशिंग हमले हो सकती हैं। हर प्रकार के लिए अलग रणनीति और तात्कालिकता की आवश्यकता होती है। घटना के प्रकार समझने से योजना को संबंधित चुनौतियों के अनुसार ढालना आसान होता है।
प्रतिक्रिया टीम बनाना
प्रभावी प्रतिक्रिया के लिए साइबर सुरक्षा विशेषज्ञों की समर्पित टीम चाहिए जो जल्दी और असरदार तरीके से काम करे। टीम में साइबर सुरक्षा, आईटी अवसंरचना, कानूनी मामलों और संचार के जानकार शामिल होने चाहिए। अच्छी तरह संगठित टीम प्रक्रिया सरल बनाती है और समन्वित तथा कुशल प्रतिक्रिया सुनिश्चित करती है।
टीम में भूमिकाएँ और जिम्मेदारियाँ तय होनी चाहिए, ताकि घटना के दौरान हर सदस्य अपने काम को जानता हो। भूमिकाओं में घटना समन्वयक, तकनीकी विश्लेषक, कानूनी सलाहकार और जनसंपर्क प्रतिनिधि शामिल हो सकते हैं। जिम्मेदारियाँ स्पष्ट होने से सहयोग बेहतर होता है और भ्रम या दोहराव से बचा जा सकता है।
प्रतिक्रिया प्रक्रियाएँ बनाना
प्रतिक्रिया प्रक्रियाएँ बताती हैं कि साइबर सुरक्षा घटना होने पर कौन-से कदम उठाने हैं। इनमें कई परिस्थितियाँ शामिल हों और स्पष्ट हो कि घटना को कैसे रोकना, उसका मूल कारण कैसे जाँचना, प्रभाव को कैसे ठीक करना और सामान्य कामकाज कैसे बहाल करना है।
डेटा उल्लंघन होने पर प्रक्रियाओं में प्रभावित प्रणालियों को अलग करना, उल्लंघन का दायरा जानने के लिए फोरेंसिक विश्लेषण, प्रभावित लोगों या नियामक अधिकारियों को सूचना देना, और भविष्य में उल्लंघन रोकने के उपाय लागू करना शामिल हो सकते हैं।
बदलते खतरों के अनुरूप प्रक्रियाओं की नियमित समीक्षा और अद्यतन करें। नए खतरे और तकनीकी प्रगति के साथ बदलाव आवश्यक हैं। नियमित टेबलटॉप अभ्यास और सिमुलेशन प्रक्रिया की प्रभावशीलता जाँचने तथा सुधार के क्षेत्र खोजने में मदद करते हैं।
स्पष्ट प्रक्रियाएँ घटना के प्रभाव को कम करती हैं और तेज, कुशल प्रतिक्रिया सुनिश्चित करती हैं। इससे प्रतिष्ठा, वित्त और ग्राहकों के विश्वास को संभावित क्षति कम होती है।
प्रभावी घटना प्रतिक्रिया योजना बनाने के चरण
जोखिम आकलन करना
योजना बनाने से पहले संगठनों को संभावित कमज़ोरियों और खतरों की पहचान के लिए व्यापक जोखिम आकलन करना चाहिए। इसमें संगठन की प्रणालियों, नेटवर्क और डेटा संपत्तियों का मूल्यांकन तथा विभिन्न साइबर घटनाओं की संभावना और संभावित प्रभाव का आकलन शामिल है। परिणाम प्रतिक्रिया के काम को प्राथमिकता देने और संसाधन प्रभावी ढंग से बाँटने में मदद करते हैं।
आकलन के दौरान संगठन बाहरी साइबर सुरक्षा विशेषज्ञों से पेनेट्रेशन टेस्टिंग और कमज़ोरी आकलन करा सकते हैं। विशेषज्ञ वास्तविक हमलों की नकल कर अवसंरचना की कमज़ोरियाँ पहचानते हैं। आंतरिक ऑडिट से उद्योग मानकों और नियमों के अनुपालन की जाँच भी की जा सकती है।
आकलन पूरा होने पर संगठन अपनी साइबर सुरक्षा स्थिति को बेहतर समझता है। वह अतिरिक्त सुरक्षा वाले महत्वपूर्ण संसाधनों की पहचान कर सकता है और सफल हमले के संभावित परिणाम तय कर सकता है। यह जानकारी प्रभावी प्रतिक्रिया योजना बनाने में मदद करती है।
घटना प्रतिक्रिया नीतियाँ बनाना और लागू करना
घटना प्रतिक्रिया नीतियाँ तय करती हैं कि संगठन साइबर सुरक्षा घटनाओं को कैसे संभालेगा। उन्हें उद्योग की सर्वोत्तम प्रथाओं और नियामक आवश्यकताओं के अनुरूप होना चाहिए। उनमें भूमिकाएँ और जिम्मेदारियाँ, एस्केलेशन प्रक्रिया, संचार प्रोटोकॉल और कानूनी दायित्व साफ बताए जाने चाहिए। स्पष्ट नीतियाँ सुसंगत और समन्वित प्रतिक्रिया सुनिश्चित करती हैं।
नीतियाँ बनाते समय संगठन को उद्योग की खासियतों और सामने आने वाले विशिष्ट खतरों पर विचार करना चाहिए। उदाहरण के लिए, स्वास्थ्य सेवा संस्थानों को HIPAA नियमों का पालन करना पड़ सकता है, जबकि वित्तीय संस्थानों को PCI DSS आवश्यकताएँ पूरी करनी पड़ सकती हैं। जरूरत के अनुरूप नीतियाँ बनाना संभावित चुनौतियों से निपटने में मदद करता है।
नीतियाँ लागू करने के लिए संगठन के विभिन्न विभागों के बीच सहयोग आवश्यक है। इससे साइबर घटना के दौरान हर व्यक्ति अपनी भूमिका समझता है। सभी कर्मचारियों को नीतियों की जानकारी देने और उन्हें प्रभावी ढंग से लागू कराने के लिए नियमित प्रशिक्षण और संचार जरूरी है।
कर्मचारियों को प्रशिक्षित और शिक्षित करना
प्रभावी प्रतिक्रिया के लिए कुशल और जानकार कर्मचारी जरूरी हैं। संगठनों को नियमित प्रशिक्षण कार्यक्रमों में निवेश करना चाहिए, ताकि कर्मचारी घटनाओं की पहचान, रिपोर्ट और प्रतिक्रिया कर सकें। इसमें आम खतरों और हमले के तरीकों के बारे में जागरूकता, अच्छी साइबर सुरक्षा आदतें और वास्तविक घटना परिदृश्यों वाले टेबलटॉप अभ्यास शामिल हैं।
प्रशिक्षण में घटना की पहचान और विश्लेषण, सबूत सुरक्षित रखना, घटना रोकना और पुनर्प्राप्ति शामिल होनी चाहिए। कर्मचारियों को संभावित समझौते के संकेतक (IOC) पहचानना और तुरंत घटना की रिपोर्ट करना सिखाएँ। आवश्यक ज्ञान और कौशल से कर्मचारी साइबर खतरों को कम करने में सक्रिय भूमिका निभाते हैं।
प्रशिक्षण के साथ संगठन को साइबर सुरक्षा जागरूकता की संस्कृति भी बनानी चाहिए। इसमें कर्मचारियों को नए खतरों के बारे में नियमित जानकारी देना और संवेदनशील सूचना की रक्षा के तरीके बताना शामिल है। जिम्मेदारी और सतर्कता से साइबर हमलों के विरुद्ध मजबूत सुरक्षा पंक्ति बनती है।
घटना प्रतिक्रिया योजना का परीक्षण और सुधार
प्रतिक्रिया योजना का नियमित परीक्षण
परीक्षण किसी भी घटना प्रतिक्रिया योजना का अहम हिस्सा है। संगठनों को प्रक्रियाओं की प्रभावशीलता जाँचने, कमियाँ या कमजोरियाँ पहचानने और प्रतिक्रिया टीम की क्षमता परखने के लिए नियमित अभ्यास और सिमुलेशन करने चाहिए। इनमें काल्पनिक परिस्थितियों पर चर्चा वाले टेबलटॉप अभ्यास से लेकर बाहरी विशेषज्ञों द्वारा वास्तविक हमलों की नकल करने वाले उन्नत रेड टीम अभ्यास शामिल हैं।
टेबलटॉप अभ्यास में संगठन विभिन्न काल्पनिक परिस्थितियों की पड़ताल कर अलग-अलग स्थितियों में योजना की मजबूती जाँचते हैं। कई विभागों के प्रमुख हितधारकों को शामिल करने से व्यापक मूल्यांकन संभव होता है। सिमुलेशन सुधार के क्षेत्रों की पहचान और आवश्यक बदलाव करने में मदद करते हैं।
रेड टीम अभ्यास वास्तविक हमलों की नकल करके परीक्षण को आगे बढ़ाते हैं। नैतिक हैकर कहे जाने वाले बाहरी विशेषज्ञ प्रणालियों में घुसने और कमजोरियों का लाभ उठाने की कोशिश करते हैं। इससे योजना की प्रभावशीलता और संगठन की समग्र सुरक्षा स्थिति की जानकारी मिलती है। कमज़ोरियाँ और खामियाँ पहचानकर संगठन समस्याओं को पहले ही ठीक कर सकता है और रक्षा मजबूत कर सकता है।
पिछली घटनाओं से सीखना
हर साइबर सुरक्षा घटना भविष्य की प्रतिक्रिया बेहतर करने के लिए उपयोगी सीख देती है। संगठनों को विस्तृत घटना-पश्चात समीक्षा करके देखना चाहिए कि क्या गलत हुआ, सुधार के क्षेत्र पहचानने चाहिए और सुधारात्मक कदम लागू करने चाहिए। साइबर खतरों से आगे रहने के लिए लगातार सीखने और सुधारने की संस्कृति जरूरी है।
समीक्षा में प्रतिक्रिया टीम, आईटी कर्मचारी और प्रबंधन सहित सभी संबंधित हितधारक शामिल हों। अलग-अलग दृष्टिकोण घटना और उसके प्रभाव को पूरी तरह समझने में मदद करते हैं। समीक्षा में मूल कारण पहचानने, योजना की प्रभावशीलता आँकने और आवश्यक बदलाव तय करने पर ध्यान दें।
प्रतिक्रिया क्षमताओं का निष्पक्ष मूल्यांकन पाने के लिए बाहरी आकलन या तीसरे पक्ष के विशेषज्ञों पर भी विचार करें। ये आकलन उद्योग की सर्वोत्तम प्रथाओं और उभरते रुझानों के आधार पर नए सुझाव दे सकते हैं।
निरंतर सुधार और अनुकूलन
साइबर खतरे लगातार बदलते हैं। नई चुनौतियों से प्रभावी ढंग से निपटने के लिए संगठनों को अपनी प्रतिक्रिया योजनाओं में लगातार सुधार और अनुकूलन करना चाहिए। इसमें नवीनतम साइबर सुरक्षा रुझानों, तकनीकों और सर्वोत्तम प्रथाओं से अवगत रहना और प्रणालियों, प्रक्रियाओं या जोखिमों में बदलाव के अनुसार योजना की समीक्षा और संशोधन करना शामिल है।
संगठनों को उभरते खतरों और कमजोरियों की जानकारी के लिए साइबर सुरक्षा की स्थिति पर सक्रिय निगरानी रखनी चाहिए। उद्योग प्रकाशन, खतरा खुफिया फ़ीड और साइबर सुरक्षा समुदाय तथा मंच उपयोगी स्रोत हैं। अद्यतन जानकारी से संगठन उपयुक्त प्रतिकार और जोखिम न्यूनीकरण रणनीतियों को शामिल कर प्रतिक्रिया योजनाओं को पहले से अद्यतन कर सकते हैं।
योजना की प्रासंगिकता और प्रभावशीलता सुनिश्चित करने के लिए नियमित समीक्षा होनी चाहिए। संगठन की प्रणालियों, प्रक्रियाओं या जोखिम की स्थिति में बदलाव होने पर योजना भी अद्यतन करें। इसमें योजना के उद्देश्य, टीम की भूमिकाएँ और जिम्मेदारियाँ दोबारा देखना तथा पुराने अनुभव या अभ्यासों की सीख शामिल करना हो सकता है।
प्रतिक्रिया टीम की तैयारी और योजना की प्रभावशीलता जाँचने के लिए नियमित अभ्यास या सिमुलेशन भी करें। उनसे कमियाँ और सुधार के क्षेत्र पहचानने में मदद मिलती है, ताकि आवश्यक बदलाव करके प्रतिक्रिया क्षमता बेहतर की जा सके।
निष्कर्ष
जब साइबर खतरे हर आकार के संगठनों के लिए गंभीर जोखिम पैदा करते हैं, तब एक मजबूत साइबर सुरक्षा घटना प्रतिक्रिया योजना बनाना और लागू करना अत्यंत आवश्यक है। ऐसी योजना घटनाओं के प्रभाव को कम करने, वित्तीय स्थिरता और प्रतिष्ठा की रक्षा करने, कानूनी अनुपालन सुनिश्चित करने तथा भागीदारों और ग्राहकों के साथ मजबूत संबंध बनाए रखने में मदद करती है। सुव्यवस्थित योजना का महत्व समझकर और बताए गए चरणों का पालन करके संगठन खतरों के लिए पहले से तैयार हो सकते हैं और संभावित नुकसान घटा सकते हैं।
संदर्भ
- IBM Security. (2020). Cost of a Data Breach Report 2020. लिंक
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. लिंक
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. लिंक
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. लिंक
Related Posts