साइबर सुरक्षा में निपुणता: सुरक्षित डिजिटल दुनिया की मार्गदर्शिका

Table of Contents
शुरुआती लोगों के लिए साइबर सुरक्षा: बुनियादी बातें समझने की गैर-तकनीकी मार्गदर्शिका
आज के डिजिटल युग में तकनीक हमारे जीवन के हर हिस्से में महत्वपूर्ण भूमिका निभाती है। इसलिए साइबर सुरक्षा को समझना पहले से अधिक जरूरी है। साइबर सुरक्षा कंप्यूटर, सर्वर, नेटवर्क और अन्य डिजिटल संपत्तियों को अनधिकृत पहुँच, हमलों और नुकसान से बचाने का अभ्यास है। इसमें संवेदनशील जानकारी की गोपनीयता, अखंडता और उपलब्धता सुनिश्चित करने के लिए कई उपाय और तकनीकें शामिल हैं।
साइबर सुरक्षा क्यों महत्वपूर्ण है
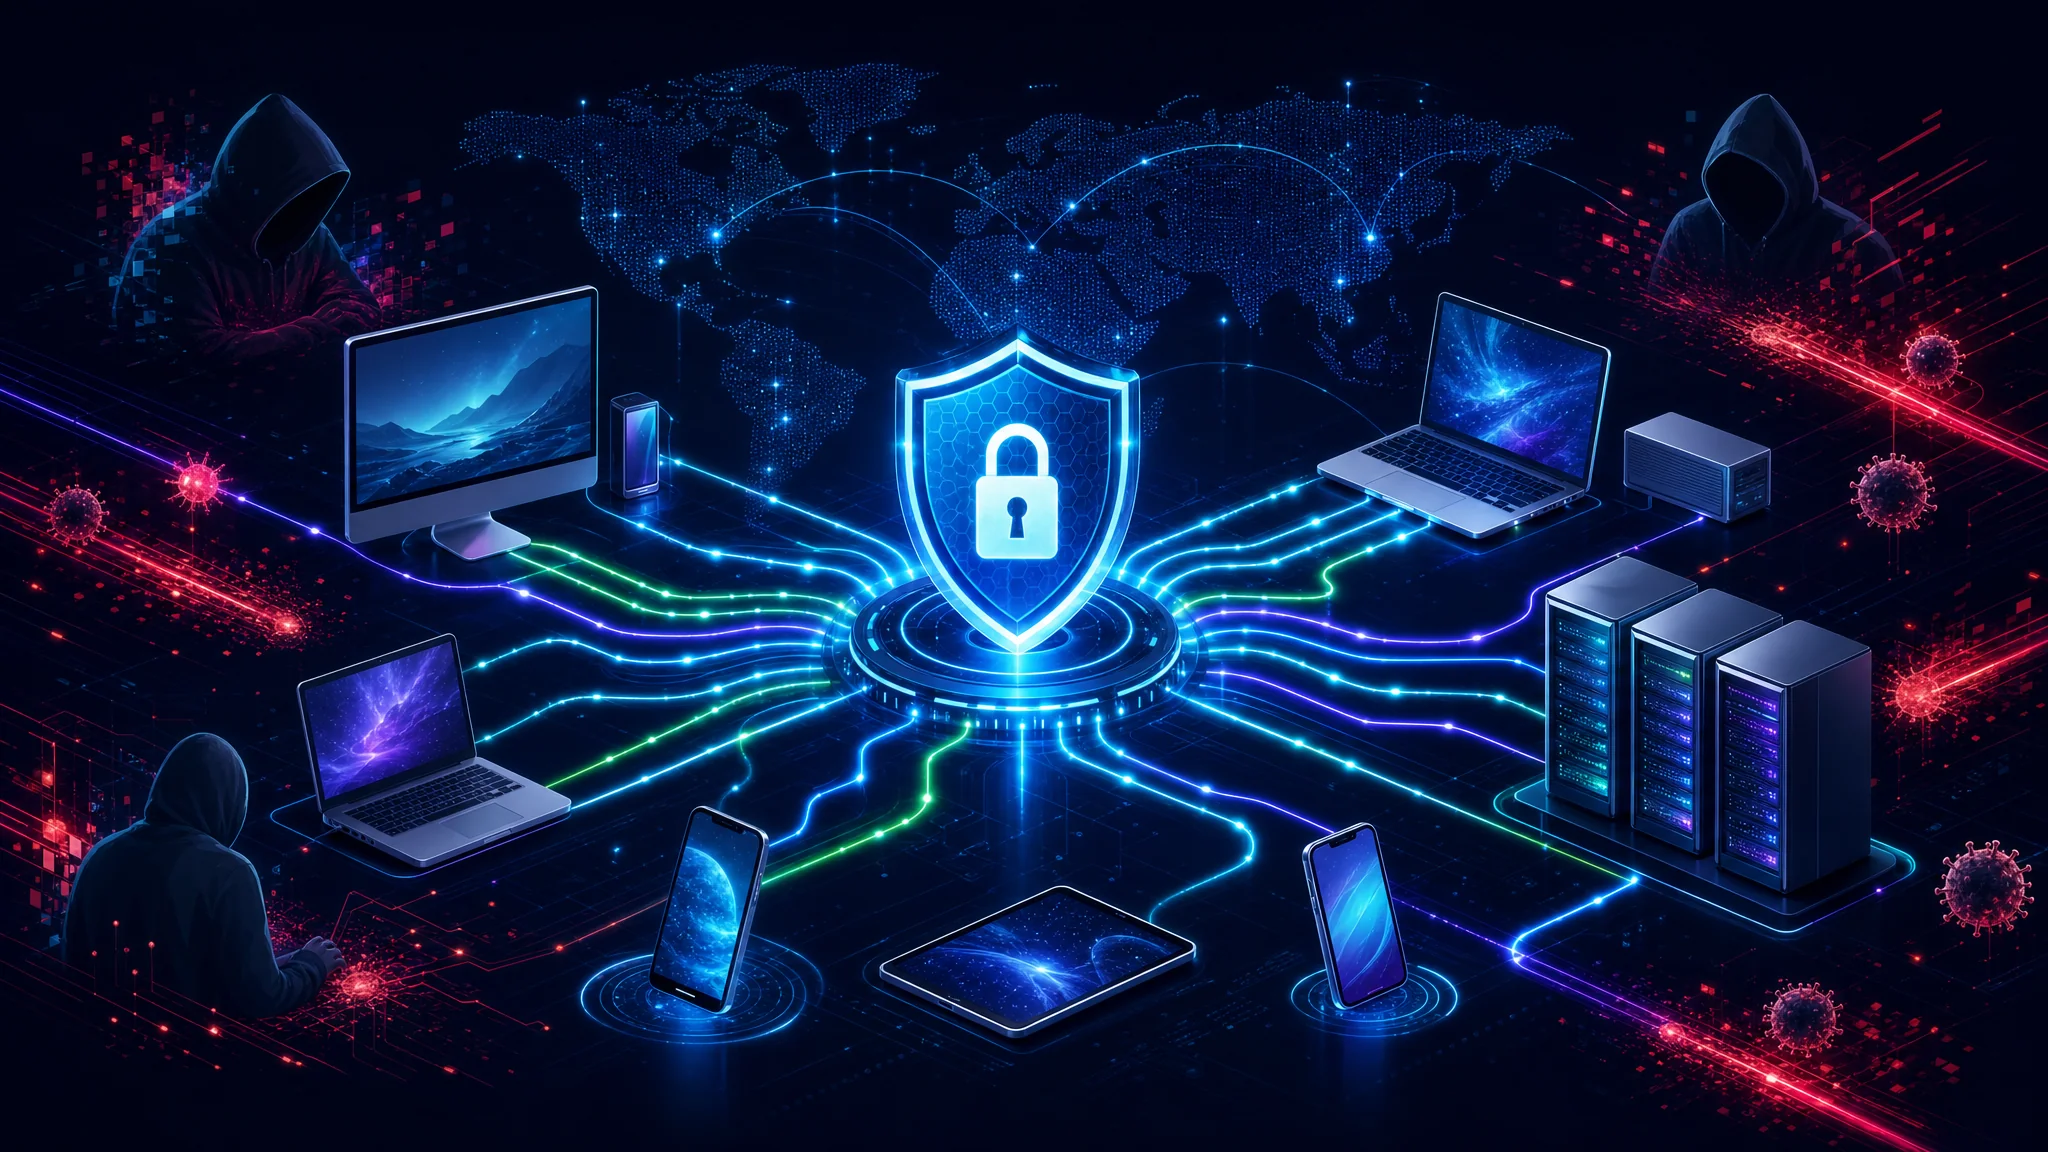
हम जिस जुड़ी हुई दुनिया में रहते हैं, वहाँ जानकारी प्रकाश की गति से चलती है। इसलिए साइबर सुरक्षा का महत्व बहुत बड़ा है। साइबर खतरे लगातार बदल रहे हैं और हर दिन अधिक परिष्कृत और नुकसानदेह होते जा रहे हैं। व्यक्तियों, व्यवसायों और संगठनों को समझना चाहिए कि साइबर सुरक्षा डिजिटल संपत्तियों और संवेदनशील जानकारी की रक्षा कैसे करती है। उचित उपाय न होने पर वित्तीय नुकसान, प्रतिष्ठा को क्षति और कानूनी परिणाम हो सकते हैं।
साइबर सुरक्षा अब केवल आईटी पेशेवरों का विषय नहीं है। यह सभी को प्रभावित करती है: इंटरनेट से निजी लेन-देन और बातचीत करने वाले व्यक्तियों से लेकर डिजिटल बुनियादी ढाँचे पर निर्भर व्यवसायों तक। साइबर सुरक्षा की बुनियादी बातें समझने से व्यक्ति और संगठन खतरों से बचने के लिए पहले से कदम उठा सकते हैं।
निजी जानकारी की सुरक्षा साइबर सुरक्षा का एक अहम पहलू है। आज निजी जानकारी पहले से अधिक कमज़ोर है। साइबर अपराधी इसका अपने लाभ के लिए दुरुपयोग करने के तरीके खोजते रहते हैं। क्रेडिट कार्ड विवरण से लेकर सामाजिक सुरक्षा नंबर तक, निजी डेटा साइबर अपराध की भूमिगत दुनिया में मूल्यवान है।
वित्तीय लेन-देन के लिए डिजिटल मंचों पर निर्भरता बढ़ने के साथ, संबंधित जोखिमों को समझना जरूरी है। साइबर अपराधी संवेदनशील जानकारी तक अनधिकृत पहुँच पाने के लिए फ़िशिंग, मैलवेयर और रैंसमवेयर का उपयोग करते हैं। इन तरीकों को समझने से सतर्क रहने और धोखाधड़ी से बचने में मदद मिलती है।
साइबर सुरक्षा व्यवसायों और संगठनों की रक्षा भी करती है। व्यवसाय ग्राहक जानकारी से लेकर व्यापार रहस्यों तक बड़ी मात्रा में डेटा रखते हैं। सुरक्षा उल्लंघन के गंभीर परिणाम हो सकते हैं, जिनमें वित्तीय नुकसान, ग्राहक भरोसे का ह्रास और यहाँ तक कि दिवालियापन शामिल हैं।
जोखिम घटाने के लिए व्यवसायों को फ़ायरवॉल, एन्क्रिप्शन प्रोटोकॉल और घुसपैठ पहचान प्रणालियों जैसे मजबूत उपायों में निवेश करना चाहिए। नियमित सुरक्षा ऑडिट और कर्मचारी प्रशिक्षण संगठन में सुरक्षा जागरूकता की संस्कृति बनाने में भी मदद करते हैं।
एक अन्य महत्वपूर्ण पहलू महत्वपूर्ण बुनियादी ढाँचे की रक्षा है। बिजली ग्रिड से परिवहन प्रणालियों तक कई आवश्यक सेवाएँ जुड़े हुए नेटवर्क पर निर्भर हैं। इन प्रणालियों पर साइबर हमला विनाशकारी परिणाम ला सकता है, रोज़मर्रा का जीवन बाधित कर सकता है और बड़े पैमाने पर अव्यवस्था पैदा कर सकता है।
सरकारों और नीति-निर्माताओं को महत्वपूर्ण बुनियादी ढाँचे पर साइबर खतरों के संभावित प्रभाव को समझना चाहिए। नेटवर्क निगरानी और घटना प्रतिक्रिया योजनाओं में निवेश से इन जरूरी प्रणालियों का लचीलापन सुनिश्चित करने में मदद मिलती है।
साइबर सुरक्षा एक महत्वपूर्ण जिम्मेदारी है। यह केवल आईटी पेशेवरों की नहीं, बल्कि इंटरनेट इस्तेमाल करने वाले हर व्यक्ति की जिम्मेदारी है। इसका महत्व समझना और अपनी डिजिटल संपत्तियों की सक्रिय रूप से रक्षा करना सुरक्षित ऑनलाइन वातावरण बनाने में योगदान देता है।
साइबर सुरक्षा की बुनियादी अवधारणाएँ
खतरों और अच्छी सुरक्षा प्रक्रियाओं के प्रकार देखने से पहले साइबर सुरक्षा की बुनियादी अवधारणाएँ समझें। इसका मुख्य उद्देश्य डिजिटल संपत्तियों को अनधिकृत पहुँच, उपयोग, खुलासे, व्यवधान, बदलाव या विनाश से बचाना है।
साइबर सुरक्षा में नेटवर्क सुरक्षा, डेटा सुरक्षा, एप्लिकेशन सुरक्षा और संचालन सुरक्षा शामिल हैं। इसमें साइबर हमलों को रोकने, पहचानने और उनका जवाब देने के उपाय शामिल होते हैं।
प्रमुख शब्द और परिभाषाएँ
क्षेत्र की जटिलता बेहतर समझने के लिए साइबर सुरक्षा के कुछ प्रमुख शब्दों और परिभाषाओं से परिचित हों।
- खतरा: संभावित जोखिम जो किसी कमज़ोरी का फायदा उठाकर डिजिटल संपत्तियों की गोपनीयता, अखंडता या उपलब्धता को प्रभावित कर सकता है।
- कमज़ोरी: सुरक्षा की ऐसी खामी या अंतर जिसका फायदा खतरे उठा सकते हैं।
- जोखिम: साइबर हमले या अनधिकृत पहुँच से नुकसान होने की संभावना।
- एक्सप्लॉइट: कंप्यूटर प्रणाली की कमज़ोरी का फायदा उठाने वाली तकनीक या सॉफ़्टवेयर।
- ज़ीरो-डे कमज़ोरी: ऐसी कमज़ोरी जिसे सॉफ़्टवेयर विक्रेता नहीं जानते और जिसके लिए अभी कोई सुधार जारी नहीं हुआ है।
अब इन शब्दों को विस्तार से देखते हैं।
साइबर सुरक्षा के खतरे
साइबर खतरे कई रूपों में होते हैं, मैलवेयर से लेकर संवेदनशील जानकारी तक अनधिकृत पहुँच पाने की कोशिश करने वाले हैकर्स तक। डिजिटल संपत्तियों की प्रभावी रक्षा के लिए इन्हें पहचानना और समझना जरूरी है।
एक आम खतरा मैलवेयर है, जिसमें वायरस, वर्म, ट्रोजन और रैंसमवेयर शामिल हैं। ये नुकसानदेह प्रोग्राम सिस्टम में घुसने, डेटा चुराने या काम बाधित करने के लिए बनाए जाते हैं। उनके प्रकार और व्यवहार को समझना प्रभावी बचाव उपाय बनाने में मदद करता है।
एक अन्य महत्वपूर्ण खतरा सोशल इंजीनियरिंग है, जिसमें लोगों को बहलाकर या प्रभावित करके अनधिकृत पहुँच या संवेदनशील जानकारी हासिल की जाती है। इसके तरीकों में फ़िशिंग ईमेल, झूठे बहाने, लालच देना और विश्वसनीय लोगों या संगठनों का रूप धरना शामिल हैं।
अन्य खतरों में डिनायल-ऑफ़-सर्विस (DoS) हमले शामिल हैं। इनमें हमलावर प्रणाली या नेटवर्क पर इतना अधिक ट्रैफ़िक भेजते हैं कि वह वैध उपयोगकर्ताओं के लिए अनुपलब्ध हो जाता है। उन्नत स्थायी खतरे (APT) किसी खास संगठन या व्यक्ति को निशाना बनाने वाले परिष्कृत और लंबे साइबर हमले होते हैं।
साइबर सुरक्षा में कमज़ोरियाँ और जोखिम
कमज़ोरियाँ सुरक्षा की वे खामियाँ या अंतर हैं जिनका खतरे फायदा उठा सकते हैं। इन्हें पहचानना और दूर करना साइबर हमलों का जोखिम घटाने के लिए जरूरी है।
सॉफ़्टवेयर की कमज़ोरियाँ साइबर अपराधियों के आम निशाने हैं। जिन ऑपरेटिंग सिस्टम, एप्लिकेशन या प्लग-इन पर सुरक्षा पैच नियमित रूप से नहीं लगते, उनका फायदा उठाया जा सकता है। इसलिए सॉफ़्टवेयर को अद्यतन रखना सुरक्षित डिजिटल वातावरण के लिए जरूरी है।
मानवीय गलती से भी कमज़ोरियाँ पैदा होती हैं। कमज़ोर पासवर्ड, संवेदनशील जानकारी साझा करना या सोशल इंजीनियरिंग का शिकार होना डिजिटल संपत्तियों की सुरक्षा को खतरे में डाल सकता है। उपयोगकर्ताओं को अच्छी प्रक्रियाओं की शिक्षा देना और मजबूत प्रमाणीकरण लागू करना इन जोखिमों को घटाने में मदद करता है।
साइबर सुरक्षा जोखिम का अर्थ साइबर हमले या अनधिकृत पहुँच से संभावित नुकसान है। प्रभावी रणनीतियों के लिए जोखिमों का आकलन और प्रबंधन जरूरी है।
एक्सप्लॉइट और ज़ीरो-डे कमज़ोरियाँ
एक्सप्लॉइट ऐसी तकनीक या सॉफ़्टवेयर है जो कंप्यूटर प्रणाली की कमज़ोरी का फायदा उठाता है। साइबर अपराधी इससे अनधिकृत पहुँच, डेटा चोरी या काम में रुकावट पैदा कर सकते हैं।
ज़ीरो-डे कमज़ोरियाँ विशेष रूप से चिंताजनक हैं क्योंकि सॉफ़्टवेयर विक्रेताओं को उनका पता नहीं होता और अभी तक कोई पैच नहीं आया होता। साइबर अपराधी इन्हें बिना पकड़े इस्तेमाल कर सकते हैं, इसलिए साइबर अपराध की भूमिगत दुनिया में इनका मूल्य अधिक होता है।
ज़ीरो-डे कमज़ोरियों का पता लगाना और उन्हें ठीक करना विक्रेताओं तथा सुरक्षा शोधकर्ताओं के लिए निरंतर चुनौती है। संभावित हमले रोकने के लिए इनका समय पर पता लगाना और समाधान जरूरी है।
खतरों, कमज़ोरियों, जोखिमों, एक्सप्लॉइट और ज़ीरो-डे कमज़ोरियों को समझना प्रभावी साइबर सुरक्षा रणनीति की बुनियाद है। जानकारी और सतर्कता बनाए रखने से व्यक्ति और संगठन अपनी डिजिटल संपत्तियों की बेहतर रक्षा कर सकते हैं।
साइबर खतरों के प्रकार
साइबर सुरक्षा के महत्व और मूल अवधारणाओं को समझने के बाद, यहाँ कुछ आम साइबर खतरे हैं जिनका व्यक्ति और संगठन रोज़ सामना करते हैं।
आज की जुड़ी हुई दुनिया में साइबर हमलों का खतरा लगातार बदलता रहता है। साइबर अपराधी अधिक परिष्कृत होते जा रहे हैं और कमज़ोरियों का फायदा उठाकर संवेदनशील जानकारी तक अनधिकृत पहुँच पाने के नए तरीके अपनाते हैं। खुद को और अपनी डिजिटल संपत्तियों को बचाने के लिए इन खतरों को समझना जरूरी है।
मैलवेयर को समझना: वायरस, वर्म और ट्रोजन
साइबर खतरों के सबसे आम रूपों में से एक मैलवेयर है। यह ऐसा सॉफ़्टवेयर है जो किसी कंप्यूटर प्रणाली, नेटवर्क या डिवाइस तक अनधिकृत पहुँच पाने या उसे नुकसान पहुँचाने के लिए बनाया जाता है। इसके प्रकारों में वायरस, वर्म और ट्रोजन शामिल हैं।
वायरस अन्य फ़ाइलों या प्रोग्राम से जुड़कर फैलता है। यह अपनी प्रतियाँ बना सकता है और दूसरे कंप्यूटरों तक पहुँचकर संक्रमित प्रणाली को नुकसान पहुँचा सकता है। वायरस ईमेल अटैचमेंट, संक्रमित वेबसाइट या हटाने योग्य स्टोरेज डिवाइस से फैल सकते हैं।
वर्म ऐसे स्व-प्रतिकृति बनाने वाले मैलवेयर हैं जिन्हें फैलने के लिए उपयोगकर्ता की कार्रवाई की जरूरत नहीं होती। वे कंप्यूटर की कमज़ोरियों का फायदा उठाकर नेटवर्क में फैलते हैं और बड़े नुकसान का कारण बनते हैं। वे कई डिवाइसों को तेज़ी से संक्रमित कर सेवा बाधित और संवेदनशील डेटा असुरक्षित कर सकते हैं।
ट्रोजन, जिसका नाम प्रसिद्ध ट्रोजन हॉर्स से आया है, वैध सॉफ़्टवेयर या फ़ाइल का रूप धरता है और उपयोगकर्ता को उसे डाउनलोड या चलाने के लिए बहलाता है। सक्रिय होने पर यह हमलावर को अनधिकृत पहुँच दे सकता है या अन्य नुकसानदेह काम कर सकता है। यह गेम या सॉफ़्टवेयर अपडेट जैसी सामान्य दिखने वाली फ़ाइलों में छिप सकता है, इसलिए इसे पहचानना कठिन होता है।
फ़िशिंग और सोशल इंजीनियरिंग हमलों का खतरा
एक अन्य आम खतरा फ़िशिंग है। हमलावर भरोसेमंद संस्था का रूप धरकर लोगों से उपयोगकर्ता नाम, पासवर्ड या क्रेडिट कार्ड विवरण जैसी संवेदनशील जानकारी लेते हैं। ये हमले अक्सर असली दिखने वाले भ्रामक ईमेल, वेबसाइट या त्वरित संदेशों से होते हैं।
फ़िशिंग हमले बहुत विश्वसनीय लग सकते हैं। साइबर अपराधी सोशल इंजीनियरिंग से लोगों को प्रभावित करते हैं और लोकप्रिय वेबसाइट जैसी नकली लॉगिन स्क्रीन बनाते हैं। वे जल्दबाज़ी या डर भी पैदा करते हैं, जैसे यह दावा करना कि खाता हैक हो गया है, ताकि व्यक्ति तुरंत कार्रवाई करे।
सोशल इंजीनियरिंग हमले मानवीय मनोविज्ञान का फायदा उठाकर लोगों से जानकारी खुलवाते या सुरक्षा के लिए नुकसानदेह कदम उठवाते हैं। हमलावर तकनीकी सहायता कर्मचारी होने का ढोंग कर सकते हैं, झूठे बहाने से भरोसा जीत सकते हैं या परिणामों के डर का फायदा उठा सकते हैं। वे भरोसे, जिज्ञासा या डर का उपयोग करके तकनीकी सुरक्षा उपायों को दरकिनार करते हैं।
फ़िशिंग और सोशल इंजीनियरिंग विशेष रूप से खतरनाक हैं क्योंकि वे मानवीय गलती पर निर्भर करते हैं और तकनीकी सुरक्षा उपायों को पार कर सकते हैं। ऑनलाइन संदेश, ईमेल और वेबसाइट के साथ सतर्कता और सावधानी बरतें। पासवर्ड नियमित बदलें, बहु-कारक प्रमाणीकरण चालू करें और निजी जानकारी माँगने वाले अनचाहे अनुरोधों पर संदेह करें।
तकनीक के साथ साइबर खतरे भी विकसित होते हैं। व्यक्तियों और संगठनों को नए खतरों के बारे में जानकारी रखनी चाहिए और सक्रिय कदम उठाने चाहिए। खतरों को समझना और प्रभावी सुरक्षा लागू करना डिजिटल जीवन की रक्षा में मदद करता है।
साइबर सुरक्षा के सिद्धांत
आम साइबर खतरों को समझने के बाद, अब उन सिद्धांतों और अवधारणाओं को देखें जो साइबर सुरक्षा की नींव बनाते हैं।
गोपनीयता, अखंडता और उपलब्धता: CIA त्रयी
CIA त्रयी साइबर सुरक्षा की एक बुनियादी अवधारणा है। यह सूचना सुरक्षा के तीन मुख्य उद्देश्यों को दर्शाती है: गोपनीयता, अखंडता और उपलब्धता।
- गोपनीयता: यह सुनिश्चित करना कि संवेदनशील जानकारी अनधिकृत लोगों तक न पहुँचे, ताकि उसकी निजता बनी रहे।
- अखंडता: यह सुनिश्चित करना कि जानकारी अपने पूरे जीवनचक्र में सटीक, संगत और भरोसेमंद रहे। डेटा सत्यापन, चेकसम और डिजिटल हस्ताक्षर इसमें मदद करते हैं।
- उपलब्धता: यह सुनिश्चित करना कि जानकारी और सेवाएँ जरूरत पड़ने पर सुलभ और उपयोग योग्य हों। इसके लिए सेवा बाधा, सिस्टम विफलता और DoS हमलों से सुरक्षा जरूरी है।
प्रमाणीकरण और प्राधिकरण की भूमिका
प्रमाणीकरण और प्राधिकरण किसी भी साइबर सुरक्षा ढाँचे के अहम हिस्से हैं। ये सुनिश्चित करते हैं कि केवल अधिकृत लोग संवेदनशील जानकारी और संसाधनों तक पहुँचें।
- प्रमाणीकरण: पासवर्ड, बायोमेट्रिक्स या दो-कारक प्रमाणीकरण से उपयोगकर्ता की पहचान सत्यापित करता है।
- प्राधिकरण: सत्यापित पहचान के आधार पर तय करता है कि उपयोगकर्ता किन कामों और संसाधनों तक पहुँच सकता है। यह अनुमति देकर अनधिकृत पहुँच रोकता और न्यूनतम विशेषाधिकार का सिद्धांत लागू करता है।
साइबर सुरक्षा की अच्छी प्रक्रियाएँ
मूल अवधारणाओं और खतरों के प्रकार जानने के बाद, ये प्रक्रियाएँ व्यक्तियों और संगठनों की सुरक्षा बेहतर कर सकती हैं।
मजबूत पासवर्ड बनाना और पासवर्ड मैनेजर का उपयोग
साइबर सुरक्षा बेहतर करने का सरल और प्रभावी तरीका मजबूत पासवर्ड बनाना और इस्तेमाल करना है। मजबूत पासवर्ड अद्वितीय, जटिल और अनुमान लगाना कठिन होना चाहिए। इसमें बड़े और छोटे अक्षर, अंक और विशेष चिह्न होने चाहिए और इसे नियमित रूप से बदलना चाहिए।
कई पासवर्ड सँभालना कठिन हो सकता है। पासवर्ड मैनेजर अलग-अलग खातों के लिए मजबूत पासवर्ड सुरक्षित रूप से बनाता और सहेजता है। इससे कई पासवर्ड याद रखने की जरूरत नहीं होती और पासवर्ड दोबारा इस्तेमाल करने का जोखिम घटता है।
नियमित सॉफ़्टवेयर अपडेट क्यों जरूरी हैं
सॉफ़्टवेयर और एप्लिकेशन को नियमित रूप से अपडेट करना साइबर सुरक्षा के लिए महत्वपूर्ण है। अपडेट में अक्सर सुरक्षा पैच होते हैं जो ज्ञात कमज़ोरियाँ ठीक करते हैं और संभावित खतरों से बचाते हैं।
सॉफ़्टवेयर की कमज़ोरी प्रोग्राम की ऐसी खामी है जिसका साइबर अपराधी किसी प्रणाली तक अनधिकृत पहुँच या नियंत्रण पाने के लिए फायदा उठा सकते हैं। सॉफ़्टवेयर विक्रेता इन कमज़ोरियों को ठीक करने और उत्पादों की सुरक्षा सुधारने के लिए पैच और अपडेट जारी करते हैं।
सॉफ़्टवेयर और एप्लिकेशन अद्यतन रखने से व्यक्तियों और संगठनों को नवीनतम सुरक्षा सुविधाएँ और उभरते खतरों से बचाव मिलता है।
निष्कर्ष
आज के डिजिटल युग में साइबर सुरक्षा की बुनियादी बातें समझना जरूरी है। इसका महत्व जानना, आम खतरों को पहचानना और अच्छी सुरक्षा प्रक्रियाएँ अपनाना आपकी सुरक्षा बेहतर करता है और संभावित साइबर हमलों से बचाता है। साइबर सुरक्षा एक निरंतर प्रयास है, जिसके लिए सतर्कता और सक्रिय उपाय जरूरी हैं। जानकारी रखें और सुरक्षित रहें!
Related Posts