

साइबर सुरक्षा करियर गाइड 2026

Table of Contents
साइबर सुरक्षा करियर गाइड 2026: सफलता का पूरा रोडमैप
2026 में साइबर सुरक्षा तकनीक के सबसे महत्वपूर्ण और लाभदायक करियर में से एक है। साइबर हमले हर साल 38% बढ़ रहे हैं और वैश्विक साइबर सुरक्षा खर्च हर साल $215 बिलियन तक पहुंच गया है। हर क्षेत्र के संगठनों को योग्य साइबर सुरक्षा पेशेवरों की तत्काल जरूरत है। कौशल की कमी बढ़ रही है। दुनिया भर में 3.5 मिलियन साइबर सुरक्षा पद खाली हैं, जिससे इस क्षेत्र में आने वालों के लिए बड़े अवसर बनते हैं।
यह विस्तृत गाइड 2026 में साइबर सुरक्षा करियर शुरू करने और आगे बढ़ाने के लिए जरूरी जानकारी देती है:
- मौजूदा नौकरी बाजार के रुझान और वेतन आंकड़े
- जरूरी तकनीकी और सॉफ्ट स्किल
- प्रमाणपत्रों की विस्तृत सिफारिशें और प्रमाणपत्रों की व्यापक तुलना
- शुरुआती से कार्यकारी पद तक के करियर पथ
- अपनी पहली सुरक्षा भूमिका पाने के व्यावहारिक कदम
2026 के साइबर सुरक्षा परिदृश्य को समझें
गंभीर कमी: शुरुआत के लिए अभी अच्छा समय क्यों है
2026 में साइबर सुरक्षा कर्मचारियों की कमी संकट के स्तर पर पहुंच गई:
2026 के वैश्विक साइबर सुरक्षा रोजगार आंकड़े:
- खाली पद: दुनिया भर में 3.5 मिलियन, 2025 के 3.4 मिलियन से अधिक
- अमेरिका में कमी: साइबर सुरक्षा की 750,000 रिक्त भूमिकाएं
- भर्ती में औसत समय: मध्य स्तर की सुरक्षा भूमिकाओं के लिए 6–9 महीने
- मांग में वृद्धि: साइबर सुरक्षा नौकरी विज्ञापनों में साल-दर-साल 32% वृद्धि
- वेतन प्रीमियम: सुरक्षा पेशेवर समान IT भूमिकाओं से 15–25% अधिक कमाते हैं
कमी के कारण:
- तेज डिजिटल बदलाव: क्लाउड अपनाने और दूरस्थ काम से हमला करने का क्षेत्र बढ़ा
- अधिक परिष्कृत हमले: AI-संचालित खतरों के लिए विशेष रक्षा कौशल चाहिए
- नियामक दबाव: GDPR, CCPA और नए नियम सुरक्षा निवेश अनिवार्य करते हैं
- कौशल अंतर: पारंपरिक IT पेशेवरों के पास विशेष सुरक्षा ज्ञान नहीं होता
- अपर्याप्त प्रशिक्षण: विश्वविद्यालय सालाना केवल करीब 60,000 साइबर सुरक्षा स्नातक तैयार करते हैं, जबकि अमेरिका में 750,000 पद खाली हैं
2026 के साइबर खतरे
आप किससे रक्षा कर रहे हैं, यह समझने से आपके करियर का संदर्भ स्पष्ट होता है:
2026 के शीर्ष साइबर खतरे:
| खतरे का प्रकार | आवृत्ति | प्रति घटना औसत लागत | मुख्य लक्ष्य |
|---|---|---|---|
| रैनसमवेयर | सालाना 493 मिलियन हमले | $4.5M | स्वास्थ्य सेवा, वित्त, विनिर्माण |
| AI-संचालित फ़िशिंग | सालाना 3.4 बिलियन ईमेल | $1.2M | सभी क्षेत्र |
| सप्लाई चेन हमले | 38,000 घटनाएं | $8.7M | तकनीक, रक्षा |
| क्लाउड गलत कॉन्फ़िगरेशन | 2.1 मिलियन उल्लंघन | $640K | स्टार्टअप, छोटे और मध्यम व्यवसाय |
| IoT बॉटनेट | 127 मिलियन डिवाइस प्रभावित | $2.3M | स्मार्ट शहर, उद्योग |
| डीपफेक सोशल इंजीनियरिंग | 180,000 घटनाएं | $3.1M | वित्त, कार्यकारी लक्ष्य |
2026 के करियर को आकार देने वाले उभरते खतरे:
- क्वांटम कंप्यूटिंग खतरे: क्वांटम हमलों से क्रिप्टोग्राफिक सिस्टम के जोखिम के कारण पोस्ट-क्वांटम क्रिप्टोग्राफी विशेषज्ञों की मांग बढ़ती है
- AI पर प्रतिकूल हमले: ML मॉडल में विष डालना और प्रतिकूल इनपुट AI सुरक्षा की नई विशेषज्ञता बनाते हैं
- 5G/6G नेटवर्क सुरक्षा: IoT और एज कंप्यूटिंग का विस्तार हमले का बड़ा क्षेत्र बनाता है
- उपग्रह साइबर सुरक्षा: Starlink और अन्य उपग्रह इंटरनेट सेवाएं नई सुरक्षा चुनौतियां लाती हैं
2026 में सर्वाधिक मांग वाले उद्योग
| क्षेत्र | रिक्त पद | औसत वेतन | वृद्धि दर |
|---|---|---|---|
| वित्तीय सेवाएं | 285,000 | $127,000 | +38% |
| स्वास्थ्य सेवा | 210,000 | $105,000 | +42% |
| सरकार/रक्षा | 195,000 | $118,000 | +28% |
| तकनीक/SaaS | 380,000 | $142,000 | +45% |
| ऊर्जा/उपयोगिताएं | 87,000 | $112,000 | +31% |
| विनिर्माण/ICS | 142,000 | $98,000 | +35% |
| दूरसंचार | 93,000 | $108,000 | +29% |
2026 के साइबर सुरक्षा पेशेवरों के लिए जरूरी कौशल
साइबर सुरक्षा में सफलता के लिए तकनीकी विशेषज्ञता, विश्लेषणात्मक सोच और व्यावसायिक समझ का मेल जरूरी है। 2026 का बाजार T-आकार के पेशेवरों को पसंद करता है: एक क्षेत्र में गहरी विशेषज्ञता और सुरक्षा के कई क्षेत्रों में व्यापक ज्ञान।
मुख्य तकनीकी कौशल
हर साइबर सुरक्षा पेशेवर को इन बुनियादी तकनीकी कौशलों की जरूरत है:
1. नेटवर्किंग और इंफ्रास्ट्रक्चर
यह क्यों महत्वपूर्ण है: 78% हमले नेटवर्क कमजोरियों का फायदा उठाते हैं।
जरूरी ज्ञान:
- नेटवर्क प्रोटोकॉल: TCP/IP, DNS, DHCP, HTTP/HTTPS, TLS 1.3
- नेटवर्क आर्किटेक्चर: VLAN, सबनेट, रूटिंग (BGP, OSPF), स्विचिंग
- वायरलेस सुरक्षा: WPA3, 802.1X, WiFi 6E/WiFi 7 सुरक्षा
- नेटवर्क सेगमेंटेशन: माइक्रो-सेगमेंटेशन, जीरो ट्रस्ट नेटवर्क एक्सेस (ZTNA)
- सॉफ्टवेयर-परिभाषित नेटवर्किंग (SDN): नेटवर्क फंक्शन वर्चुअलाइजेशन सुरक्षा
2026 के अपडेट:
- 5G/6G नेटवर्क स्लाइसिंग सुरक्षा: वर्चुअलाइज्ड नेटवर्क में सुरक्षा सीमाएं समझना
- IPv6 सुरक्षा: IPv4 खत्म होने पर IPv6 नए हमले के रास्ते लाता है
- SASE आर्किटेक्चर: Secure Access Service Edge नेटवर्किंग और सुरक्षा को जोड़ता है
इन टूल को सीखें:
- Wireshark: पैकेट विश्लेषण, सभी भूमिकाओं के लिए जरूरी
- Nmap: नेटवर्क खोज और सुरक्षा ऑडिट
- tcpdump: CLI पैकेट विश्लेषक
- Netcat: नेटवर्क कनेक्शन पढ़ने और लिखने की उपयोगिता
2. ऑपरेटिंग सिस्टम और सिस्टम प्रशासन
यह क्यों महत्वपूर्ण है: 85% उद्यम मिश्रित OS वातावरण चलाते हैं।
जरूरी ज्ञान:
- Linux प्रशासन: Ubuntu, RHEL, Debian कमांड लाइन में दक्षता
- Windows Server: Active Directory, Group Policy, PowerShell
- क्लाउड ऑपरेटिंग सिस्टम: कंटेनर और वर्चुअलाइज्ड OS स्तर समझना
- macOS सुरक्षा: उद्यमों में Mac का बढ़ता उपयोग इसकी सुरक्षा का ज्ञान मांगता है
- मोबाइल OS: iOS और Android सुरक्षा आर्किटेक्चर
2026 के केंद्रित क्षेत्र:
- कंटेनर सुरक्षा: Docker, Kubernetes, containerd सुरक्षा कॉन्फ़िगरेशन
- अपरिवर्तनीय इंफ्रास्ट्रक्चर: infrastructure-as-code के सुरक्षा प्रभाव
- सर्वरलेस सुरक्षा: Lambda और Azure Functions सुरक्षा के विचार
मुख्य कौशल:
- PowerShell: Windows ऑटोमेशन और सुरक्षा कार्य
- Bash/Shell scripting: Linux ऑटोमेशन
- Python: सिस्टम प्रशासन और सुरक्षा ऑटोमेशन
- कॉन्फ़िगरेशन प्रबंधन: Ansible और Puppet से सुरक्षा सुदृढ़ करने का ऑटोमेशन
3. प्रोग्रामिंग और स्क्रिप्टिंग (2026 के लिए महत्वपूर्ण)
यह क्यों महत्वपूर्ण है: अब 92% साइबर सुरक्षा नौकरियों में कोडिंग कौशल जरूरी हैं।
2026 में साइबर सुरक्षा की प्राथमिक भाषाएं:
| भाषा | मुख्य उपयोग | मांग का स्तर | औसत वेतन वृद्धि |
|---|---|---|---|
| Python | सुरक्षा ऑटोमेशन, टूल विकास | बहुत अधिक | +$18,000 |
| Go (Golang) | क्लाउड सुरक्षा टूल, मैलवेयर | अधिक | +$22,000 |
| Rust | मेमोरी-सुरक्षित सुरक्षा टूल | बढ़ती | +$25,000 |
| JavaScript/TypeScript | वेब ऐप सुरक्षा, XSS विश्लेषण | अधिक | +$12,000 |
| PowerShell | Windows सुरक्षा ऑटोमेशन | अधिक | +$8,000 |
| Bash | Linux सुरक्षा स्क्रिप्टिंग | मध्यम | +$6,000 |
| C/C++ | मैलवेयर विश्लेषण, एक्सप्लॉइट विकास | मध्यम | +$15,000 |
साइबर सुरक्षा के लिए Python (सबसे महत्वपूर्ण भाषा):
# Example: Automated security scanning script
import nmap
import json

def security_scan(target_ip):
    """
    Performs automated vulnerability scan
    """
    nm = nmap.PortScanner()
    nm.scan(target_ip, arguments='-sV -sC --script vuln')

    results = {
        'host': target_ip,
        'open_ports': [],
        'vulnerabilities': []
    }

    for host in nm.all_hosts():
        for proto in nm[host].all_protocols():
            ports = nm[host][proto].keys()
            for port in ports:
                service = nm[host]['tcp'][port]
                results['open_ports'].append({
                    'port': port,
                    'service': service['name'],
                    'version': service['version']
                })

    return json.dumps(results, indent=2)
2026 में कोडिंग क्यों महत्वपूर्ण है:
- ऑटोमेशन: सुरक्षा काम हाथ से करने पर बड़े स्तर पर नहीं बढ़ता
- टूल अनुकूलन: ओपन-सोर्स सुरक्षा टूल को अपने वातावरण के अनुसार बदलना
- खतरा खुफिया जानकारी: सुरक्षा फीड को प्रोग्राम से पार्स और विश्लेषित करना
- AI/ML सुरक्षा: मशीन लर्निंग मॉडल लागू और सुरक्षित करना
4. क्लाउड सुरक्षा (तेजी से बढ़ता क्षेत्र)
यह क्यों महत्वपूर्ण है: 94% उद्यम मल्टी-क्लाउड का उपयोग करते हैं और 67% वर्कलोड अब क्लाउड में हैं।
मुख्य क्लाउड प्लेटफॉर्म:
- AWS: 32% बाजार हिस्सा, IAM, VPC, Security Groups, GuardDuty सीखें
- Azure: 23% बाजार हिस्सा, Entra ID, NSGs, Defender for Cloud सीखें
- GCP: 11% बाजार हिस्सा, Cloud IAM, VPC Service Controls, Security Command Center सीखें
2026 क्लाउड सुरक्षा कौशल मैट्रिक्स:
| कौशल क्षेत्र | AWS | Azure | GCP | प्राथमिकता |
|---|---|---|---|---|
| पहचान और एक्सेस प्रबंधन | IAM, STS | Entra ID, RBAC | Cloud IAM | गंभीर |
| नेटवर्क सुरक्षा | VPC, Security Groups | NSGs, Firewall | VPC, Firewall Rules | गंभीर |
| डेटा सुरक्षा | KMS, S3 encryption | Key Vault, Storage encryption | Cloud KMS | उच्च |
| खतरा पहचान | GuardDuty, SecurityHub | Defender, Sentinel | Security Command Center | उच्च |
| अनुपालन | Config, Audit | Policy, Compliance Mgr | Asset Inventory | मध्यम |
| कंटेनर सुरक्षा | ECS/EKS | AKS, Container Instances | GKE, Cloud Run | उच्च |
क्लाउड प्रमाणपत्र वेतन को $15,000–25,000 बढ़ाते हैं। विवरण के लिए प्रमाणपत्र गाइड देखें।
5. सुरक्षा टूल और तकनीक
अनिवार्य टूल श्रेणियां:
कमजोरी प्रबंधन:
- Nessus/Tenable: उद्योग का मानक कमजोरी स्कैनर
- Qualys: क्लाउड-आधारित कमजोरी प्रबंधन
- OpenVAS: ओपन-सोर्स विकल्प
SIEM/लॉग प्रबंधन:
- Splunk: लॉग विश्लेषण और SIEM का बाजार नेता
- Elastic Stack (ELK): ओपन-सोर्स लॉग प्रबंधन
- Azure Sentinel: क्लाउड-नेटिव SIEM
- Chronicle: Google का क्लाउड SIEM
एंडपॉइंट डिटेक्शन और रिस्पॉन्स (EDR):
- CrowdStrike Falcon: अग्रणी EDR प्लेटफॉर्म
- Microsoft Defender: एकीकृत Windows सुरक्षा
- SentinelOne: AI-संचालित एंडपॉइंट सुरक्षा
- Carbon Black: VMware एंडपॉइंट सुरक्षा
नेटवर्क सुरक्षा:
- Palo Alto Networks: अगली पीढ़ी के फ़ायरवॉल
- Fortinet FortiGate: एकीकृत सुरक्षा प्लेटफॉर्म
- Cisco Secure: Firepower, ISE, Umbrella
- pfSense/OPNsense: ओपन-सोर्स फ़ायरवॉल
वेब ऐप्लिकेशन सुरक्षा:
- Burp Suite: वेब कमजोरी स्कैनर, जरूरी
- OWASP ZAP: ओपन-सोर्स वेब ऐप स्कैनर
- Nmap/Nikto: वेब सर्वर स्कैनिंग
खतरा खुफिया प्लेटफॉर्म:
- MISP: ओपन-सोर्स खतरा खुफिया प्लेटफॉर्म
- ThreatConnect: व्यावसायिक खतरा खुफिया
- Recorded Future: AI-संचालित खतरा खुफिया
विश्लेषण और समस्या समाधान कौशल
केवल तकनीकी कौशल काफी नहीं हैं। आलोचनात्मक सोच अच्छे सुरक्षा पेशेवरों को उत्कृष्ट पेशेवरों से अलग करती है।
जरूरी विश्लेषण क्षमताएं:
- खतरा मॉडलिंग: शोषण होने से पहले संभावित हमले के रास्ते पहचानना
- जोखिम मूल्यांकन: व्यावसायिक भाषा में सुरक्षा जोखिम का मापन
- घटना विश्लेषण: सुरक्षा घटना के दौरान मूल कारण तेजी से पहचानना
- पैटर्न पहचान: बड़े डेटासेट में असामान्य गतिविधि देखना
- रिवर्स इंजीनियरिंग: मैलवेयर और एक्सप्लॉइट का व्यवहार समझना
विश्लेषण कौशल विकसित करें:
- CTF चुनौती का अभ्यास: HackTheBox और TryHackMe पर Capture The Flag प्रतियोगिताएं
- वास्तविक उल्लंघनों का विश्लेषण: प्रकाशित घटना रिपोर्ट पढ़ें
- रेड/ब्लू टीम अभ्यास: नकली हमलों और बचाव में भाग लें
- खतरा हंटिंग: अपने वातावरण में सक्रिय रूप से खतरे खोजें
संचार और व्यावसायिक कौशल (अंतर पैदा करने वाले)
यह क्यों महत्वपूर्ण है: 73% CISO वरिष्ठ भूमिकाओं में भर्ती के मुख्य मानदंडों में संचार कौशल बताते हैं।
2026 के जरूरी सॉफ्ट स्किल:
1. व्यावसायिक समझ:
- समझें कि सुरक्षा व्यवसाय के लक्ष्यों को कैसे सक्षम करती है, केवल बुरी चीजें कैसे रोकती है यह नहीं
- वित्तीय भाषा बोलें: ROI, जोखिम का मापन, लागत-लाभ विश्लेषण
- सुरक्षा पहल को व्यवसाय रणनीति के साथ जोड़ें
2. कार्यकारी संचार:
- तकनीकी जोखिम को व्यावसायिक प्रभाव में बदलें
- कार्यकारी अधिकारियों के लिए जरूरी सुरक्षा मेट्रिक्स प्रस्तुत करें
- सुरक्षा निवेश के निर्णयों को प्रभावित करें
3. विभिन्न टीमों का सहयोग:
- विकास टीम के साथ काम करें (DevSecOps)
- कानूनी/अनुपालन टीमों के साथ साझेदारी करें
- सुरक्षा जरूरतों पर व्यावसायिक इकाइयों से समन्वय करें
4. विक्रेता प्रबंधन:
- सुरक्षा उत्पादों और सेवाओं का मूल्यांकन करें
- सुरक्षा अनुबंधों पर बातचीत करें
- सुरक्षा विक्रेताओं के संबंध प्रबंधित करें
संचार कौशल का विकास:
Entry Level: Write clear incident reports
Mid-Level: Present security updates to management
Senior:Lead security strategy discussions with executives
Executive: Communicate security posture to board of directors
2026 और उसके बाद के उभरते कौशल
उच्च मांग वाली नई विशेषज्ञताएं:
1. AI/ML सुरक्षा: औसत वेतन $165K
- प्रतिकूल मशीन लर्निंग
- मॉडल पॉइज़निंग पहचान
- AI रेड टीमिंग
- LLM सुरक्षा (ChatGPT, Cl aude आदि)
2. क्वांटम-सुरक्षित क्रिप्टोग्राफी: औसत वेतन $148K
- पोस्ट-क्वांटम एल्गोरिदम
- क्रिप्टोग्राफिक एजिलिटी
- क्वांटम की वितरण
3. DevSecOps: औसत वेतन $135K
- CI/CD पाइपलाइन में सुरक्षा ऑटोमेशन
- इंफ्रास्ट्रक्चर-एज-कोड सुरक्षा
- कंटेनर और Kubernetes सुरक्षा
4. जीरो ट्रस्ट आर्किटेक्चर: औसत वेतन $142K
- पहचान-केंद्रित सुरक्षा
- माइक्रो-सेगमेंटेशन
- निरंतर सत्यापन
5. क्लाउड-नेटिव सुरक्षा: औसत वेतन $138K
- सर्वरलेस सुरक्षा
- API सुरक्षा
- सर्विस मेश सुरक्षा
2026 साइबर सुरक्षा प्रमाणपत्र रोडमैप
प्रमाणपत्र आपके कौशल को मान्य करते हैं और वेतन व नौकरी की संभावनाएं बेहतर करते हैं। सभी मुख्य प्रमाणपत्रों की विस्तृत तुलना के लिए 2026 प्रमाणपत्र गाइड देखें।
शुरुआती प्रमाणपत्र (0–2 साल का अनुभव)
CompTIA Security+: मानक शुरुआती कदम
- लागत: $404
- वेतन पर असर: प्रमाणपत्र न होने की तुलना में +$8,000–12,000
- पास दर: लगभग 60%
- पढ़ाई का समय: 60–90 घंटे
- क्यों लें: कई सरकारी/DoD पदों के लिए जरूरी (DoD 8140), बुनियादी ज्ञान दिखाता है
- 2026 अपडेट: 2026 संस्करण में AI सुरक्षा मॉड्यूल जोड़ा गया
Google Cybersecurity Certificate: कम लागत वाला विकल्प
- लागत: $39 प्रति माह, तीन महीने के लिए लगभग $117
- वेतन पर असर: +$5,000–8,000
- क्यों लें: व्यावहारिक लैब और Security+ परीक्षा के लिए 30% वाउचर
- प्लेटफॉर्म: Coursera
AWS Certified Security Specialty: क्लाउड में प्रवेश
- लागत: $300
- वेतन पर असर: +$15,000–20,000
- पास दर: लगभग 65%
- पढ़ाई का समय: 80–100 घंटे
- क्यों लें: क्लाउड सुरक्षा की मांग सबसे अधिक है, AWS का क्लाउड बाजार हिस्सा 32% है
मध्य स्तर के प्रमाणपत्र (2–5 साल का अनुभव)
Certified Information Systems Security Professional (CISSP): स्वर्ण मानक
- लागत: $749 और रखरखाव के लिए $135 प्रति वर्ष
- अनुभव: 5 साल, स्नातक डिग्री के साथ 4 साल
- वेतन पर असर: +$25,000–35,000
- बाजार में उपस्थिति: साइबर सुरक्षा नौकरी विज्ञापनों के 52% में शामिल
- क्यों लें: दुनिया में सबसे अधिक मान्यता प्राप्त सुरक्षा प्रमाणपत्र, प्रबंधन पथ के लिए
HackTheBox CPTS: सर्वश्रेष्ठ व्यावहारिक पेनटेस्ट प्रमाणपत्र
- लागत: $499
- परीक्षा: 10 दिन का व्यावहारिक काम
- वेतन पर असर: +$18,000–25,000
- क्यों लें: OSCP से अधिक व्यापक, कीमत के हिसाब से बेहतर
- बढ़ती मान्यता: तकनीकी भर्ती प्रबंधक तेजी से OSCP की तुलना में इसे पसंद कर रहे हैं
Azure Security Engineer Associate: क्लाउड सुरक्षा
- लागत: $165
- नवीनीकरण: सालाना
- वेतन पर असर: +$18,000–22,000
- क्यों लें: Azure का क्लाउड बाजार हिस्सा 23% है, Microsoft सुरक्षा टूल प्रमुख हैं
उन्नत और विशेष प्रमाणपत्र (5+ साल)
Offensive Security Certified Professional (OSCP): पेनटेस्ट का मानक
- लागत: $1,699–2,699
- परीक्षा: 24 घंटे और रिपोर्ट के लिए 24 घंटे
- वेतन पर असर: +$20,000–30,000
- HR में मान्यता: पेनटेस्ट नौकरी विज्ञापनों के 26% में उल्लेख
- विचार: CPTS जैसे विकल्पों से महंगा और पुरानी सामग्री
GIAC Security Expert (GSE): विशिष्ट प्रमाणपत्र
- लागत: $10,000 से अधिक, कई SANS पाठ्यक्रम और $13,000 की परीक्षा जरूरी
- परीक्षा: 2 घंटे की बहुविकल्पीय परीक्षा और 2 दिन की व्यावहारिक लैब
- दुनिया भर में धारक: 300 से कम लोग
- वेतन पर असर: +$40,000–60,000
- क्यों लें: सर्वोच्च प्रमाणपत्र, लेकिन तभी जब नियोक्ता भुगतान करे
Certified Cloud Security Professional (CCSP): क्लाउड प्रबंधन
- लागत: $599
- अनुभव: IT में 5 साल और सुरक्षा में 3 साल
- वेतन पर असर: +$22,000–30,000
- क्यों लें: प्रबंधन भूमिकाओं के लिए विक्रेता-निरपेक्ष क्लाउड सुरक्षा
करियर पथ के अनुसार प्रमाणपत्र रणनीति
SOC विश्लेषक पथ:
- शुरुआत: Security+ या Google Cyber Cert
- जोड़ें: CySA+ या CyberDefenders CCD
- आगे बढ़ें: CISSP या GCIH
पेनिट्रेशन टेस्टर पथ:
- शुरुआत: eJPT या Security+
- कौशल बढ़ाएं: HackTheBox CPTS या PNPT (TCM)
- आगे बढ़ें: HR के लिए OSCP और कौशल के लिए CRTO
क्लाउड सुरक्षा पथ:
- शुरुआत: AWS Cloud Practitioner
- कौशल बढ़ाएं: AWS Security Specialty और Azure Security Engineer
- आगे बढ़ें: CCSP
GRC/अनुपालन पथ:
- शुरुआत: Security+
- कौशल बढ़ाएं: ऑडिट-केंद्रित CISA
- आगे बढ़ें: CISSP और CISM
विक्रेता विश्लेषण, मूल्य निर्धारण और सिफारिशों के लिए पूर्ण प्रमाणपत्र तुलना देखें।
साइबर सुरक्षा करियर पथ और वेतन डेटा (2026)
अलग-अलग विशेषज्ञताओं को समझने से सही पथ चुनने में मदद मिलती है।
करियर पथ 1: SOC विश्लेषक (Security Operations Center)
भूमिका: सुरक्षा प्रणालियों की निगरानी, अलर्ट की जांच और घटनाओं का जवाब देना।
करियर में प्रगति:
Junior SOC Analyst (0-2 years) → $55,000-75,000
    ↓
SOC Analyst II (2-4 years) → $75,000-95,000
    ↓
Senior SOC Analyst (4-7 years) → $95,000-120,000
    ↓
SOC Team Lead (7-10 years) → $120,000-145,000
    ↓
SOC Manager (10+ years) → $145,000-180,000
जरूरी कौशल:
- SIEM प्लेटफॉर्म (Splunk, Sentinel, Chronicle)
- लॉग विश्लेषण और सहसंबंध
- घटना प्रतिक्रिया प्रक्रियाएं
- नेटवर्क ट्रैफिक विश्लेषण
- खतरा खुफिया व्याख्या
प्रमाणपत्र:
- शुरुआती: Security+, CySA+
- उन्नत: CyberDefenders CCD, GCIH
काम का दिन:
- संदिग्ध गतिविधि के लिए SIEM डैशबोर्ड देखना
- सुरक्षा अलर्ट को प्राथमिकता देकर जांचना
- शुरुआती घटना प्रतिक्रिया करना
- सुरक्षा घटनाओं का दस्तावेज बनाना
- घटनाओं के बारे में संबंधित लोगों से संवाद करना
फायदे: शुरुआती लोगों के लिए आसान, स्पष्ट प्रगति, शिफ्ट में काम नुकसान: एकरस हो सकता है, शिफ्ट का काम, अलर्ट से थकान
करियर पथ 2: पेनिट्रेशन टेस्टर / एथिकल हैकर
भूमिका: दुर्भावनापूर्ण हमलावरों से पहले कमजोरियां खोजने के लिए हमलों का अनुकरण।
करियर में प्रगति:
Junior Penetration Tester (0-2 years) → $70,000-90,000
    ↓
Penetration Tester (2-5 years) → $95,000-130,000
    ↓
Senior Penetration Tester (5-8 years) → $130,000-165,000
    ↓
Lead Pentester / Red Team Lead (8-12 years) → $165,000-200,000
    ↓
Principal Security Consultant (12+ years) → $200,000-275,000+
जरूरी कौशल:
- वेब ऐप हैकिंग
- नेटवर्क पेनिट्रेशन टेस्टिंग
- Active Directory का दुरुपयोग
- सोशल इंजीनियरिंग
- रिपोर्ट लेखन और संवाद
प्रमाणपत्र:
- शुरुआती: eJPT, PJPT
- मध्य: CPTS, OSCP, CEH Practical
- उन्नत: OSEP, CRTO
काम का दिन:
- अधिकृत सुरक्षा मूल्यांकन करना
- ऐप और नेटवर्क की कमजोरियों का परीक्षण
- विस्तृत रिपोर्ट में निष्कर्ष लिखना
- ग्राहकों को सुधार सुझाव देना
- नवीनतम एक्सप्लॉइट और तकनीकों से अपडेट रहना
फायदे: रोमांचक काम, अधिक वेतन, काम कभी नीरस नहीं नुकसान: तनाव हो सकता है, लगातार सीखना जरूरी, असाइनमेंट के दौरान अनियमित घंटे
करियर पथ 3: सुरक्षा इंजीनियर / आर्किटेक्ट
भूमिका: सुरक्षा प्रणालियों और इंफ्रास्ट्रक्चर का डिजाइन व कार्यान्वयन।
करियर में प्रगति:
Junior Security Engineer (0-2 years) → $75,000-95,000
    ↓
Security Engineer (2-5 years) → $105,000-135,000
    ↓
Senior Security Engineer (5-8 years) → $135,000-170,000
    ↓
Security Architect (8-12 years) → $170,000-220,000
    ↓
Principal/Lead Security Architect (12+ years) → $220,000-300,000+
जरूरी कौशल:
- नेटवर्क सुरक्षा आर्किटेक्चर
- क्लाउड सुरक्षा डिजाइन (AWS, Azure, GCP)
- जीरो ट्रस्ट आर्किटेक्चर
- सुरक्षा ढांचे (NIST, ISO 27001)
- उद्यम सुरक्षा टूल
प्रमाणपत्र:
- शुरुआती: Security+, CCNA Security
- मध्य: CISSP, क्लाउड प्रमाणपत्र (AWS/Azure Security)
- उन्नत: CCSP, CISSP-ISSAP
काम का दिन:
- नई प्रणालियों के लिए सुरक्षा आर्किटेक्चर बनाना
- सुरक्षा उत्पादों और टूल का मूल्यांकन
- सुरक्षा मानक और नीतियां बनाना
- इंजीनियरिंग टीमों के साथ सहयोग
- आर्किटेक्चर सुरक्षा समीक्षा करना
फायदे: अधिक वेतन, रणनीतिक काम, सम्मानित पद नुकसान: व्यापक अनुभव चाहिए, सुरक्षा विफलताओं की जिम्मेदारी
करियर पथ 4: क्लाउड सुरक्षा इंजीनियर
भूमिका: क्लाउड इंफ्रास्ट्रक्चर और ऐप्लिकेशन सुरक्षित करना।
करियर में प्रगति:
Junior Cloud Security Engineer (0-2 years) → $80,000-100,000
    ↓
Cloud Security Engineer (2-5 years) → $115,000-145,000
    ↓
Senior Cloud Security Engineer (5-8 years) → $145,000-185,000
    ↓
Cloud Security Architect (8-12 years) → $185,000-235,000
    ↓
Principal Cloud Security Architect (12+ years) → $235,000-320,000+
जरूरी कौशल:
- मल्टी-क्लाउड विशेषज्ञता (AWS, Azure, GCP)
- Infrastructure-as-Code (Terraform, CloudFormation)
- कंटेनर सुरक्षा (Docker, Kubernetes)
- DevSecOps अभ्यास
- क्लाउड-नेटिव सुरक्षा टूल
प्रमाणपत्र:
- शुरुआती: AWS Cloud Practitioner, Azure Fundamentals
- मध्य: AWS Security Specialty, Azure Security Engineer
- उन्नत: CCSP, मल्टी-क्लाउड प्रमाणपत्र
काम का दिन:
- क्लाउड इंफ्रास्ट्रक्चर तैनाती सुरक्षित करना
- CI/CD पाइपलाइन में सुरक्षा नियंत्रण लागू करना
- क्लाउड सुरक्षा स्थिति पर निगरानी
- क्लाउड सुरक्षा घटनाओं पर प्रतिक्रिया
- सुरक्षा कॉन्फ़िगरेशन का ऑटोमेशन
फायदे: सबसे अधिक मांग वाला क्षेत्र, उत्कृष्ट वेतन, रिमोट कार्य के लिए अनुकूल नुकसान: तेजी से बदलता क्षेत्र, ऑन-कॉल जिम्मेदारियां
करियर पथ 5: GRC विश्लेषक (Governance, Risk, and Compliance)
भूमिका: सुनिश्चित करना कि संगठन सुरक्षा अनुपालन आवश्यकताएं पूरी करे।
करियर में प्रगति:
Junior GRC Analyst (0-2 years) → $60,000-78,000
    ↓
GRC Analyst (2-4 years) → $78,000-98,000
    ↓
Senior GRC Analyst (4-7 years) → $98,000-125,000
    ↓
GRC Manager (7-10 years) → $125,000-155,000
    ↓
Director of Compliance / Chief Compliance Officer (10+ years) → $155,000-225,000+
जरूरी कौशल:
- अनुपालन ढांचे (SOC 2, ISO 27001, PCI-DSS, HIPAA)
- जोखिम मूल्यांकन पद्धतियां
- ऑडिट प्रबंधन
- नीति विकास
- संबंधित पक्षों का प्रबंधन
प्रमाणपत्र:
- शुरुआती: Security+
- मध्य: CISA, CISM
- उन्नत: CISSP, CRISC
काम का दिन:
- सुरक्षा जोखिम मूल्यांकन करना
- अनुपालन ऑडिट प्रबंधित करना
- सुरक्षा नीतियां और प्रक्रियाएं बनाना
- अनुपालन कमियां ढूंढकर ठीक करना
- अधिकारियों और ऑडिटर के लिए रिपोर्ट तैयार करना
फायदे: तकनीकी तनाव कम, स्पष्ट जिम्मेदारी, काम-जीवन संतुलन अच्छा नुकसान: दोहराव हो सकता है, तकनीकी भूमिकाओं से कम वेतन, चेकलिस्ट भरने का काम समझा जा सकता है
करियर पथ 6: घटना प्रतिक्रिया विशेषज्ञ / फॉरेंसिक विश्लेषक
भूमिका: सुरक्षा उल्लंघनों पर प्रतिक्रिया देना और जांचना।
करियर में प्रगति:
Junior Incident Response Analyst (0-2 years) → $65,000-85,000
    ↓
Incident Response Analyst (2-5 years) → $90,000-115,000
    ↓
Senior Incident Responder (5-8 years) → $115,000-150,000
    ↓
Incident Response Team Lead (8-12 years) → $150,000-190,000
    ↓
Director of Incident Response (12+ years) → $190,000-250,000+
जरूरी कौशल:
- डिजिटल फॉरेंसिक
- मैलवेयर विश्लेषण
- घटना प्रतिक्रिया ढांचे (NIST, SANS)
- मेमोरी और डिस्क फॉरेंसिक
- टाइमलाइन विश्लेषण
प्रमाणपत्र:
- शुरुआती: Security+, GCIH
- मध्य: CHFI, GCFA
- उन्नत: GCFE, GREM
काम का दिन:
- सक्रिय सुरक्षा घटनाओं पर प्रतिक्रिया
- डिजिटल साक्ष्य इकट्ठा और सुरक्षित करना
- प्रभावित प्रणालियों का विश्लेषण
- समझौते के संकेत पहचानना
- घटना रिपोर्ट और समयरेखा बनाना
फायदे: रोचक जांच कार्य, सम्मानित, महत्वपूर्ण भूमिका नुकसान: अधिक तनाव, ऑन-कॉल जिम्मेदारी, अनियमित घंटे
भूमिका के अनुसार वेतन तुलना (2026 का अमेरिकी औसत)
| भूमिका | शुरुआती स्तर | मध्य स्तर | वरिष्ठ | लीड/निदेशक |
|---|---|---|---|---|
| SOC विश्लेषक | $65K | $85K | $108K | $135K |
| पेनिट्रेशन टेस्टर | $80K | $115K | $148K | $185K |
| सुरक्षा इंजीनियर | $90K | $120K | $153K | $195K |
| क्लाउड सुरक्षा इंजीनियर | $98K | $130K | $165K | $210K |
| GRC विश्लेषक | $69K | $89K | $112K | $140K |
| घटना प्रतिक्रिया विशेषज्ञ | $78K | $103K | $133K | $170K |
| सुरक्षा आर्किटेक्ट | लागू नहीं | $145K | $185K | $240K |
| CISO | लागू नहीं | लागू नहीं | $195K | $285K |
क्षेत्रीय वेतन समायोजन:
- सैन फ्रांसिस्को बे एरिया: +40–60%
- न्यूयॉर्क सिटी: +35–50%
- सिएटल: +30–45%
- ऑस्टिन, टेक्सास: +20–35%
- दूरस्थ भूमिकाएं: बड़े शहरों की तुलना में 10–20% कम
अपना साइबर सुरक्षा करियर बनाना: व्यावहारिक कदम
कदम 1: अपनी पृष्ठभूमि के अनुसार प्रवेश बिंदु चुनें
IT Support/Helpdesk से आने पर:
- फायदा: नेटवर्क और समस्या निवारण पहले से समझते हैं
- पथ: SOC विश्लेषक या सुरक्षा इंजीनियर
- पहला प्रमाणपत्र: Security+
- समय: पहली सुरक्षा भूमिका तक 6–12 महीने
सॉफ्टवेयर विकास से आने पर:
- फायदा: मजबूत प्रोग्रामिंग कौशल
- पथ: ऐप्लिकेशन सुरक्षा या DevSecOps
- पहला प्रमाणपत्र: AWS/Azure सुरक्षा प्रमाणपत्र
- समय: पहली सुरक्षा भूमिका तक 3–9 महीने
गैर-तकनीकी पृष्ठभूमि से आने पर:
- फायदा: नया दृष्टिकोण और मजबूत प्रेरणा
- पथ: GRC विश्लेषक या SOC विश्लेषक
- पहला प्रमाणपत्र: Google Cyber Certificate, फिर Security+
- समय: पहली सुरक्षा भूमिका तक 12–18 महीने
नेटवर्किंग से आने पर:
- फायदा: इंफ्रास्ट्रक्चर का गहरा ज्ञान
- पथ: नेटवर्क सुरक्षा इंजीनियर या पेनिट्रेशन टेस्टर
- पहला प्रमाणपत्र: Security+ या CCNA Security
- समय: पहली सुरक्षा भूमिका तक 6–12 महीने
कदम 2: व्यावहारिक अनुभव लें (सबसे महत्वपूर्ण)
नियोक्ता केवल प्रमाणपत्रों की तुलना में व्यावहारिक अनुभव को प्राथमिकता देते हैं।
मुफ्त या कम लागत में व्यावहारिक सीखना:
TryHackMe ($10 प्रति माह)
- शुरुआती लोगों की प्रयोगशालाएं
- मार्गदर्शित सीखने के पथ
- SOC, पेनटेस्ट और रक्षात्मक सुरक्षा
- प्रमाणपत्र प्रगति ट्रैकिंग
HackTheBox Academy (मुफ्त और भुगतान स्तर)
- TryHackMe से अधिक चुनौतीपूर्ण
- उद्योग-मान्यता प्राप्त प्रमाणपत्र
- वास्तविक दुनिया के परिदृश्य
- पेनिट्रेशन टेस्टिंग के लिए उपयोगी
PicoCTF (मुफ्त)
- शुरुआती लोगों की CTF प्रतियोगिता
- मूल बातें सीखने के लिए अच्छा
- सालाना प्रतियोगिता
OverTheWire (मुफ्त)
- Linux और कमांड लाइन पर केंद्रित
- धीरे-धीरे बढ़ती कठिनाई
- टर्मिनल-आधारित चुनौतियां
YouTube चैनल:
- NetworkChuck
- The Cyber Mentor (Heath Adams)
- John Hammond
- IppSec (HackTheBox वॉकथ्रू)
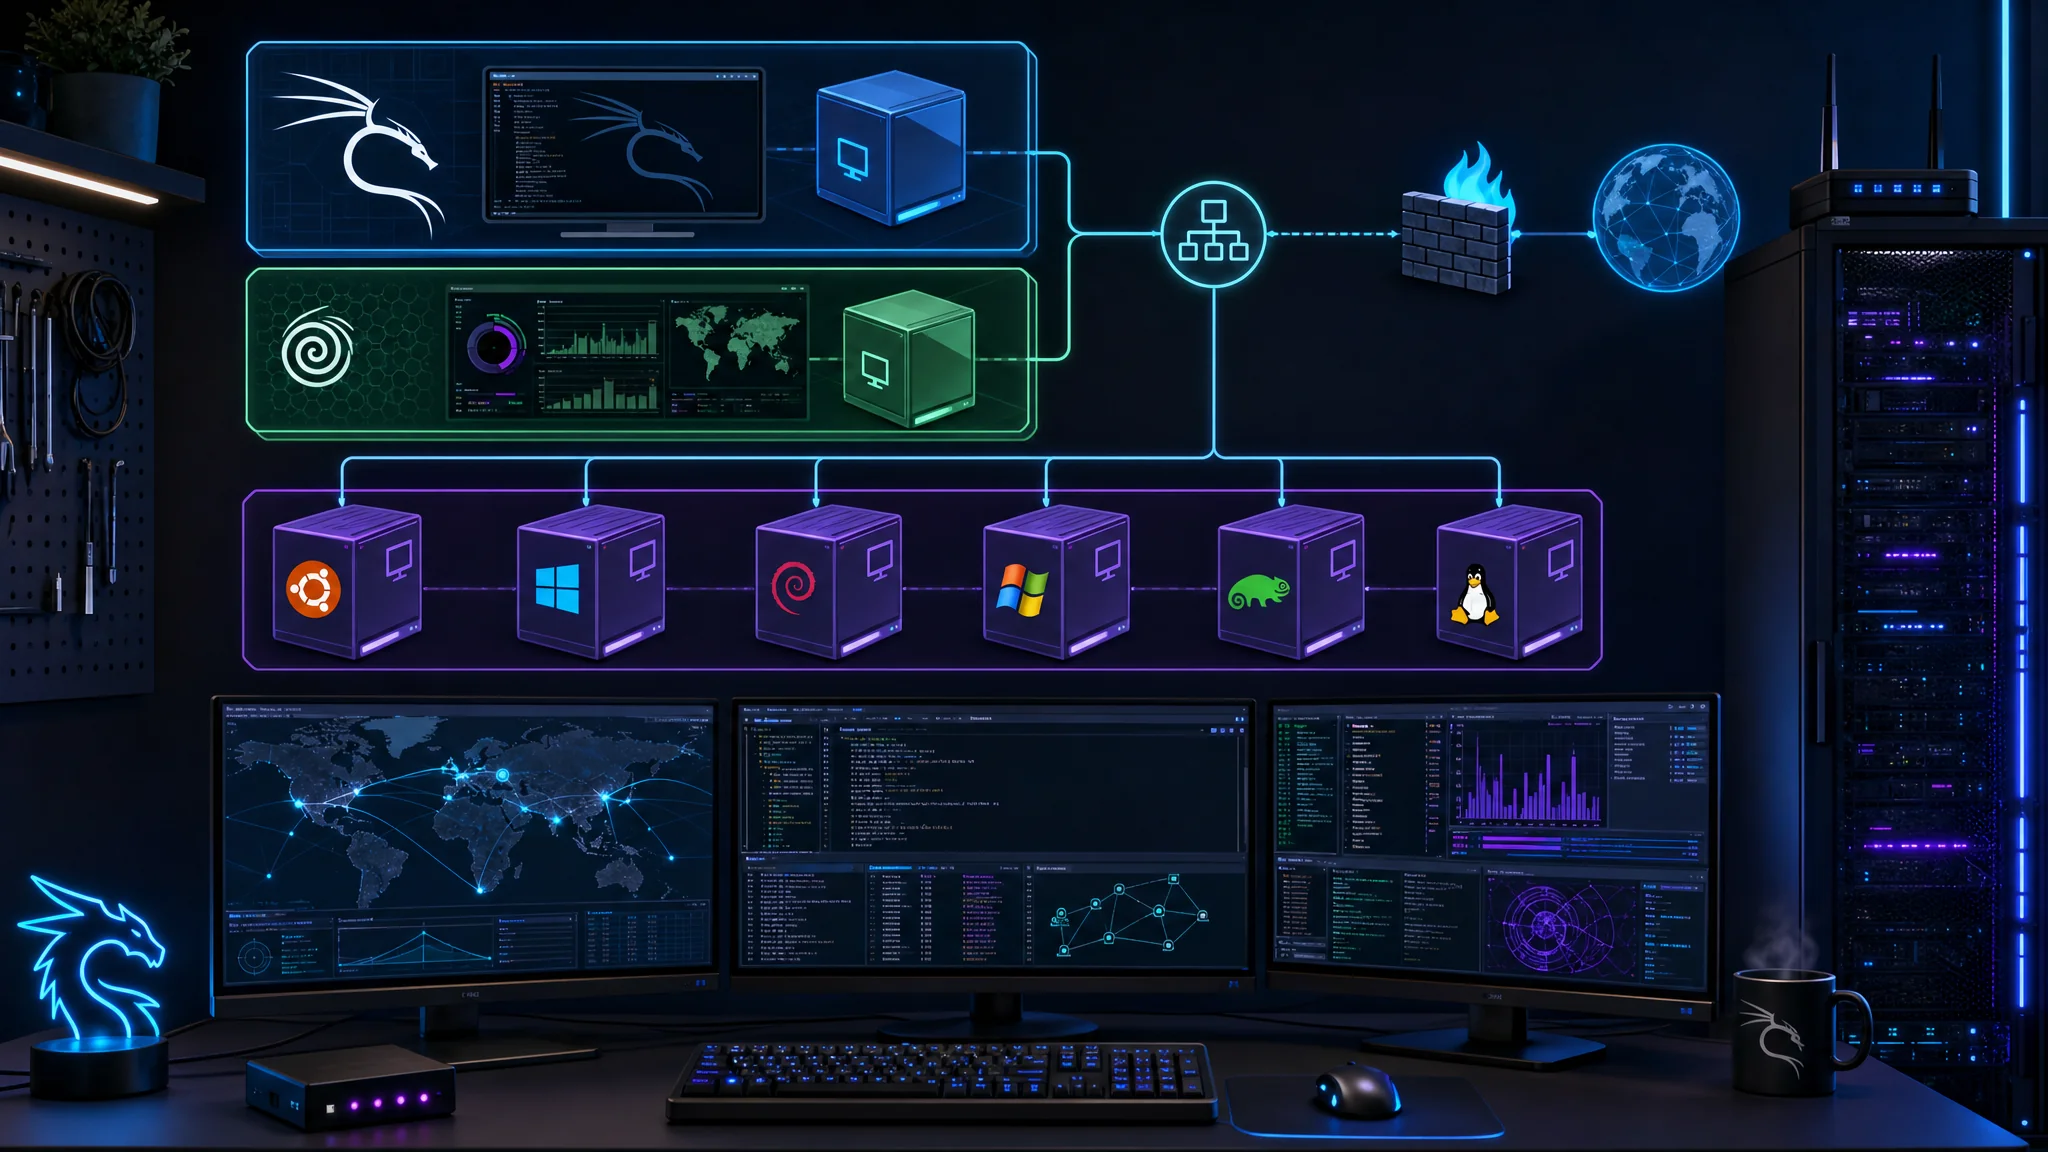
होम लैब बनाएं:
न्यूनतम होम लैब सेटअप ($300–500):
- पुराना Dell/HP सर्वर या शक्तिशाली डेस्कटॉप
- VirtualBox या VMware Workstation चलाएं
- Metasploitable, DVWA, HackTheBox की रिटायर्ड मशीन जैसी कमजोर मशीनें सेट करें
- Kali Linux और Security Onion जैसे सुरक्षा टूल इंस्टॉल करें
- हमले और बचाव का अभ्यास करें
क्लाउड लैब सेटअप ($50–100 प्रति माह):
- AWS Free Tier या Azure क्रेडिट
- कमजोर ऐप्लिकेशन सेट करें
- क्लाउड सुरक्षा कॉन्फ़िगरेशन का अभ्यास करें
- लंबे समय में भौतिक उपकरण से सस्ता
कदम 3: अपने पोर्टफोलियो के लिए सुरक्षा परियोजनाएं बनाएं
भर्ती प्रबंधक कौशल के प्रमाण देखना चाहते हैं।
विभिन्न भूमिकाओं के लिए परियोजना विचार:
SOC विश्लेषक पोर्टफोलियो:
- Security Onion सेट करें और PCAP फ़ाइलों का विश्लेषण करें
- आम हमलों के लिए पहचान नियम बनाएं
- सुरक्षा घटना विश्लेषण रिपोर्ट लिखें
- खतरा खुफिया डैशबोर्ड बनाएं
पेनिट्रेशन टेस्टर पोर्टफोलियो:
- HackTheBox/TryHackMe मशीनों में प्रवेश का दस्तावेज बनाएं
- पोर्ट स्कैनर और एक्सप्लॉइट स्क्रिप्ट जैसे कस्टम सुरक्षा टूल बनाएं
- ओपन-सोर्स ऐप का सुरक्षा ऑडिट करें
- पेशेवर पेनिट्रेशन टेस्ट रिपोर्ट लिखें
सुरक्षा इंजीनियर पोर्टफोलियो:
- सुरक्षा क्षेत्रों वाला होम नेटवर्क डिज़ाइन करें
- सुरक्षित Terraform मॉड्यूल से IaC सुरक्षा लागू करें
- स्वचालित सुरक्षा स्कैनिंग पाइपलाइन बनाएं
- सुरक्षा आर्किटेक्चर के निर्णयों का दस्तावेज बनाएं
क्लाउड सुरक्षा पोर्टफोलियो:
- AWS/Azure में सुरक्षित बहु-स्तरीय ऐप तैनात करें
- WAF, GuardDuty, NSGs जैसे सुरक्षा नियंत्रण लागू करें
- सुरक्षा ऑटोमेशन स्क्रिप्ट बनाएं
- सुरक्षा सुदृढ़ीकरण गाइड लिखें
यहां दिखाएं:
- GitHub पर कोड और दस्तावेज
- व्यक्तिगत ब्लॉग/वेबसाइट
- LinkedIn लेख
- Medium पोस्ट
कदम 4: रणनीतिक रूप से संपर्क बनाएं
साइबर सुरक्षा में भी “क्या जानते हैं” के साथ “किसे जानते हैं” मायने रखता है।
प्रभावी नेटवर्किंग रणनीतियां:
LinkedIn बेहतर बनाएं:
- सुरक्षा कीवर्ड वाला पूरा प्रोफाइल
- नियमित रूप से सुरक्षा सामग्री साझा करें
- सुरक्षा पेशेवरों की पोस्ट पर भाग लें
- साइबर सुरक्षा समूहों में जुड़ें
स्थानीय सुरक्षा मीटअप:
- OWASP चैप्टर
- BSides सम्मेलन, किफायती स्थानीय सुरक्षा सम्मेलन
- ISC2/ISACA चैप्टर बैठकें
- क्लाउड सुरक्षा मीटअप
ऑनलाइन समुदाय:
- Reddit: r/cybersecurity, r/netsec, r/AskNetsec
- Discord: HackTheBox, TryHackMe, CyberDefenders सर्वर
- Twitter/X: सुरक्षा शोधकर्ताओं और कंपनियों को फॉलो करें
- सुरक्षा ब्लॉग और फोरम
सम्मेलन, किफायती स्थानीय आयोजनों को प्राथमिकता दें:
- BSides, विभिन्न शहरों में, लगभग $25–50
- स्थानीय DEFCON समूह, मुफ्त मासिक बैठकें
- SecureWorld, क्षेत्रीय सम्मेलन
- RSA, Black Hat, DEFCON, महंगे लेकिन नियोक्ता भुगतान करे तो उपयोगी
मेंटरशिप:
- LinkedIn या r/cybersecurity पर मेंटर खोजें
- मार्गदर्शन के बदले परियोजनाओं में मदद की पेशकश करें
- “मुझे नौकरी कैसे मिलेगी” के बजाय खास सवाल पूछें
कदम 5: प्रभावी सुरक्षा रिज्यूमे बनाएं
आपका रिज्यूमे ATS (Applicant Tracking Systems) से गुजरे और भर्ती प्रबंधक को आकर्षित करे।
रिज्यूमे संरचना:
[Your Name]
[LinkedIn URL] | [GitHub URL] | [Email] | [Phone] | [Location]

SUMMARY
Results-driven cybersecurity professional with hands-on experience in [specific skills].
Certified in [certifications]. Passionate about [specific security area].

TECHNICAL SKILLS
- Security: SIEM (Splunk, ELK), IDS/IPS (Snort, Suricata), WAF, EDR
- Cloud: AWS (Security Groups, IAM, GuardDuty), Azure (NSGs, Sentinel)
- Tools: Wireshark, Nmap, Burp Suite, Metasploit, Nessus
- Programming: Python, PowerShell, Bash, SQL
- Frameworks: NIST CSF, MITRE ATT&CK, OWASP Top 10

CERTIFICATIONS
- CompTIA Security+ (Date)
- AWS Certified Security Specialty (Date)
- [Other relevant certs]

PROFESSIONAL EXPERIENCE
[Company Name] - [Security Role] (Dates)
- QUANTIFY achievements (Reduced false positives by 40%)
- USE security keywords (SIEM, incident response, threat hunting)
- SHOW impact (Identified and remediated 15 critical vulnerabilities)

PROJECTS (If entry-level or career changer)
[Project Name] - [Technology Stack]
- Built [specific security tool/system]
- Demonstrates [specific skills]
- GitHub: [link]

EDUCATION
[Degree] in [Field], [University] (Date)
रिज्यूमे सुझाव:
- हर चीज को संख्या में बताएं: “SOC दक्षता सुधारी” नहीं, “अलर्ट की मात्रा 35% घटाई” लिखें
- ATS कीवर्ड इस्तेमाल करें: नौकरी विवरण के शब्द अपनाएं
- 1–2 पन्नों तक रखें: पहली समीक्षा में भर्ती प्रबंधक करीब 6 सेकंड देते हैं
- प्रमाणपत्रों को प्रमुखता दें: ये ATS के लिए कीवर्ड हैं
- GitHub/पोर्टफोलियो जोड़ें: इससे दिखता है कि आप असल में सुरक्षा कार्य करते हैं
कदम 6: इंटरव्यू में सफल हों
साइबर सुरक्षा इंटरव्यू में आम तौर पर 3 चरण होते हैं:
चरण 1: HR/रिक्रूटर स्क्रीन (15–30 मिनट)
- योग्यता की पुष्टि
- वेतन अपेक्षा पर चर्चा
- सांस्कृतिक मेल का आकलन
- तैयारी: कंपनी जानें और सवाल तैयार रखें
चरण 2: तकनीकी इंटरव्यू (45–90 मिनट)
- सुरक्षा अवधारणाओं पर तकनीकी सवाल
- परिदृश्य-आधारित समस्या समाधान
- पुराने प्रोजेक्ट और अनुभव पर चर्चा
- तैयारी: मूल बातें दोहराएं, तकनीकी विषय सरलता से समझाने का अभ्यास करें
चरण 3: व्यवहारिक/पैनल इंटरव्यू
- STAR विधि के उत्तर (स्थिति, कार्य, कार्रवाई, परिणाम)
- टीम में मेल का आकलन
- कभी-कभी प्रस्तुति कौशल
तैयारी के आम तकनीकी प्रश्न:
- “CIA triad समझाएं”
- “सिमेट्रिक और असिमेट्रिक एन्क्रिप्शन में क्या अंतर है?”
- “वेब ऐप कैसे सुरक्षित करेंगे?”
- “अपनी घटना प्रतिक्रिया प्रक्रिया बताएं”
- “IDS और IPS में क्या अंतर है?”
- “मैन-इन-द-मिडल हमले को समझाएं”
- “सुरक्षा खतरों की जानकारी कैसे लेते हैं?”
- “[नौकरी विवरण में दिए टूल] का अनुभव बताएं”
व्यवहारिक सवाल:
- “किसी जटिल सुरक्षा समस्या को गैर-तकनीकी लोगों को समझाने का अनुभव बताएं”
- “ऐसी स्थिति बताएं जब आपको कोई नई तकनीक जल्दी सीखनी पड़ी”
- “किसी सुरक्षा निर्णय से असहमत होने का अनुभव बताएं”
आपको पूछने चाहिए ऐसे सवाल:
- “इस भूमिका में सामान्य दिन कैसा होता है?”
- “टीम कौन से सुरक्षा टूल और तकनीक इस्तेमाल करती है?”
- “संगठन के सामने सबसे बड़ी सुरक्षा चुनौतियां क्या हैं?”
- “पेशेवर विकास और प्रशिक्षण के क्या अवसर हैं?”
- “टीम संरचना कैसी है और मैं किन लोगों के साथ काम करूंगा?”
कदम 7: नौकरी के प्रस्ताव पर बातचीत करें
बातचीत के मुख्य बिंदु:
अपना शोध करें:
- वेतन डेटा के लिए Glassdoor, Levels.fyi, Payscale देखें
- स्थान और कौशल के आधार पर बाजार में अपना मूल्य जानें
कुल मुआवजे में शामिल हैं:
- मूल वेतन
- बोनस/प्रदर्शन वेतन
- इक्विटी/स्टॉक विकल्प
- प्रशिक्षण/प्रमाणपत्र बजट
- दूरस्थ कार्य की सुविधा
- PTO और लाभ
बातचीत की रणनीति:
- संभव हो तो नियोक्ता को पहले रकम बताने दें
- शुरुआती प्रस्ताव से 10–20% अधिक मांगें
- अपने अनुरोध के लिए आंकड़े रखें
- पेशेवर और आभारी रहें
वेतन के अलावा बातचीत:
- प्रशिक्षण बजट: प्रमाणपत्र और सम्मेलनों के लिए $5,000–10,000 सालाना
- दूरस्थ काम: सप्ताह में 2–3 दिन या पूरी तरह दूरस्थ
- लचीला समय: काम-जीवन संतुलन के लिए महत्वपूर्ण
- साइनिंग बोनस: खर्च पूरा करने के लिए एकमुश्त भुगतान
बातचीत ईमेल का नमूना:
Thank you for the offer. I'm excited about the opportunity to join [Company] as [Role].

After reviewing the offer and researching market rates for this position in [Location],
I'd like to discuss the compensation package. Based on my [certifications/experience/skills],
I was hoping for a base salary in the range of $[X-Y].

Additionally, I'd appreciate if we could discuss:
- Annual training/certification budget
- Remote work flexibility
- [Other priorities]

I'm confident I can deliver significant value to the team and look forward to discussing this further.
2026 नौकरी बाजार की जानकारी और रुझान
दूरस्थ सुरक्षा नौकरियां
2026 में दूरस्थ काम की वास्तविकता:
- साइबर सुरक्षा नौकरियों के 65% में दूरस्थ या हाइब्रिड विकल्प हैं
- वेतन पर असर: बड़े शहरों में दूरस्थ भूमिकाएं आम तौर पर कार्यालय की भूमिकाओं से 10–20% कम देती हैं
- सर्वश्रेष्ठ रिमोट नौकरी बोर्ड: We Work Remotely, RemoteOK, FlexJobs
- पूरी तरह दूरस्थ कंपनियां: अनेक सुरक्षा विक्रेता और स्टार्टअप वितरित टीमों में काम करते हैं
भूमिका के अनुसार दूरस्थ काम (दूरस्थ सुविधा वाली नौकरियों का हिस्सा):
- क्लाउड सुरक्षा इंजीनियर: 85%
- सुरक्षा आर्किटेक्ट: 75%
- पेनिट्रेशन टेस्टर: 70%
- SOC विश्लेषक: 60% (कई 24/7 SOC में कुछ समय कार्यालय में रहना पड़ता है)
- GRC विश्लेषक: 80%
सुरक्षा क्लीयरेंस के अवसर
सरकारी/रक्षा क्षेत्र के लाभ:
- अधिक वेतन: क्लीयरेंस वाली भूमिकाओं में 15–25% प्रीमियम
- नौकरी स्थिरता: सरकारी अनुबंध स्थिरता देते हैं
- प्रशिक्षण: अक्सर उन्नत प्रशिक्षण और क्लीयरेंस की लागत देते हैं
क्लीयरेंस स्तर:
- Public Trust: सबसे आसान, कई संघीय ठेकेदार भूमिकाओं के लिए जरूरी
- Secret: 10 साल की पृष्ठभूमि जांच
- Top Secret: व्यापक पृष्ठभूमि जांच
- TS/SCI: सबसे सख्त जांच, सबसे अधिक वेतन प्रीमियम
क्लीयरेंस पाना:
- आम तौर पर नियोक्ता प्रायोजित करता है। खुद से पाना आम तौर पर संभव नहीं
- प्रक्रिया में 6–18 महीने लगते हैं
- वित्तीय स्थिरता और साफ रिकॉर्ड जरूरी हैं
उद्योग-विशिष्ट अवसर
स्वास्थ्य सेवा सुरक्षा (42% वृद्धि):
- HIPAA अनुपालन पर ध्यान
- चिकित्सा उपकरण सुरक्षा
- स्वास्थ्य सूचना विनिमय सुरक्षा
- औसत वेतन: $105K
वित्तीय सेवा सुरक्षा (सबसे अधिक वेतन):
- PCI-DSS अनुपालन
- धोखाधड़ी की पहचान
- सुरक्षित लेनदेन
- औसत वेतन: $127K
औद्योगिक/OT सुरक्षा (उभरता क्षेत्र):
- SCADA/ICS सुरक्षा
- विनिर्माण सुरक्षा
- महत्वपूर्ण इंफ्रास्ट्रक्चर
- औसत वेतन: $115K
निष्कर्ष: साइबर सुरक्षा में आपका अगला कदम
2026 में साइबर सुरक्षा क्षेत्र उन लोगों के लिए अभूतपूर्व अवसर देता है जो लगातार सीखने में निवेश करना चाहते हैं। दुनिया भर में 3.5 मिलियन पद खाली हैं और समान IT भूमिकाओं से औसत वेतन 15–25% अधिक है। साइबर सुरक्षा तकनीक के सबसे आशाजनक करियर में बनी हुई है।
साइबर सुरक्षा करियर शुरू करने की 90-दिन की योजना:
महीना 1: आधार
- सप्ताह 1–2: Google Cybersecurity Certificate पूरा करें
- सप्ताह 3–4: होम लैब बनाएं और TryHackMe पर अभ्यास करें
महीना 2: प्रमाणपत्र और कौशल
- सप्ताह 5–6: Security+ की तैयारी करें (60–80 घंटे)
- सप्ताह 7–8: Security+ परीक्षा दें और व्यावहारिक अभ्यास जारी रखें
महीना 3: नौकरी खोज
- सप्ताह 9–10: GitHub परियोजनाओं और तकनीकी लेखों का पोर्टफोलियो बनाएं
- सप्ताह 11–12: हर दिन 5–10 नौकरियों में आवेदन करें और संपर्क बढ़ाएं
सफलता के मापदंड:
- प्रमाणपत्र तकनीकी कौशल साबित करते हैं
- पोर्टफोलियो व्यावहारिक क्षमताएं दिखाता है
- सुरक्षा पेशेवरों का नेटवर्क सिफारिशें देता है
- करियर लक्ष्य और आगे का रास्ता स्पष्ट है
इस क्षेत्र को आपकी जरूरत है। संगठन कुशल सुरक्षा पेशेवरों की तलाश में हैं। समर्पण, रणनीतिक सीख और व्यावहारिक अनुभव से आप 2026 में साइबर सुरक्षा का संतोषजनक करियर शुरू कर सकते हैं।
अगले कदम:
- हमारी प्रमाणपत्रों की व्यापक तुलना पढ़ें
- अपना करियर पथ और पहला प्रमाणपत्र चुनें
- आज ही TryHackMe या HackTheBox पर व्यावहारिक सीख शुरू करें
- LinkedIn और स्थानीय मीटअप में संपर्क बनाएं
- अपने पोर्टफोलियो के लिए सुरक्षा परियोजनाएं बनाएं
एक ही सवाल है: क्या आप साइबर सुरक्षा की यात्रा शुरू करने के लिए तैयार हैं?
संदर्भ
- साइबर सुरक्षा प्रमाणपत्र तुलना गाइड 2026
- (ISC)² साइबर सुरक्षा कार्यबल अध्ययन 2026
- CompTIA Security+ प्रमाणपत्र
- AWS Security प्रमाणपत्र
- HackTheBox Academy
- TryHackMe सीखने का प्लेटफॉर्म
- NIST साइबर सुरक्षा ढांचा
- MITRE ATT&CK ढांचा
- CyberSeek करियर पथ
- श्रम सांख्यिकी ब्यूरो: सूचना सुरक्षा विश्लेषक
Disclosure and Affiliate Statement:
एफिलिएट डिस्क्लोज़र: हम इस पृष्ठ के लिंक से कमीशन कमा सकते हैं। यह कमीशन हमारी वेबसाइट और हमारे द्वारा प्रदान किए गए सामग्री का समर्थन करते हैं। आप विश्वास रखें, हम केवल उन उत्पादों/सेवाओं की सिफारिश करते हैं जिन पर हम विश्वास करते हैं। आपके विश्वास के लिए धन्यवाद! अधिक जानने के लिए यहाँ क्लिक करें
Related Posts

This article refers to other articles we've written:
- 2026 साइबर सुरक्षा प्रमाणपत्र तुलना
2026 के साइबर सुरक्षा प्रमाणपत्र प्रदाताओं, कीमतों, निवेश पर प्रतिफल और करियर पथों के अनुकूलता की तुलना।
- साइबर सुरक्षा में करियर बनाना: पूरी मार्गदर्शिका
साइबर सुरक्षा में सफल करियर बनाने के जरूरी कदम जानें, जिनमें शिक्षा, प्रमाणपत्र और अच्छे वेतन वाले नौकरी के अवसर शामिल हैं।
- AWS बनाम Azure बनाम Google Cloud 2026: पूरी तुलना
AWS, Azure और Google Cloud की 2026 की तुलना, जिसमें मूल्य, सुरक्षा, अनुपालन, सेवाएँ, प्रदर्शन और प्रदाता का चयन शामिल है।
