2026 में कंटेनर अब सुरक्षा सीमा नहीं रहे

Table of Contents
कंटेनर एक ही कर्नेल साझा करते हैं। 2026 में चार अलग-अलग कमजोरी परिवारों ने साबित किया कि कंटेनर से निकलकर होस्ट तक पहुँचने के लिए कर्नेल का एक बग ही काफी है। Copy Fail, Dirty Frag, Fragnesia और CVE-2026-80521, हर एक कम-अधिकार वाले स्थानीय उपयोगकर्ता को root देता है। हर कमजोरी कंटेनर सीमा पार करती है।
चिंता की बात बग खुद नहीं हैं। चिंता यह है कि AI उन्हें कितनी कम लागत में खोज लेता है और एक पैच ने दूसरा बग कैसे बनाया।
यह लेख बताता है कि कंटेनर वर्कलोड को कैसे अलग करते हैं, वह आइसोलेशन अब तेजी से घटते आधार पर क्यों टिका है, 2026 की हर कमजोरी क्या करती है, और इसके बजाय किस आइसोलेशन तकनीक पर भरोसा करना चाहिए।
पाठक के लिए नतीजा: हर वर्कलोड के लिए दर्ज करें कि कोड कौन देता है, पहचानें कि उसे कर्नेल की किन सुविधाओं की जरूरत है, और मजबूत कंटेनरों तथा microVM सीमा में से चुनें। 2026 के केस स्टडी को दिनांकित शोध-साक्ष्य मानें। प्रोडक्शन कर्नेल बदलने से पहले मौजूदा विक्रेता सलाह फिर जाँचें।
संक्षिप्त उत्तर
| प्रश्न | संक्षिप्त उत्तर |
|---|---|
| क्या कंटेनर आइसोलेशन देते हैं? | हाँ, प्रोसेस और फाइलसिस्टम के लिए। सभी कंटेनर एक कर्नेल साझा करते हैं, इसलिए कर्नेल बग साझा जोखिम हैं |
| अब क्यों? | AI-सहायता से बग खोजने की लागत घटी है। सितंबर 2026 तक लगभग 6,000 कर्नेल CVE प्रकाशित हुए हैं |
| सीमा किससे टूटती है? | कर्नेल में कोई भी स्थानीय विशेषाधिकार वृद्धि। कंटेनर का गलत कॉन्फ़िगरेशन जरूरी नहीं |
| क्या पैच लगाना पर्याप्त है? | यह जरूरी है, पर इसकी गति अब साथ नहीं दे रही। 2026 के एक पैच ने नया शोषण योग्य बग जोड़ा |
| बेहतर विकल्प क्या है? | Firecracker या Kata Containers जैसे microVM, जो हर वर्कलोड को अपना कर्नेल देते हैं |
| क्या विकल्प पूरी तरह सुरक्षित है? | नहीं। हाइपरवाइजर भी कोड है। लेकिन अटैक सतह कई गुना छोटी है, और यही अहम फर्क है |
कंटेनर कैसे आइसोलेट करते हैं
सीमा को ठीक से समझने के लिए पहले जानें कि कंटेनर क्या नहीं है।
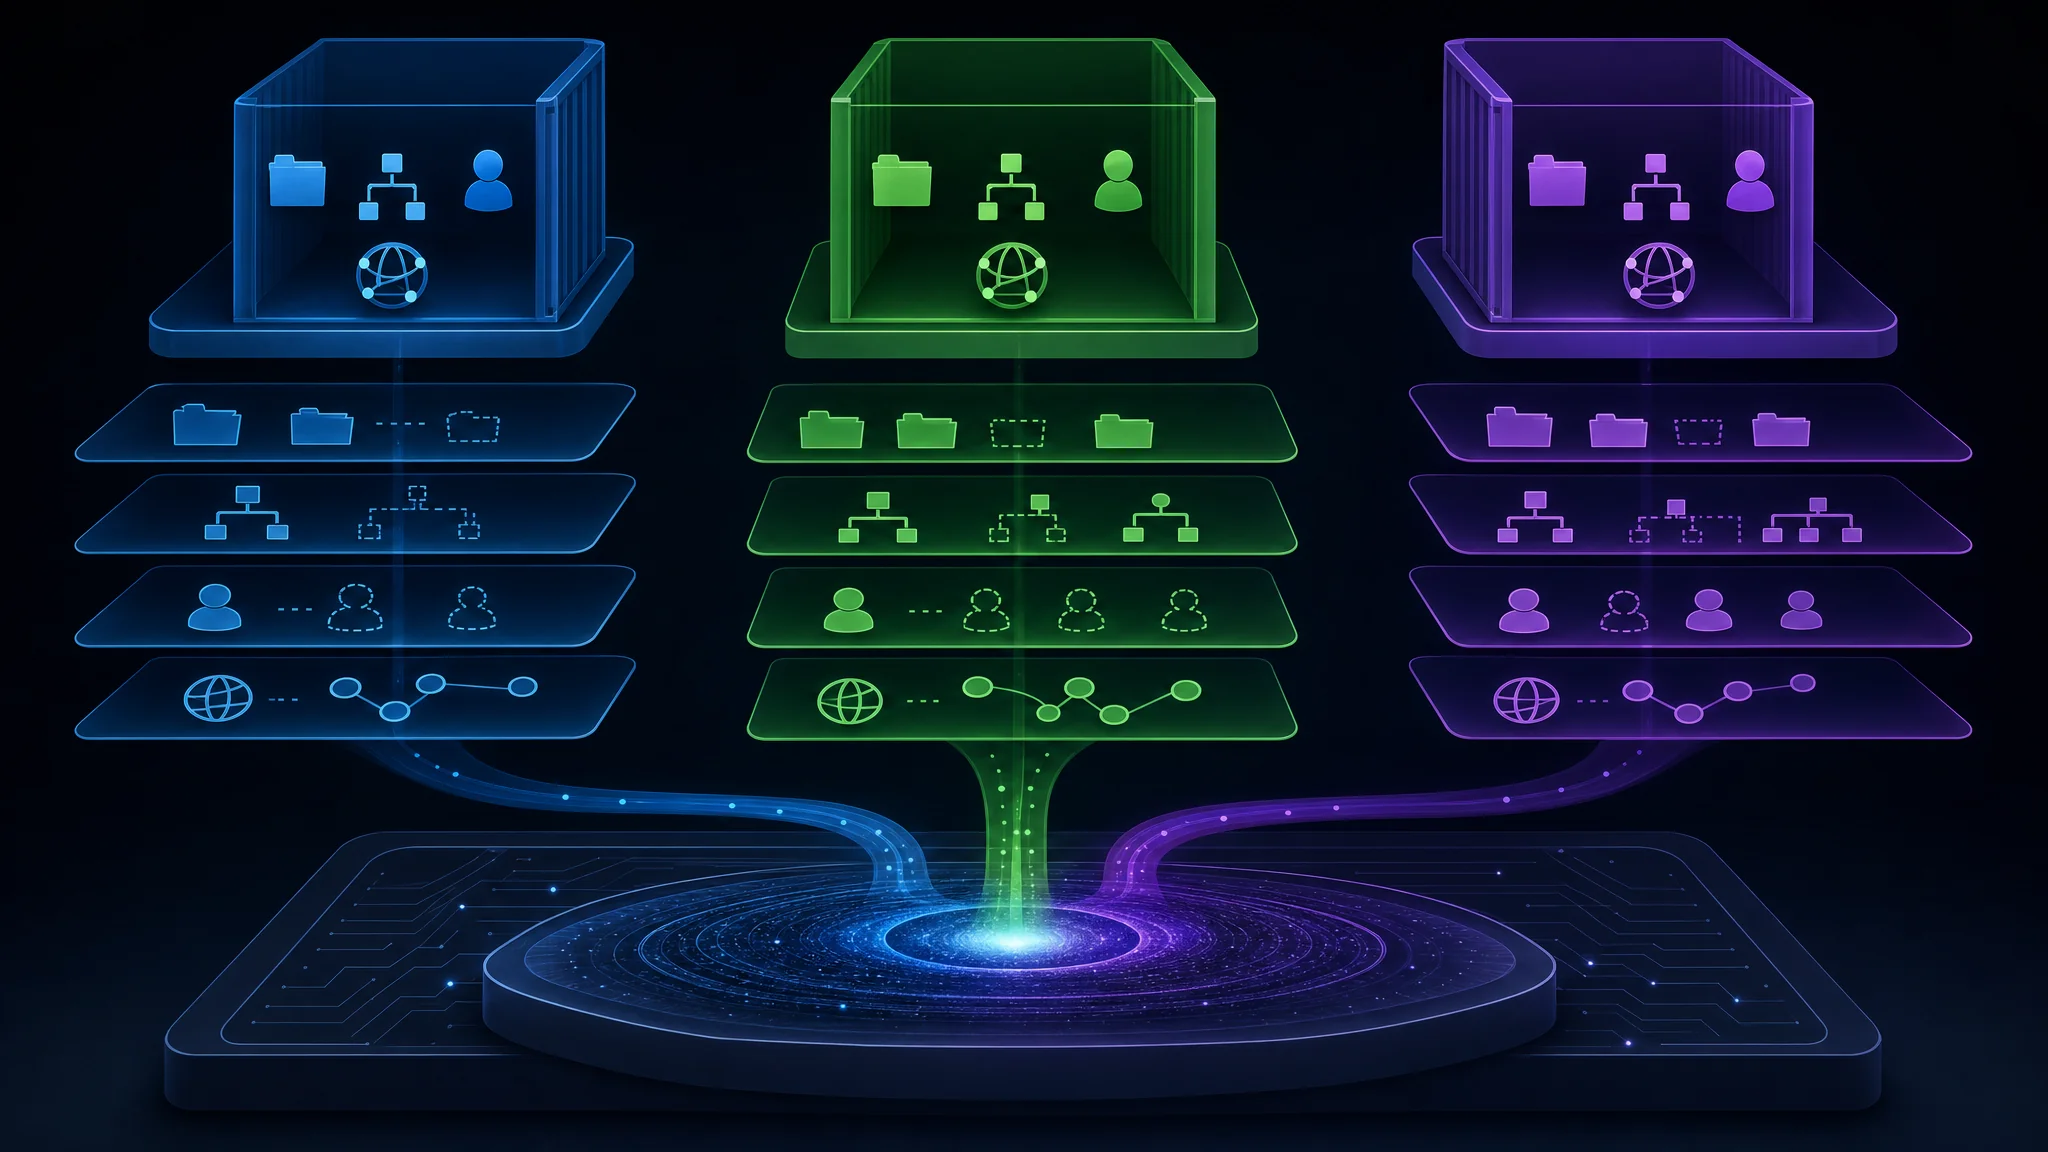
कंटेनर वर्चुअल मशीन नहीं है। इसमें दूसरा कर्नेल, एम्युलेटेड हार्डवेयर या आपके प्रोसेस और हार्डवेयर के बीच हाइपरवाइजर नहीं होता। कंटेनर इमेज चलाने पर आप मौजूदा कर्नेल पर प्रोसेस चलाते हैं, बस सिस्टम का नज़रिया बदला हुआ होता है।
इसका तंत्र clone सिस्टम कॉल है। fork प्रोसेस का एड्रेस स्पेस कॉपी करता है, जबकि clone चाइल्ड प्रोसेस बनाता है और यह तय करने का सूक्ष्म नियंत्रण देता है कि निष्पादन संदर्भ के कौन से हिस्से साझा होंगे और कौन से बदले जाएंगे। Docker, clone को कई नेमस्पेस देता है:
| नेमस्पेस | क्या दिखाता है |
|---|---|
| Mount | निजी फाइलसिस्टम रूट, जिससे कंटेनर आपके पेड़ के बजाय अपना पेड़ देखता है |
| PID | अपनी प्रोसेस नंबरिंग, इसलिए PID 1 कंटेनर की पहली प्रोसेस है, systemd नहीं |
| User | पहचान मैपिंग, जिसमें कंटेनर का “root” होस्ट पर कम-अधिकार वाले उपयोगकर्ता से मेल खाता है |
| Network | निजी इंटरफेस, रूटिंग टेबल और पोर्ट |
| IPC | अलग साझा मेमोरी और संदेश कतारें |
| UTS | अपना होस्टनाम और डोमेन नाम |
| Cgroup | संसाधन सीमाओं का निजी दृश्य |
इमेज के ऊपर यूनियन फाइलसिस्टम जोड़ें, तो नतीजा अलग कंप्यूटर जैसा लगता है। कंटेनर में id चलाने पर uid=0(root) आता है। फाइलसिस्टम छोटे Ubuntu इंस्टॉलेशन जैसा दिखता है। प्रोसेस सूची में केवल उसकी अपनी प्रोसेस होती हैं।
सिस्टम कॉल के स्तर पर यह सुरक्षा सीमा नहीं है। जब कंटेनर का कोई प्रोसेस फाइल खोलता है, मेमोरी आवंटित करता है या नेटवर्क सॉकेट छूता है, तो होस्ट के हर दूसरे कंटेनर की तरह उसी कर्नेल से अनुरोध संभलता है। नेमस्पेस बदलते हैं कि प्रोसेस क्या देखता है, यह नहीं कि कर्नेल उसके लिए क्या करेगा।
कंटेनर और होस्ट के बीच असली सीमा कर्नेल है। बाकी सब प्रस्तुति है।
सीमा कोड है, और कोड में बग होते हैं
कंटेनर की हर कार्रवाई सिस्टम कॉल इंटरफेस से गुजरती है। फाइल खोलना, मेमोरी पढ़ना, सॉकेट पर लिखना, UID बदलना: कर्नेल यह सब संभालता है, क्योंकि वह नहीं चाहता कि प्रोसेस सीधे CPU, फाइलसिस्टम या नेटवर्क तक पहुँचें।
यह मध्यस्थता ही सुरक्षा मॉडल है, और इसे कोड में लागू किया गया है। खास तौर पर, इसमें लगभग 3 करोड़ पंक्तियाँ हैं।
जब कोई प्रोसेस मध्यस्थ कोड की खामी का फायदा उठाकर ऐसे विशेषाधिकार प्राप्त कर ले जो उसे नहीं दिए गए थे, तो यह स्थानीय विशेषाधिकार वृद्धि (LPE) कहलाती है। LPE नई नहीं हैं। ये कर्नेल मध्यस्थता के शुरुआती दौर से मौजूद हैं। उद्योग दशकों से इन्हें लगातार देखते आया है।
2022 की Dirty Pipe वह उदाहरण है जिसे अधिकतर लोग जानते हैं। इसने pipe buffer संभालने की खामी से केवल-पढ़ने वाली फाइलों को ओवरराइट किया। इसे बड़ी खबर इसलिए माना गया, क्योंकि इस स्तर के बग लगभग हर एक या दो साल में आते थे। पैच लगाकर आगे बढ़ जाते थे, और यह मान्यता कायम रहती थी कि दस लाख लोगों द्वारा पढ़े गए कोड में कोई बड़ी खामी छिपी नहीं है।
यह मान्यता अब सही नहीं है।
2026 में क्या बदला
बदलाव हमलावर की कौशल में नहीं है। बदलाव यह है कि कर्नेल मेमोरी-करप्शन बग ढूँढना शोध करियर के बजाय इंजीनियरिंग का काम बन गया है।
इस साल के तीन आँकड़े बदलाव को ठोस बनाते हैं:
| खोज | किसने खोजी | कैसे |
|---|---|---|
| Copy Fail (CVE-2026-31431) | Taeyang Lee, Theori | Xint Code, AI स्टैटिक-एनालिसिस टूल की मदद से। Linux क्रिप्टो सबसिस्टम स्कैन करने में लगभग एक घंटे का स्कैन समय लगा |
| CVE-2026-80521 | Zhenpeng (Leo) Lin, DepthFirst | कमजोरी ढूँढने के लिए प्रशिक्षित आंतरिक AI मॉडल dfs-large1 से मिला |
| CVE-2026-80521, स्वतंत्र रूप से | Kyle, OpenAI | वही बग अलग से मिला और उसी दिन रिपोर्ट किया गया |
तीसरी पंक्ति फिर पढ़ें। अलग AI टूल का उपयोग करके दो संस्थाएँ AF_UNIX में वही use-after-free तक पहुँचीं और उसी दिन उसे [email protected] पर रिपोर्ट किया। यह प्रतिभा का संयोग नहीं है। दो बार वही नतीजा देने वाली प्रक्रिया है।
DepthFirst ने पैमाना सीधे बताया है: सितंबर 2026 तक लगभग 6,000 कर्नेल CVE प्रकाशित हुए। संख्या कर्नेल डेवलपरों की संख्या के बजाय AI सहायता की उपलब्धता के साथ बढ़ रही है।
जब एक घंटे के AI स्कैन से क्रिप्टो सबसिस्टम में दशक पुराना बग मिल जाए, तो कर्नेल एक्सप्लॉइट की अर्थव्यवस्था उलट जाती है।
एक साल में चार एस्केप
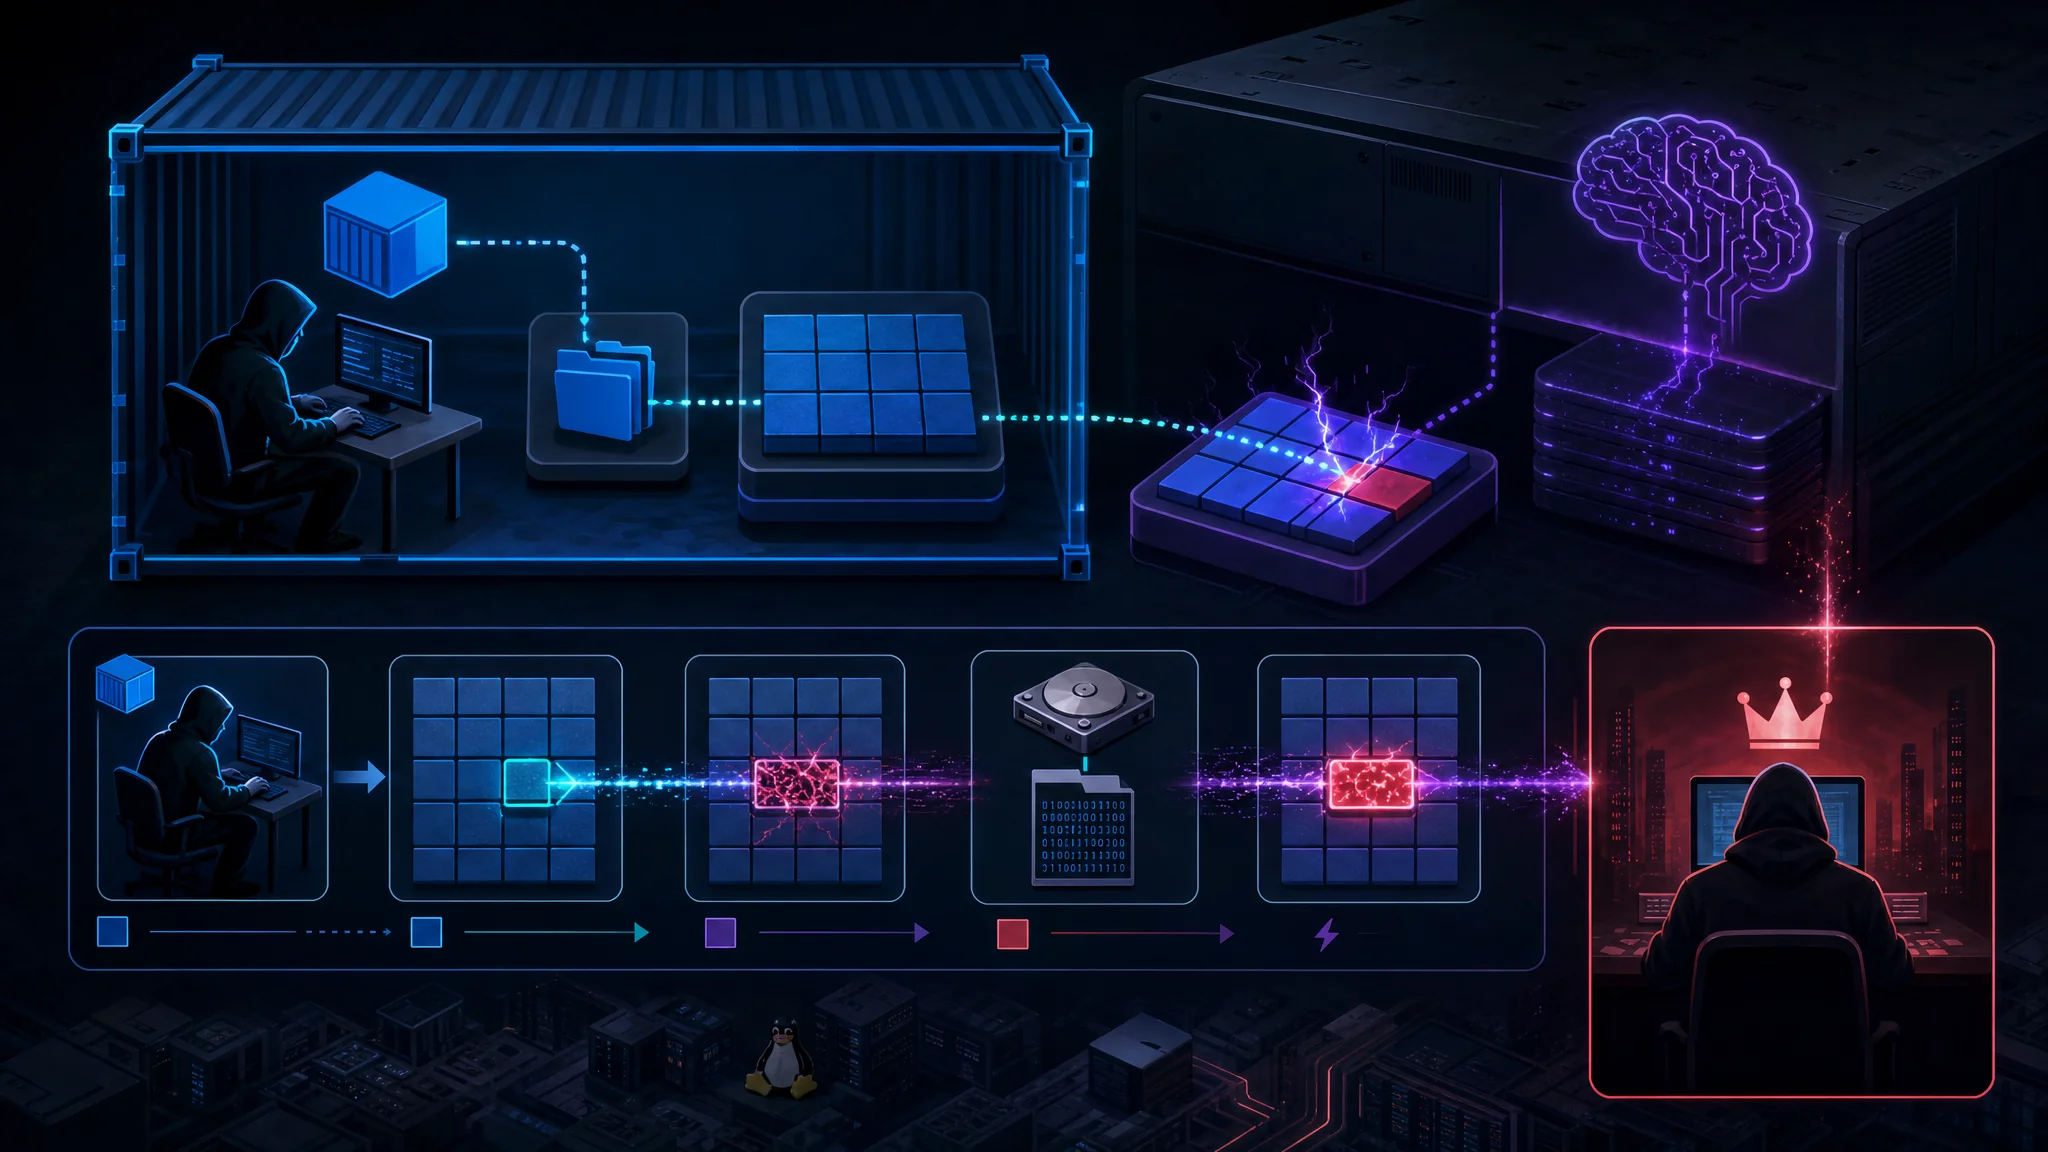
हर कमजोरी कम-अधिकार वाले स्थानीय खाते को root देती है। इनमें से किसी को भी गलत कंटेनर कॉन्फ़िगरेशन, privileged flag या नेटवर्क में शुरुआती पहुँच की जरूरत नहीं।
| कमजोरी | CVE | सबसिस्टम | तकनीक | खोजकर्ता |
|---|---|---|---|---|
| Copy Fail | CVE-2026-31431 | algif_aead / AF_ALG | पढ़ी जा सकने वाली किसी भी फाइल के page cache में 4-बाइट लेखन | Theori, AI-सहायता से |
| Dirty Frag | CVE-2026-43284 + CVE-2026-43500 | XFRM ESP, RxRPC | श्रृंखला में इस्तेमाल दो वेरिएंट से page cache में 4-बाइट लेखन | Hyunwoo Kim |
| Fragnesia | CVE-2026-46300 | XFRM ESP-in-TCP | page cache में एक-बाइट लेखन | Hyunwoo Kim |
| AF_UNIX UAF | CVE-2026-80521 | AF_UNIX सॉकेट | unix_vertex garbage collection में use-after-free | DepthFirst, AI-सहायता से |
चारों में एक डिज़ाइन पैटर्न साझा है: ये डिस्क के बजाय page cache पर हमला करते हैं।
Copy Fail: race के बिना logic flaw
चारों में Copy Fail सबसे साफ और सबसे चिंताजनक है।
Linux की लगभग सभी LPE को समय की खिड़की या कर्नेल-विशिष्ट मेमोरी offset चाहिए। Copy Fail को इनमें से कुछ नहीं चाहिए। यह algif_aead में सीधा logic flaw है। यह मॉड्यूल AF_ALG के जरिए यूज़रस्पेस को authenticated encryption देता है।
एक्सप्लॉइट श्रृंखला splice() से page-cache पेज को ऑपरेशन में डालती है, फिर in-place AEAD पथ का दुरुपयोग करके उस पेज में हमलावर द्वारा नियंत्रित चार बाइट लिखती है। दूषित पेज को कभी dirty चिह्नित नहीं किया जाता, इसलिए यह डिस्क पर वापस नहीं लिखा जाता। डिस्क की फाइल सही-सलामत रहती है, इसलिए checksum और integrity जाँच पास हो जाती है, जबकि मेमोरी वाली कॉपी में बदलाव होता है।
732-बाइट की Python स्क्रिप्ट 2017 के बाद जारी हर Linux वितरण पर root देती है। बग algif_aead में 2017 के optimization से आया, और 2026 का पैच उस optimization को वापस लेता है। Mainline commit a664bf3d603d।
बग लगभग एक दशक तक हर बड़े वितरण में रहा, और AI टूल ने इसे करीब एक घंटे में खोज लिया।
Dirty Frag: दो वेरिएंट एक-दूसरे की कमी भरते हैं
Dirty Frag का नाम इसका इतिहास ठीक बताता है: Dirty Pipe struct pipe_buffer ओवरराइट करता है। Dirty Frag struct sk_buff के frag को ओवरराइट करता है।
इसमें दो कमजोरियाँ जुड़ी हुई हैं, और उनका जुड़ना ही चतुर हिस्सा है:
- CVE-2026-43284
esp_input()के copy-on-write पथ छोड़ देने से splice किए गए fragment पर in-place decryption चलने का फायदा उठाती है। इसमें user namespace बनाने का अधिकार चाहिए, जिसे कुछ वितरण रोकते हैं। - CVE-2026-43500
rxkad_verify_packet_1()द्वारा fragment को in-place decrypt करने का फायदा उठाती है। इसे namespace privilege नहीं चाहिए, लेकिन अधिकतर वितरणों मेंrxrpcमॉड्यूल नहीं होता। Ubuntu इसे डिफ़ॉल्ट रूप से लोड करता है।
अकेले हर वेरिएंट की एक अंधी जगह है। साथ मिलकर वे एक-दूसरे की कमी पूरी करते हैं। जहाँ user namespace की अनुमति है वहाँ ESP पथ पहले चलता है। जहाँ वह बंद है लेकिन rxrpc मौजूद है, वहाँ RxRPC पथ चलता है। इसलिए एक exploit binary कई वितरणों पर काम करती है। RxRPC वेरिएंट /etc/passwd का एक फ़ील्ड खाली करके और PAM के nullok को खाली पासवर्ड स्वीकार करने देकर root तक पहुँचता है।
डिफेंडरों के लिए सबसे अहम खोज: algif_aead उपलब्ध हो या न हो, Dirty Frag काम करती है। Copy Fail के लिए लोकप्रिय उपाय, यानी मॉड्यूल को blacklist करना, Dirty Frag से बिल्कुल रक्षा नहीं करता।
Fragnesia: बग बनाने वाला पैच
Fragnesia, Dirty Frag जैसी ही श्रेणी की है, लेकिन XFRM के ESP-in-TCP पथ को लक्ष्य बनाती है। यह इस समूह का सबसे शिक्षाप्रद मामला है।
skb coalescing के दौरान साझा page fragment को गलत तरीके से संभालने से कमजोरी आती है। सॉकेट के espintcp upper-layer-protocol मोड में जाने से पहले हमलावर फाइल-समर्थित पेज को TCP receive queue में splice करता है। ESP प्रसंस्करण चालू होने के बाद कर्नेल कतारबद्ध डेटा को उसी स्थान पर decrypt करता है, और AES-GCM keystream में हेरफेर से मूल page cache दूषित हो जाता है। हमलावर cached file page पर बार-बार एक बाइट लिख सकता है।
छोटे ELF payload से /usr/bin/su के शुरुआती बाइट ओवरराइट करके exploit root हासिल करता है। बदलाव केवल मेमोरी में रहता है और डिस्क पर मौजूद binary को नहीं छूता।
अलग user और network namespaces के भीतर CAP_NET_ADMIN देते हैं। फिर NETLINK_XFRM तैयार security association इंस्टॉल करता है।
इस वाक्य पर ठहरें: मूल Dirty Frag कमजोरियों के एक पैच के अनपेक्षित साइड इफेक्ट के रूप में Fragnesia सामने आई। Dirty Frag को पैच करने से एक नया, स्वतंत्र root बग बना।
CVE-2026-80521: kernelCTF जीतने वाला कंटेनर एस्केप
AF_UNIX race यह तर्क खत्म कर देती है कि यह केवल सैद्धांतिक है।
यह SCM_RIGHTS संदेशों की garbage collection व्यवस्था में heap use-after-free है। प्रोसेस एक-दूसरे को file descriptor भेजने के लिए SCM_RIGHTS का उपयोग करते हैं। गोलाकार socket reference की सफाई के दौरान race एक struct unix_vertex को मुक्त कर देती है, जबकि बचा हुआ socket का SCC ring अब भी उसका pointer रखता है। अगला collection pass पुराने ring में चलता है और मुक्त मेमोरी को dereference करता है।
Linux से बाहर भी इसका महत्व है, क्योंकि AF_UNIX स्थानीय IPC की बुनियाद है। स्थानीय database, systemd और खुद Docker इस पर निर्भर हैं। DepthFirst के अनुसार, यह कमजोरी कर्नेल पर बने अधिकतर OS sandbox को प्रभावित करती है, जिसमें nsjail, Firejail और Bubblewrap भी शामिल हैं, और आधुनिक container runtime भी।
DepthFirst ने इस बग से Google kernelCTF स्लॉट 24 जुलाई 2026 को जीता। 5 अगस्त को lts-6.12.95 स्लॉट में पुष्टि मिली, उसी दिन [email protected] को रिपोर्ट किया, और बाद में पता चला कि OpenAI के Kyle ने भी वही बग रिपोर्ट किया था। Upstream पैच 6 अगस्त को आया। शोध 22 सितंबर को प्रकाशित हुआ।
उन्होंने Ubuntu 26.04 को लक्ष्य बनाने वाला काम करने योग्य exploit जारी किया और CVE-2026-52910 का दूसरा exploit भी, जो Ubuntu 24.04 से बाहर निकलता है।
शमन संबंधी सलाह क्यों विफल होती रहती है
इस साल डिफेंडरों को वर्कअराउंड के तीन दौर दिए गए, और हर दौर आंशिक रूप से गलत था।
| शमन | क्या रोकता है | क्या छूटता है |
|---|---|---|
algif_aead को blacklist करना | Copy Fail | Dirty Frag में कुछ भी नहीं, क्योंकि वह मॉड्यूल को पूरी तरह अनदेखा करती है |
esp4, esp6, rxrpc को blacklist करना | Dirty Frag, Fragnesia | IPsec की जरूरत वाली टीमें। बिल्कुल नए सबसिस्टम भी छूट जाते हैं |
| कम-अधिकार वाले user namespace सीमित करना | ESP वेरिएंट | RxRPC वेरिएंट को namespace नहीं चाहिए। AppArmor नीति केवल आंशिक शमन है |
| कर्नेल को पैच करना | पैच किया गया बग | अगला बग और पैच से आने वाला कोई भी बग |
दो पैटर्न सामने आते हैं।
पहला, वर्कअराउंड एक-दूसरे से टकराते हैं। algif_aead बंद करने से Copy Fail का शमन होता है। Dirty Frag स्पष्ट रूप से मॉड्यूल होने या न होने पर भी सक्रिय होती है। Fragnesia के लिए esp4 और esp6 बंद करने पड़ते हैं, जो IPsec चलाने वालों के लिए समस्या है। पूरे परिवार को कवर करने वाली एक module blacklist नहीं है।
दूसरा, और बदतर, पैच करना साफ जीत नहीं है। Fragnesia Dirty Frag के पैच से आई। हर पैच में नए logic error आने का जोखिम है, और इस सबसिस्टम में logic error root exploit बन जाता है।
असुविधाजनक निष्कर्ष यह है: ये कमजोरियाँ page cache में हैं, कम-अधिकार वाले कोड से पहुँच योग्य हैं, और ऐसी टूलिंग ने खोजी हैं जो हर तिमाही बेहतर होती है। कोई blocklist पूरी नहीं रहती।
विरोधी तर्क का ईमानदार जवाब
एक उचित आपत्ति है जिसका सीधा उत्तर चाहिए: हाइपरवाइजर में भी बग होते हैं।
KVM की attack surface वास्तविक है। Google खास तौर पर बग खोजने के लिए kvmCTF चलाता है और अच्छे पुरस्कार देता है:
| स्तर | पुरस्कार |
|---|---|
| पूरा VM escape | $250,000 |
| मनमानी मेमोरी लिखना | $100,000 |
| मनमानी मेमोरी पढ़ना | $50,000 |
| सापेक्ष मेमोरी लिखना | $50,000 |
| सेवा से इनकार | $20,000 |
| सापेक्ष मेमोरी पढ़ना | $10,000 |
पुरस्कार जोड़े नहीं जाते। लक्ष्य KVM वाला Linux LTS कर्नेल है और guest Debian 12.5 है। लक्ष्य guest से host पर हमला है।
Dirty Frag खोजने वाले वही शोधकर्ता Hyunwoo Kim KVM bounty भी पाते हैं और VM escape के लिए पूरे $250,000 जीत चुके हैं। ईमानदार सारांश है कि दोनों परतों में खामियाँ हैं, और कभी-कभी वही व्यक्ति उन्हें खोजता है।
लेकिन पैमाने की तुलना करें:
| Linux Kernel | KVM Hypervisor | |
|---|---|---|
| 2026 में CVE | लगभग 6,000 | कुछ ही, व्यक्तिगत शोधकर्ता हर साल कुछ खोजते हैं |
| कहाँ से पहुँच योग्य | syscall interface के जरिए कोई भी कम-अधिकार वाला प्रोसेस | केवल guest के भीतर पहले से चल रहा कोड |
| Attack surface | सबकुछ: नेटवर्किंग, फाइलसिस्टम, क्रिप्टो, IPC, ड्राइवर | वर्चुअल डिवाइस और hypercall interface |
| बग का वर्ग | 3 करोड़ लाइनों में memory-safety या logic की कोई भी खामी | वर्चुअलाइजेशन सीमा तक सीमित |
फर्क कई गुना है, दोगुना नहीं। यही अंतर microVM से जोखिम का आकलन बदलता है।
वास्तविक सीमा कौन देता है
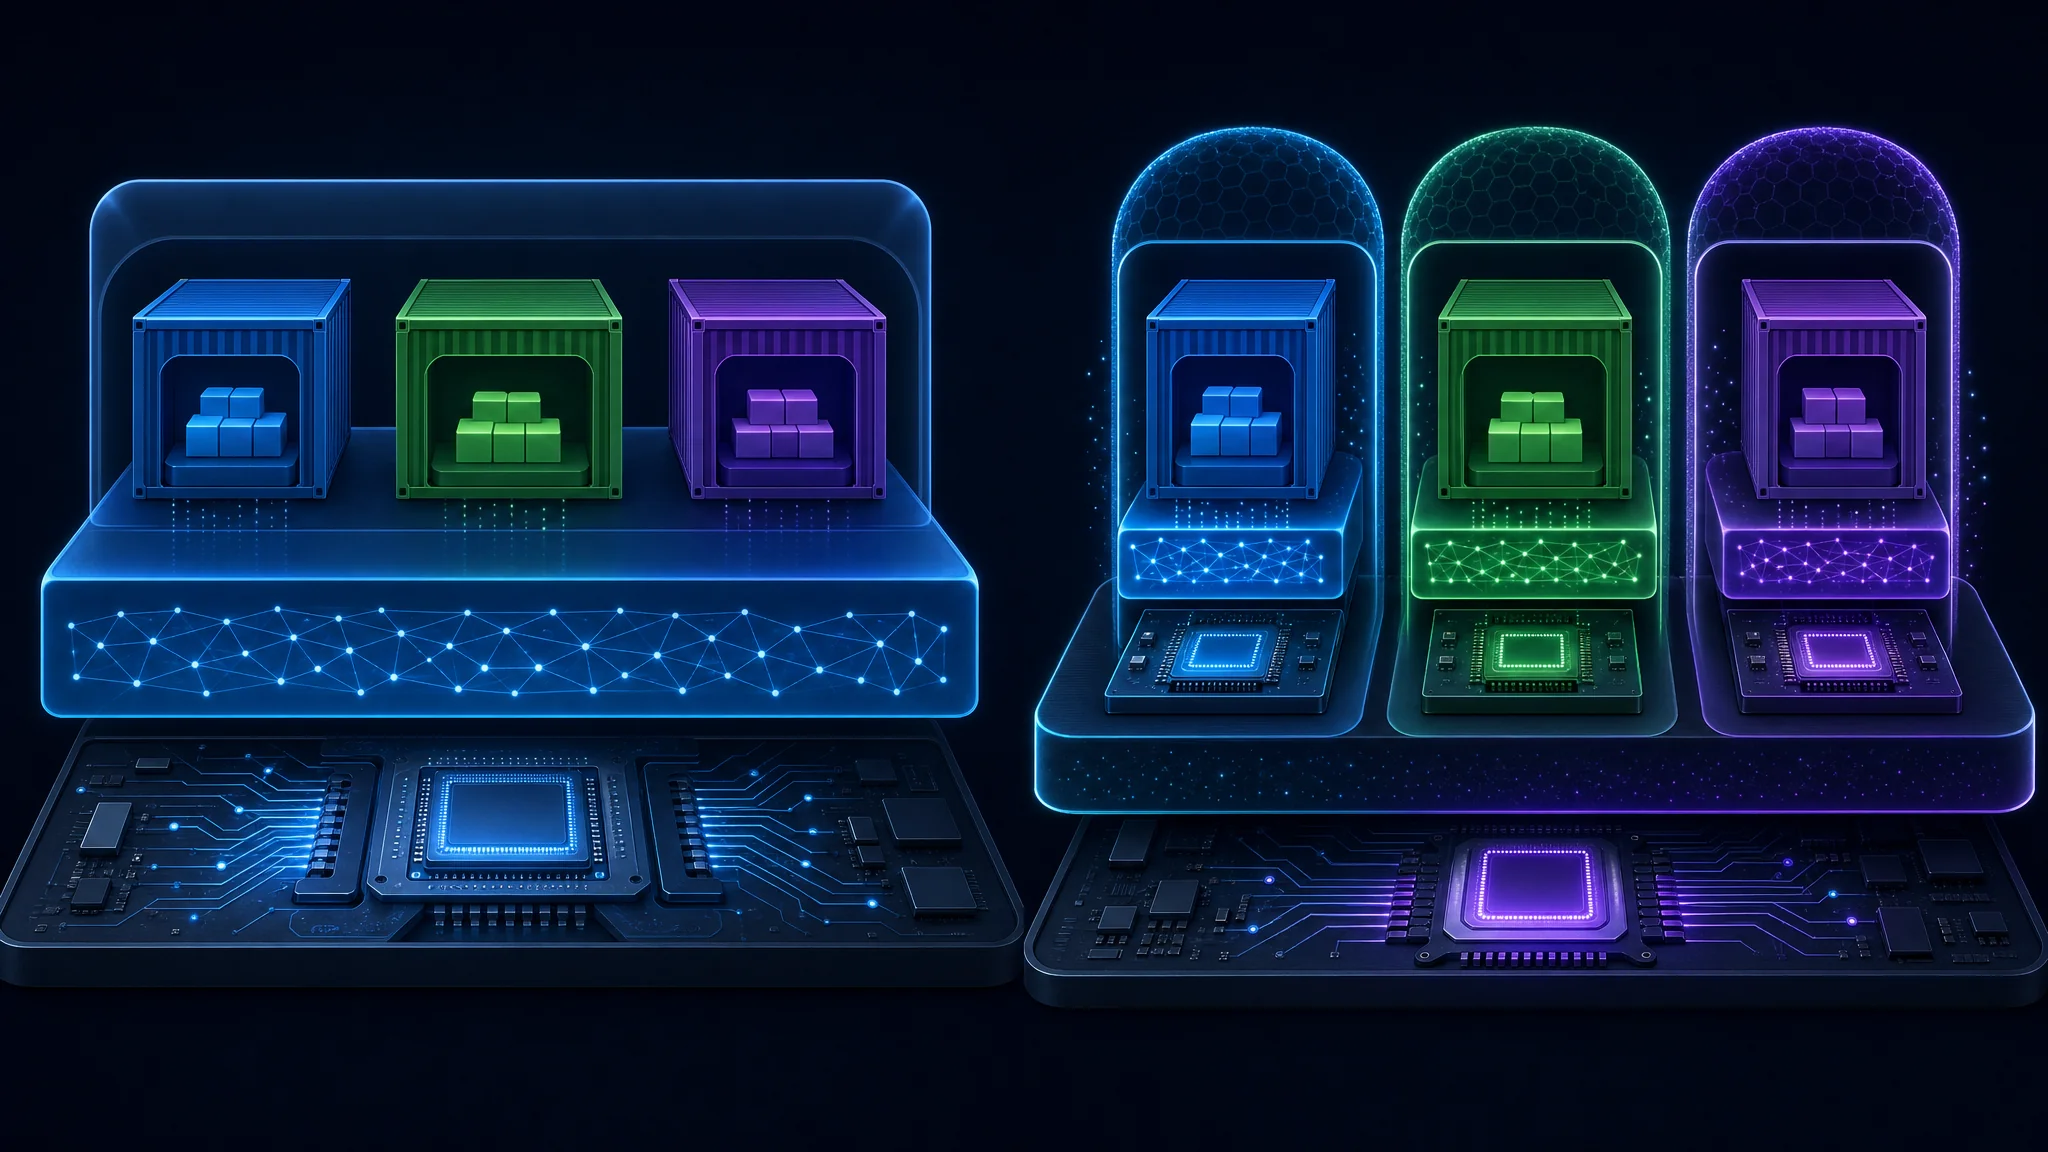
microVM हर वर्कलोड को अपना कर्नेल इंस्टेंस देता है, जो नेमस्पेस के जरिए होस्ट कर्नेल साझा करने के बजाय हार्डवेयर-प्रवर्तित वर्चुअलाइजेशन पर चलता है।
स्टैक में तीन परतें हैं जिनके नाम जानने चाहिए:
- CPU एक मेमोरी क्षेत्र को दूसरे से अलग रखने के हार्डवेयर तंत्र देता है।
- KVM ये तंत्र Linux कर्नेल के सामने प्रस्तुत करता है, जिससे कर्नेल हाइपरवाइजर का काम करता है।
- VMM (virtual machine monitor), जैसे Firecracker या QEMU, guest बनाने और चलाने के लिए KVM नियंत्रित करता है।
Guest अपना कर्नेल चलाता है, इसलिए उसके अंदर कर्नेल exploit केवल उसी guest को प्रभावित करता है। हमला करने के लिए कोई साझा कर्नेल नहीं है। इसके बाद हमलावर को हाइपरवाइजर से बचकर निकलना होगा, जहाँ KVM बग की सतह छोटी है।
व्यवहार में दो implementations महत्वपूर्ण हैं और DepthFirst की सिफारिश में दोनों शामिल हैं:
| तकनीक | तरीका | नोट |
|---|---|---|
| Firecracker | खास उद्देश्य वाला VMM, न्यूनतम device model | AWS ने बनाया, बड़े पैमाने पर multi-tenant isolation के लिए खास तौर पर डिजाइन किया |
| Kata Containers | microVM को लपेटने वाला OCI-संगत runtime | नीचे VM सीमा रखकर मानक कंटेनर इमेज चलाता है |
अधिकतर टीमों के लिए Kata में जाना आसान है, क्योंकि यह पहले से इस्तेमाल हो रही कंटेनर इमेज और टूलिंग स्वीकार करता है। Firecracker की attack surface छोटी है, क्योंकि यह सामान्य VMM की तुलना में बहुत कम device emulation लागू करता है।
अब क्या करें
हर कंटेनर के लिए microVM जरूरी नहीं है। फैसला इस बात पर निर्भर है कि उसमें किसका कोड चलता है।
| आपकी स्थिति | जोखिम | क्या करें |
|---|---|---|
| अपना कोड चलाते हैं, एकल टेनेंट | कम | कंटेनर रखें। तुरंत पैच करें, capabilities हटाएँ, root filesystem को केवल-पढ़ने वाला रखें |
| मल्टी-टेनेंट होस्ट, उपयोगकर्ताओं को shell access | उच्च | अविश्वसनीय वर्कलोड microVM में ले जाएँ। DepthFirst सबसे पहले इसी स्थिति का उल्लेख करता है |
| अविश्वसनीय PR चलाने वाले CI runner | उच्च | pull request runner पर root बन जाता है। हर job को अपने VM में आइसोलेट करें |
| Notebook, agent sandbox, serverless | उच्च | टेनेंट का कोड host root बन जाता है। हर टेनेंट के लिए एक microVM |
| Kubernetes cluster | बढ़ा हुआ | होस्ट पर page cache साझा है। सही primitive वाला pod node से समझौता कर टेनेंट सीमाएँ पार कर सकता है |
एकीकृत सिद्धांत सरल है। कंटेनर पैकेजिंग और प्रोसेस आइसोलेशन के उत्कृष्ट उपकरण हैं। इन्हें hostile code रोकने के लिए बनाया ही नहीं गया था। उद्योग ने सुविधा और कम लागत के कारण चुपचाप इन्हें इस काम में भी लगा दिया।
ऐसा hardening जो हर स्थिति में मदद करता है
इनमें से कोई भी VM सीमा की जगह नहीं लेता, लेकिन ये आसान रास्ते हटाते हैं:
# Disable the modules the page-cache family abuses, where they are not needed
printf 'install algif_aead /bin/false\ninstall esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' \
  > /etc/modprobe.d/harden-pagecache-family.conf
rmmod algif_aead esp4 esp6 rxrpc 2>/dev/null || true
# Restrict unprivileged user namespaces, which gates the ESP variants
# Debian and Ubuntu: this is a partial mitigation, not a complete one
sysctl -w kernel.unprivileged_userns_clone=0

# If exploitation is suspected, drop the page cache to discard modified in-memory binaries
echo 1 | tee /proc/sys/vm/drop_caches
# Detection starting points
- Unexpected unshare(CLONE_NEWUSER) from a workload with no legitimate reason
- NETLINK_XFRM activity, or XFRM security associations appearing outside IPsec hosts
- Requests to bind AF_ALG sockets
- Loads of esp4, esp6, or rxrpc on hosts running neither IPsec nor AFS
चेतावनी:
drop_cachesबदली हुई मेमोरी कॉपी हटाकर करप्शन साफ करता है, लेकिन पहले से root तक पहुँचे हमलावर को नहीं हटाता। इसे incident response समझें, remediation नहीं।
पैच देने की गति की समस्या
बेहतर प्रयास के बावजूद, कर्नेल पैच करना अब दौड़ बन गया है:
- इस साल लगभग 6,000 CVE प्रकाशित होने की मात्रा ही अधिकांश maintenance window से अधिक है।
- पैच नया बग लाता है। Fragnesia ने इसी सबसिस्टम में यह साबित किया।
- शमन सूची की अवधि समाप्त होती है। अप्रैल में
algif_aeadजवाब था। मई तक Dirty Frag के खिलाफ वह कुछ नहीं रोकता था।
तेजी से पैच करना जरूरी है, पर पर्याप्त नहीं। आर्किटेक्चर तय करता है कि छूटा हुआ पैच सीमित घटना होगा या होस्ट का compromise।
कठिन सवाल: विरोधी कौन है?
तकनीकी जवाब स्पष्ट है। रणनीतिक जवाब उस सवाल पर निर्भर करता है जिसे अधिकतर टीमें छोड़ देती हैं।
अगर आपका threat model जिज्ञासु उपयोगकर्ता या लापरवाह डेवलपर है, तो कंटेनर अभी भी पर्याप्त हैं। कंटेनर escape के लिए स्थानीय कोड निष्पादन और कर्नेल exploit दोनों चाहिए। कोई भी सामान्य बात नहीं, और सबकुछ microVM में ले जाने की परिचालन लागत वास्तविक है।
अगर आपके threat model में ऐसा विरोधी है जो आपके इंफ्रास्ट्रक्चर पर कोड चलाता है, तो कंटेनर अब छोटी-सी रुकावट हैं। DepthFirst का निष्कर्ष हूबहू उद्धृत करना उचित है:
“इन कमजोरियों को हथियार बनाने की प्रवेश सीमा इतनी गिर गई है कि हमें मानना होगा कि हमलावर जब चाहें मानक कंटेनर से निकलने में सक्षम हैं।”
यह ऐसा सुरक्षा विक्रेता है जिसके पास बेचने के लिए उत्पाद है और जो एक विशेष आर्किटेक्चर के पक्ष में तर्क देता है। उस पर उचित संदेह होना चाहिए। फिर भी तर्क विक्रेता पर निर्भर नहीं है। 6,000 CVE की संख्या सार्वजनिक है, exploit प्रकाशित हैं और डिजाइन के अनुसार कर्नेल साझा है।
ईमानदार बात: foothold वाले हमलावर के खिलाफ कंटेनर सीमा का मूल्य घट रहा है; बाकी हर चीज के खिलाफ उसका मूल्य जस का तस है।
निष्कर्ष
कंटेनर पैकेजिंग, deployment और प्रोसेस अलग रखने के सही उपकरण हैं। hostile code के खिलाफ वे अब भरोसेमंद सुरक्षा सीमा नहीं हैं।
विश्वास के स्तर के अनुसार तीन दावे:
तकनीकी आधार तय है। कंटेनर होस्ट कर्नेल साझा करते हैं। इस लेख की चारों कमजोरियाँ कम-अधिकार वाले खाते से सीमा पार कर चुकी हैं और exploit सार्वजनिक हैं।
AI ने गति बदली, सिद्धांत नहीं। कर्नेल LPE हमेशा से थीं। अब विशेषज्ञ के महीनों के काम की जगह करीब एक घंटे का AI स्कैन समय एक बग खोज सकता है, और दो संस्थाओं ने उसी दिन स्वतंत्र रूप से वही zero-day खोजा।
स्थानांतरण की लागत है, और न करने की भी। Firecracker और Kata overhead, परिचालन जटिलता और नए कौशल जोड़ते हैं। चुनाव सीधा है: overhead स्वीकारें या मानें कि कर्नेल बग होस्ट compromise है।
मल्टी-टेनेंट इंफ्रास्ट्रक्चर चलाते हैं या अविश्वसनीय कोड चलाते हैं तो अभी microVM माइग्रेशन की योजना शुरू करें। इसलिए नहीं कि आसमान गिर रहा है, बल्कि इसलिए कि दिशा स्पष्ट है और माइग्रेशन में हफ्ते नहीं, तिमाहियाँ लगती हैं।
एकल टेनेंट में अपना कोड चलाने वाले कंटेनर हैं तो उन्हें रखें। कर्नेल को पहले से तेज पैच करें, जिन मॉड्यूल की जरूरत नहीं उन्हें बंद करें और अविश्वसनीय कोड आने पर फैसला फिर देखें।
कर्नेल को बिना शर्त भरोसे की सीमा मानने का दौर समाप्त हो रहा है। जो इंफ्रास्ट्रक्चर कर्नेल के compromise की तैयारी करता है, वही इससे बचता है।
मुख्य बातें
- कंटेनर होस्ट कर्नेल साझा करते हैं। आइसोलेशन
clonesyscall के नेमस्पेस से आता है, हार्डवेयर वर्चुअलाइजेशन से नहीं, इसलिए कर्नेल बग कंटेनर को भी प्रभावित करता है। - 2026 की चार कमजोरियाँ कम-अधिकार वाले स्थानीय खातों से सीमा पार कर चुकी हैं: Copy Fail, Dirty Frag, Fragnesia और CVE-2026-80521। चारों page cache को लक्ष्य करती हैं।
- सितंबर 2026 तक करीब 6,000 कर्नेल CVE प्रकाशित हुईं, और AI टूलिंग ने तेजी बढ़ाई। Copy Fail करीब एक घंटे के AI स्कैन में मिली।
- Dirty Frag के पैच ने Fragnesia जोड़ी। उसी सबसिस्टम में पैच से नया root बग पैदा हुआ।
- Copy Fail workaround, Dirty Frag को नहीं रोकता।
algif_aeadblacklist करना एक कमजोरी को कवर करता है, परिवार की दूसरी को नहीं। - CVE-2026-80521 ने
nsjail,FirejailऔरBubblewrapको भी तोड़ा, केवल container runtime को नहीं। - microVM जोखिम का आकलन बदलती हैं, क्योंकि हर वर्कलोड को अपना कर्नेल मिलता है। KVM में बग हैं, पर इसकी सतह कई गुना छोटी है।
- कोड कौन चलाता है उसके आधार पर चुनाव करें। एकल-टेनेंट कंटेनर में अपना कोड कम जोखिम है। साझा होस्ट पर अविश्वसनीय कोड, होस्ट compromise का जोखिम है।
अगले कदम
- समस्या का विश्लेषण और प्रकाशित exploit पढ़ें: कंटेनर अब सुरक्षा सीमा नहीं हैं - DepthFirst
- Copy Fail परिवार की आधिकारिक सलाह और शमन देखें: CERT/CC VU#260001
- Dirty Frag की chaining और
algif_aeadशमन क्यों विफल है, समझने के लिए तकनीकी लेख पढ़ें: Dirty Frag तकनीकी लेख - हाइपरवाइजर अटैक सतह का आकार देखने के लिए kvmCTF नियम और पुरस्कार स्तर देखें: kvmCTF जानकारी
- हमारे client-side टूल से अपने वातावरण में इन CVE का स्कोर निकालें: CVSS v3.1 कैलकुलेटर
- अभी चल रही चीजों को मजबूत करें: Docker और Kubernetes वातावरण को कैसे सुरक्षित करें
- आइसोलेशन के trade-off को विस्तार से समझें: Docker बनाम वर्चुअल मशीन 2026
- जहाँ सीमा नहीं जोड़ सकते, वहाँ privilege घटाएँ: Linux पर न्यूनतम-विशेषाधिकार एक्सेस नियंत्रण
संबंधित लेख
| लेख | इसमें क्या है |
|---|---|
| Docker बनाम वर्चुअल मशीन 2026 | इस लेख की आधारभूत आर्किटेक्चर तुलना, जिसमें प्रदर्शन और सुरक्षा के trade-off शामिल हैं |
| Docker और Kubernetes वातावरण को कैसे सुरक्षित करें | कंटेनर परत को मजबूत करने के व्यावहारिक उपाय, जो microVM के अंदर भी जरूरी हैं |
| Proxmox पर LXC में Docker: विश्वसनीयता, साक्ष्य और VM माइग्रेशन | नेस्टेड कंटेनर, साक्ष्य और वर्कलोड को पूरी VM में कब ले जाएँ |
| वर्चुअलाइजेशन समझना: अवधारणाएँ और उपयोग | हाइपरवाइजर की बुनियाद और वे CPU सुविधाएँ जिन पर microVM निर्भर हैं |
| Linux पर न्यूनतम-विशेषाधिकार एक्सेस नियंत्रण | escape से मिलने वाले अधिकार घटाकर नुकसान की सीमा कम करना |
संदर्भ
- कंटेनर अब सुरक्षा सीमा नहीं हैं - DepthFirst (Zhenpeng Lin, 22 सितंबर 2026)
- CERT/CC Vulnerability Note VU#260001 - Copy Fail (CVE-2026-31431)
- Copy Fail की आधिकारिक खुलासा साइट और exploit विश्लेषण
- Dirty Frag तकनीकी लेख - Hyunwoo Kim (CVE-2026-43284, CVE-2026-43500)
- Fragnesia: ESP-in-TCP के जरिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि - Wiz (CVE-2026-46300)
- kvmCTF जानकारी और पुरस्कार स्तर - Google
- CVE-2026-31431 की NVD प्रविष्टि
- Copy Fail के लिए upstream mainline fix commit
- Copy Fail सुधारों पर Ubuntu सुरक्षा नोटिस
- KernelCTF exploit और submissions - Google Security Research
This article refers to other articles we've written:
- Docker बनाम वर्चुअल मशीन 2026
प्रदर्शन, सुरक्षा, लागत, उपयोग और परिनियोजन के अनुसार Docker कंटेनर तथा वर्चुअल मशीनों की 2026 की तुलना।
- अपने Docker और Kubernetes वातावरण को सुरक्षित कैसे करें
आधिकारिक इमेज का उपयोग, अनुमतियों को सीमित करना और नेटवर्क सुरक्षा लागू करना सहित Docker और Kubernetes वातावरण को सुरक्षित करने की सर्वोत्तम विधियाँ जानें।