मानव फ़ायरवॉल बनाना: कर्मचारियों को सुरक्षा का प्रशिक्षण

Table of Contents
मानव फ़ायरवॉल बनाना: कर्मचारियों को साइबर सुरक्षा का प्रशिक्षण
आज के डिजिटल युग में हर आकार के संगठनों के लिए साइबर सुरक्षा एक अहम चिंता है। साइबर हमले अधिक बार और अधिक जटिल हो रहे हैं। इसलिए कंपनियों को संभावित खतरों के विरुद्ध मजबूत बचाव बनाना चाहिए। कर्मचारियों को मानव फ़ायरवॉल बनने का प्रशिक्षण देना मजबूत साइबर सुरक्षा रणनीति का अहम हिस्सा है। खतरों को पहचानने और उनका जवाब देने का ज्ञान व कौशल मिलने पर कर्मचारी सुरक्षा उल्लंघन का जोखिम काफी कम कर सकते हैं। यह लेख साइबर सुरक्षा प्रशिक्षण का महत्व, प्रभावी कार्यक्रम की योजना, कर्मचारियों को प्रशिक्षण में शामिल करने की रणनीतियाँ, कार्यान्वयन की चुनौतियाँ और प्रशिक्षण का प्रभाव मापने के तरीके बताता है।
मुख्य बिंदु
- संगठनों को साइबर हमलों से बचाने के लिए साइबर सुरक्षा प्रशिक्षण महत्वपूर्ण है।
- प्रभावी कार्यक्रम में ज़रूरतें पहचानना, आकर्षक सामग्री बनाना, सिम्युलेटेड हमले करना और नतीजे मापना शामिल है।
- जागरूकता बढ़ाकर, ज़िम्मेदारी की संस्कृति को बढ़ावा देकर, भागीदारी प्रोत्साहित करके, निरंतर सहायता देकर और रिपोर्टिंग को आसान बनाकर कर्मचारियों को शामिल करें।
- चुनौतियों में बदलाव का विरोध, जागरूकता की कमी, समय और संसाधनों की सीमाएँ, अलग-अलग भूमिकाओं के लिए प्रशिक्षण और बदलते खतरों व तकनीकों के साथ तालमेल शामिल हैं।
- ज्ञान और कौशल का आकलन, व्यवहार में बदलाव की निगरानी, घटना डेटा का विश्लेषण, ROI की गणना और प्रदर्शन की तुलना करके प्रभाव मापें।
साइबर सुरक्षा प्रशिक्षण का महत्व समझना
साइबर हमलों का बढ़ता खतरा
साइबर हमले अधिक आम और जटिल खतरा बन गए हैं। सभी उद्योगों के संगठन फ़िशिंग और मैलवेयर से लेकर रैनसमवेयर और डेटा उल्लंघनों तक लगातार हमलों का सामना करते हैं। इनके गंभीर परिणाम हो सकते हैं, जैसे वित्तीय नुकसान, प्रतिष्ठा को क्षति और कानूनी दायित्व।
स्थिति की गंभीरता समझने के लिए ये आँकड़े देखें:
| हमले का प्रकार | आवृत्ति |
|---|---|
| फ़िशिंग | हर महीने 1.5 मिलियन प्रयास |
| मैलवेयर | हर दिन 350,000 नए प्रकार |
| रैनसमवेयर | 2020 में 20 अरब डॉलर का नुकसान |
ये आँकड़े साइबर हमलों के पैमाने और प्रभाव को दिखाते हैं। संगठनों को कर्मचारियों के साइबर सुरक्षा प्रशिक्षण को प्राथमिकता देनी चाहिए। खतरे पहचानने और उनका जवाब देने का ज्ञान व कौशल मिलने पर सफल हमलों का जोखिम काफी कम होता है।
- साइबर हमले आम और जटिल खतरे हैं।
- संगठनों को फ़िशिंग, मैलवेयर, रैनसमवेयर और डेटा उल्लंघनों का लगातार सामना करना पड़ता है।
- परिणामों में वित्तीय नुकसान, प्रतिष्ठा को क्षति और कानूनी दायित्व शामिल हो सकते हैं।
- हर महीने 1.5 मिलियन फ़िशिंग प्रयास होते हैं, जो समस्या का पैमाना दिखाते हैं।
- मैलवेयर विकसित होता रहता है। हर दिन 350,000 नए प्रकार पहचाने जाते हैं।
- केवल 2020 में रैनसमवेयर से 20 अरब डॉलर का नुकसान हुआ।
- प्रशिक्षण को प्राथमिकता देने से सफल साइबर हमलों का जोखिम घटता है।
साइबर सुरक्षा में कर्मचारियों की भूमिका
कर्मचारी संगठन की डिजिटल संपत्तियों की रक्षा में अहम भूमिका निभाते हैं। वे साइबर खतरों के विरुद्ध पहली रक्षा पंक्ति हैं, और उनके रोज़मर्रा के काम संगठन की समग्र सुरक्षा स्थिति पर बड़ा असर डाल सकते हैं . कर्मचारियों को डिजिटल वातावरण के जोखिमों और कमज़ोरियों के साथ उन्हें घटाने के सर्वोत्तम तरीकों और प्रक्रियाओं को समझना चाहिए। सुरक्षा नीतियों और प्रक्रियाओं का पालन करके वे उल्लंघनों को रोकने और संवेदनशील जानकारी की रक्षा करने में मदद करते हैं।
प्रभावी साइबर सुरक्षा प्रशिक्षण कार्यक्रम डिज़ाइन करना
प्रशिक्षण की ज़रूरतें और उद्देश्य पहचानना
प्रभावी प्रशिक्षण कार्यक्रम बनाने के लिए पहले विशेष ज़रूरतें और उद्देश्य पहचानें। कर्मचारियों के मौजूदा ज्ञान और कौशल का आकलन करें और संगठन के विशिष्ट साइबर सुरक्षा जोखिमों व चुनौतियों को समझें। मौजूदा साइबर सुरक्षा ढाँचे और प्रक्रियाओं का पूरा आकलन और विश्लेषण कमियों तथा सुधार के क्षेत्रों की पहचान में मदद करता है।
ज़रूरतें पहचानने के बाद कार्यक्रम के लिए स्पष्ट उद्देश्य तय करें। वे संगठन के समग्र साइबर सुरक्षा लक्ष्यों के अनुरूप हों और पहचाने गए सुधार क्षेत्रों को संबोधित करें। उद्देश्य विशिष्ट, मापने योग्य, प्राप्त करने योग्य, प्रासंगिक और समय-सीमा वाले (SMART) होने चाहिए। इससे प्रशिक्षण केंद्रित रहता है और ठोस नतीजे देता है।
प्रशिक्षण की ज़रूरतें और उद्देश्य पहचानने की प्रक्रिया में शामिल हैं:
- कर्मचारियों के मौजूदा ज्ञान और कौशल का आकलन करना
- मौजूदा साइबर सुरक्षा ढाँचे और प्रक्रियाओं का विश्लेषण करना
- कमियों और सुधार के क्षेत्रों की पहचान करना
- समग्र साइबर सुरक्षा लक्ष्यों के अनुरूप स्पष्ट और विशिष्ट उद्देश्य तय करना
सुझाव: बदलते साइबर सुरक्षा परिदृश्य के अनुसार प्रशिक्षण की ज़रूरतों और उद्देश्यों का नियमित पुनर्मूल्यांकन करें और उभरते खतरों का समाधान करें।
आकर्षक और इंटरैक्टिव प्रशिक्षण सामग्री बनाना
प्रभावी साइबर सुरक्षा प्रशिक्षण के लिए आकर्षक और इंटरैक्टिव सामग्री महत्वपूर्ण है। इन्फ़ोग्राफ़िक्स और वीडियो जैसे दृश्य साधन जटिल अवधारणाएँ समझने और जानकारी याद रखने में मदद करते हैं। वास्तविक उदाहरण और केस स्टडी कर्मचारियों को सामग्री का रोज़मर्रा के काम से संबंध समझाते हैं।
भागीदारी बढ़ाने के लिए क्विज़ और परिदृश्य जैसे इंटरैक्टिव तत्व शामिल करें। ये कर्मचारियों को सीखने में सक्रिय भाग लेने और व्यावहारिक स्थितियों में ज्ञान लागू करने देते हैं। लीडरबोर्ड और पुरस्कार जैसे गेमिफ़िकेशन तत्व प्रतिस्पर्धा और प्रेरणा पैदा कर सकते हैं।
सामग्री प्रभावी बनाने के लिए कर्मचारियों की सीखने की प्राथमिकताओं पर विचार करें। कुछ लोग दृश्य, कुछ श्रवण, और कुछ गतिविधि-आधारित तरीके से बेहतर सीखते हैं। लिखित सामग्री, वीडियो और व्यावहारिक अभ्यास जैसे अलग-अलग प्रारूप देकर विविध सीखने की शैलियों को समर्थन दें।
प्रशिक्षण सामग्री पहुँचाने का तरीका भी महत्वपूर्ण है। ऑनलाइन प्लेटफ़ॉर्म और लर्निंग मैनेजमेंट सिस्टम कर्मचारियों को सामग्री तक सुविधाजनक पहुँच देते हैं। तेजी से बदलते साइबर सुरक्षा क्षेत्र में सामग्री को प्रासंगिक बनाए रखने के लिए नियमित अपडेट और दोहराव भी दें।
सिम्युलेटेड साइबर हमले के परिदृश्य लागू करना
सिम्युलेटेड साइबर हमले के परिदृश्य प्रभावी प्रशिक्षण कार्यक्रम का आवश्यक हिस्सा हैं। नियंत्रित वातावरण में कर्मचारियों को वास्तविक खतरों के संपर्क में लाकर संगठन उनकी तैयारी का आकलन और सुधार के क्षेत्र पहचान सकते हैं। ये परिदृश्य फ़िशिंग ईमेल, मैलवेयर संक्रमण और सोशल इंजीनियरिंग तकनीकों जैसे विभिन्न हमलों का अनुकरण करते हैं। इससे कर्मचारियों की खतरों को पहचानने और उनका जवाब देने की क्षमता जाँची जा सकती है।
सिम्युलेटेड साइबर हमले के परिदृश्य लागू करने में कई मुख्य चरण हैं:
- योजना और तैयारी: अभ्यास से पहले उद्देश्य, दायरा और वांछित नतीजे तय करें। अनुकरण की जाने वाली हमले की तकनीकें और कठिनाई का स्तर निर्धारित करें।
- परिदृश्य विकास: वास्तविक साइबर हमलों जैसे यथार्थवादी परिदृश्य बनाएँ। इनमें फ़िशिंग ईमेल, दुर्भावनापूर्ण वेबसाइटें या सिम्युलेटेड मैलवेयर शामिल हो सकते हैं।
- कार्यान्वयन और मूल्यांकन: कर्मचारियों को सिम्युलेटेड हमलों के सामने रखें, उनकी प्रतिक्रियाएँ देखें और उनका मूल्यांकन करें। इससे पता चलता है कि वे खतरों को पहचानकर प्रभावी जवाब दे सकते हैं या नहीं।
- समीक्षा और सीखना: अभ्यास के बाद प्रतिक्रिया और मार्गदर्शन दें। नतीजों पर चर्चा करें, सुधार के क्षेत्र बताएँ और अतिरिक्त प्रशिक्षण संसाधन दें।
सिम्युलेटेड हमले कमज़ोरियाँ पहचानने और संभावित जोखिमों के प्रति जागरूकता बढ़ाने में मदद करते हैं। इन हमलों का अनुभव करके कर्मचारी साइबर अपराधियों की रणनीतियाँ समझते हैं और अपनी तथा संगठन की रक्षा के कौशल विकसित करते हैं।
सुझाव: नवीनतम खतरों और हमले की तकनीकों को दर्शाने के लिए परिदृश्यों को नियमित रूप से अपडेट करें।
प्रशिक्षण की प्रभावशीलता मापना
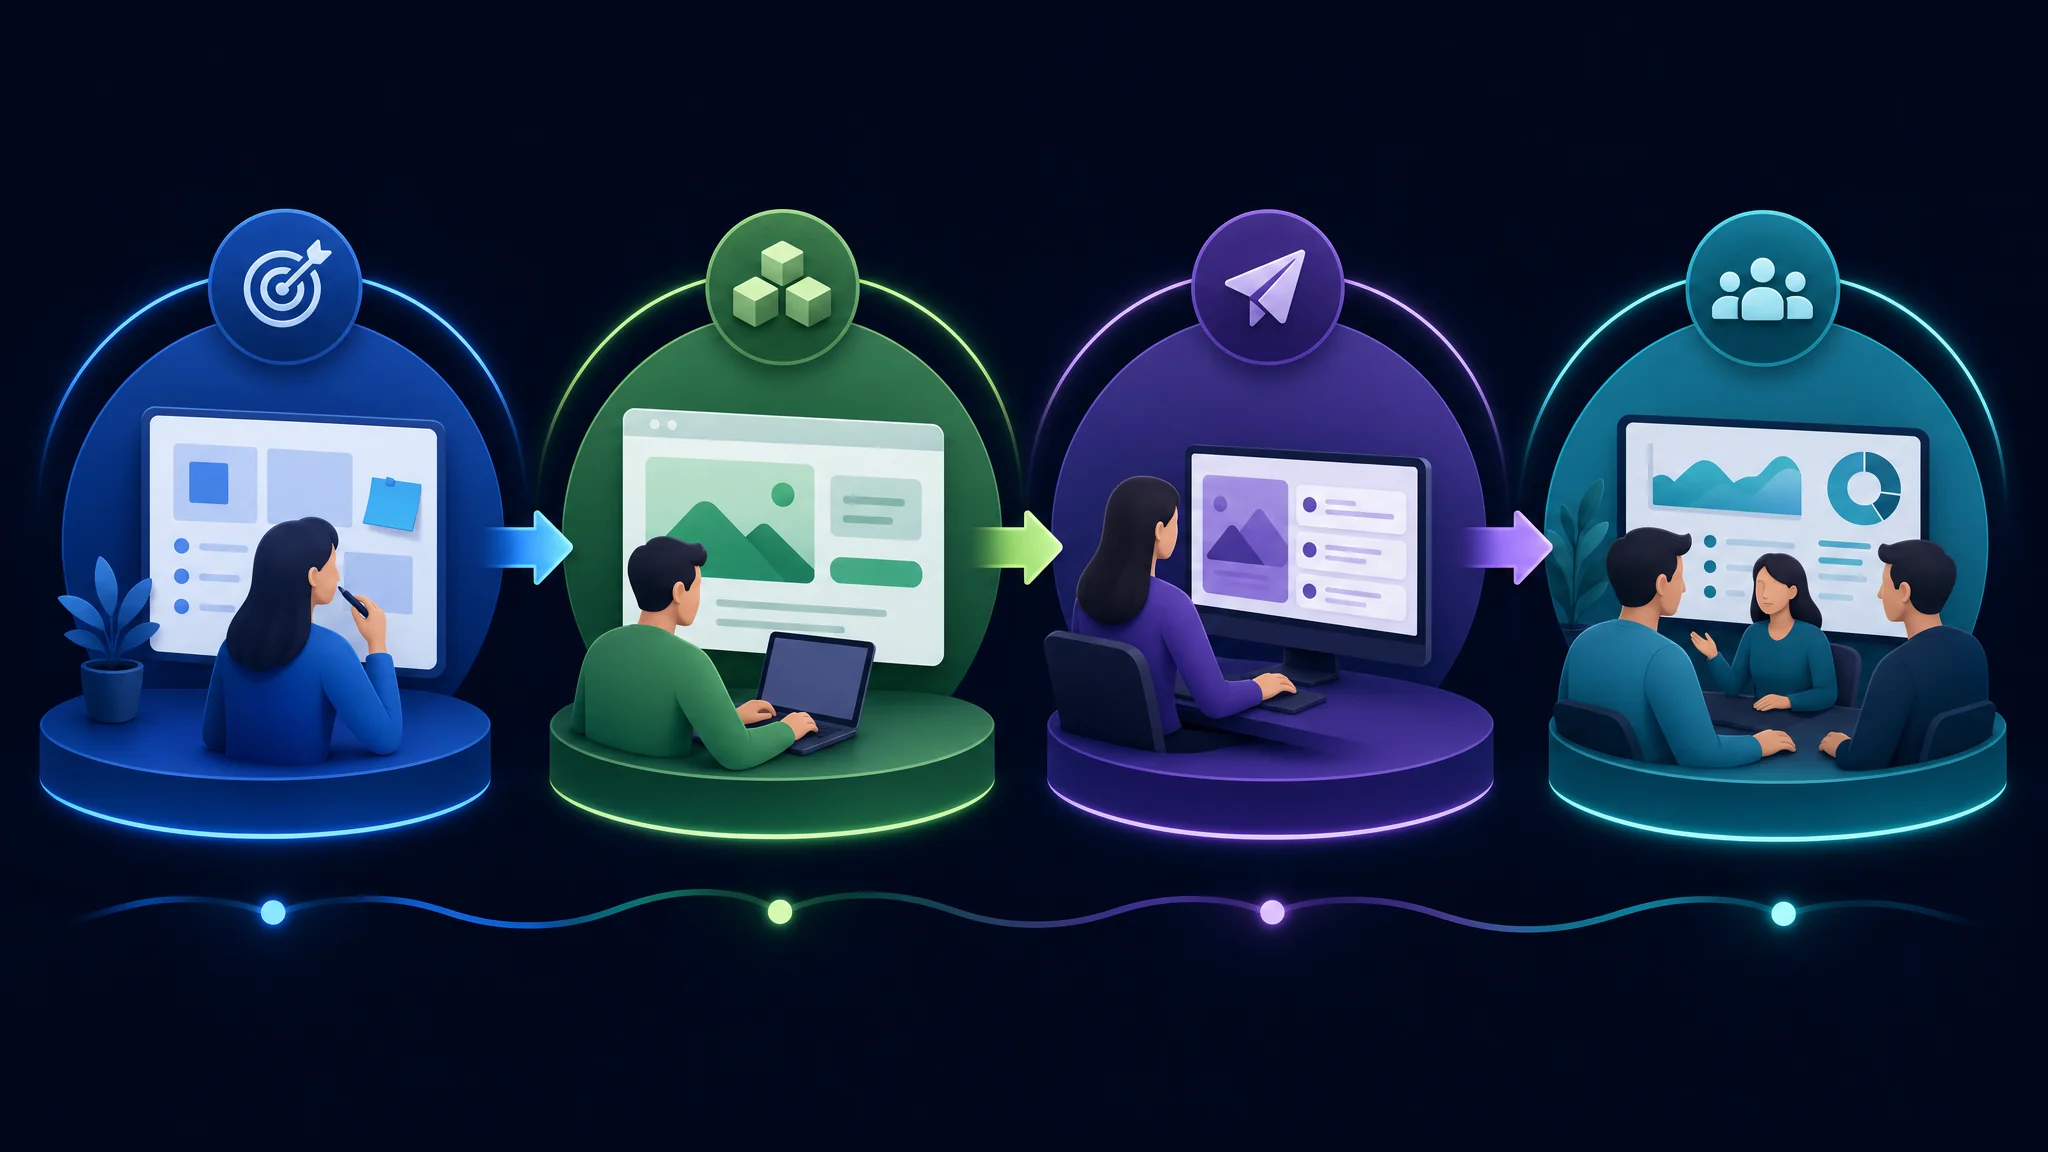
प्रशिक्षण का असर आँकने और सुधार पर सूचित निर्णय लेने के लिए साइबर सुरक्षा प्रशिक्षण की प्रभावशीलता मापें। कार्यक्रम के अलग-अलग पहलुओं का मूल्यांकन करके संगठन प्रभावशीलता और सुधार के क्षेत्र पहचान सकते हैं। मुख्य मेट्रिक्स में शामिल हैं:
- ज्ञान और कौशल अर्जन: आकलन करें कि कर्मचारियों ने कितनी जानकारी हासिल की और साइबर खतरों को पहचानने तथा जवाब देने के कौन से कौशल विकसित किए।
- व्यवहार में बदलाव और अनुपालन: सुरक्षा नीतियों व प्रक्रियाओं का पालन और सर्वोत्तम तरीकों के उपयोग जैसे बदलावों को ट्रैक करें।
- घटना और उल्लंघन डेटा विश्लेषण: जाँचें कि प्रशिक्षण के बाद सुरक्षा घटनाएँ और डेटा उल्लंघन कम हुए या नहीं।
- निवेश पर प्रतिफल (ROI): कार्यक्रम की लागत की प्राप्त लाभ से तुलना करके वित्तीय असर मापें।
- प्रदर्शन की तुलना: प्रशिक्षित और अप्रशिक्षित कर्मचारियों, या उद्योग मानकों के साथ प्रदर्शन की तुलना करें।
प्रशिक्षण का असर प्रभावी ढंग से मापने के लिए स्पष्ट उद्देश्य तय करें, संबंधित मेट्रिक्स परिभाषित करें और उपयुक्त मूल्यांकन तरीके अपनाएँ। प्रगति और सुधार के क्षेत्र पहचानने के लिए नियमित आकलन करें। निरंतर निगरानी से सुनिश्चित होता है कि कर्मचारी साइबर खतरों से बचाव के लिए तैयार हैं।
निरंतर सुधार और अनुकूलन
साइबर सुरक्षा प्रशिक्षण में निरंतर सुधार और अनुकूलन आवश्यक हैं। नवीनतम खतरे और हमले की तकनीकें बदलती रहती हैं , इसलिए जानकारी अपडेट रखें और उसी के अनुसार प्रशिक्षण कार्यक्रम बदलें। निरंतर सुधार और अनुकूलन की कुछ रणनीतियाँ:
साइबर सुरक्षा प्रशिक्षण में कर्मचारियों को शामिल करना
जागरूकता और सुरक्षा मानसिकता विकसित करना
कर्मचारियों में जागरूकता और सुरक्षा मानसिकता विकसित करना साइबर खतरों के विरुद्ध मजबूत मानव फ़ायरवॉल बनाने के लिए आवश्यक है। ज़िम्मेदारी की भावना और सतर्कता विकसित करके संगठन कर्मचारियों को संवेदनशील जानकारी की रक्षा तथा सुरक्षा उल्लंघन रोकने में सक्रिय योगदान के लिए प्रेरित कर सकते हैं।
ज़िम्मेदारी की संस्कृति को बढ़ावा देना
ज़िम्मेदारी की संस्कृति संगठन की साइबर सुरक्षा स्थिति मजबूत करने में अहम है। कर्मचारियों में स्वामित्व और जवाबदेही की भावना हो तो वे मिलकर सुरक्षा उपायों को बनाए रख सकते हैं और संवेदनशील जानकारी की रक्षा कर सकते हैं। इसके लिए ये रणनीतियाँ अपनाएँ:
कर्मचारी भागीदारी को प्रोत्साहित करना
साइबर सुरक्षा प्रशिक्षण कार्यक्रम की सफलता के लिए कर्मचारी भागीदारी महत्वपूर्ण है। सहभागिता और प्रेरणा की संस्कृति लचीला मानव फ़ायरवॉल बनाने में मदद करती है, जो संवेदनशील डेटा और सिस्टम की रक्षा में सक्रिय योगदान देता है।
निरंतर सहायता और संसाधन देना
साइबर सुरक्षा विशेषज्ञ के रूप में कर्मचारियों को निरंतर सहायता और संसाधन दें, ताकि उनका ज्ञान और कौशल अपडेट रहे। इससे वे सतर्क रहकर संभावित साइबर खतरों को सक्रिय रूप से पहचान और कम कर सकते हैं। निरंतर सहायता और संसाधन देने के कुछ तरीके:
- नियमित प्रशिक्षण अपडेट: नवीनतम साइबर खतरों, रुझानों और सर्वोत्तम तरीकों पर प्रशिक्षण सत्र करें। इससे कर्मचारी जानकारी में रहते हैं और अपनी सुरक्षा प्रक्रियाएँ बदलते हैं।
- ज्ञान-आधार तक पहुँच: साइबर सुरक्षा जानकारी, दिशानिर्देशों और संसाधनों वाला केंद्रीय ज्ञान-आधार या लाइब्रेरी बनाएँ। कर्मचारी उत्तर ढूँढ़ सकते हैं और उभरते खतरों के बारे में जान सकते हैं।
- साइबर सुरक्षा जागरूकता अभियान: सुरक्षा के महत्व को दोहराने और संगठन में सुरक्षा संस्कृति को बढ़ावा देने के लिए अभियान चलाएँ। पोस्टर, ईमेल रिमाइंडर और इंटरैक्टिव गतिविधियाँ इस्तेमाल करें।
सुझाव: सहयोगी सीखने का माहौल बनाने के लिए कर्मचारियों को साइबर सुरक्षा अनुभव और सीखे गए सबक साझा करने के लिए प्रोत्साहित करें।
- नियमित संवाद: सुरक्षा अपडेट, नीति बदलाव और घटना रिपोर्टिंग प्रक्रियाओं पर खुला संवाद बनाए रखें। इससे कर्मचारी बदलाव जानकर संदिग्ध गतिविधि या घटना की तुरंत रिपोर्ट कर सकते हैं।
- सहायक IT हेल्पडेस्क: साइबर सुरक्षा से जुड़े सवाल, समस्या निवारण और घटना प्रतिक्रिया में मदद के लिए समर्पित IT हेल्पडेस्क या सहायता टीम दें। सुरक्षा समस्या आने पर कर्मचारियों को भरोसेमंद मदद मिलेगी।
- पुरस्कार और पहचान: प्रशिक्षण में सक्रिय भागीदारी और अच्छी सुरक्षा प्रक्रियाओं के लिए कर्मचारियों को पहचानें और पुरस्कृत करें। प्रोत्साहन, प्रमाणपत्र या सार्वजनिक प्रशंसा उन्हें साइबर सुरक्षा को प्राथमिकता देने के लिए प्रेरित कर सकती है।
- निरंतर सुधार: प्रशिक्षण कार्यक्रम की प्रभावशीलता नियमित रूप से जाँचें और कर्मचारियों से प्रतिक्रिया लें। प्रतिक्रिया के आधार पर सुधार करें और कार्यक्रम को नए खतरों व बदलती ज़रूरतों के अनुरूप बनाएँ।
इन रणनीतियों से कर्मचारियों को संगठन के साइबर सुरक्षा प्रयासों में प्रभावी योगदान के लिए आवश्यक निरंतर सहायता और संसाधन मिलते हैं।
रिपोर्टिंग और घटना प्रतिक्रिया को प्रोत्साहित करना
कर्मचारियों को सुरक्षा घटनाओं की रिपोर्ट करने और प्रभावी प्रतिक्रिया देने के लिए प्रोत्साहित करें। पारदर्शिता और जवाबदेही की संस्कृति कर्मचारियों को संवेदनशील जानकारी की रक्षा तथा संभावित खतरों को कम करने में सक्रिय भूमिका देती है।
संगठन रिपोर्टिंग और घटना प्रतिक्रिया को इन तरीकों से प्रोत्साहित कर सकते हैं:
- सुरक्षा घटना की रिपोर्ट करने के स्पष्ट दिशानिर्देश और प्रक्रियाएँ दें, ताकि संभावित खतरा मिलने पर कर्मचारियों को कदम समझ आएँ।
- गुमनाम रिपोर्टिंग चैनल दें, जिससे प्रतिशोध या आलोचना की चिंता कम हो और कर्मचारी नकारात्मक परिणामों के डर के बिना रिपोर्ट कर सकें।
- सक्रिय रूप से घटनाओं की रिपोर्ट और प्रभावी प्रतिक्रिया देने वाले कर्मचारियों को पहचानें और पुरस्कृत करें।
- रिपोर्टिंग और प्रतिक्रिया का संगठन की समग्र साइबर सुरक्षा पर असर नियमित रूप से बताएँ और सकारात्मक नतीजों व कर्मचारी भागीदारी के महत्व पर ज़ोर दें।
इन तरीकों से ऐसा माहौल बनता है जहाँ कर्मचारी घटनाओं की तुरंत रिपोर्ट करने और जोखिम कम करने के लिए उचित कदम उठाने में सक्षम महसूस करते हैं। यह सक्रिय दृष्टिकोण घटना पहचान और प्रतिक्रिया की क्षमता मजबूत करता है तथा साइबर खतरों के संभावित असर को कम करता है।
साइबर सुरक्षा प्रशिक्षण की चुनौतियों से निपटना
बदलाव का विरोध और जागरूकता की कमी
साइबर सुरक्षा प्रशिक्षण लागू करते समय बदलाव का विरोध और जागरूकता की कमी आम चुनौतियाँ हैं। कर्मचारी अनजान बदलाव के डर से या इस विश्वास से बदलाव का विरोध कर सकते हैं कि साइबर सुरक्षा केवल IT विभाग की ज़िम्मेदारी है। कई कर्मचारियों को सुरक्षा उल्लंघन के संभावित परिणाम या उसे रोकने में अपनी भूमिका भी पूरी तरह समझ नहीं आती।
संगठन इन चुनौतियों के समाधान के लिए कई कदम उठा सकते हैं:
- शिक्षा और संवाद: साइबर सुरक्षा के महत्व और संभावित जोखिमों की स्पष्ट, संक्षिप्त जानकारी दें। नियमित संवाद और अपडेट जागरूकता बढ़ाते हैं और विषय को ध्यान में रखते हैं।
- जुड़ाव और भागीदारी: कार्यक्रम के डिज़ाइन और विकास में कर्मचारियों को शामिल करें, ताकि समर्थन और प्रेरणा बढ़े। इंटरैक्टिव और व्यावहारिक गतिविधियाँ प्रशिक्षण को अधिक प्रभावी और रोचक बनाती हैं।
- नेतृत्व का समर्थन: जब नेता प्रशिक्षण को सक्रिय रूप से बढ़ावा देते और उसमें भाग लेते हैं, तो वे इसकी अहमियत दिखाते हैं और विरोध कम करने में मदद करते हैं।
- प्रोत्साहन और पुरस्कार: प्रशिक्षण मॉड्यूल पूरा करने या अच्छी साइबर सुरक्षा प्रक्रियाएँ दिखाने के लिए प्रोत्साहन दें। इससे सक्रिय भागीदारी बढ़ सकती है।
- निरंतर पुनर्बलन: साइबर सुरक्षा प्रशिक्षण एक बार का आयोजन नहीं होना चाहिए। नियमित दोहराव और अपडेट कर्मचारियों को नए खतरों और सर्वोत्तम तरीकों से अवगत रखते हैं।
बदलाव का विरोध और जागरूकता की कमी दूर करके संगठन मजबूत मानव फ़ायरवॉल बना सकते हैं और कर्मचारियों को साइबर खतरों के विरुद्ध पहली रक्षा पंक्ति बना सकते हैं।
समय और संसाधनों की सीमाओं का समाधान
तेजी से बदलते साइबर सुरक्षा क्षेत्र में समय और संसाधन अक्सर सीमित होते हैं। फिर भी संगठन की सुरक्षा के लिए प्रशिक्षण को प्राथमिकता दें। समय और संसाधनों का कुशल आवंटन इन सीमाओं को संभालने और प्रशिक्षण का असर बढ़ाने में मदद करता है। इन रणनीतियों पर विचार करें:
अलग-अलग भूमिकाओं और स्तरों के लिए प्रशिक्षण तैयार करना
प्रभावशीलता सुनिश्चित करने के लिए संगठन की भूमिकाओं और स्तरों के अनुसार साइबर सुरक्षा प्रशिक्षण तैयार करें। अलग-अलग भूमिकाओं की ज़िम्मेदारियाँ और पहुँच स्तर अलग होते हैं, इसलिए साइबर खतरों को कम करने के लिए अलग ज्ञान और कौशल चाहिए। इन अंतरों के अनुसार सामग्री और प्रशिक्षण के तरीके ढालने से कर्मचारी अपने काम के लिए साइबर सुरक्षा की प्रासंगिकता समझते हैं।
संगठन इन तरीकों पर विचार कर सकते हैं:
- भूमिका-आधारित प्रशिक्षण: हर भूमिका के लिए ज़रूरी साइबर सुरक्षा ज्ञान और कौशल पहचानें तथा ज़रूरत के अनुरूप सामग्री बनाएँ। संबंधित खतरों, डेटा को सुरक्षित संभालने और घटना प्रतिक्रिया प्रक्रियाओं को शामिल करें।
- स्तर-आधारित प्रशिक्षण: ध्यान रखें कि कर्मचारियों की जागरूकता और विशेषज्ञता अलग हो सकती है। उनके ज्ञान और अनुभव के अनुरूप प्रशिक्षण दें और मौजूदा समझ को आगे बढ़ाएँ।
- काम-विशिष्ट परिदृश्य: दैनिक काम से जुड़े परिदृश्य और उदाहरण शामिल करें। इससे कर्मचारी समझते हैं कि सुरक्षा प्रक्रियाएँ उनके काम को कैसे प्रभावित करती हैं और नियम न मानने के क्या परिणाम हो सकते हैं।
- निरंतर सीखना: साइबर खतरे और तकनीकें लगातार बदलती हैं। नियमित रीफ़्रेशर कोर्स, संबंधित लेख और संसाधन दें तथा उद्योग सम्मेलनों और वेबिनार में भागीदारी को बढ़ावा दें।
भूमिका और स्तर के अनुसार प्रशिक्षण कर्मचारियों को संगठन की प्रभावी रक्षा के लिए ज़रूरी ज्ञान और कौशल देता है। अपने काम के अनुरूप प्रशिक्षण से कर्मचारी साइबर सुरक्षा का महत्व और सुरक्षित माहौल बनाए रखने में अपनी भूमिका बेहतर समझते हैं।
कर्मचारी बदलाव और नए कर्मचारियों का समावेश
कर्मचारी बदलाव और नए कर्मचारियों को शामिल करने में साइबर सुरक्षा प्रशिक्षण की अलग चुनौतियाँ हैं। नए कर्मचारियों को संगठन की सुरक्षा में अपनी भूमिका समझने के लिए आवश्यक प्रशिक्षण दें। इन बातों पर ध्यान दें:
- ऐसा व्यापक समावेश कार्यक्रम बनाएँ जिसमें साइबर सुरक्षा प्रशिक्षण मुख्य हिस्सा हो। पासवर्ड प्रबंधन, डेटा सुरक्षा और फ़िशिंग प्रयास पहचानने जैसी बुनियादी बातें सिखाएँ।
- नए कर्मचारियों के लिए साइबर सुरक्षा मेंटर या साथी नियुक्त करें। वह मार्गदर्शन और सहायता दे सकता है, सवालों का जवाब दे सकता है और संगठन की नीतियाँ व प्रक्रियाएँ समझने में मदद कर सकता है।
- नए कर्मचारियों समेत सभी के लिए नियमित साइबर सुरक्षा रीफ़्रेशर सत्र आयोजित करें। इससे सभी को नवीनतम खतरों, सर्वोत्तम तरीकों और संगठन की नीतियों की जानकारी रहती है।
- संगठन छोड़ने वाले कर्मचारियों के लिए ज्ञान हस्तांतरण प्रक्रिया लागू करें। उनके साइबर सुरक्षा ज्ञान और अनुभव को दर्ज कर बाकी टीम के साथ साझा करें, ताकि कर्मचारी बदलाव का सुरक्षा स्थिति पर असर घटे।
- नए कर्मचारियों और साइबर सुरक्षा टीम की प्रतिक्रिया के आधार पर समावेश और प्रशिक्षण कार्यक्रम का लगातार मूल्यांकन व सुधार करें। इससे सुधार के क्षेत्र पहचानने और प्रशिक्षण को प्रभावी व प्रासंगिक रखने में मदद मिलती है।
- पूरे संगठन में साइबर सुरक्षा जागरूकता और ज़िम्मेदारी की संस्कृति विकसित करें। नियमित संवाद, जागरूकता अभियानों और अच्छे सुरक्षा व्यवहार की पहचान के माध्यम से नए और मौजूदा सभी कर्मचारियों को सक्रिय भागीदारी के लिए प्रोत्साहित करें।
सुझाव: नए कर्मचारियों को संगठन को साइबर खतरों से बचाने का ज्ञान और कौशल देने के लिए समावेश प्रक्रिया में साइबर सुरक्षा प्रशिक्षण शामिल करें।
बदलते खतरों और तकनीकों के साथ तालमेल
साइबर सुरक्षा विशेषज्ञ के रूप में खतरों और तकनीकों के तेजी से बदलते स्वरूप से अपडेट रहें। तकनीक की तेज़ प्रगति और अधिक जटिल साइबर हमलों के लिए निरंतर सतर्कता और सक्रिय कदम ज़रूरी हैं। ये रणनीतियाँ मदद कर सकती हैं:
- निरंतर सीखना और प्रशिक्षण: कर्मचारियों को नवीनतम ज्ञान और कौशल देने के लिए प्रशिक्षण कार्यक्रमों और कार्यशालाओं में नियमित निवेश करें। उभरते खतरे, नए हमले के रास्ते और बदलती तकनीकें शामिल करें।
- उद्योग समुदायों में भागीदारी: साइबर सुरक्षा सम्मेलनों, फ़ोरम और ऑनलाइन समुदायों में भाग लें। सहकर्मियों से जुड़ें, जानकारी साझा करें और विशेषज्ञों से सीखें। नए रुझानों, सर्वोत्तम तरीकों और नवीन समाधानों पर चर्चा करें।
- खतरे की जानकारी साझा करना: अन्य संगठनों, उद्योग समूहों और सरकारी एजेंसियों के साथ मिलकर खतरे की जानकारी साझा करें। नए खतरों और हमले की तकनीकों की जानकारी साझा करने से सामूहिक बचाव मजबूत होता है।
- जोखिम-आधारित दृष्टिकोण: जोखिम आकलन और खतरे की जानकारी के आधार पर साइबर सुरक्षा प्रयासों को प्राथमिकता दें। महत्वपूर्ण संपत्तियाँ पहचानें, कमज़ोरियों का मूल्यांकन करें और जोखिम घटाने के लिए उपयुक्त नियंत्रण लागू करें।
सुझाव: संगठन की साइबर सुरक्षा नीतियों और प्रक्रियाओं की नियमित समीक्षा व अपडेट करें, ताकि वे नवीनतम उद्योग मानकों और सर्वोत्तम तरीकों के अनुरूप रहें।
- उन्नत तकनीकों में निवेश: कृत्रिम बुद्धिमत्ता (AI), मशीन लर्निंग (ML) और व्यवहार विश्लेषण जैसी तकनीकों से उभरते खतरों को वास्तविक समय में पहचानें और उनका जवाब दें।
- नियामक बदलावों से अवगत रहना: साइबर सुरक्षा से जुड़े नियामक बदलाव और अनुपालन आवश्यकताएँ देखें। डेटा सुरक्षा और गोपनीयता के नए कानूनों का प्रभाव समझें और संगठन की प्रक्रियाएँ उनके अनुरूप करें।
- रेड टीमिंग और पैठ परीक्षण: हमलावरों के शोषण से पहले सिस्टम और प्रक्रियाओं की कमज़ोरियाँ पहचानने के लिए नियमित रेड टीम अभ्यास और पैठ परीक्षण करें।
इन रणनीतियों से संगठन साइबर सुरक्षा मजबूत कर सकते हैं और बदलते खतरों व तकनीकों से जुड़े जोखिम कम कर सकते हैं।
साइबर सुरक्षा प्रशिक्षण का प्रभाव मापना
ज्ञान और कौशल अर्जन का आकलन
कार्यक्रम की प्रभावशीलता मापने के लिए साइबर सुरक्षा प्रशिक्षण से कर्मचारियों द्वारा अर्जित ज्ञान और कौशल का आकलन करें। समझ और दक्षता का स्तर मापने से सुधार के क्षेत्र पहचानने और भविष्य के प्रशिक्षण को अनुकूलित करने में मदद मिलती है।
ज्ञान और कौशल का आकलन करने के लिए संगठन कई तरीके अपना सकते हैं:
- लिखित मूल्यांकन: साइबर सुरक्षा अवधारणाओं, सर्वोत्तम तरीकों और प्रोटोकॉल की समझ जाँचें। इसमें बहुविकल्पीय प्रश्न, छोटे उत्तर या परिदृश्य-आधारित अभ्यास हो सकते हैं।
- व्यावहारिक अभ्यास: कर्मचारियों को सिम्युलेटेड साइबर सुरक्षा स्थितियों में ज्ञान लागू करने दें। जैसे संभावित खतरे पहचानना और संभालना, संदिग्ध ईमेल का विश्लेषण करना या सिस्टम की कमज़ोरियाँ ढूँढ़ना।
- सिम्युलेटेड हमले: जाँचें कि कर्मचारी फ़िशिंग, मैलवेयर संक्रमण या सोशल इंजीनियरिंग जैसे वास्तविक खतरों को पहचानकर जवाब दे सकते हैं या नहीं।
- अवलोकन और प्रतिक्रिया: कर्मचारियों का व्यवहार देखें और रोज़मर्रा के काम में ज्ञान व कौशल लागू करने के बारे में पर्यवेक्षकों तथा सहकर्मियों से प्रतिक्रिया लें।
- प्रदर्शन मेट्रिक्स: रिपोर्ट की गई घटनाओं की संख्या, फ़िशिंग सिम्युलेशन के नतीजे और सुरक्षा जागरूकता मॉड्यूल पूरा होने जैसे संकेतक ट्रैक करें।
बदलते खतरों और तकनीकों के अनुरूप आकलन के तरीके नियमित रूप से जाँचें और अपडेट करें। ज्ञान व कौशल का लगातार आकलन करने से कर्मचारियों की साइबर हमलों से बचाव की क्षमता सुनिश्चित होती है।
व्यवहार में बदलाव और अनुपालन ट्रैक करना
प्रशिक्षण की प्रभावशीलता मापने के लिए व्यवहार में बदलाव और अनुपालन ट्रैक करना महत्वपूर्ण है। कर्मचारी व्यवहार और सुरक्षा प्रोटोकॉल के पालन की निगरानी से संगठन प्रशिक्षण का प्रभाव आँक सकते हैं और सुधार के क्षेत्र पहचान सकते हैं।
एक प्रभावी तरीका साइबर सुरक्षा की सर्वोत्तम प्रक्रियाओं के बारे में कर्मचारियों के ज्ञान का नियमित आकलन है। क्विज़, सिम्युलेशन और व्यावहारिक अभ्यास संभावित खतरों को पहचानने और जवाब देने की उनकी क्षमता जाँचते हैं।
दूसरा तरीका घटना रिपोर्ट, पहुँच लॉग और सिस्टम ऑडिट से सुरक्षा नीतियों व प्रक्रियाओं का पालन देखना है। डेटा विश्लेषण से नियम न मानने के पैटर्न या अतिरिक्त प्रशिक्षण की ज़रूरत वाले क्षेत्र पता चलते हैं।
व्यवहार और अनुपालन ट्रैक करने के लिए संगठन तकनीक का भी उपयोग कर सकते हैं। सुरक्षा जागरूकता प्रशिक्षण प्लेटफ़ॉर्म कर्मचारी सहभागिता और प्रगति पर वास्तविक समय की प्रतिक्रिया तथा विश्लेषण देते हैं। वे कोर्स पूरा करने की दर, क्विज़ स्कोर और सिम्युलेटेड साइबर हमलों में भागीदारी ट्रैक कर सकते हैं।
इन बदलावों और अनुपालन को ट्रैक करके संगठन प्रशिक्षण कार्यक्रम की प्रभावशीलता की उपयोगी जानकारी पाते हैं। इस डेटा से सामग्री, प्रशिक्षण के तरीकों और निरंतर सहायता पर सूचित निर्णय लिए जा सकते हैं। इससे प्रशिक्षण का ROI दिखाने और यह सुनिश्चित करने में भी मदद मिलती है कि कर्मचारियों के पास साइबर खतरों से बचाव का ज्ञान और कौशल है।
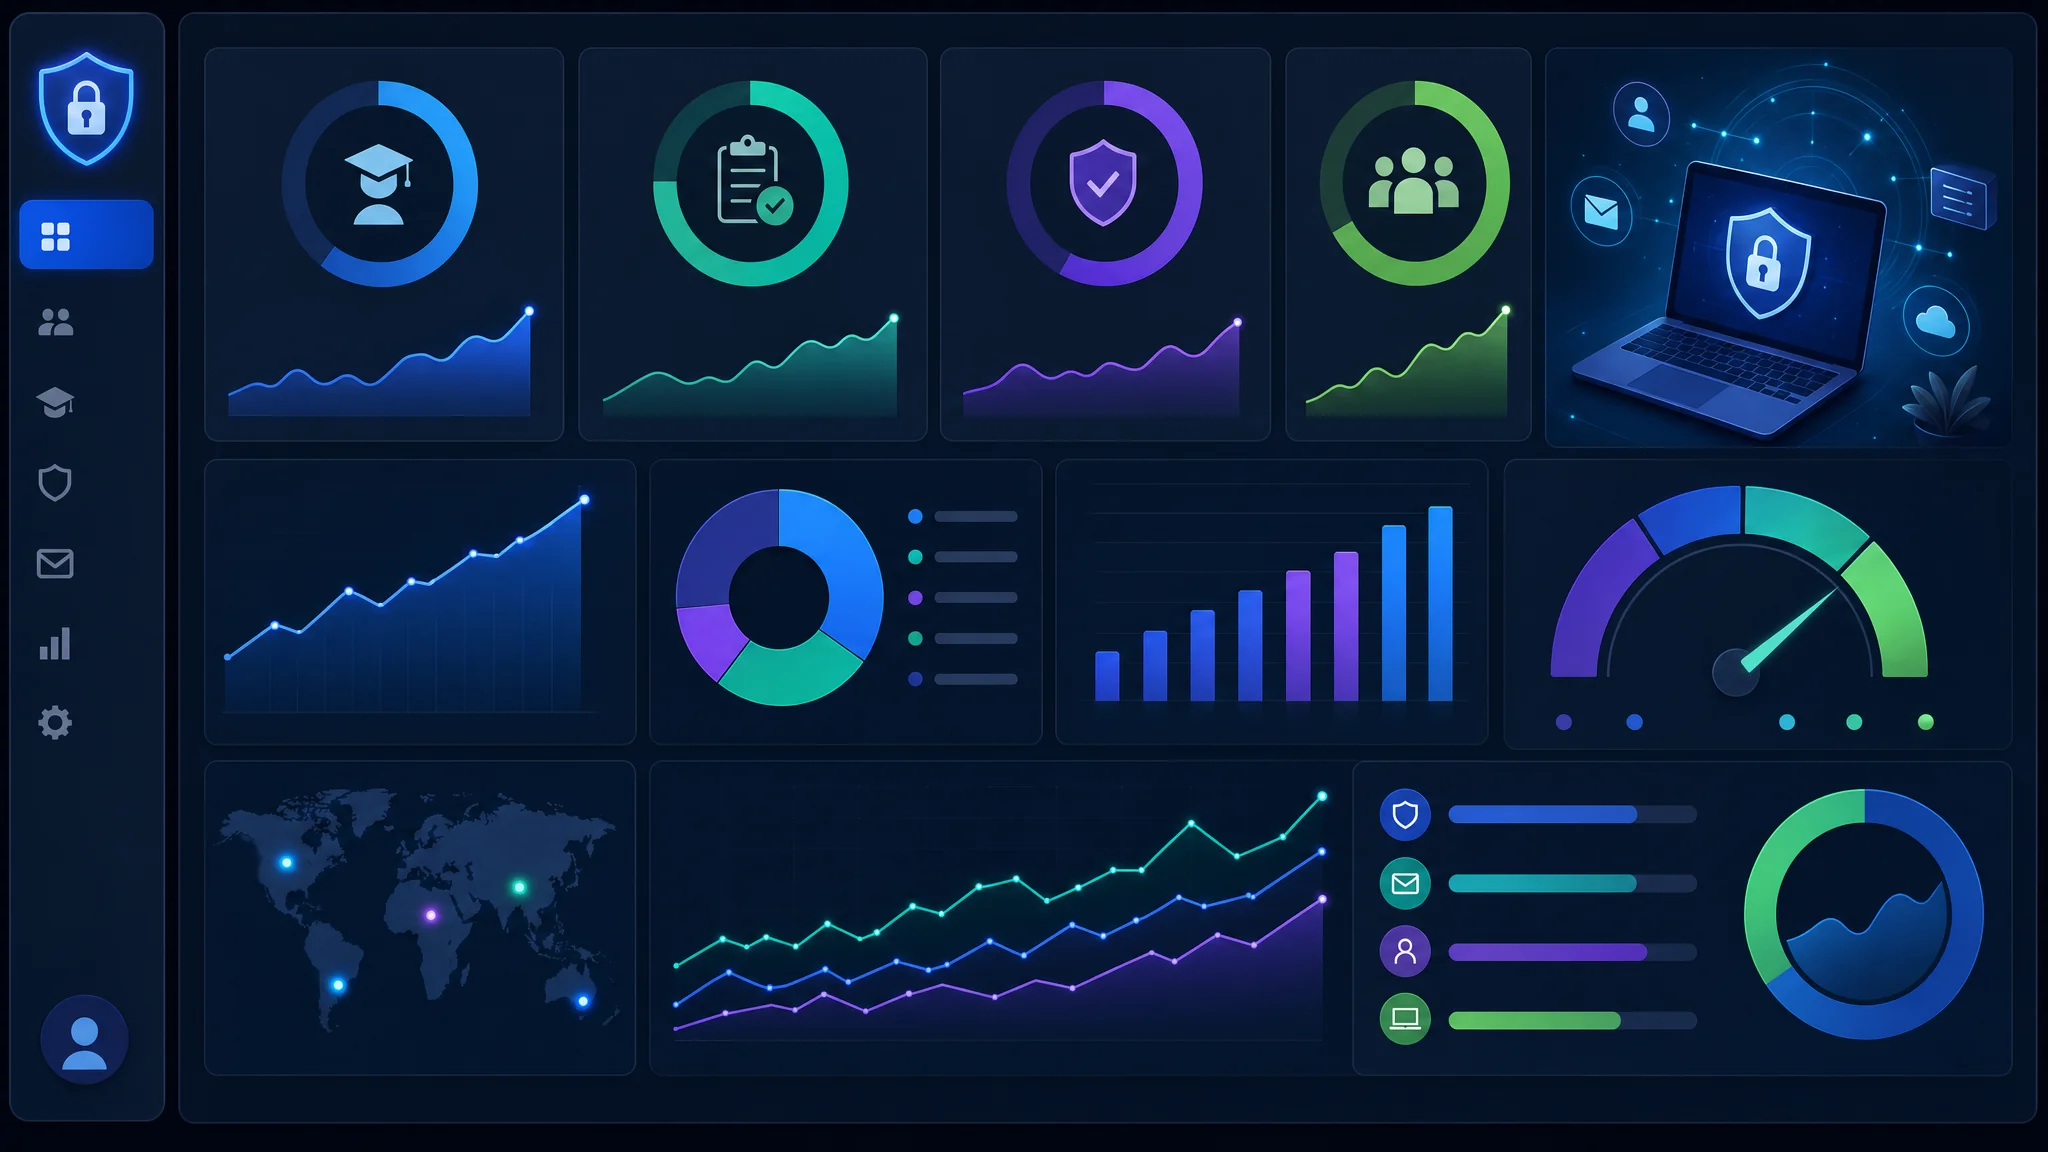
घटना और उल्लंघन डेटा का विश्लेषण
साइबर सुरक्षा प्रशिक्षण कार्यक्रमों की प्रभावशीलता आँकने के लिए घटना और उल्लंघन डेटा का विश्लेषण महत्वपूर्ण है। इससे संगठन घटनाओं के प्रकार, शोषित कमज़ोरियों और व्यवसाय पर प्रभाव को समझते हैं। यह विश्लेषण सुधार के क्षेत्र पहचानता है और भविष्य की प्रशिक्षण पहल को दिशा देता है।
जानकारी स्पष्ट और संक्षिप्त ढंग से पेश करने के लिए डेटा विज़ुअलाइज़ेशन अपनाएँ। चार्ट, ग्राफ़ और हीटमैप पैटर्न, रुझान और असामान्य मान पहचानने में मदद करते हैं। ये साइबर सुरक्षा विशेषज्ञों को सूचित निर्णय लेने और सुधार की प्राथमिकता तय करने देते हैं।
प्रशिक्षण का प्रभाव मापने के लिए घटना प्रतिक्रिया मेट्रिक्स भी देखें। इनमें घटना पहचानने और जवाब देने का औसत समय, सफलतापूर्वक नियंत्रित घटनाओं की संख्या और मानवीय गलती से हुई घटनाओं का प्रतिशत शामिल हो सकता है। समय के साथ इन मेट्रिक्स को ट्रैक करने से घटना प्रतिक्रिया पर प्रशिक्षण का असर आँका जा सकता है।
बड़े डेटासेट में पैटर्न और विसंगतियाँ पहचानने के लिए मशीन लर्निंग एल्गोरिदम उपयोग किए जा सकते हैं। इससे संगठन संभावित खतरों को अधिक प्रभावी ढंग से पहचानते और संभालते हैं। मशीन लर्निंग विश्लेषण को स्वचालित कर समय और संसाधन भी बचा सकती है।
संक्षेप में, प्रशिक्षण की प्रभावशीलता आँकने के लिए घटना और उल्लंघन डेटा का विश्लेषण आवश्यक है। डेटा विज़ुअलाइज़ेशन, घटना प्रतिक्रिया मेट्रिक्स और मशीन लर्निंग से मूल्यवान जानकारी मिलती है और समग्र साइबर सुरक्षा बेहतर होती है।
निवेश पर प्रतिफल (ROI) मापना
साइबर सुरक्षा प्रशिक्षण का निवेश पर प्रतिफल (ROI) मापने से संगठन कार्यक्रमों की प्रभावशीलता आँक सकते हैं। ROI प्रशिक्षण निवेश से मिले लाभ को संख्यात्मक रूप से बताता है और संसाधन आवंटन को उचित ठहराने व सूचित निर्णय लेने में मदद करता है। इससे सुरक्षा घटनाओं में कमी, उल्लंघनों से जुड़े वित्तीय नुकसान और समग्र सुरक्षा स्थिति पर प्रशिक्षण का असर आँका जा सकता है।
ROI मापने के लिए संगठन इन तरीकों पर विचार कर सकते हैं:
प्रदर्शन का मूल्यांकन और तुलना
साइबर सुरक्षा प्रशिक्षण कार्यक्रमों की प्रभावशीलता आँकने के लिए प्रदर्शन मापें और तुलना करें। प्रशिक्षण के नतीजों का विश्लेषण करके संगठन सुधार के क्षेत्र पहचानते और भविष्य के प्रशिक्षण के बारे में सूचित निर्णय लेते हैं। कर्मचारियों के ज्ञान, कौशल और व्यवहार पर असर दिखाने वाले मेट्रिक्स का आकलन करें। उद्योग मानकों और सर्वोत्तम तरीकों से तुलना भी संगठन की सुरक्षा स्थिति समझने में मदद करती है।
साइबर सुरक्षा प्रशिक्षण का प्रभाव मापना
निष्कर्ष
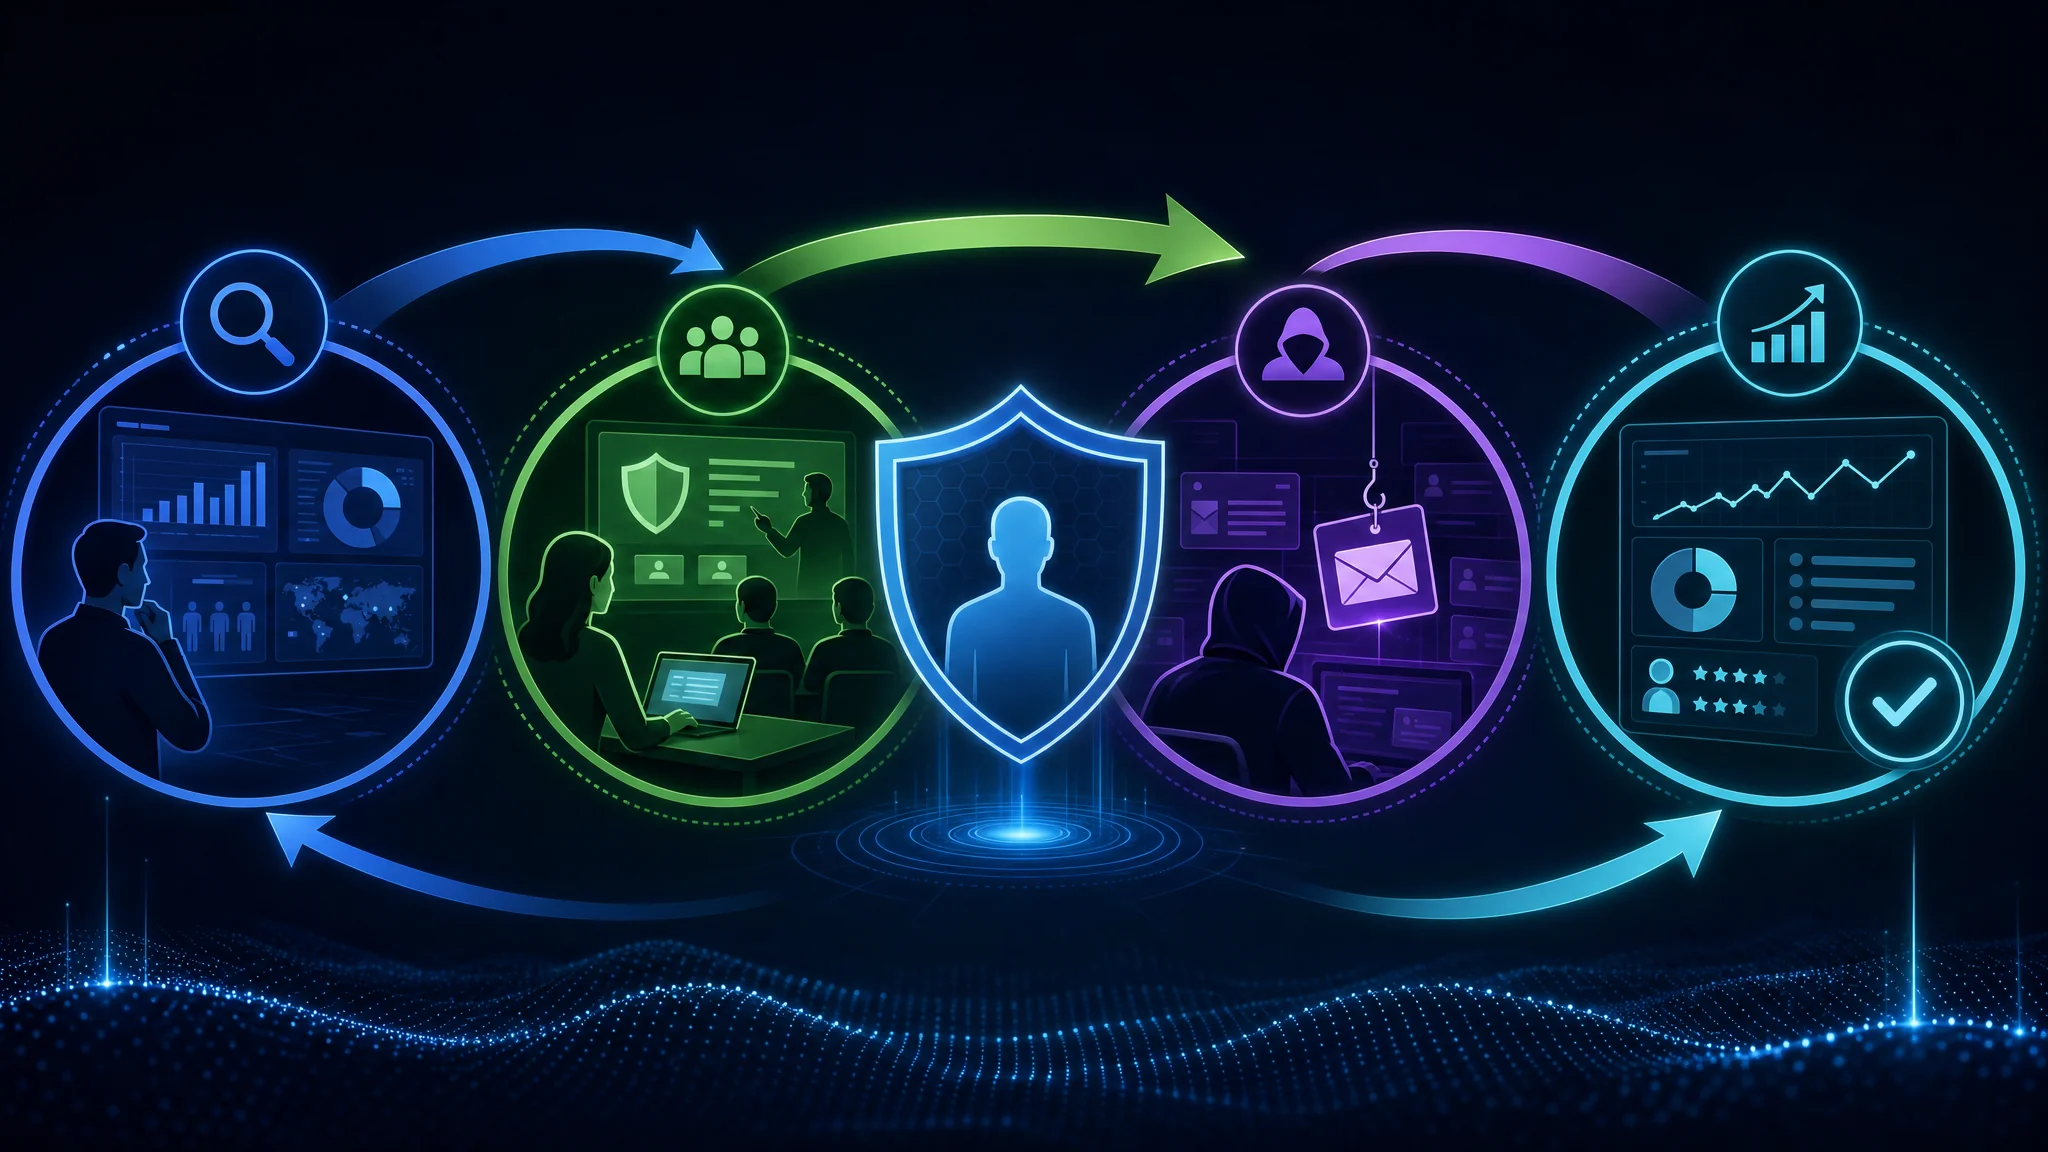
निष्कर्षतः, कर्मचारियों का साइबर सुरक्षा प्रशिक्षण अत्यंत महत्वपूर्ण है। साइबर हमलों का बढ़ता खतरा दिखाता है कि संगठनों को ऐसे प्रशिक्षण कार्यक्रमों में निवेश करना चाहिए जो संवेदनशील जानकारी बचाने के लिए आवश्यक ज्ञान और कौशल दें। कर्मचारी अक्सर संभावित खतरों के विरुद्ध पहली रक्षा पंक्ति होते हैं। सुरक्षा उल्लंघन से वित्तीय नुकसान, प्रतिष्ठा को क्षति और कानूनी परिणाम हो सकते हैं।
प्रभावी प्रशिक्षण कार्यक्रम के लिए संगठन की ज़रूरतें और उद्देश्य पहचानें, आकर्षक और इंटरैक्टिव सामग्री बनाएँ, सिम्युलेटेड साइबर हमले लागू करें और प्रशिक्षण की प्रभावशीलता लगातार मापें। जागरूकता व सुरक्षा मानसिकता विकसित करके, ज़िम्मेदारी की संस्कृति बढ़ाकर, भागीदारी प्रोत्साहित करके, सहायता व संसाधन देकर और रिपोर्टिंग व घटना प्रतिक्रिया को बढ़ावा देकर कर्मचारियों को शामिल करें।
प्रशिक्षण लागू करने में संगठनों को चुनौतियाँ हो सकती हैं। बदलाव का विरोध और कर्मचारियों की जागरूकता की कमी कार्यक्रम की सफलता में बाधा बन सकती है। समय और संसाधनों की सीमाएँ संभालें, अलग-अलग भूमिकाओं और स्तरों के लिए प्रशिक्षण बनाएँ, कर्मचारी बदलाव व नए कर्मचारियों के समावेश का ध्यान रखें और मौजूदा कर्मचारियों को बदलते खतरों तथा तकनीकों से अपडेट रखें।
ज्ञान और कौशल अर्जन का आकलन, व्यवहार में बदलाव और अनुपालन ट्रैक करना, घटना और उल्लंघन डेटा का विश्लेषण, ROI मापना और प्रदर्शन की तुलना करके प्रशिक्षण का प्रभाव आँकें। इससे संगठन सुधार के क्षेत्र पहचान और सुरक्षा मजबूत कर सकते हैं।
प्रशिक्षण के माध्यम से मानव फ़ायरवॉल बनाना संगठनों को साइबर खतरों से बचाने का अहम कदम है। व्यापक कार्यक्रम और कर्मचारियों की सक्रिय भागीदारी सुरक्षा संस्कृति व लचीलापन बनाते हैं। साइबर खतरे तेज़ी से बदलते हैं, इसलिए निरंतर सुधार और अनुकूलन जोखिम से आगे रहने में मदद करते हैं। प्रशिक्षण को प्राथमिकता देकर संगठन उल्लंघन का जोखिम कम कर सकते हैं और मूल्यवान संपत्तियों की रक्षा कर सकते हैं।
अक्सर पूछे जाने वाले प्रश्न
साइबर सुरक्षा प्रशिक्षण क्यों महत्वपूर्ण है?
यह कर्मचारियों को साइबर हमलों से जुड़े खतरे और जोखिम समझने में मदद करता है तथा उन्हें खुद और संगठन को संभावित उल्लंघनों से बचाने का ज्ञान व कौशल देता है।
कर्मचारी साइबर सुरक्षा में कैसे योगदान दे सकते हैं?
वे मजबूत पासवर्ड इस्तेमाल करने, फ़िशिंग ईमेल से सावधान रहने और संदिग्ध गतिविधि रिपोर्ट करने जैसी सर्वोत्तम प्रक्रियाओं का पालन कर सकते हैं। उनके काम उल्लंघन रोकने और संवेदनशील जानकारी बचाने में मदद करते हैं।
सुरक्षा उल्लंघन के क्या परिणाम हो सकते हैं?
गंभीर परिणामों में वित्तीय नुकसान, संगठन की प्रतिष्ठा को क्षति, कानूनी दायित्व और ग्राहक विश्वास खोना शामिल हैं। डेटा चोरी, सिस्टम तक अनधिकृत पहुँच और व्यवसाय संचालन में रुकावट भी हो सकती है।
प्रशिक्षण सामग्री आकर्षक और इंटरैक्टिव कैसे बनाएँ?
वीडियो और इंटरैक्टिव क्विज़ जैसे मल्टीमीडिया तत्व शामिल करें। पुरस्कार और चुनौतियों वाला गेमिफ़िकेशन कर्मचारियों को प्रेरित कर सकता है और सीखने का अनुभव बेहतर बनाता है।
प्रशिक्षण की प्रभावशीलता मापना क्यों महत्वपूर्ण है?
इससे संगठन कार्यक्रमों का प्रभाव आँकते और सुधार के क्षेत्र पहचानते हैं। यह भी पता चलता है कि कर्मचारियों ने साइबर जोखिम घटाने के लिए ज़रूरी ज्ञान व कौशल हासिल किया या नहीं।
अलग-अलग भूमिकाओं और स्तरों के लिए साइबर सुरक्षा प्रशिक्षण कैसे बनाएँ?
काम की ज़िम्मेदारियों और आवश्यक कौशल के अनुरूप सामग्री बदलें। बुनियादी जागरूकता से लेकर उन्नत तकनीकी कौशल विकास तक अलग अनुभव स्तरों के लिए कार्यक्रम बनाएँ।
Related Posts